
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
magento2-template-filter-patch — Патч для Magento 2 для CVE-2022-24086, CVE-2022-24087. Исправляет уязвимость RCE и связанные ошибки путем глубокого экранирования переменных шаблонов. Если вы не можете обновить Magento или применить официальные патчи, попробуйте этот. | Kitploit
Инструменты/GitHubGitHub/wubinworks/magento2-template-filter-patch
Анализ уязвимостейАнализ КодаЭксплуатацияВеб-безопасностьТестирование на ПроникновениеНеправильная Конфигурация
GitHubwubinworks/magento2-template-filter-patch

magento2-template-filter-patch

Патч для Magento 2 для CVE-2022-24086, CVE-2022-24087. Исправляет уязвимость RCE и связанные ошибки путем глубокого экранирования переменных шаблонов. Если вы не можете обновить Magento или применить официальные патчи, попробуйте этот.

РепозиторийСайт
1601 год назадЕщё не проверено
Поделиться

Magento 2 Template Filter Patch для CVE-2022-24086, CVE-2022-24087

Патч Magento 2 для CVE-2022-24086, CVE-2022-24087. Исправляет RCE-уязвимость и связанные ошибки путем глубокого экранирования переменных шаблона. Если вы не можете обновить Magento или применить официальные патчи, попробуйте этот.
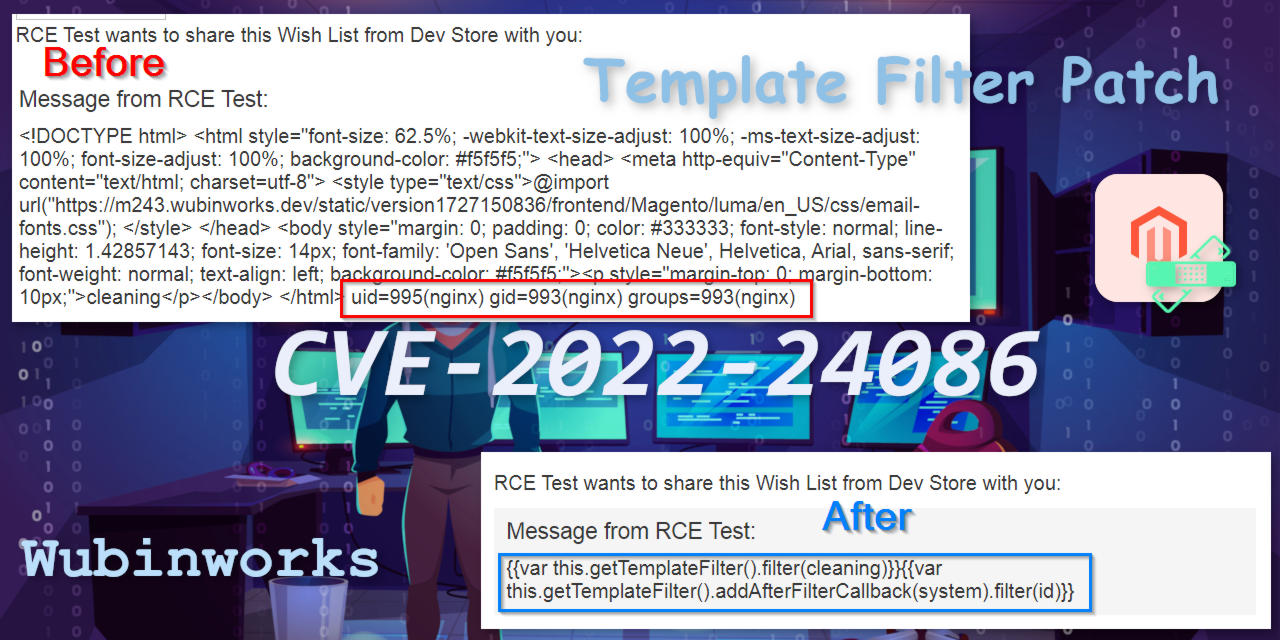
Патч Wubinworks CVE-2022-24086 CVE-2022-24087

Предпосылки

CVE-2022-24086 (с CVE-2022-24087) была обнаружена в начале 2022 года.

Затронутые версии Magento

  • Серия 2.3: <=2.3.7-p2
  • Серия 2.4: <=2.4.3-p1

Затронутые магазины имеют эту уязвимость удаленного выполнения кода (RCE) без обходного пути. В феврале 2022 года было выпущено 2 официальных изолированных патча.

Однако даже в конце 2024 года мы продолжаем получать консультации по этой проблеме, и в их взломанных магазинах было установлено, что эта уязвимость использовалась. Наблюдаемые атаки выполнялись путем ввода строки, содержащей template directive. Обычно с использованием процесса оформления заказа, действий, которые могут вызвать отправку электронного письма с полями, управляемыми пользователем, и т.д.

Мы создали этот патч из-за широкого распространения атак и того, что некоторые магазины все еще испытывают трудности с обновлением до незатронутых версий или применением двух официальных патчей.

Создавая этот патч как расширение, мы помнили о совместимости. Он в основном протестирован на серии Magento 2.4.

Особенности

  • Исправлена RCE, вызванная вредоносными пользовательскими данными (вводом пользователя)
  • Исправлена непреднамеренная ошибка парсинга пользовательских данных
  • Максимально возможная совместимость со старыми шаблонами (см. раздел Совместимость шаблонов ниже)

Совместимость шаблонов

Хотя в официальной документации сказано «методы больше не могут вызываться из переменных ни в директиве var, ни при использовании в качестве параметров», но, как мы подтвердили, даже в последней версии (2.4.7-p3) вызов метода «Getter» для Data Object и вызов метода getUrl для объекта Email Template (\Magento\Email\Model\AbstractTemplate) все еще разрешены.

Этот патч (расширение) также сохраняет вышеуказанные функции. Таким образом, {{var data_object.something}} и {{var data_object.getSomething()}} оба корректны и эквивалентны.

Пример getUrl:

{{var this.getUrl($store,'route_id/controller/action',[_query:[param1:$obj.param1,param2:$obj.param2],_nosid:1])}}

Вкратце, после установки этого расширения:

  • Объекты, которые не являются \Magento\Framework\DataObject или его экземпляром-наследником, не могут быть доступны
  • Для \Magento\Framework\DataObject и его экземпляров-наследников разрешены только методы «Getter»
  • Метод getUrl работает только для this

Техническая информация

Официальный подход

>=2.4.3-p2

Удален LegacyResolver для остановки RCE.

>=2.4.4-p2 || >=2.4.5-p1

Введена «отложенная директива с подписью» для дочернего шаблона. Не уверены, дает ли это какое-либо улучшение безопасности.

Последняя версия (2.4.7-p3)

Все еще содержит неисправленную ошибку (#39353).

Наш подход

Используем «глубокое экранирование переменных шаблона» перед процессом фильтрации шаблона. LegacyResolver будет получать только экранированные пользовательские данные, поэтому его можно сохранить.

Требования

Magento 2.3 или 2.4

Установка

composer require wubinworks/module-template-filter-patch

♥

Если вам нравится это расширение или оно вам помогло, пожалуйста, поставьте ★звезду☆ этому репозиторию.

Вам также могут понравиться:
Патч Magento 2 для CVE-2024-34102 (также известная как Cosmic Sting)
Улучшенная безопасность XML Magento 2
CLI-менеджер ключей шифрования Magento 2
Патч JWT-аутентификации Magento 2

Расширение Magento 2 для отключения смены email клиента
Расширение Magento 2 для отключения клиента


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




