
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-45619 — CVE proof of concept, касающийся уязвимости CVE-2025-45619. | Kitploit

Инструменты/GitHubGitHub/weedl/cve-2025-45619
Безопасность IoTАнализ уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubweedl/cve-2025-45619

CVE-2025-45619

CVE proof of concept, касающийся уязвимости CVE-2025-45619.

Репозиторий
331 год назадЕщё не проверено
Поделиться

Сведения об уязвимости

Модель камеры PTC310UV2 с версией прошивки 0.1.0000.59. Уязвимость обнаружена в веб-интерфейсе, используемом для доступа к камере. Уязвимость была обнаружена в ходе теста на проникновение, поэтому некоторая информация на скриншотах PoC была скрыта.

Описание

Это раскрытие содержит две уязвимости, которые были обнаружены в веб-интерфейсе входа в прошивку AVer. Следует отметить, что я не очень хорошо знаком с вашими продуктами, поэтому некоторые термины могут быть использованы некорректно. CVE-2025-45619 — первая из двух уязвимостей, обнаруженных в ходе этого исследования. Вторую уязвимость можно найти здесь: https://github.com/weedl/CVE-2025-45620/tree/main

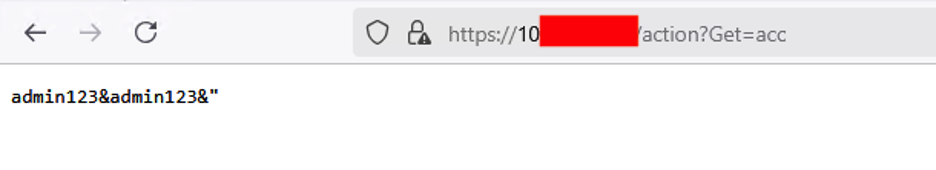
CVE-2025-45619 относится к открытым конечным точкам хоста. Одна из этих конечных точек раскрывает действительные учетные данные для входа администратора устройства. Точнее, конечная точка, найденная по адресу «https://[ipaddr]/action?get=acc», раскрывает действительные учетные данные в тестируемой версии. На приложенном скриншоте показана эта проблема:
bilde

Эти учетные данные не должны храниться на открытой конечной точке, более того, они не должны храниться в открытом виде. Возможно, на этих конечных точках хранятся и другие конфиденциальные данные, однако в ходе данного исследования они не оценивались. Я бы порекомендовал всем, у кого в окружении есть такие системы, проверить конечные точки и рассмотреть возможность ограничения доступа к ним.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




