

На REDMI K90 Max (кодовое имя prague / OS4.0.0.14) — получение временного root одним нажатием прямо с телефона. Использует CVE-2026-64560 (UAF в posix-cpu-timers) для загрузки KernelSU LKM; после перезагрузки доступ теряется. Не требуется компьютер, перепрошивка или разблокировка Bootloader.
На Redmi K90 Max (кодовое имя
prague, OS4.0.0.14 / OS4.0.5.0) — получение временного root одним нажатием прямо с телефона. Не нужен компьютер, не нужна перепрошивка, не нужна разблокировка Bootloader. После перезагрузки доступ пропадает.
Скачать: последний APK · текущая версия v1.1.0
О проекте: KSU Root: даём Redmi K90 Max временный root, исчезающий после перезагрузки — блог автора, где рассказывается обо всём ниже; лучше сначала прочитать его, а затем уже детали.
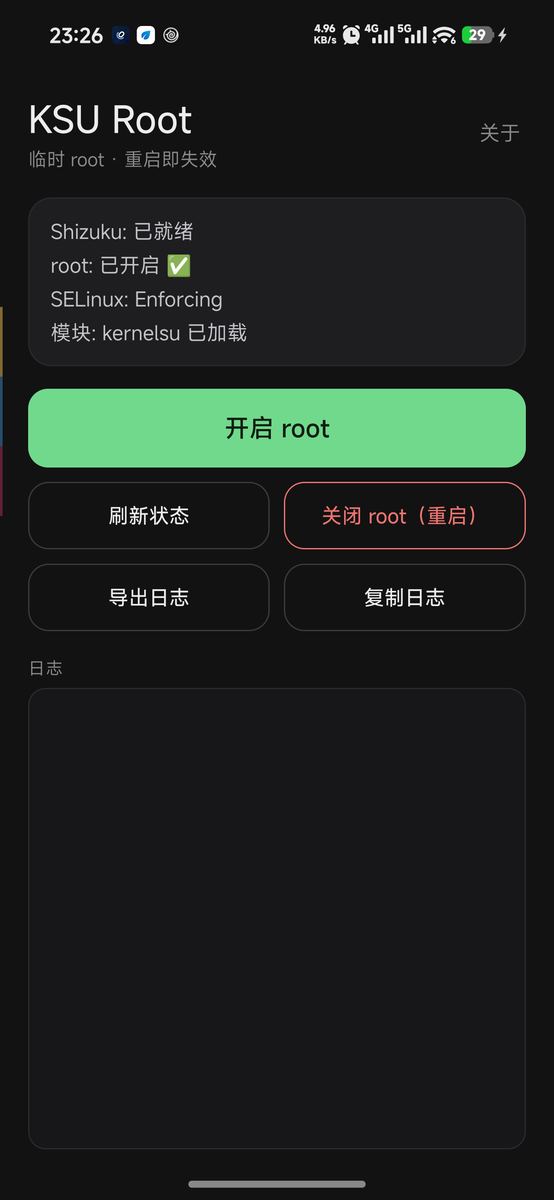
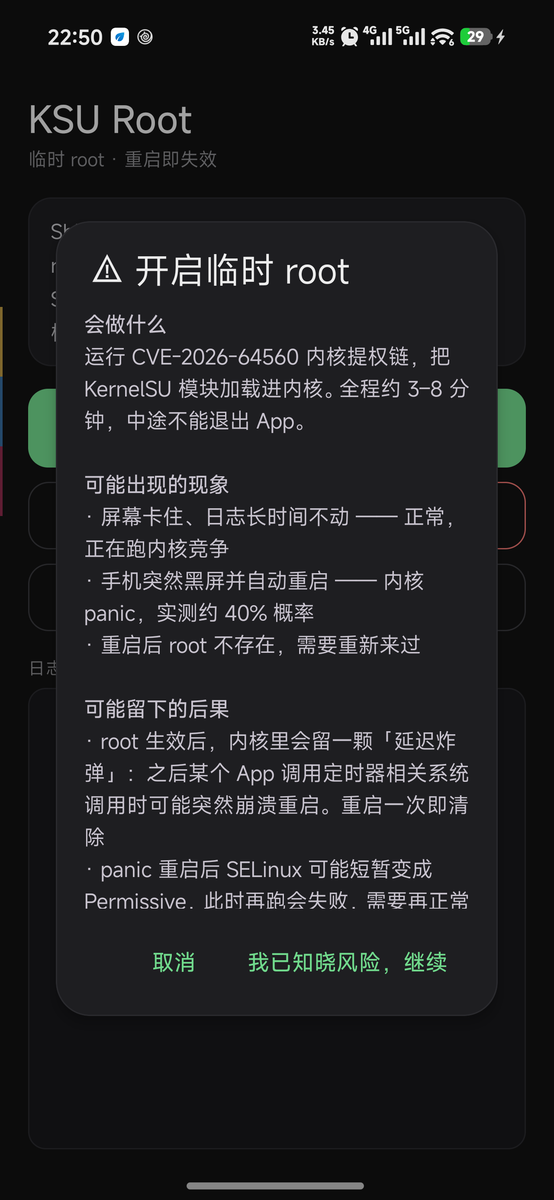
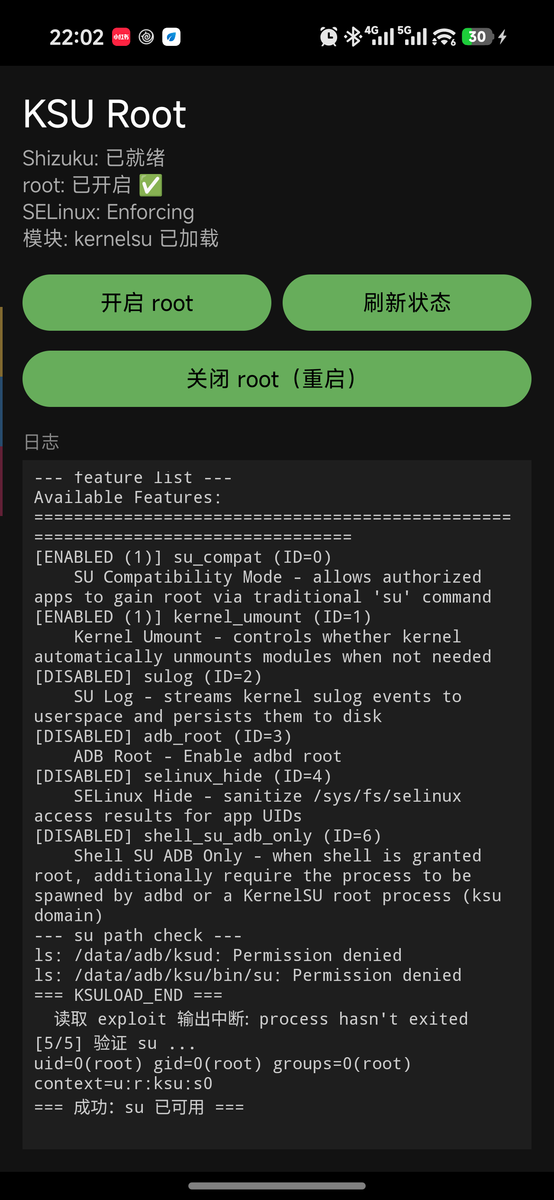
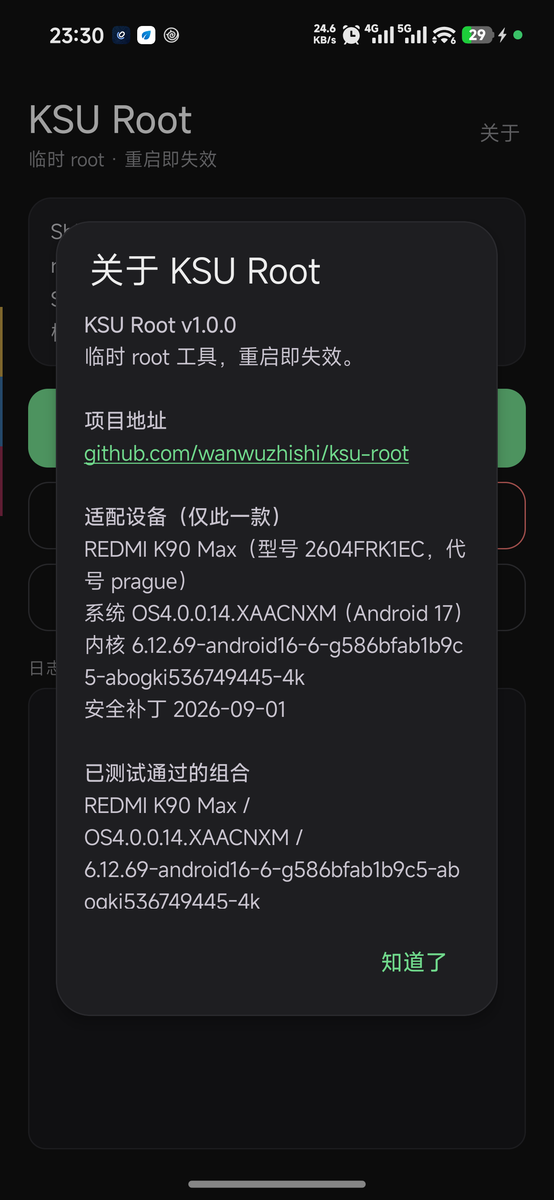
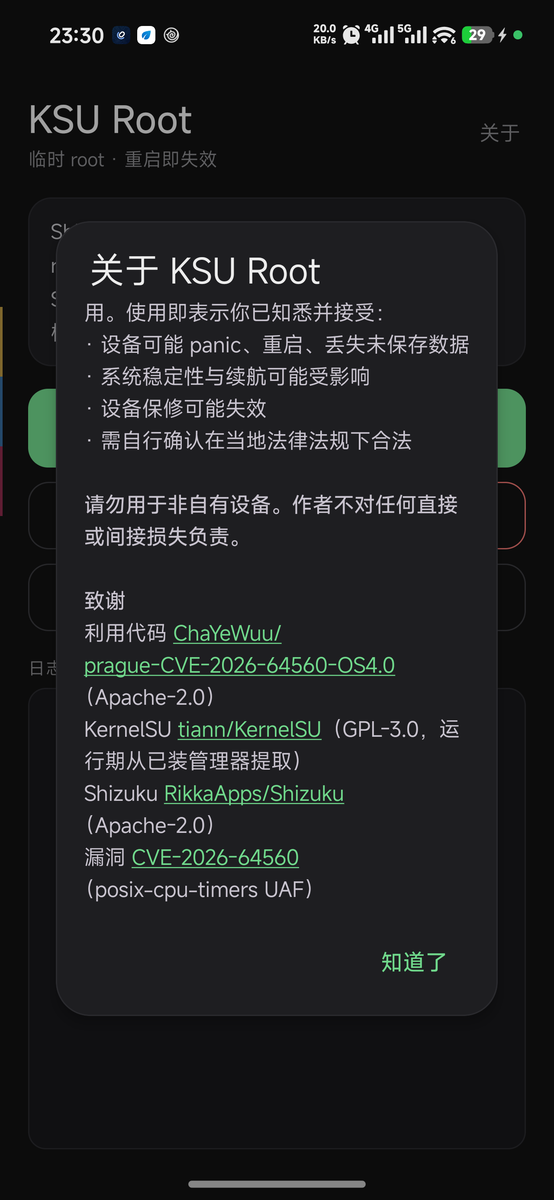
Это упаковка процесса повышения привилегий из prague-CVE-2026-64560-OS4.0, который изначально требует компьютер + adb, в Android-приложение:
| Что раньше нужно было делать на компьютере | Теперь достаточно одного нажатия на телефоне |
|---|---|
Подключить кабель, выполнить adb push пяти полезных нагрузок | Приложение разворачивает их автоматически |
adb shell sh kp_arm.sh для установки kprobe | Автоматическая установка и проверка |
adb shell -tt ./pk64560 --run | ptyrun выделяет pty и запускает |
| Вручную вводить команды ksud в root shell | После перехвата ROOT_CHILD_HOLD_PASS выполняется автоматическое внедрение |
Проверка через su -c id | Автоматическая проверка и отображение результата |
Что это даёт: su -c id возвращает uid=0(root) ... context=u:r:ksu:s0, а менеджер KernelSU показывает «работает».
Только эта модель, две версии системы:
机型        REDMI K90 Max (2604FRK1EC)
代号        prague
内核        6.12.69-android16-6-g586bfab1b9c5-abogki536749445-4k
系统        澎湃 OS 4.0.0.14.XAACNXM     ← 真机实测通过(2026-10-25)
            OS4.0.5.0.XAACNXM           ← 真机实测通过(2026-11-05)
指纹        Redmi/prague/prague:17/CP2A.260605.016/OS4.0.0.14.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/OS4.0.5.0.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/17OS4.0.261020.233332783.MTPECN.S:user/release-keys
安全补丁     2026-09-01 / 2026-10-01
Почему 4.0.5.0 тоже работает: в этом OTA ядро не пересобиралось. Если извлечь раздел boot из полного payload размером 8.96 ГБ и распаковать его через LZ4, получится Image, у которого строка версии, время сборки и ABO build id полностью совпадают с 4.0.0.14, а исправление CVE-2026-64560 из upstream (920f893f) в нём отсутствует. Дизассемблирование по адресам подтвердило, что все 9 жёстко заданных смещений совпадают. 2026-11-05 проверено на реальном устройстве (OS4.0.5.0.XAACNXM): первый запуск stage0 привёл к panic и перезагрузке, второй прошёл успешно, su -c id вернул uid=0 context=u:r:ksu:s0.
Внимание: в
META-INF/com/android/metadataOTA в полеpost-buildуказана предрелизная строка17OS4.0.261020.233332783.MTPECN.S, однако после установки на реальном устройствеgetprop ro.build.fingerprintвыдаётOS4.0.5.0.XAACNXM. v1.0.4 распознаёт только первую и будет отклонена gate на официальной версии; v1.0.5 распознаёт обе строки.
Критерий — uname -r и ABO build id, а не номер версии системы. Как только ядро меняется, все жёстко заданные смещения становятся недействительными, а сбой может проявиться в виде panic ядра, а не аккуратной ошибки.
Shizuku установлен и запущен
Установлен менеджер ядра: SukiSU Ultra или KernelSU, на выбор
ksud из его APKksud и модуль ядра должны быть от одного и того же менеджера: late-load загружает именно тот ko, который поставляется вместе с ksud. Смешивание приведёт к несовпадению uapi, и менеджер будет постоянно сообщать «требуется обновление ядра»kernelsu (File exists)На устройстве остались эти файлы (если ранее запускали вручную)
/data/local/tmp/kernelsu-prague.ko.disabled — необходимо переименовать, иначе exploit загрузит тот старый модуль с uapi=2, и менеджер сообщит «требуется обновление ядра»Shizuku: 已就绪Признак успеха: строка состояния меняется на root: 已开启 ✅, 模块: kernelsu 已加载, а в логе появляется === 成功: su 已可用 ===.
adb shell su -c id
# uid=0(root) gid=0(root) groups=0(root) context=u:r:ksu:s0







