
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-4358 — Уязвимость обхода аутентификации — CVE-2024–4358 — Telerik Report Server 2024 | Kitploit

Инструменты/GitHubGitHub/verylazytech/cve-2024-4358
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеАутентификацияОбучение и Образование
GitHubverylazytech/cve-2024-4358

CVE-2024-4358

Уязвимость обхода аутентификации — CVE-2024–4358 — Telerik Report Server 2024

Репозиторий
125311 год назадЕщё не проверено
Сайт
Поделиться

Обход аутентификации Telerik Report Server - CVE-2024-4358

My Shop Medium Github Buy Me A Coffee

Обзор

В Progress Telerik Report Server версии 2024 Q1 (10.0.24.305) и более ранних на IIS неаутентифицированный злоумышленник может получить доступ к ограниченному функционалу Telerik Report Server через уязвимость обхода аутентификации.

Прочитать об этом — CVE-2024-4358

Предупреждение: Этот Proof of Concept (POC) создан только для образовательных и этических целей тестирования. Использование этого инструмента для атаки на цели без предварительного взаимного согласия незаконно. Ответственность за соблюдение всех применимых местных, государственных и федеральных законов лежит на конечном пользователе. Разработчики не несут ответственности и не отвечают за любое неправильное использование или ущерб, причинённый этой программой.

Начало работы

Поиск целей

Чтобы найти потенциальные цели, используйте Fofa (аналог Shodan.io):

  • Fofa Dork: title="Telerik Report Server"

Alt text

Клонирование репозитория

Сначала склонируйте репозиторий:

git clone https://github.com/verylazytech/CVE-2024-4358

Затем выберите цель и добавьте её в файл urls.txt в следующем формате:

  • https://ip_address

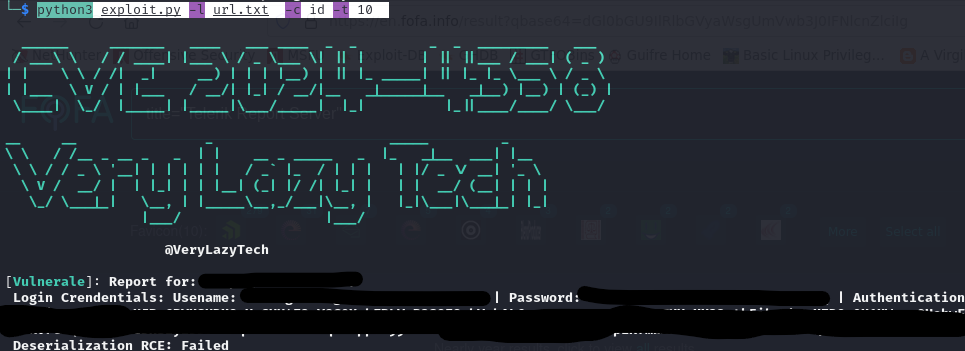
Запустите эксплойт:

python3 exploit.py -l urls.txt  -c id -t 10

Alt text

Файл results.txt будет сохранён в папке. Теперь всё, что вам осталось сделать, — подключиться с этими учётными данными и поискать интересные строки подключения для входа в базу данных.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





