thoropass-public/area51
Эксплуатационный сервер для out-of-band находок. Направьте цель на домен, которым вы владеете. Каждый HTTP-запрос и каждое письмо, которые он отправляет обратно, попадают в панель управления под вашим контролем, и в ответ он получает тот ответ, который вы выберете.


Эксплойт-сервер для out-of-band находок. Направьте цель на домен, которым вы владеете. Каждый HTTP-запрос и каждое письмо, которое она отправит обратно, попадает в панель под вашим контролем, и в ответ она получит именно тот ответ, который вы выберете.

Начало работы · Плейбуки · CLI · Архитектура · Документация
⚠️ Только для авторизованного тестирования безопасности и исследований. Black hole — это живой, доступный из интернета catch-all: всё, что цель ему отправляет, сохраняется, а в ответ он отдаёт то, что вы настроили. Направляйте на него только те цели, на тестирование которых у вас есть явное, письменное разрешение, и относитесь к каждому развёртыванию как к хранилищу клиентских данных. Тестируйте только то, на что у вас есть разрешение.
Половина того, что вы находите на проекте, подтверждается только тогда, когда что-то
«звонит домой». Слепая SSRF. XXE, эксфильтрующий данные по HTTP. Хранимый XSS, срабатывающий в
браузере администратора, которого вы никогда не увидите. Процесс сброса пароля, который нужно прочитать. OAuth redirect_uri, который никто не валидировал. Каждому из них нужна инфраструктура, доступная
из цели, фиксирующая всё и отвечающая именно так, как вам нужно.
Публичные сервисы взаимодействий дают вам имя хоста и лог. AREA 51 даёт вам всё целиком, на инфраструктуре, которой владеете вы:
302 на metadata-эндпоинт, DTD, .js-маячок, JSON-заглушку, 25-мегабайтный бинарник. Для каждого точного пути.Выпущено рано — намеренно. AREA 51 начинался как внутренний инструмент для небольшой доверенной команды, поэтому он отдаёт предпочтение простоте, а не укреплению и масштабированию. Ожидайте шероховатостей. Если наткнётесь на одну, откройте issue с шагами воспроизведения. Вклад приветствуется; см. CONTRIBUTING.md.
|
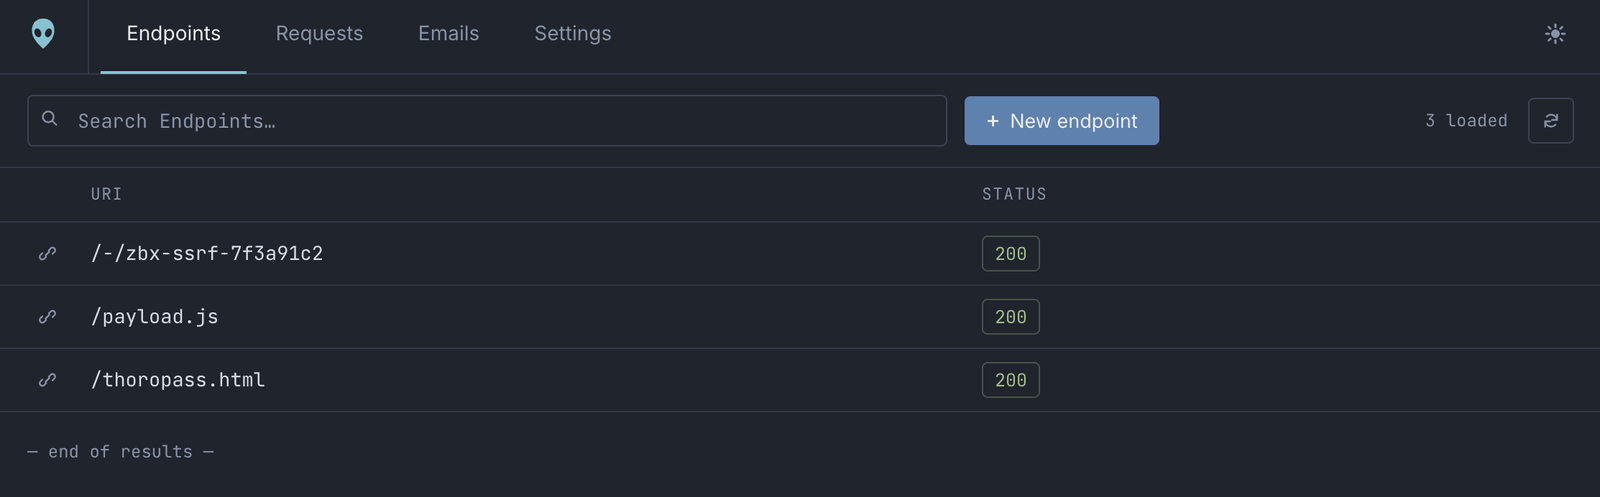
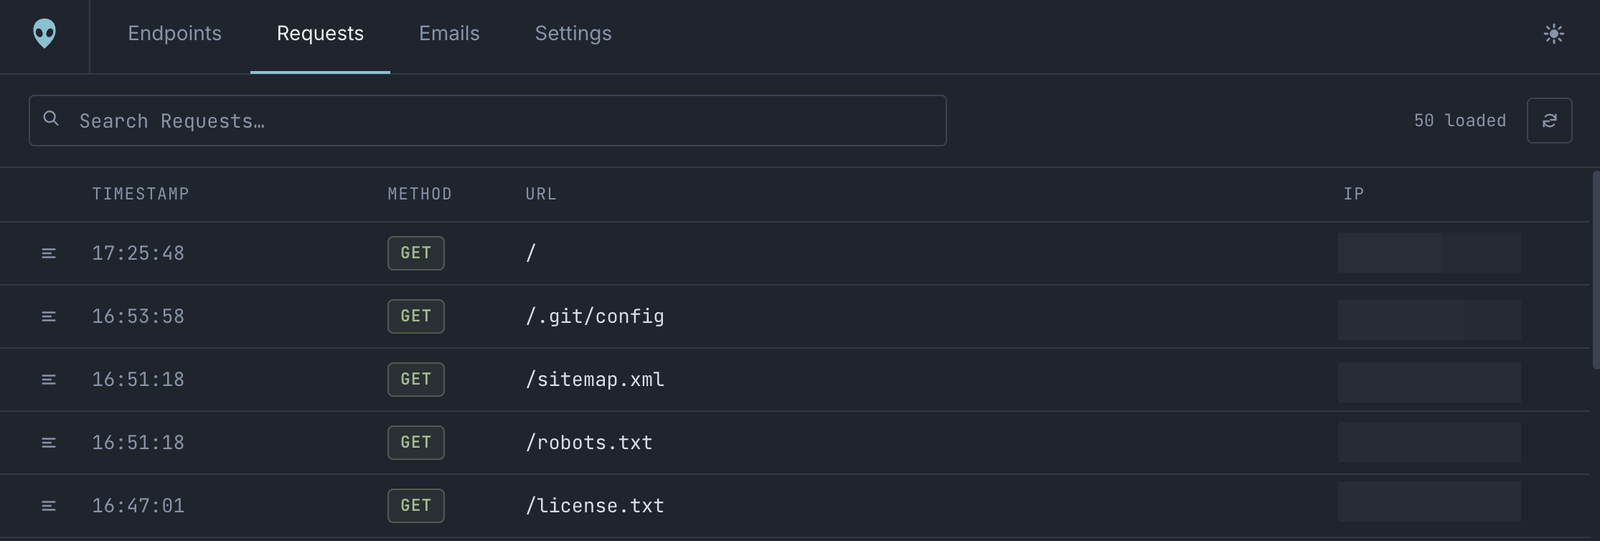
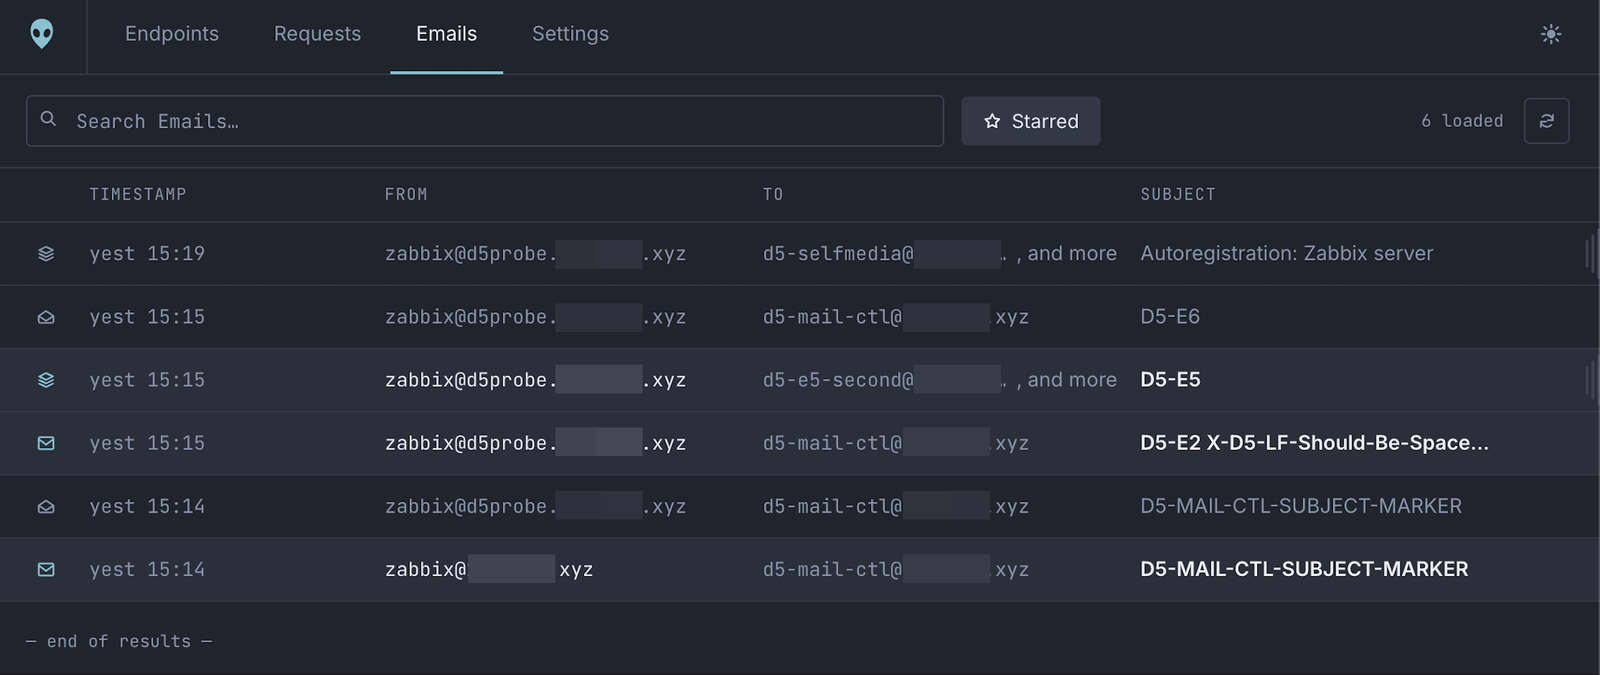
AREA 51 · панель управления Настройка эндпоинтов, чтение перехваченных запросов и писем, управление фильтрами шума. Защищена единым входом с одноразовым PIN-кодом, отправляемым по email. |
Black Holes · ваши домены Каждый путь отдаёт то, что вы определили, и каждый запрос и каждый адрес на домене перехватывается. Публичный по необходимости, потому что цели должны до него достучаться. |
Autopilot · интерфейс для агента MCP + REST-сервер с аутентификацией по ключу. Читает обратные вызовы за последний час, готовит собственные заглушки ответов и не может трогать ничего другого. |
Удобно и просто: Autopilot предоставляет MCP-сервер (с REST-зеркалом), чтобы
авторизованный ИИ-агент мог сам вести цикл в ходе работы, без вашего участия
в середине процесса. Он читает обратные вызовы за последний час, готовит собственную заглушку ответа
в изолированном пространстве имён /-/* и подтверждает попадание. Каждый оператор получает
свой собственный API-ключ, и всё изолировано: он никогда не сможет прочитать ваши файлы или
любую конечную точку вне /-/. → Внутреннее устройство Autopilot
 |
 |
 |
 |