
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/t0x1cx/cve-2024-28247-pi-hole-arbitrary-file-read
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubt0x1cx/cve-2024-28247-pi-hole-arbitrary-file-read

CVE-2024-28247-Pi-hole-Arbitrary-File-Read

Этот репозиторий предоставляет эксплойт для CVE-2024-28247, описывающий уязвимость, которая позволяет удалённому злоумышленнику читать произвольные файлы в системе.

Репозиторий
3302 лет назадЕщё не проверено
Поделиться

CVE-2024-28247 Pi-hole Arbitrary File Read

Описание

Этот репозиторий содержит эксплойт для CVE-2024-28247 — уязвимости высокого уровня опасности (CVSS 7.6), обнаруженной в Pi-hole, DNS-фильтре, широко используемом для блокировки рекламы и отслеживающих доменов на уровне сети.

Уязвимость возникает из-за некорректной обработки путей к файлам при обращении через обработчик "file://", что позволяет удалённому злоумышленнику читать произвольные файлы в системе.

Эксплуатация этой уязвимости позволяет злоумышленнику контролировать путь к файлам для чтения, тем самым обеспечивая чтение произвольных файлов в системе с правами root.

Такой недостаток безопасности не только нарушает конфиденциальность данных системы, но и подрывает её целостность, допуская несанкционированный доступ к чувствительной информации.

Затронутые версии:

  • Вплоть до Pi-hole версии 5.17.3, проблема устранена в версии 5.18.

Установка

Убедитесь, что в вашей системе установлен Python для использования этого эксплойта. Клонируйте репозиторий и настройте необходимое окружение следующим образом:

git clone https://github.com/T0X1Cx/CVE-2024-28247-Pi-hole-Arbitrary-File-Read.git
cd CVE-2024-28247-Pi-hole-Arbitrary-File-Read
pip install -r requirements.txt

Использование

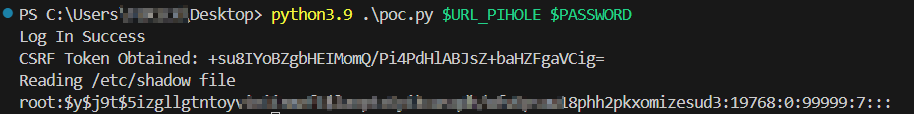
Запустите эксплойт с помощью следующей команды:

python3 exploit.py [Pi-Hole URL] [Admin password]
Proof of Concept

POC

Отказ от ответственности

Данный эксплойт предназначен исключительно для образовательных целей и этичного тестирования безопасности. Использование этого эксплойта против целей без предварительного взаимного согласия незаконно, и разработчик снимает с себя любую ответственность за неправомерное использование или ущерб, причинённый данным эксплойтом.

Авторство

Эксплойт разработан Julio Ángel Ferrari (он же T0X1Cx).

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





