
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/swzhouu/cve-2020-26733
Анализ уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на ПроникновениеArchived
GitHubswzhouu/cve-2020-26733

CVE-2020-26733

SKYWORTH GN542VF Версия аппаратного обеспечения 2.0 и Версия программного обеспечения 2.0.0.16 Уязвимость межсайтового скриптинга (XSS)

Репозиторий
1553 лет назадЕщё не проверено
Поделиться

CVE-2020-26733

SKYWORTH GN542VF (аппаратная версия 2.0, программная версия 2.0.0.16): уязвимость межсайтового скриптинга (XSS)

Описание

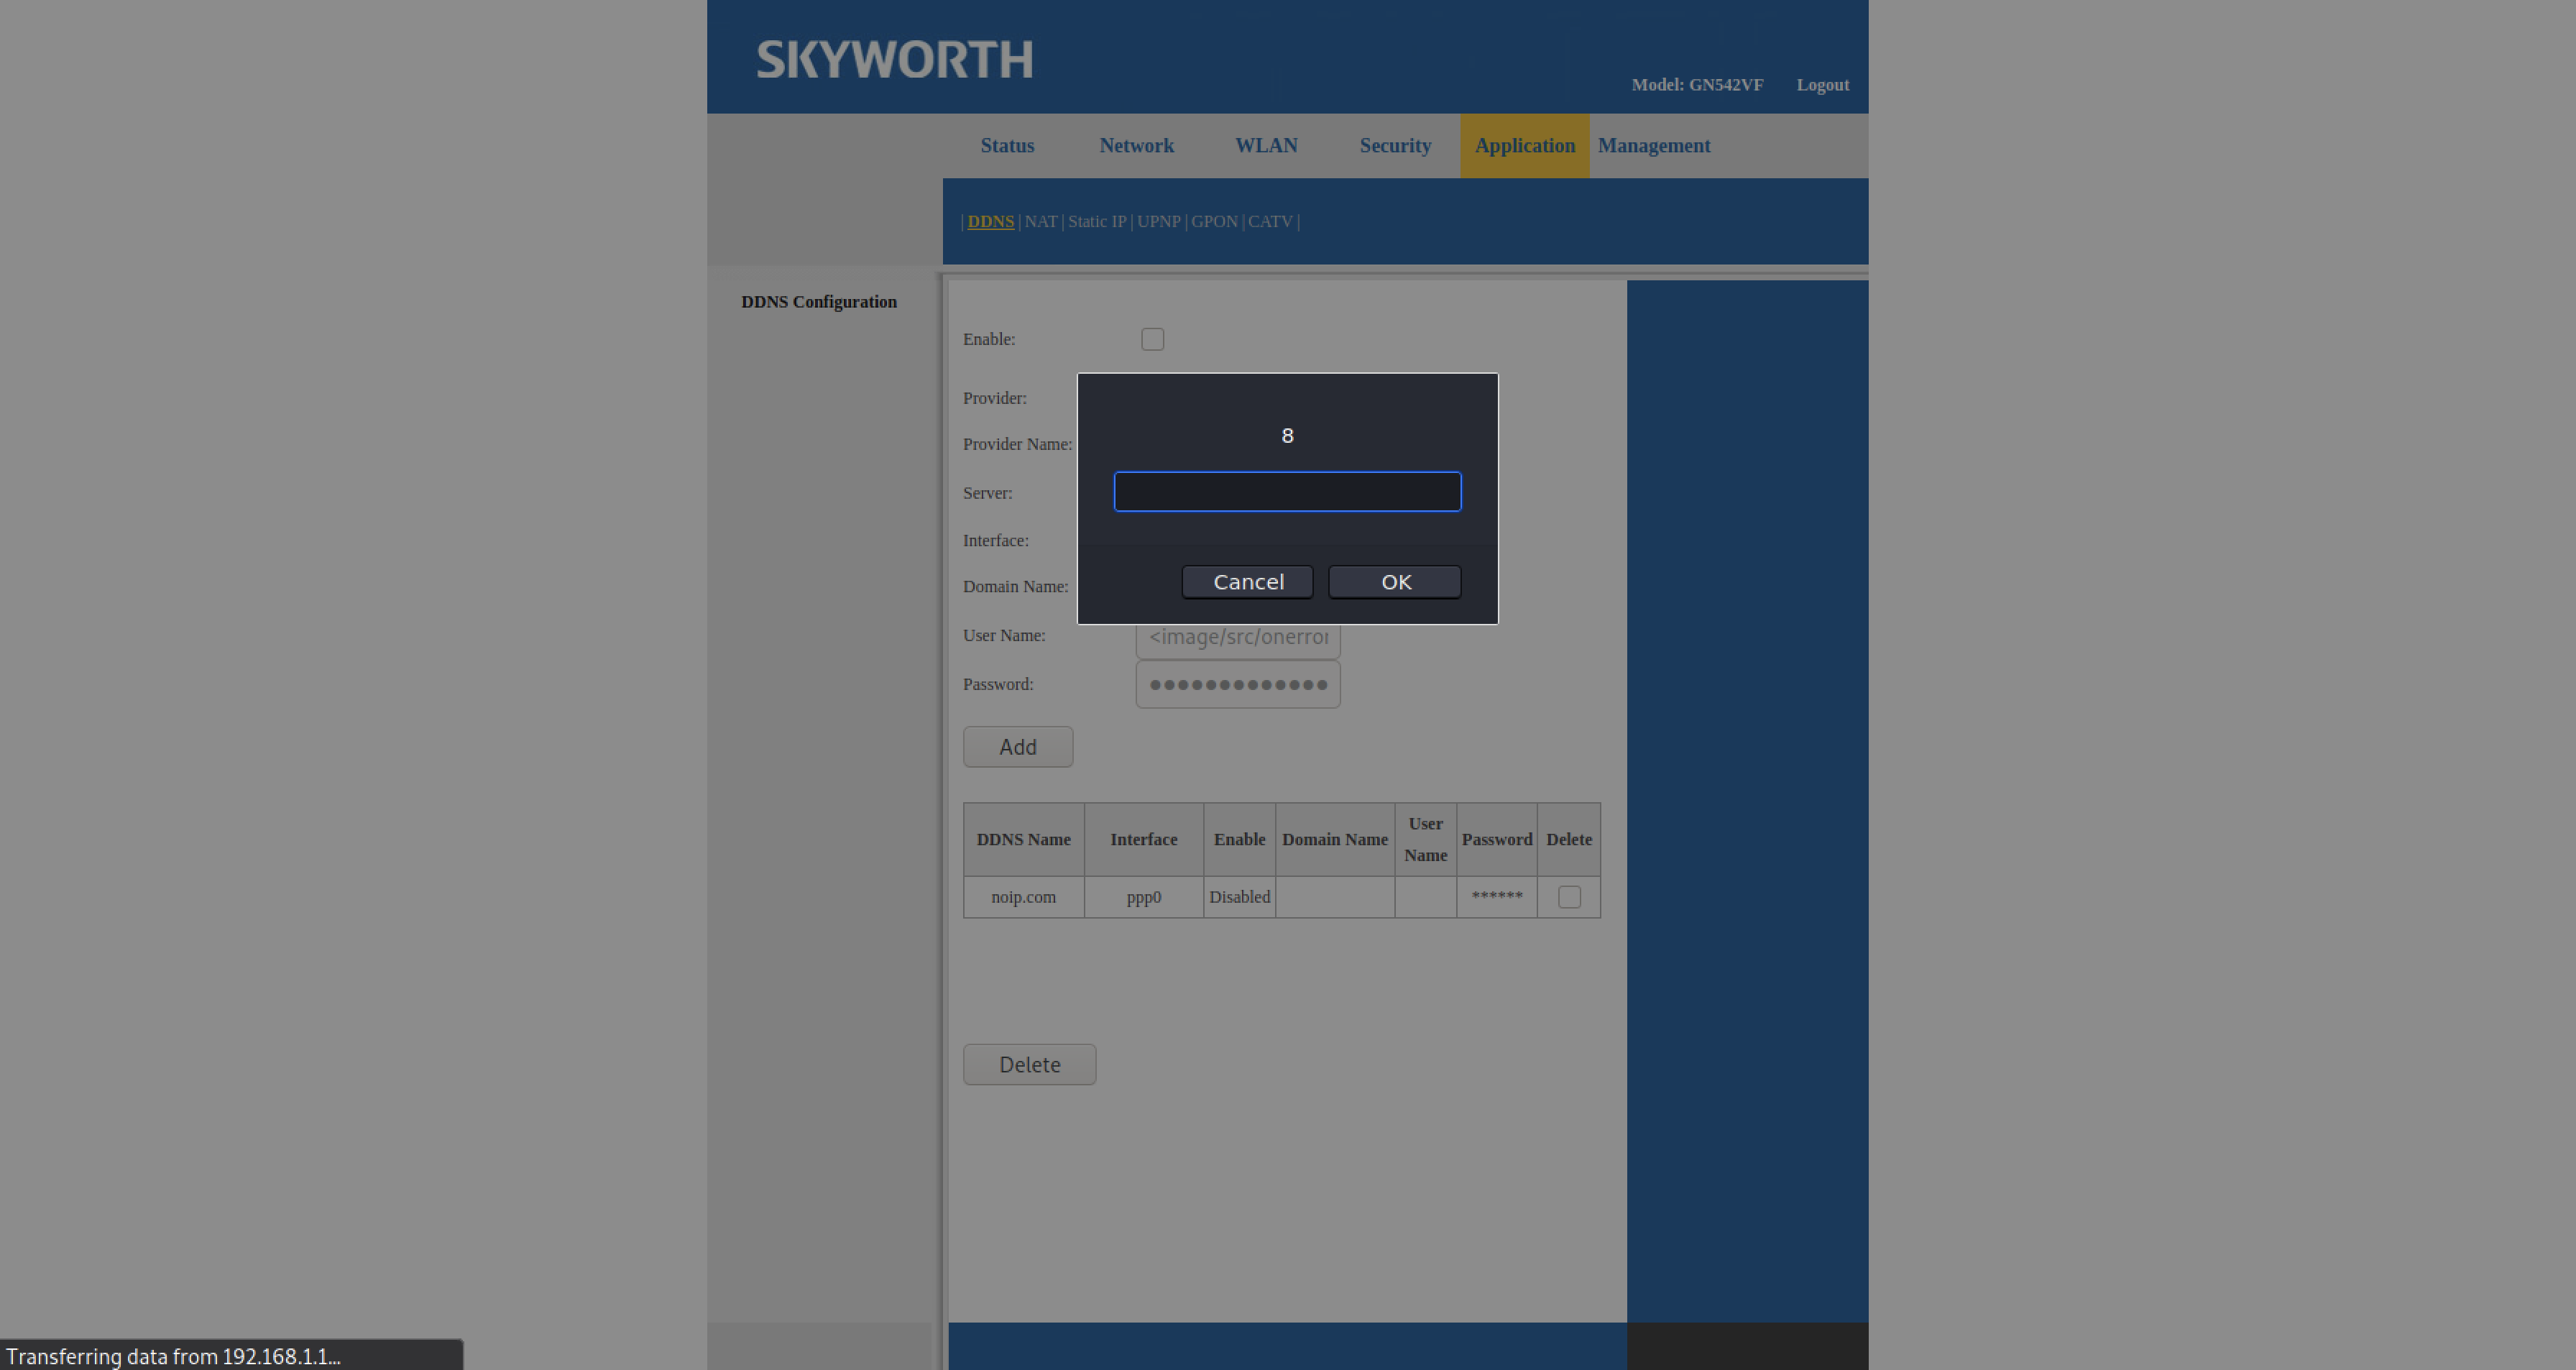
Межсайтовый скриптинг (XSS) на странице конфигурации роутера SKYWORTH GN542VF (аппаратная версия 2.0, программная версия 2.0.0.16) позволяет аутентифицированному злоумышленнику внедрить собственный скрипт на страницу через раздел конфигурации DDNS.

Дополнительная информация

Устранение включает использование соответствующих заголовков ответа. Для предотвращения XSS в HTTP-ответах, не предназначенных для содержания HTML или JavaScript, использование заголовков Content-Type и X-Content-Type-Options обеспечивает корректную интерпретацию ответов браузером.

Тип уязвимости

Cross Site Scripting (XSS)

Производитель

SKYWORTH

База кода затронутого продукта

SKYWORTH GN542VF - аппаратная версия 2.0 и программная версия 2.0.0.16

Затронутый компонент

Раздел конфигурации DDNS на странице конфигурации роутера SKYWORTH GN542VF.

Тип атаки

Локальная

Влияние: выполнение кода

true

Влияние: раскрытие информации

true

Другое влияние CVE

Раскрытие сессионного cookie пользователя, что позволяет злоумышленнику перехватить сессию и получить контроль над учётной записью.

Векторы атаки

Для эксплуатации уязвимости злоумышленник должен быть аутентифицирован.

Обнаружил

Jiraput Thamsongkrah

Доказательство концепции

Скриншот уязвимости

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →