
 steved3/kit_hunter
Базовый сканер фишинговых наборов для выделенного и полувыделенного хостинга

Тестирование и разработка проводились на Python 3.7.3 (Linux)
Kit Hunter — это личный проект для изучения Python, а также базовый инструмент сканирования, который ищет в каталогах фишинг-киты на основе установленных маркеров. При обнаружении формируется отчёт для администраторов.
По умолчанию скрипт генерирует отчёт, в котором отображаются файлы, обнаруженные как потенциально проблемные, перечисляются маркеры, указавшие на их проблемность (также называемые тегами), а затем показывается точная строка кода, где произошло обнаружение.
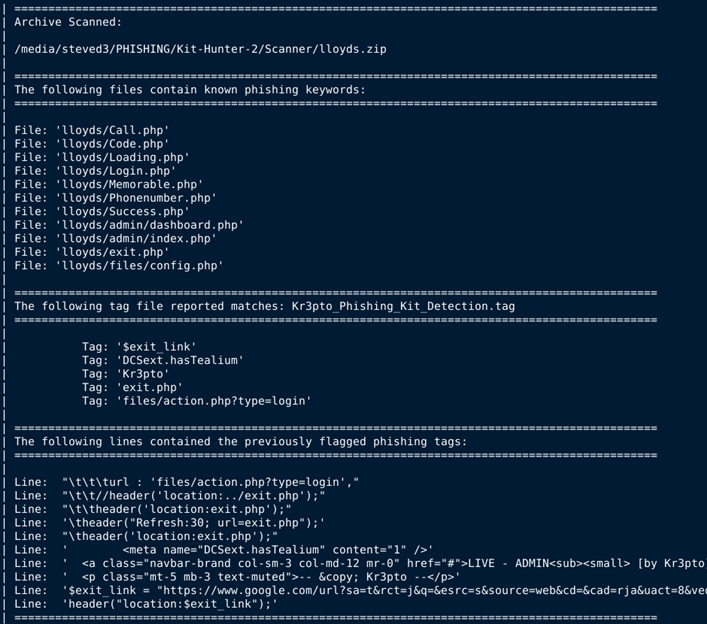
Подробные инструкции по установке и использованию доступны на SteveD3.io
Чтобы получить быструю справку: python3 kit_hunter_2.py -h
Чтобы запустить полное сканирование с настройками по умолчанию:
python3 kit_hunter_2.py
Чтобы запустить быстрое сканирование с минимальными правилами обнаружения:
python3 kit_hunter_2.py -q
Чтобы запустить пользовательское сканирование:
python3 kit_hunter_2.py -c
Примечание: При использовании параметра
-cнеобходимо поместить файл тегов в ту же папку, что и Kit Hunter. Вы можете назвать этот файл как угодно, но расширение должно быть.tag. Помните, что форматирование важно. В каждой строке должен быть только один элемент, без пробелов. Вы можете посмотреть другие файлы тегов, если нужны примеры.
Вы можете запустить kit_hunter_2.py из любого расположения, используя параметр -d для выбора каталога для сканирования:
python3 kit_hunter_2.py -d /path/to/directory
Однако проще поместить kit_hunter_2.py в каталог над вашим веб-корнем (например, /www/ или /public_html/) и вызывать скрипт оттуда.
Итоговый отчёт будет создан в сканируемом каталоге.
В моём использовании я вызываю Kit Hunter из своего каталога
/kit/download/, куда сохраняются новые фишинг-киты. Мои отчёты затем создаются и сохраняются в эту папку. Однако если я вызову Kit Hunter и просканирую свою папку/PHISHING/Archive/с помощью параметра-d, то отчёт сохранится в/PHISHING/Archive/.
В этом последнем выпуске Kit Hunter появилось обнаружение оболочек (shell). Shell-скрипты часто упаковываются вместе с фишинг-китами или используются для развёртывания фишинг-китов на веб-серверах. Kit Hunter будет сканировать некоторые распространённые элементы shell-скриптов. Процесс работает точно так же, как и обычное сканирование, только обнаружение оболочек вызывается с помощью параметра -s. Это отдельное сканирование, поэтому его нельзя запускать с другими типами. Однако вы можете использовать флаги -m и -l при сканировании оболочек. Подробнее см. раздел справки скрипта.
После завершения сканирования вывод скрипта укажет вам местоположение сохранённого отчёта о сканировании.
Что касается файлов тегов, в Kit Hunter v2.5.8 поставляется 41 файл тегов. Эти файлы тегов обнаруживают целевые фишинговые кампании, а также различные виды фишинговых уловок, такие как обфускация, шаблонизация, темизация и даже брендированные наборы, такие как Kr3pto и Ex-Robotos. Новые файлы тегов будут добавляться, а существующие обновляться с полурегулярной периодичностью. Подробности см. в журнале изменений.
Как и в случае с v1.0, чем длиннее файл тегов, тем больше времени потребуется скрипту для его чтения.






