
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
autoSource — Автоматизированная платформа статического анализа кода, интегрированная с SonarQube для раннего обнаружения уязвимостей в исходном коде путем сканирования Git-репозиториев на всех платформах. | Kitploit
Инструменты/GitHubGitHub/shubhamshubhankar/autosource
Статический анализ кода (SAST)Анализ уязвимостейАнализ КодаDevSecOps
GitHubshubhamshubhankar/autosource

autoSource

Автоматизированная платформа статического анализа кода, интегрированная с SonarQube для раннего обнаружения уязвимостей в исходном коде путем сканирования Git-репозиториев на всех платформах.

Репозиторий
Поделиться
7024577 лет назадПроверено Kitploit

AutoSource

AutoSource — это автоматизированный фреймворк для анализа исходного кода, интегрированный с SonarQube, способный выполнять статический анализ/рецензирование кода. Он может эффективно находить уязвимости на самых ранних этапах SDLC (жизненного цикла разработки программного обеспечения). Пользователь может просканировать код, просто передав ссылку на GIT-репозиторий в фреймворк.

Фреймворк AutoSource способен выполнять анализ исходного кода на всех платформах (MAC, Linux и Windows).
УСТАНОВКА

  1. Загрузите репозиторий AutoSource в вашу систему.
  2. Прочитайте файл prerequisites.txt и установите зависимости (указанные для каждой платформы).
  3. Выполните downloadSonar.py (python3 downloadSonar.py) — это загрузит и настроит фреймворк SonarQube, который будет доступен по адресу 'http://127.0.0.1:9000'.
  4. После этого запустите executeScanner.py (python3 executeScanner.py) — он запросит ссылку на ваш GIT-репозиторий, который вы хотите просканировать.
  5. Получите доступ к результатам на портале SonarQube ('http://127.0.0.1:9000').

Скриншоты

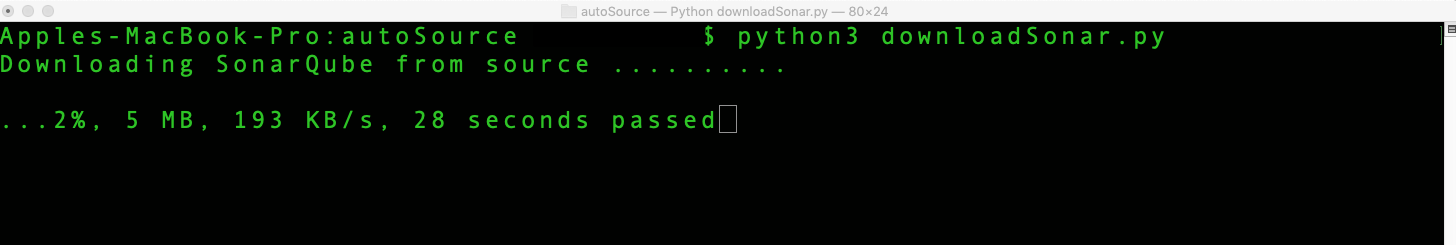
Загрузка SonarQube и SonarScanner

Загрузка SonarQube и SonarScanner

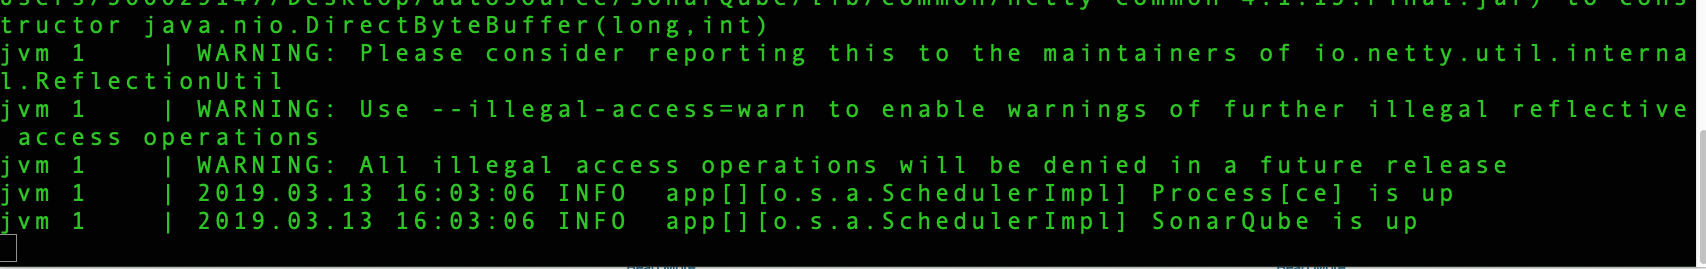
SonarQube запущен и работает

SonarQube запущен и работает

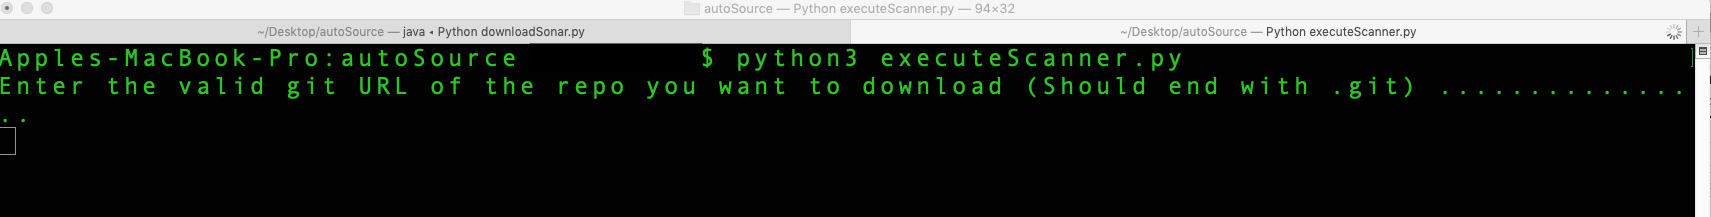
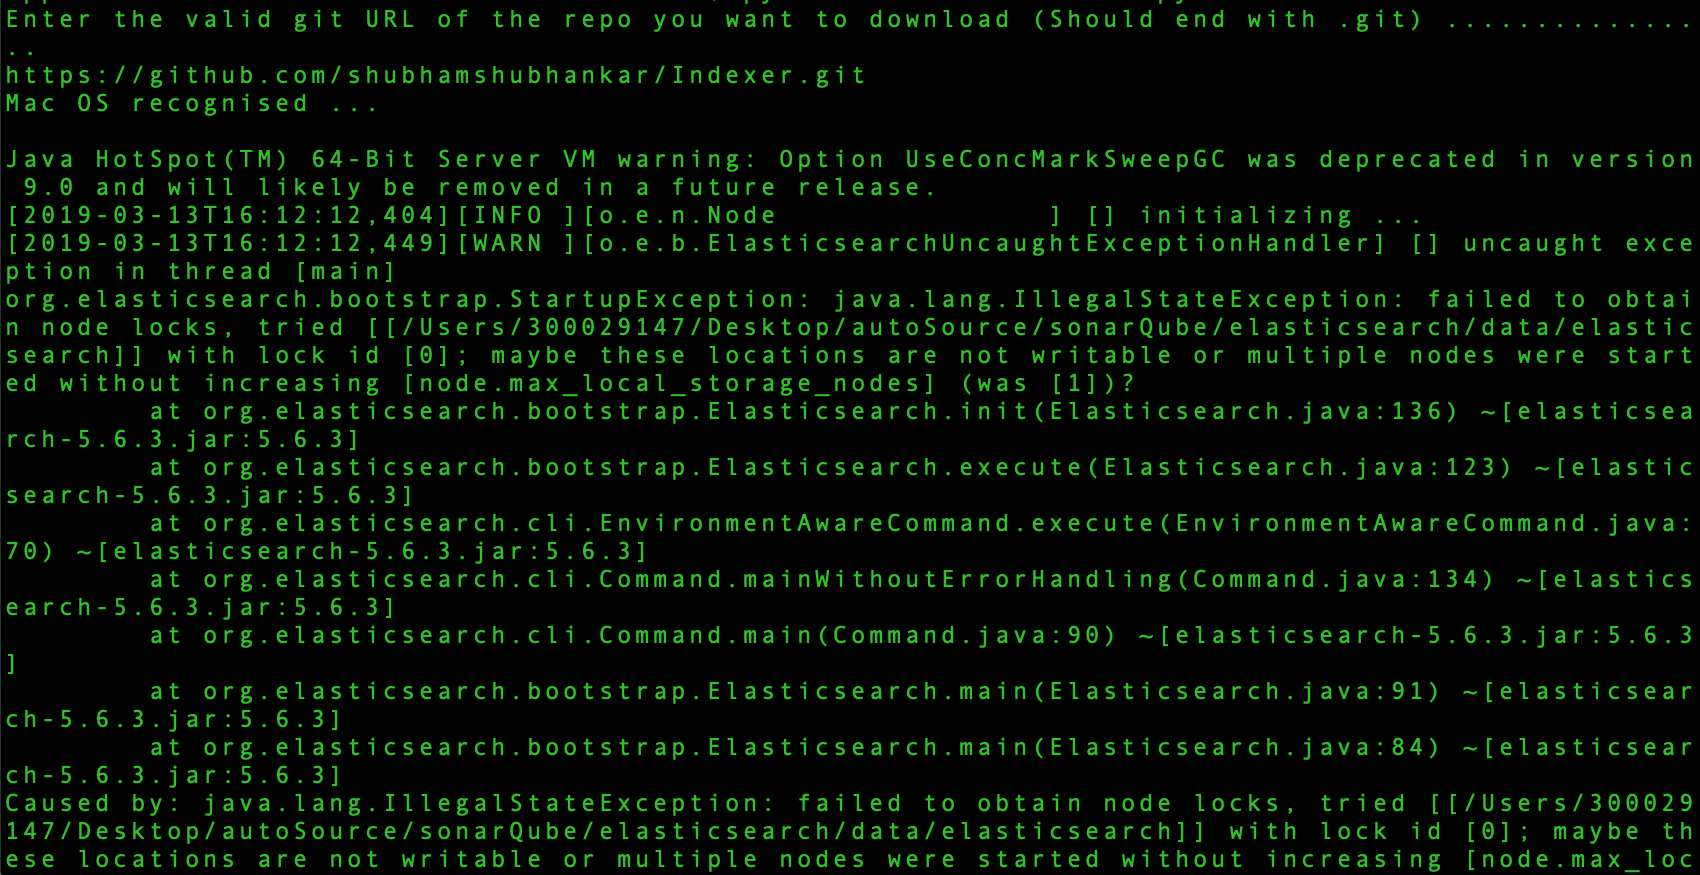
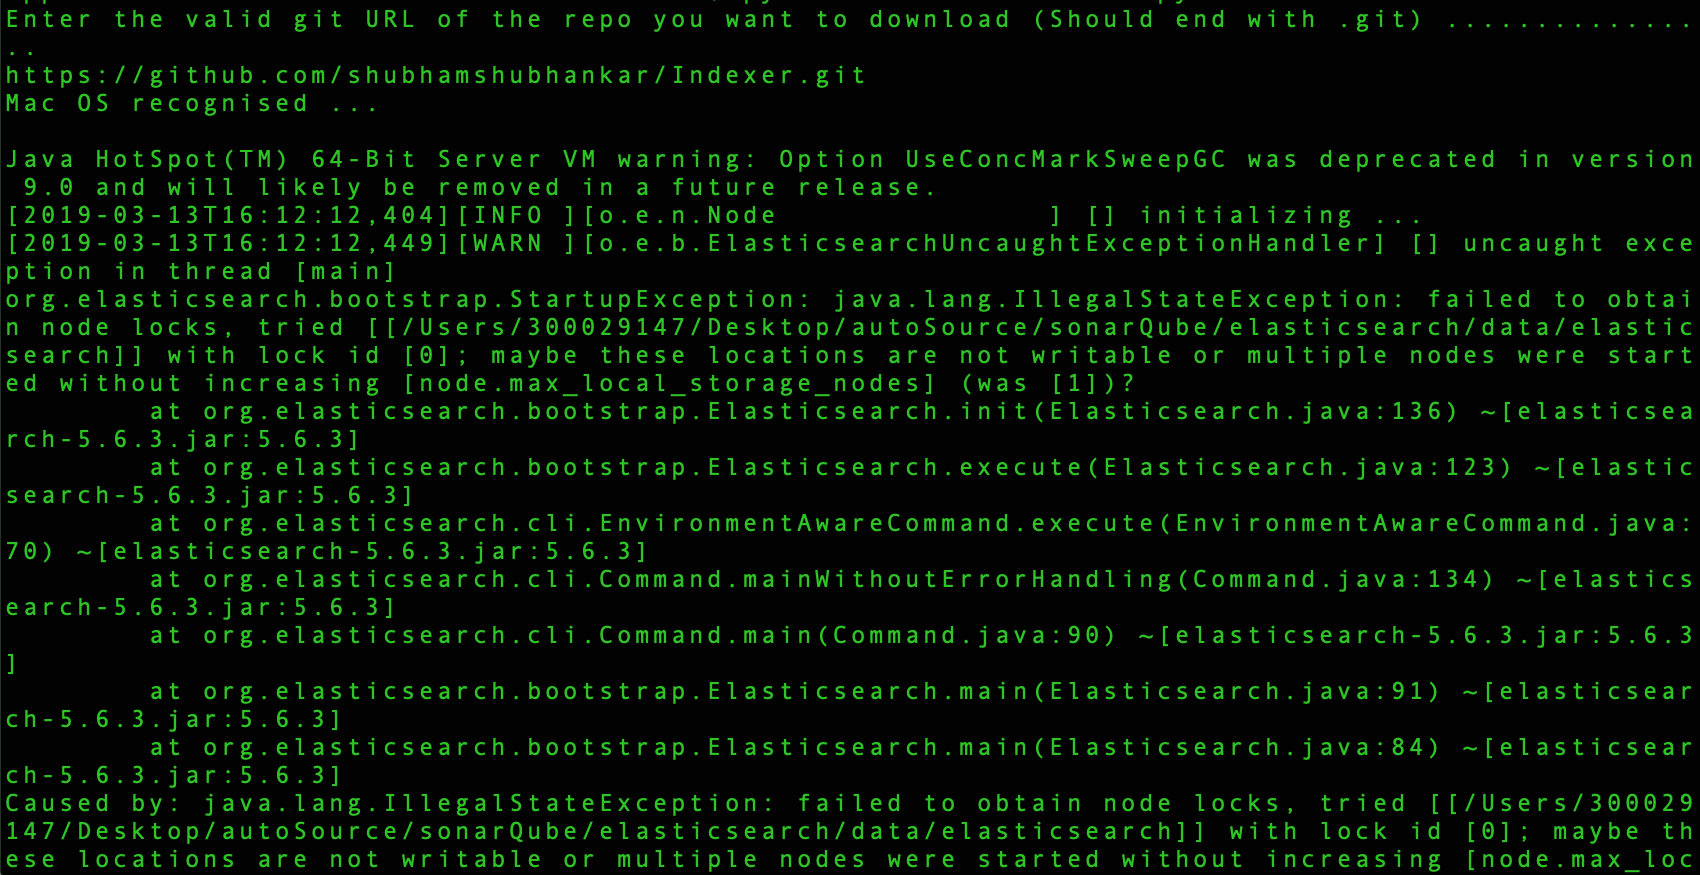
Запуск сканера

Запуск SonarScanner

Сканирование началось

Сканирование SonarQube началось

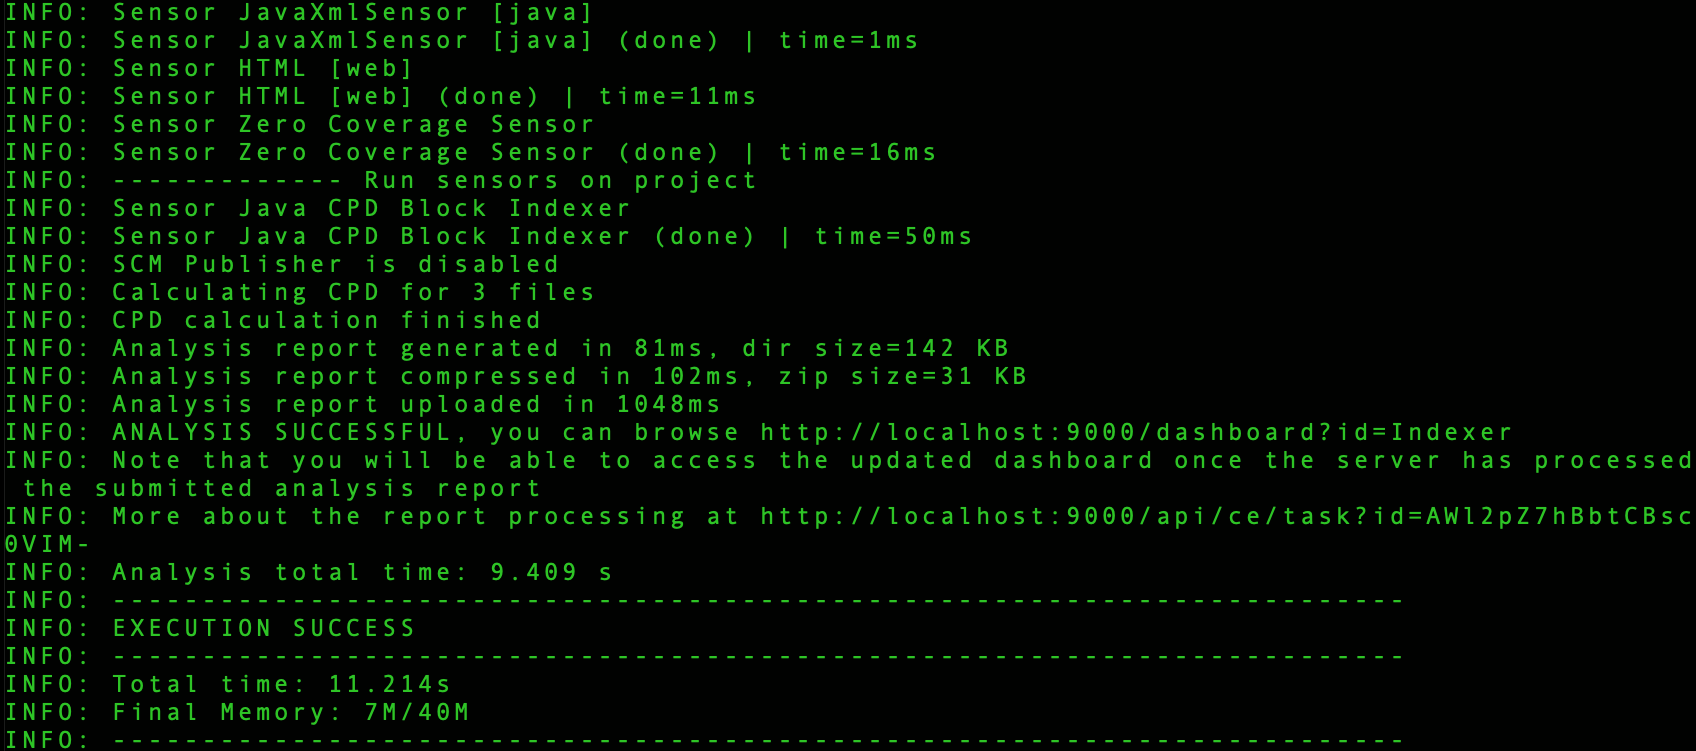
Выполнение сканера успешно завершено

Выполнение сканера успешно завершено

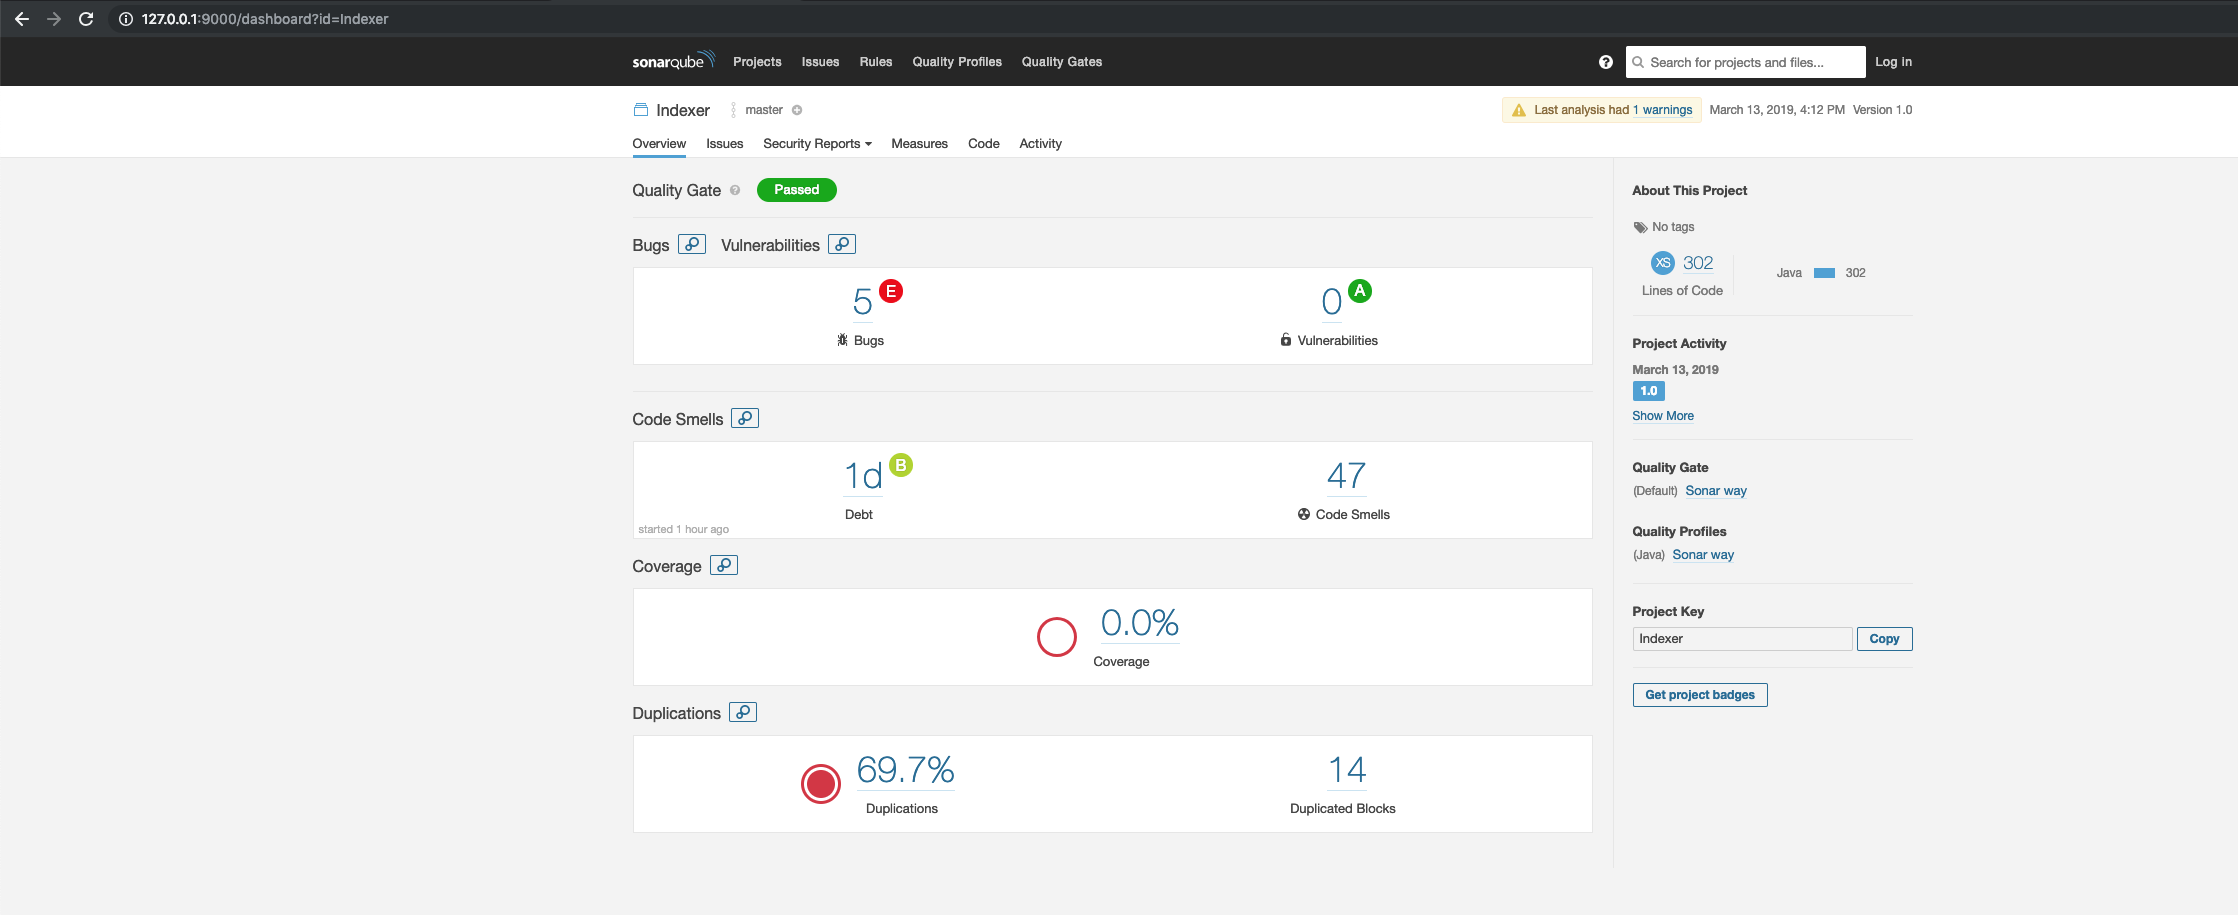
Результаты отображаются на панели управления SonarQube

Результаты отображаются на панели управления SonarQube

Соавторы

  • Malkit Singh
  • Shubham Shubhankar Sharma
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →