
 sethsec/celerystalk
Асинхронный сканер для разведки и поиска уязвимостей. Запускает все инструменты на всех хостах.
celerystalk помогает автоматизировать процесс сканирования/перечисления сети с помощью асинхронных заданий (также называемых задачами), сохраняя при этом полный контроль над тем, какие инструменты вы хотите запускать.
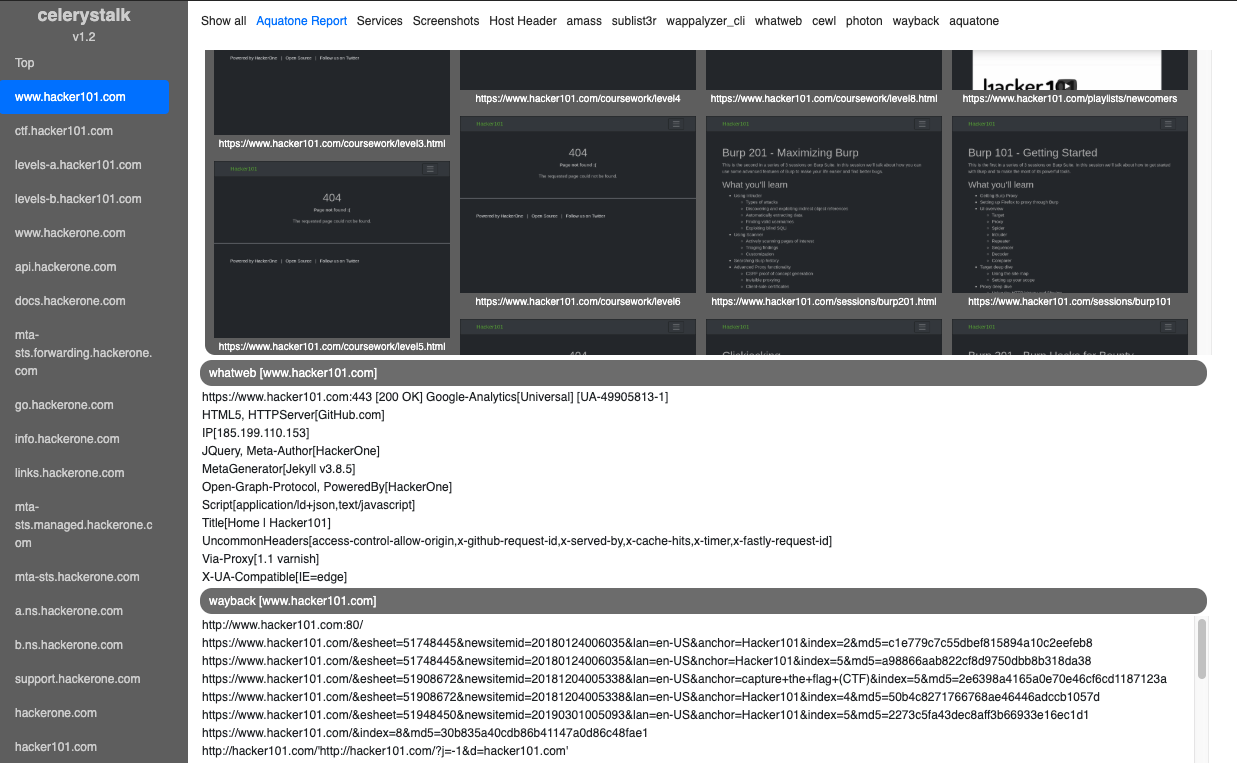
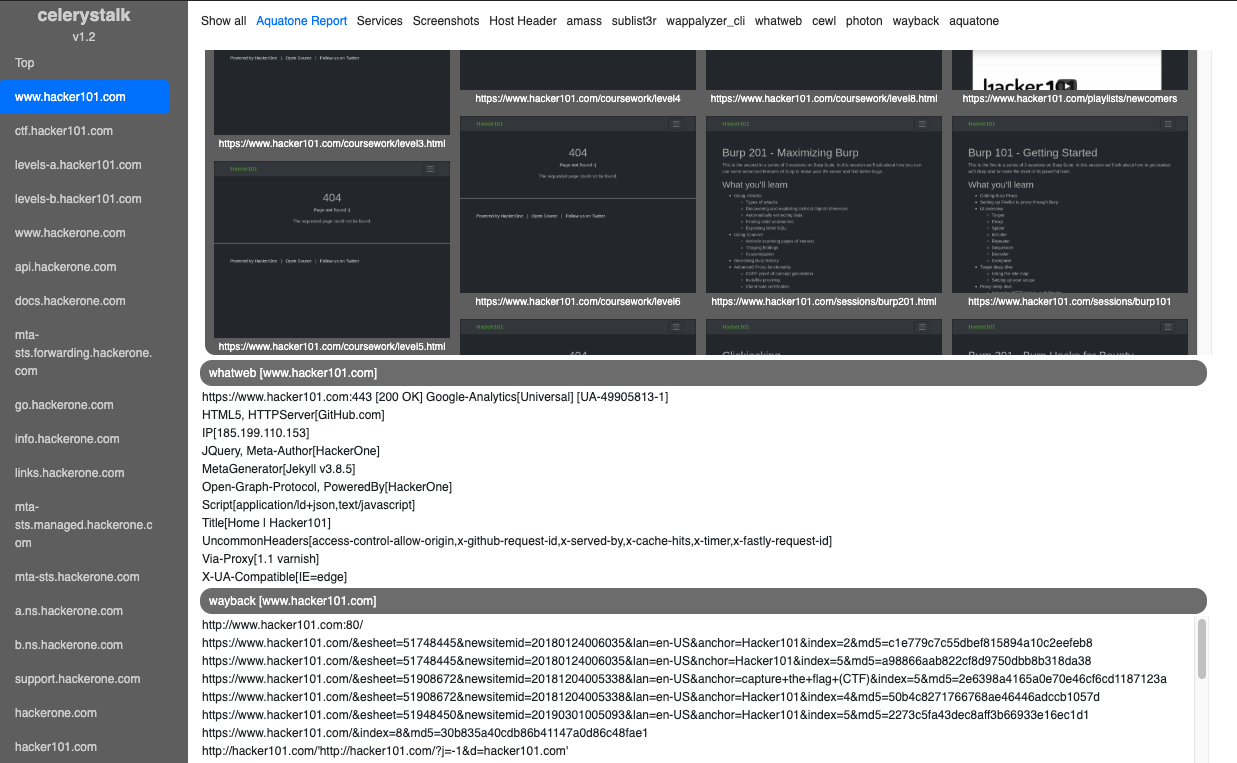
Интерактивная демонстрация: Режим Bug Bounty (HackerOne)
Интерактивная демонстрация: Режим оценки уязвимостей / PenTest (архивные машины HackTheBox.eu)
| Фаза | Команда | Примеры используемых инструментов |
|---|---|---|
| DNS-разведка/перечисление | ./celerystalk subdomains -d domain1,domain2 | Amass, sublist3r |
| Определение области, импорт nmap/nessus | ./celerystalk import [scan_data,scope_files,etc.] | celerystalk |
| Сканирование портов | ./celerystalk nmap | nmap |
| Перечисление каталогов и файлов, выявление уязвимостей | ./celerystalk scan | Gobuster, Nikto, Photon, sqlmap, wpscan, hydra, medusa, wappalyzer, whatweb, и др. |
| Снимки экрана | ./celerystalk sceenshots | Aquatone |
| Анализ | ./celerystalk report | celerystalk |
celerystalk это:
Вы должны устанавливать и запускать celerystalk с правами root``` git clone https://github.com/sethsec/celerystalk.git cd celerystalk/setup ./install.sh cd .. ./celerystalk -h
## Использование Docker-контейнера из Docker Hub```
docker pull sethsec/celerystalk:latest
docker run -p 27007:27007 -ti celerystalk
docker build -t celerystalk https://github.com/sethsec/celerystalk.git docker run -p 27007:27007 -ti celerystalk
## Использование celerystalk - Основы


### [URL Mode] - Как сканировать URL (или несколько URL в файле)

#### Запустить все включенные инструменты против URL или нескольких URL в файле без необходимости импортировать scope, nmap и т.д.```
# ./celerystalk scan -u url or filename                 # Run all enabled commands against specified url(s)
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report
#### Или импортируйте список хостов, которые находятся в области охвата, и позвольте celerystalk запустить nmap за вас```
# ./celerystalk import -S scope.txt                     # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk nmap                                    # Nmap all in-scope hosts (reads options from config.ini)
## Расширенное использование: Режим Bug Bounty против режима оценки уязвимостей

Вы определяете режим при создании рабочего пространства. Рабочее пространство по умолчанию — режим VAPT, но у вас есть два варианта для вручную созданных рабочих пространств.

* Если вы начинаете с IP-адресов/диапазонов/CIDR, находящихся в пределах охвата, используйте режим оценки уязвимостей и тестирования на проникновение (VAPT).
* Если вы начинаете с доменов, находящихся в пределах охвата, используйте режим Bug Bounty (BB).

### [Bug Bounty Mode]

*  В режиме BB все поддомены, найденные с помощью celerystalk или импортированные вручную, помечаются как находящиеся в пределах охвата.

#### Поиск поддоменов, определение хостов вне охвата, сканирование всего остального```
# ./celerystalk workspace create -o /dir -m bb          # Create default workspace and set output dir
# ./celerystalk subdomains -d company.com,dom.net       # Find subdomains and determine if in scope
# ./celerystalk import -S scope.txt     (optional)      # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk import -O out_scope.txt (optional)      # Define HOSTS/IPs that are out of scope
# ./celerystalk nmap                    (optional)      # Nmap all in-scope hosts (reads options from config.ini)
# ./celerystalk import -f client.xml    (optional)      # If you would rather import an nmap file you already ran
# ./celerystalk scan [--noIP]                           # Run all enabled commands against all in scope hosts
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report
Примечание: Вы можете сначала выполнить команду subdomains, а затем определить область, или определить область и импортировать поддомены.
**Примечание:** Сначала вы можете выполнить команду subdomains, а затем определить область видимости, или вы можете определить область видимости и импортировать поддомены.
