Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
EDRPrison — Используйте легитимный callout-драйвер WFP, чтобы предотвратить отправку телеметрии агентами EDR. | Kitploit
Инструменты/GitHubGitHub/senzee1984/edrprison
Обход IDS/IPSПост-эксплуатацияСетевая безопасностьRed TeamingСостязательная Атака
GitHubsenzee1984/edrprison

EDRPrison

Используйте легитимный callout-драйвер WFP, чтобы предотвратить отправку телеметрии агентами EDR.

Репозиторий
47946352 лет назадПроверено Kitploit
Поделиться

EDRPrison

Соавтор: @oops4git(https://github.com/oops4git)

EDRPrison использует легитимный WFP callout-драйвер, WinDivert, для эффективного подавления EDR-систем. Опираясь на идеи таких инструментов, как Shutter, FireBlock и EDRSilencer, этот проект сосредоточен на методах сетевого обхода. В отличие от своих предшественников, EDRPrison устанавливает и загружает внешний легитимный WFP callout-драйвер, а не полагается исключительно на встроенный WFP. Кроме того, он блокирует исходящий трафик EDR-процессов, динамически добавляя фильтры времени выполнения, без прямого взаимодействия с EDR-процессами или их исполняемыми файлами.

Вкратце, EDRPrison обладает следующими ключевыми особенностями и возможностями:

  • Легитимный WFP callout-драйвер: использует легитимный WFP callout-драйвер для расширения возможностей, сохраняя при этом безвредный профиль.
  • Обнаружение EDR-процессов: выполняет поиск запущенных EDR-процессов на основе заданных имен процессов.
  • Идентификация пакетов: определяет пакеты, исходящие от EDR-процессов.
  • Динамическое добавление фильтров: динамически добавляет WFP-фильтры на основе исходного процесса пакетов.
  • Неинтрузивный подход: избегает прямого взаимодействия с EDR-процессами и их исполняемыми файлами, обеспечивая скрытность и снижая риск обнаружения.

Пожалуйста, обратитесь к статье за более подробными техническими деталями: https://winslow1984.com/books/malware/page/edrprison-borrow-a-legitimate-driver-to-mute-edr-agent

Компоненты

Для успешного запуска EDRPrison требуются повышенные привилегии. EDRPrison состоит из следующих трех компонентов:

  • EDRPrison: это основная программа и ее зависимости. При первом запуске устанавливается драйвер WinDivert.
  • WinDivert64.sys: это подписанный WFP callout-драйвер.
  • WinDivert.dll: компонент проекта WinDivert.

Преимущества и улучшения

EDRPrison предлагает ряд улучшений по сравнению со своими предшественниками, что делает его более надежным и скрытным инструментом для сетевого обхода EDR:

  1. Вместо добавления статических WFP-фильтров к исполняемым файлам EDR-процессов, EDRPrison динамически добавляет фильтры времени выполнения на основе исходного процесса пакетов.
  2. Избегает получения дескриптора EDR-процессов или EDR-исполняемых файлов, снижая риск обнаружения и вмешательства в работу EDR-систем.
  3. Загружая легитимный WFP callout-драйвер, EDRPrison расширяет свои возможности, сохраняя при этом безвредный профиль.

Известные проблемы

  1. В настоящее время EDRPrison написан на C#, что требует наличия нескольких файлов на диске, что снижает скрытность. Я планирую переписать его на C++, чтобы основную программу можно было запускать полностью из памяти, повысив ее скрытность.
  2. Существует задержка между запуском программы и первоначальной блокировкой сетевых подключений некоторых EDR-процессов. Эта задержка может позволить отправлять телеметрию на облачные серверы в первые несколько секунд. Я работаю над решением этой проблемы, чтобы обеспечить немедленное перехватывание и блокировку.

Пример тестирования

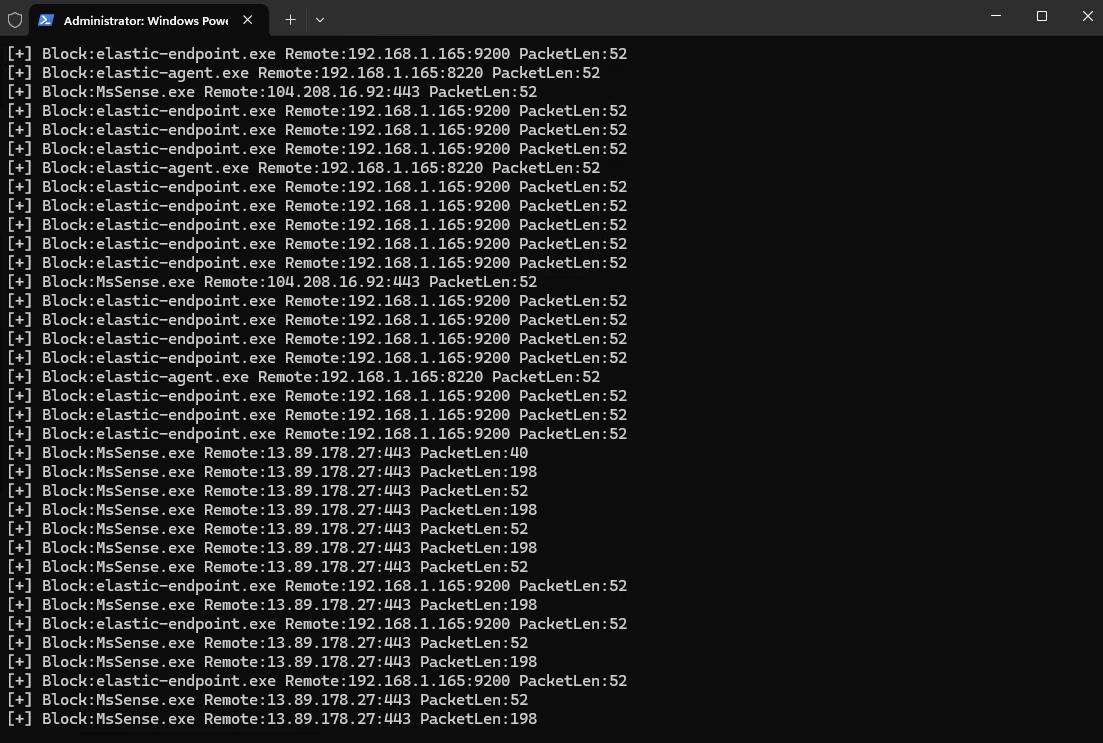
Благодаря доступным мне ресурсам, я протестировал EDRPrison против Elastic Endpoint и Microsoft Defender for Endpoint (MDE) на своем физическом сервере.

Соответствующие процессы для Elastic Endpoint и MDE жестко прописаны в исходном коде. Во время тестов ни основная программа, ни WinDivert не были обнаружены системами безопасности.

Я протестировал несколько распространенных образцов вредоносного ПО, например Mimikatz. Эти образцы все еще могут быть обнаружены, поскольку даже без подключения к интернету EDR-системы сохраняют базовые возможности обнаружения, такие как сигнатуры на основе хэшей. После запуска вредоносного ПО количество пакетов увеличилось, что указывает на то, что они содержали данные оповещений.
image

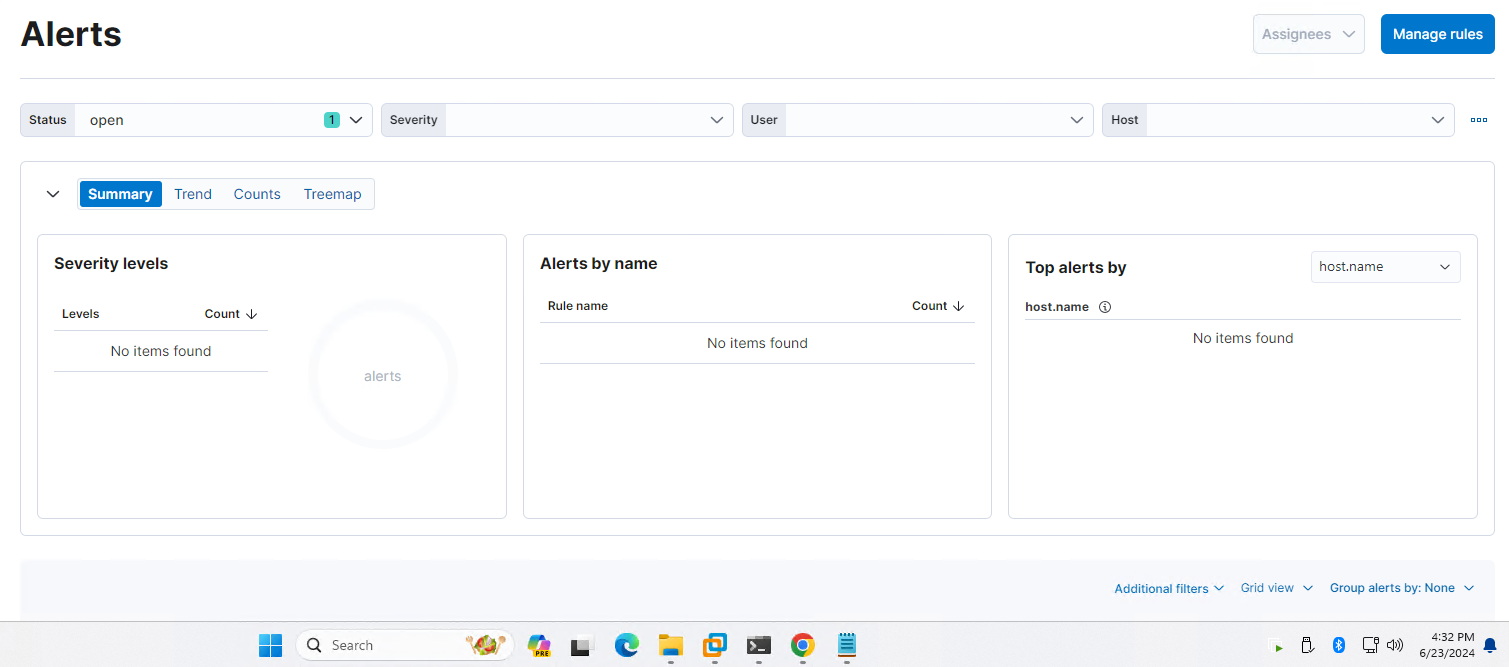
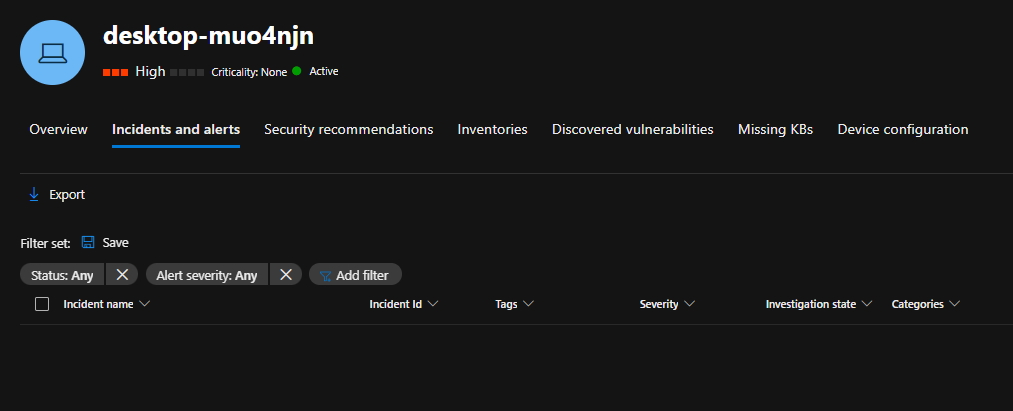
Хотя некоторые обнаружения происходят локально, они не отображаются на панели EDR. Без подключения к интернету EDR-системы не могут использовать расширенные возможности, такие как машинное обучение и облачные вычисления, для предотвращения более сложных атак вредоносного ПО.
image

image

Тестирование против других EDR

Измените следующий фрагмент кода, чтобы жестко прописать больше EDR-процессов.

        static void initData()
        {
            processDictionary.TryAdd("MsMpEng.exe", 1);
            processDictionary.TryAdd("MsSense.exe", 1);
            processDictionary.TryAdd("SenseIR.exe", 1);
            processDictionary.TryAdd("SenseNdr.exe", 1);
            processDictionary.TryAdd("SenseCncProxy.exe", 1);
            processDictionary.TryAdd("SenseSampleUploader.exe", 1);
            processDictionary.TryAdd("elastic-endpoint.exe", 1);
            processDictionary.TryAdd("elastic-agent.exe", 1);
        }

Методы обнаружения и смягчения

Для обнаружения или смягчения последствий использования EDRPrison можно применить следующие подходы. Однако в зависимости от окружения некоторые из этих методов обнаружения могут приводить к ложным срабатываниям (FP).

Событие загрузки драйвера

Если драйвер WinDivert еще не установлен в системе, EDRPrison установит callout-драйвер при первом запуске. Операционная система и данные телеметрии зафиксируют это событие.

Наличие файлов WinDivert

EDRPrison и другие программы, зависящие от WinDivert, требуют наличия на диске файлов WinDivert64.sys и WinDivert.dll. Мониторинг этих файлов может помочь в обнаружении таких программ.

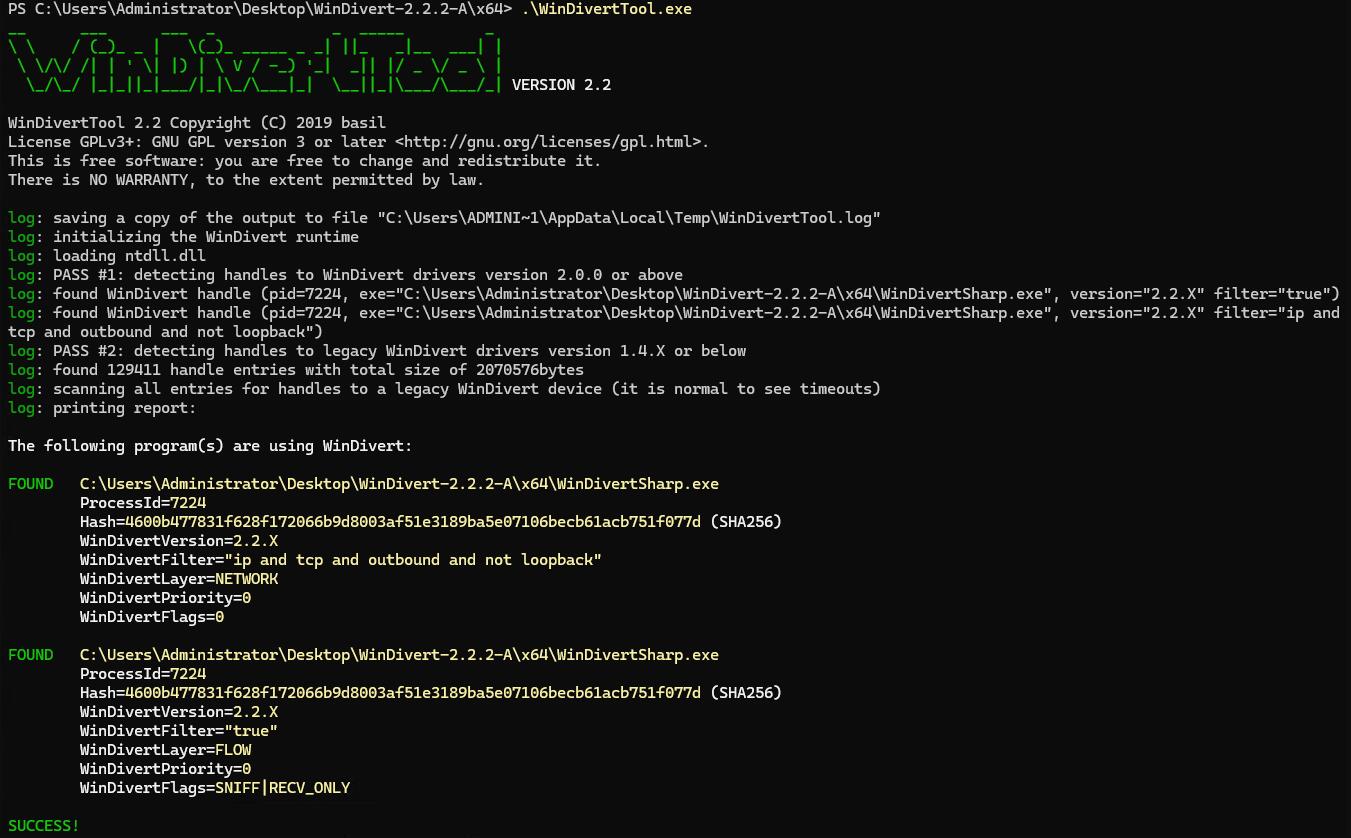
Инструменты обнаружения использования WinDivert

Такие инструменты, как WinDivertTool, могут обнаруживать процессы, использующие Windows Filtering Platform (WFP).
image

Действия по сбросу/блокировке пакетов против EDR-процессов

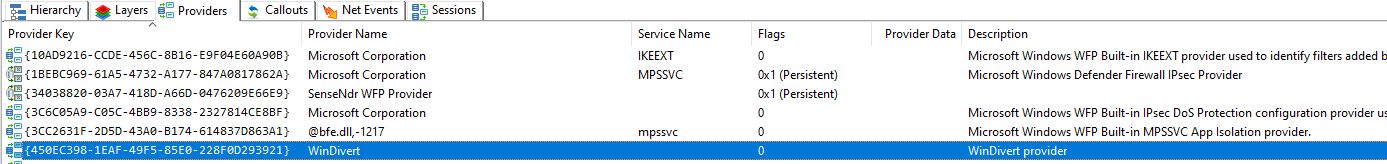
У Elastic есть правило обнаружения, которое может выявлять действия по сбросу или блокировке пакетов, направленные против процессов программ безопасности, что может указывать на наличие EDRPrison.

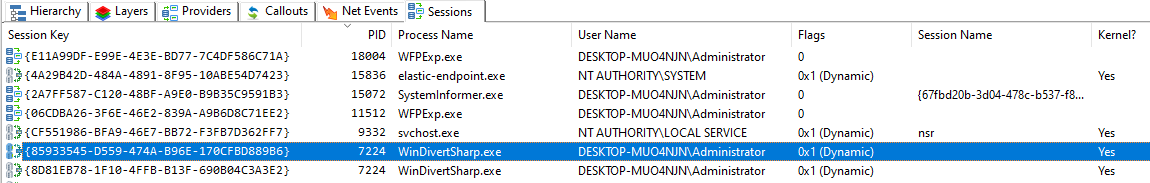
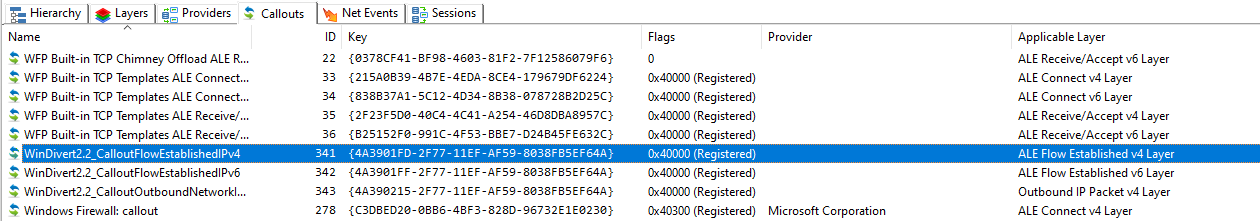
Проверка зарегистрированных WFP-провайдеров, фильтров и callout-функций

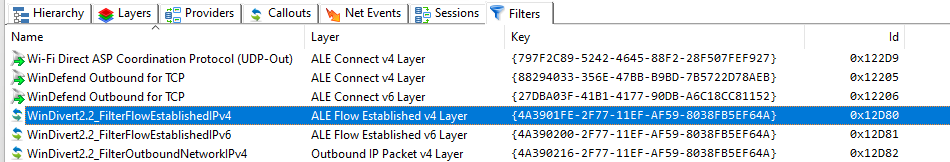
Инструмент WFPExplorer помогает администраторам просматривать активные WFP-сеансы, зарегистрированные callout-функции и фильтры.
image

image

image

image

Adminless

Потенциальная будущая функция может добавить дополнительные меры защиты для установки драйверов, что еще больше повысит безопасность против несанкционированного использования таких драйверов, как WinDivert.

Стратегии красной команды для обхода обнаружения

С точки зрения красной команды, в зависимости от конфигурации безопасности окружения, можно применить несколько стратегий для обхода вышеуказанных методов обнаружения.


Поиск альтернативы WinDivert

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →