
 sbousseaden/edrunchoker
EDRUnChoker - бесфайловая WMI защита, которая удаляет политики ограничения QoS EDRChoker

Безфайловое WMI-исправление для EDRChoker противодействует злоупотреблению QoS (pacer.sys), который снижает пропускную способность EDR-агентов почти до нуля.
Регистрирует постоянную подписку в root\subscription (без файлов на диске). Таймер на 5 секунд запускает встроенный VBScript, который перечисляет политики QoS с помощью WbemContext PolicyStore в ActiveStore и GPO:localhost — обычный WMI ExecQuery пропускает политики ActiveStore, созданные New-NetQosPolicy / EDRChoker — и удаляет вредоносные ограничения по пути приложения, нацеленные на известные продукты безопасности или агрессивные скорости (≤ 1 Мбит/с).
| Скрипт | Назначение |
|---|---|
Install-EdrChokerWmiDefense.ps1 | Развернуть подписку (от имени администратора) |
Uninstall-EdrChokerWmiDefense.ps1 | Удалить подписку |
Get-EdrChokerDefenseStatus.ps1 | Проверить подписку и количество политик |
.\Install-EdrChokerWmiDefense.ps1
.\Get-EdrChokerDefenseStatus.ps1
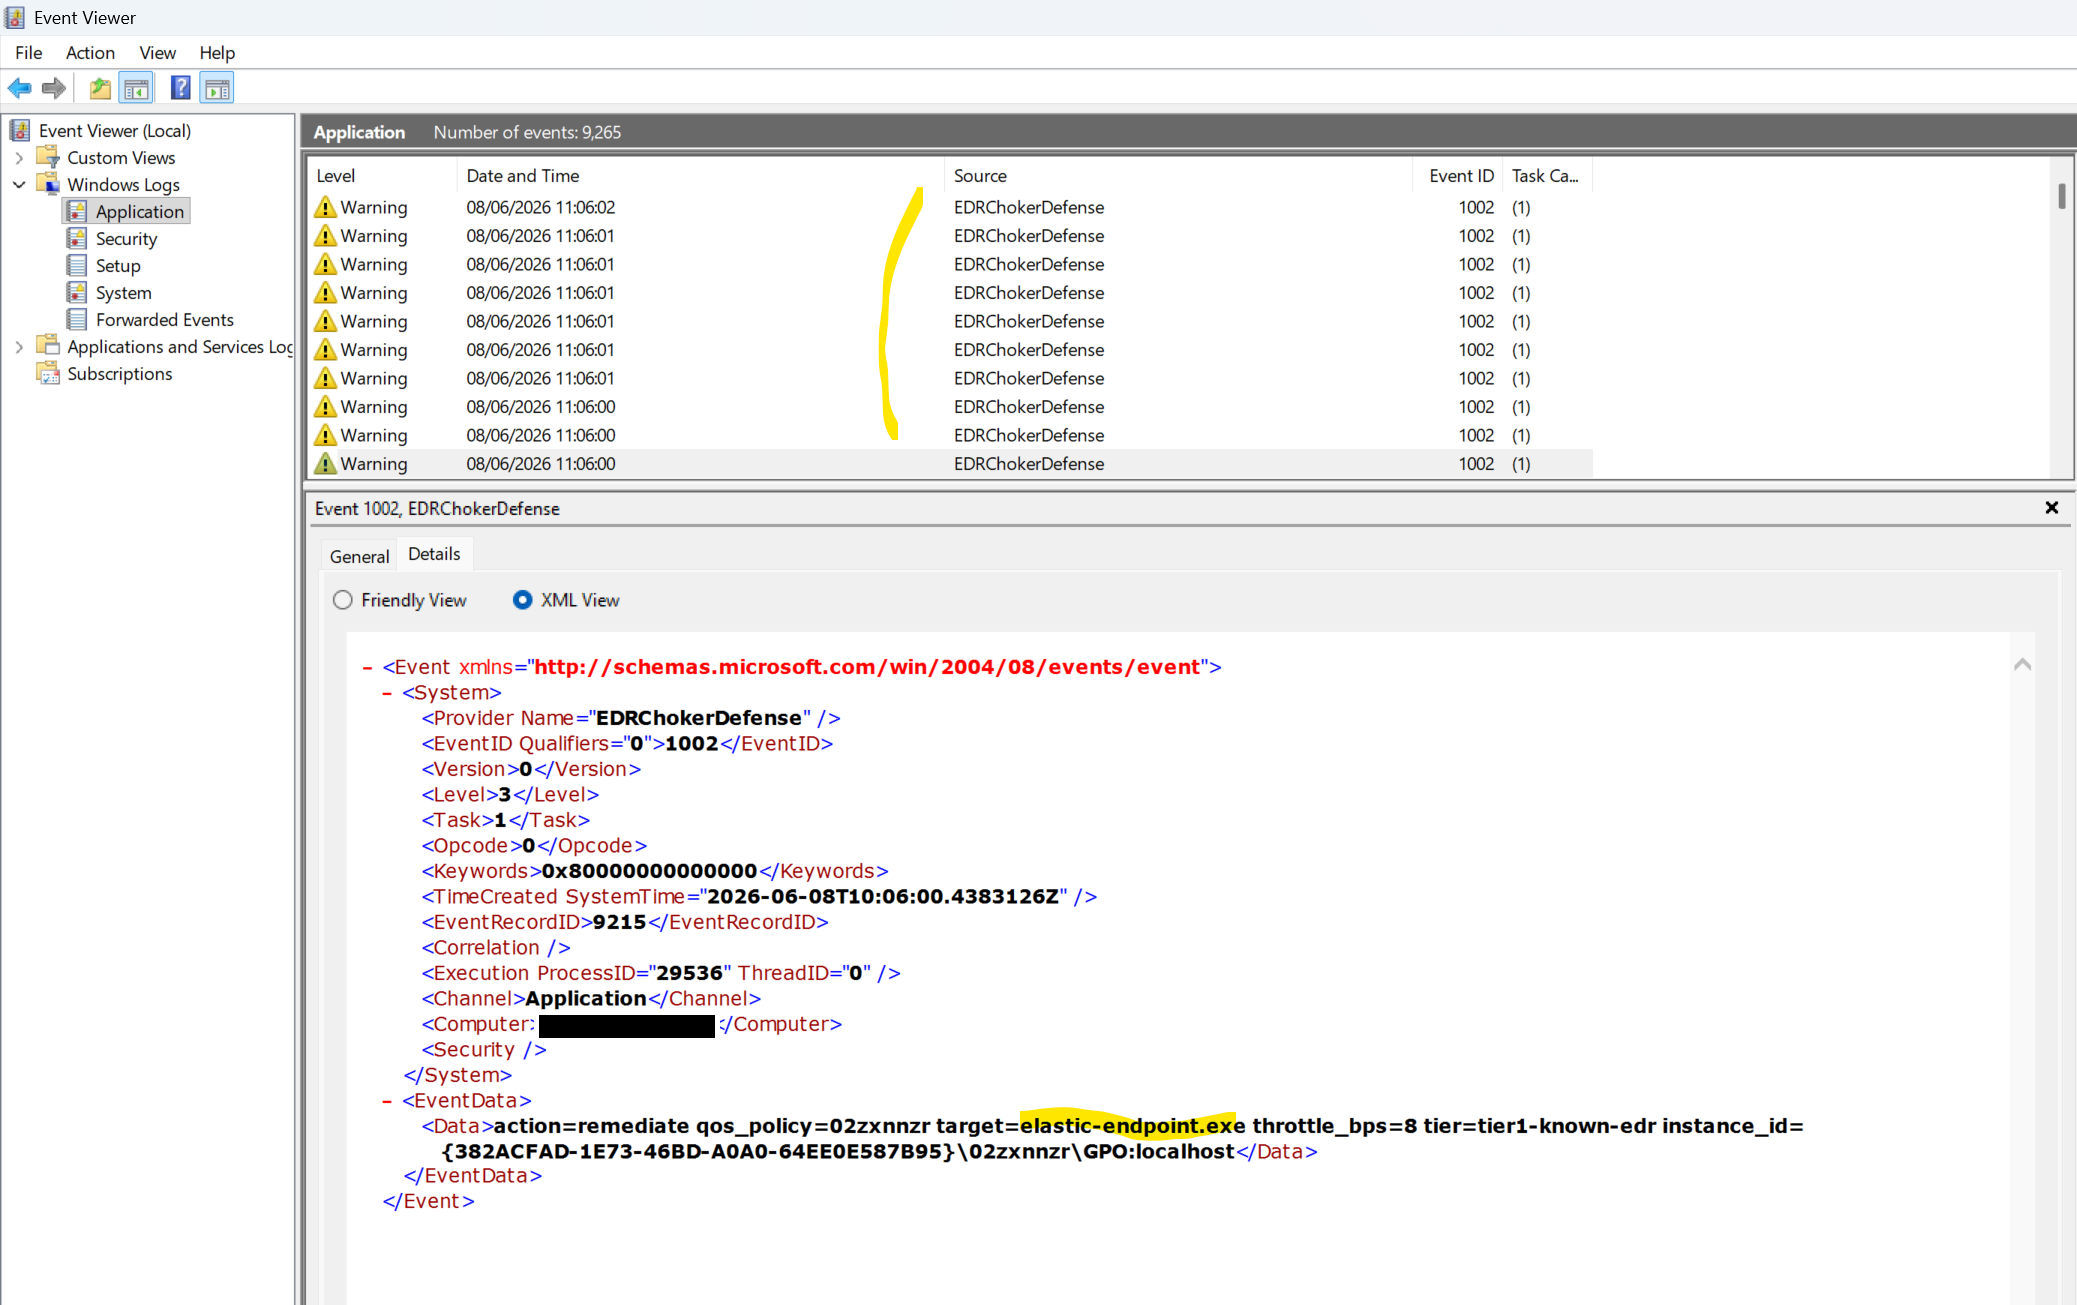
Каждый успешный сброс записывает Предупреждение в журнал Приложение от источника EDRChokerDefense. Для каждой удаленной политики генерируется одно событие, что полезно как доказательство исправления и для корреляции с активностью EDRChoker на хосте.

| Идентификатор события | Значение |
|---|---|
| 1000 | Подписка установлена |
| 1001 | Подписка удалена |
| 1002 | Вредоносная политика QoS удалена |
| 1003 | Исправление не удалось |
Пример 1002: action=remediate qos_policy=02zxnnzr target=elastic-endpoint.exe throttle_bps=8 tier=tier1-known-edr store=ActiveStore
Get-WinEvent -FilterHashtable @{ LogName='Application'; ProviderName='EDRChokerDefense' } -MaxEvents 50
Перенаправляйте ProviderName="EDRChokerDefense" через WEF, Splunk UF, Elastic Agent и т.д.
Злоумышленники могут удалить или изменить объекты WMI в root\subscription, чтобы отключить защиту. Зафиксируйте baseline подписки после установки и настройте оповещения об изменениях.
Sysmon (рекомендуется): включите и отслеживайте:
| Идентификатор Sysmon | Что отслеживать |
|---|---|
| 19 | WmiEventFilter создан/изменён/удалён |
| 20 | WmiEventConsumer создан/изменён/удалён |
| 21 | Изменения привязки WmiEventFilter ↔ consumer |
Оповещайте о любой активности, связанной с EDRChokerDefense_QoSFilter, EDRChokerDefense_QoSConsumer или EDRChokerDefense_Timer, а также о новых экземплярах ActiveScriptEventConsumer / CommandLineEventConsumer за пределами окна изменений.
Периодическая проверка (GPO/скрипт): Get-WmiObject -Namespace root\subscription -Class __EventFilter | Where-Object Name -like 'EDRChokerDefense*'






