
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/safebreach-labs/cloudminer
ЭксплуатацияБезопасность облачных средОбучение и Образование
GitHubsafebreach-labs/cloudminer

CloudMiner

Выполняйте код с помощью Azure Automation service бесплатно

Репозиторий
14021443 лет назадПроверено Kitploit
Поделиться

CloudMiner

Выполнение кода в службе Azure Automation без списания средств

Описание

CloudMiner — это инструмент, предназначенный для получения бесплатных вычислительных ресурсов в службе Azure Automation. Инструмент использует механизм загрузки модулей/пакетов для выполнения кода, который абсолютно бесплатен. Данный инструмент предназначен исключительно для образовательных и исследовательских целей и должен использоваться ответственно и с соответствующим разрешением.

  • Этот механизм был сообщен Microsoft 23 марта, которая решила не изменять поведение службы, так как оно считается "предусмотренным дизайном". По состоянию на 9 марта 2023 г. этот инструмент всё ещё может использоваться без списания средств.

  • Каждое выполнение ограничено 3 часами

Требования

  1. Python 3.8+ с библиотеками, указанными в файле requirements.txt
  2. Настроенный Azure CLI - https://learn.microsoft.com/en-us/cli/azure/install-azure-cli
    • Перед использованием инструмента необходимо войти в учетную запись

Установка

pip install .

Использование

usage: cloud_miner.py [-h] --path PATH --id ID -c COUNT [-t TOKEN] [-r REQUIREMENTS] [-v]

CloudMiner - Free computing power in Azure Automation Service

optional arguments:
  -h, --help            show this help message and exit
  --path PATH           the script path (Powershell or Python)
  --id ID               id of the Automation Account - /subscriptions/{subscriptionId}/resourceGroups/{resourceGroupName}/providers/Microsoft.Automation/a
                        utomationAccounts/{automationAccountName}
  -c COUNT, --count COUNT
                        number of executions
  -t TOKEN, --token TOKEN
                        Azure access token (optional). If not provided, token will be retrieved using the Azure CLI
  -r REQUIREMENTS, --requirements REQUIREMENTS
                        Path to requirements file to be installed and use by the script (relevant to Python scripts only)
  -v, --verbose         Enable verbose mode

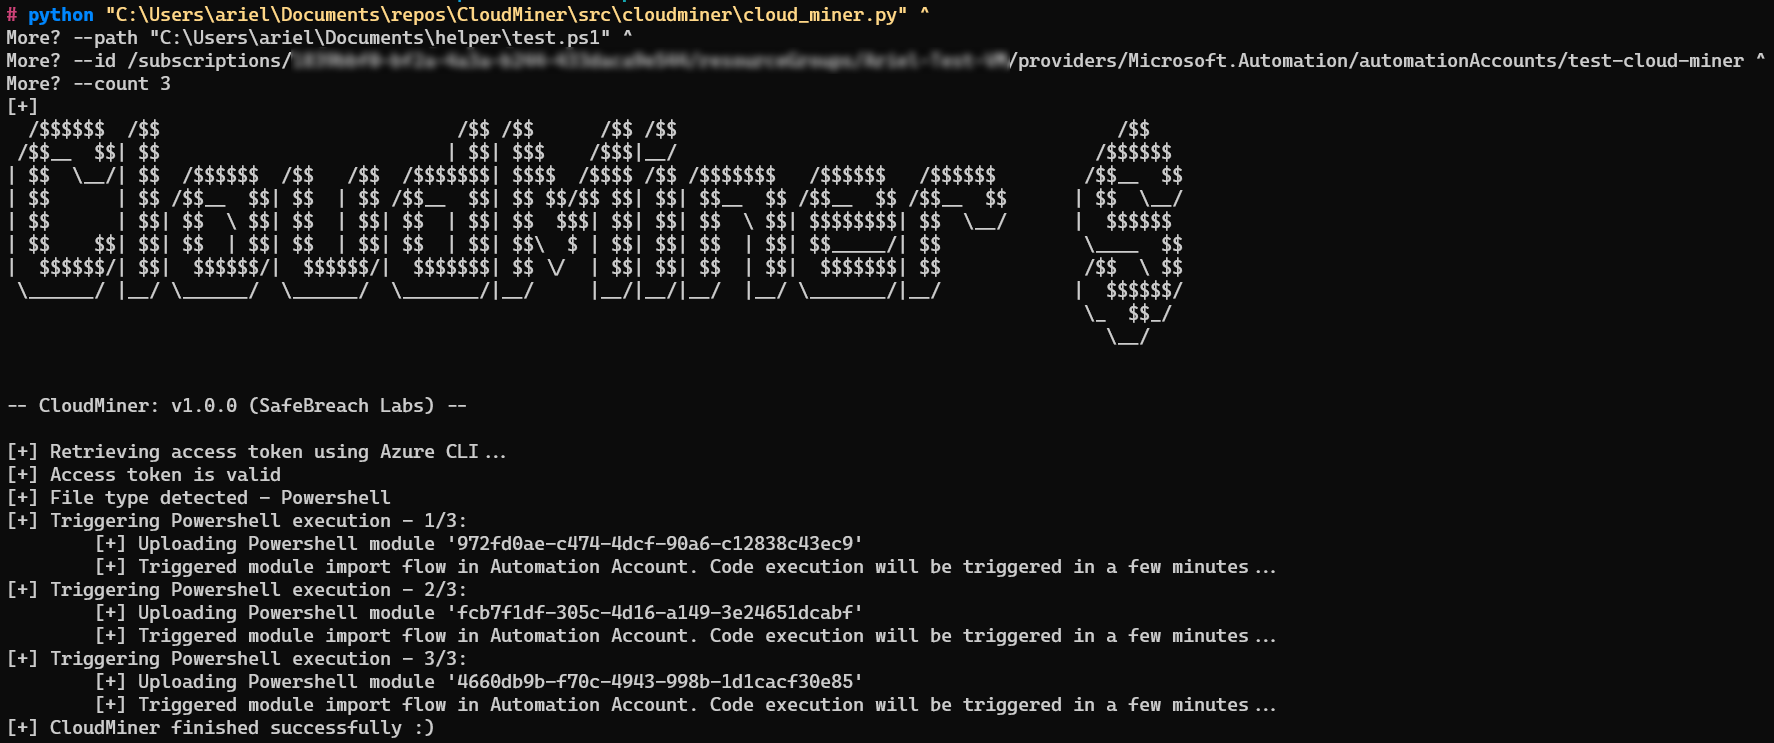
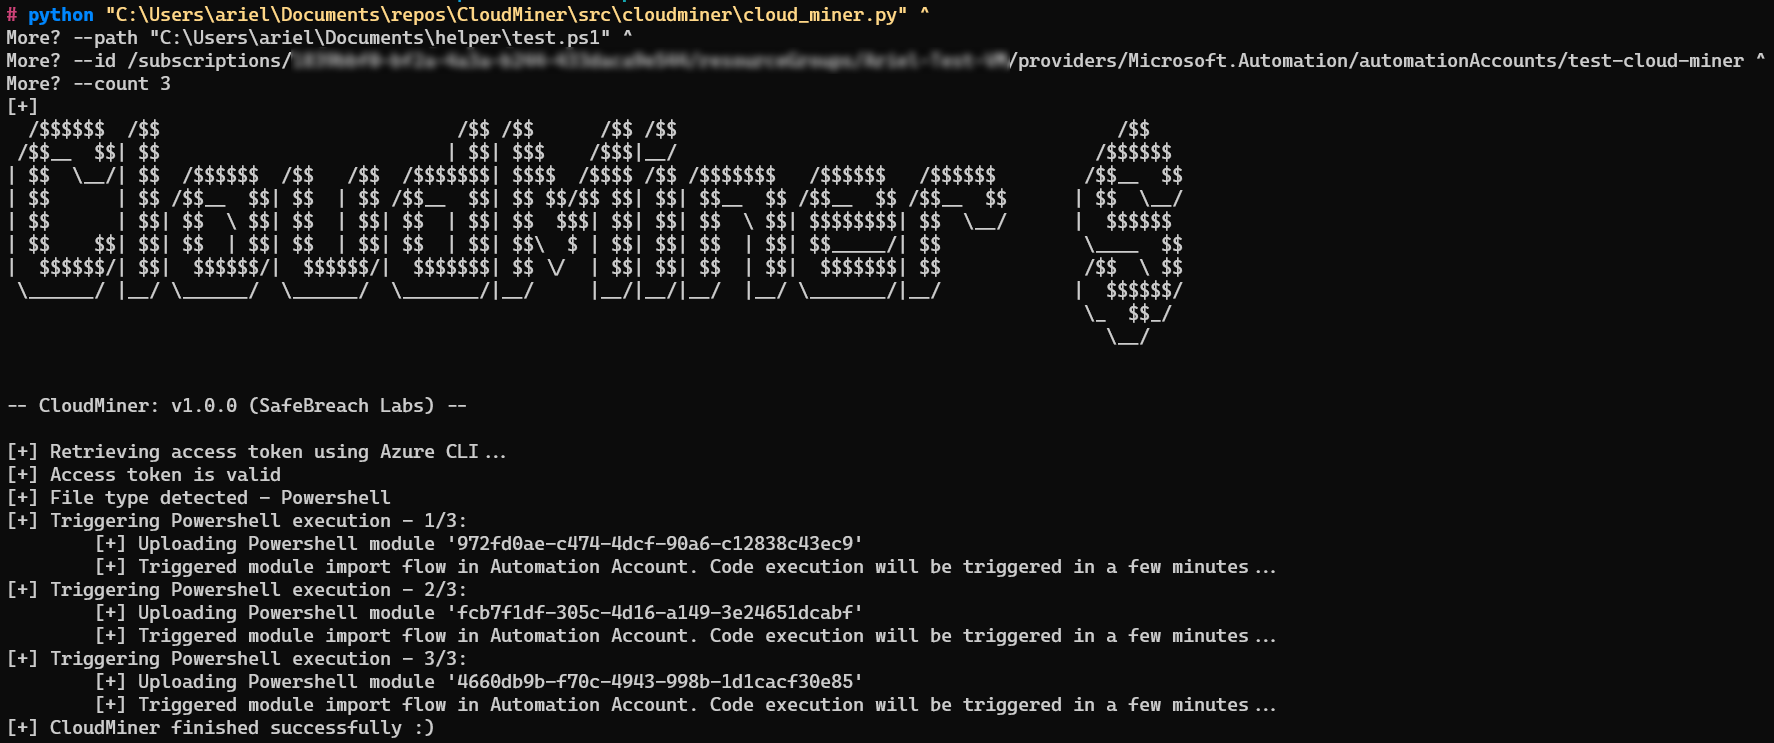
Пример использования

Python

Alt text

Powershell

Alt text

Лицензия

CloudMiner выпущен под лицензией BSD 3-Clause. Вы можете свободно изменять и распространять этот инструмент ответственно, соблюдая условия лицензии.


Автор - Ariel Gamrian

  • LinkedIn - Ariel Gamrian
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




