
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/s0md3v/recondog
OSINT (Разведка открытых источников)РазведкаСканирование портовСбор информацииПеречисление ПоддоменовАнализ DNS
GitHubs0md3v/recondog

ReconDog

Швейцарский армейский нож для разведки

Репозиторий
2.1k359857 лет назадПроверено Kitploit
Поделиться


Photon
ReconDog

Разведывательный швейцарский нож

Основные возможности

  • Мастер + интерфейс командной строки (CLA)
  • Может извлекать цели из STDIN (пакетный ввод) и обрабатывать их
  • Вся информация извлекается с помощью API, прямой контакт с целью не осуществляется

Утилиты

  • Censys: Использует censys.io для сбора большого количества информации об IP-адресе.
  • NS Lookup: Выполняет поиск DNS-серверов
  • Port Scan: Сканирует наиболее распространённые TCP-порты
  • Detect CMS: Определяет более 400 систем управления контентом
  • Whois lookup: Выполняет whois-запрос
  • Detect honeypot: Использует shodan.io для проверки, является ли цель ловушкой
  • Find subdomains: Использует findsubdomains.com для поиска поддоменов
  • Reverse IP lookup: Выполняет обратный IP-поиск для поиска доменов, связанных с IP-адресом
  • Detect technologies: Использует wappalyzer.com для определения более 1000 технологий
  • All: Запускает все утилиты для выбранной цели

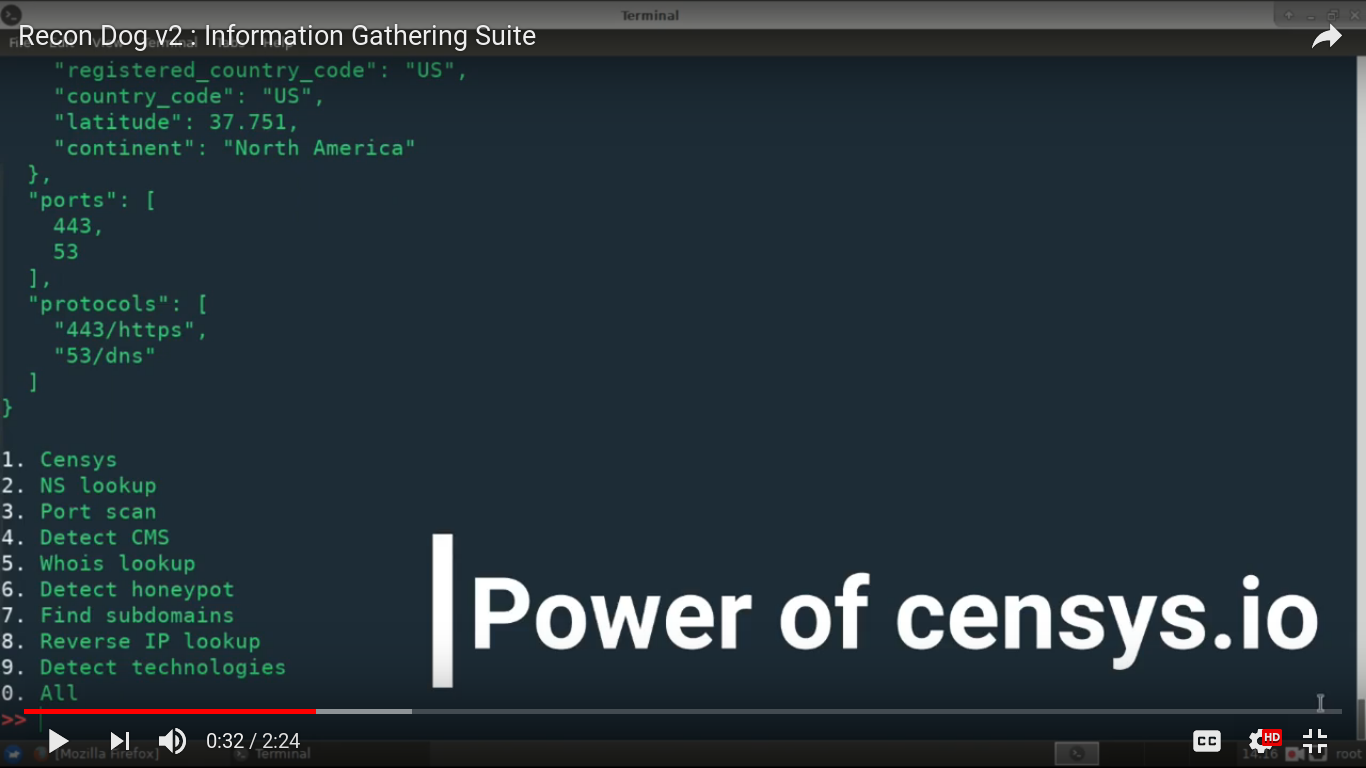
Демонстрация

демо

Совместимость

Recon Dog будет работать на всём, где установлен интерпретатор Python. Однако он был протестирован на следующих конфигурациях:

Операционные системы: Windows, Linux, Mac
Версии Python: Python2.7, Python 3.6

Установка

Recon Dog не требует ручной настройки и может выполняться как обычный Python-скрипт.
Однако, если вы хотите установить его, можно скачать debian-пакет отсюда.

Использование

Мастер-интерфейс

Мастер-интерфейс — это самый простой способ использования Recon Dog. Просто запустите программу, выберите, что вы хотите сделать, и укажите цель — всё так просто.

Интерфейс командной строки (CLA)

Recon Dog также имеет интерфейс командной строки. Вот как найти поддомены:

python dog.py -t marvel.com -c 7

Это ещё не всё! У вас есть программа, которая может перечислять поддомены, и вы хотите просканировать порты всех найденных поддоменов? Не волнуйтесь, Recon Dog создан для таких случаев. Вы можете сделать так:

subdomainfinder -t example.com | python dog.py --domains -c 3

Если вы просто хотите вывести цели, не используйте опцию -c.
Кроме того, неважно, какой вывод генерирует другая программа, — Recon Dog использует регулярные выражения для поиска целей, что упрощает интеграцию практически с любым инструментом. Доступны два переключателя:

--domains    извлекать домены из STDIN
--ips        извлекать IP-адреса из STDIN

Вклад и лицензия

Вы можете внести вклад следующими способами:

  • Сообщать об ошибках
  • Разрабатывать плагины
  • Давать предложения по улучшению
  • Исправлять проблемы и отправлять запросы на слияние (pull request)

Хотите пообщаться в личном порядке? Напишите мне в мой твиттер, почта открыта :)
Recon Dog лицензирован под Apache 2.0 License.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →