Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Next.js-Exploit-Tool — Next.js-Exploit-Tool — графический инструмент комплексного использования, разработанный на Go, независимый инструмент оценки безопасности, нацеленный на CVE-2025-55182. | Kitploit
Инструменты/GitHubGitHub/rsatan/next.js-exploit-tool
Сканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubrsatan/next.js-exploit-tool

Next.js-Exploit-Tool

Next.js-Exploit-Tool — графический инструмент комплексного использования, разработанный на Go, независимый инструмент оценки безопасности, нацеленный на CVE-2025-55182.

Репозиторий
119126011 месяцев назадПроверено Kitploit
Поделиться

Next.js-Exploit-Tool

Next.js-Exploit-Tool — графический инструмент для всестороннего использования.

Language Platform Version

Описание

Автономный инструмент оценки безопасности для CVE-2025-55182, разработанный на Go, с графическим интерфейсом (GUI) для быстрого выявления и проверки уязвимостей.


Журнал изменений

v1.3.0

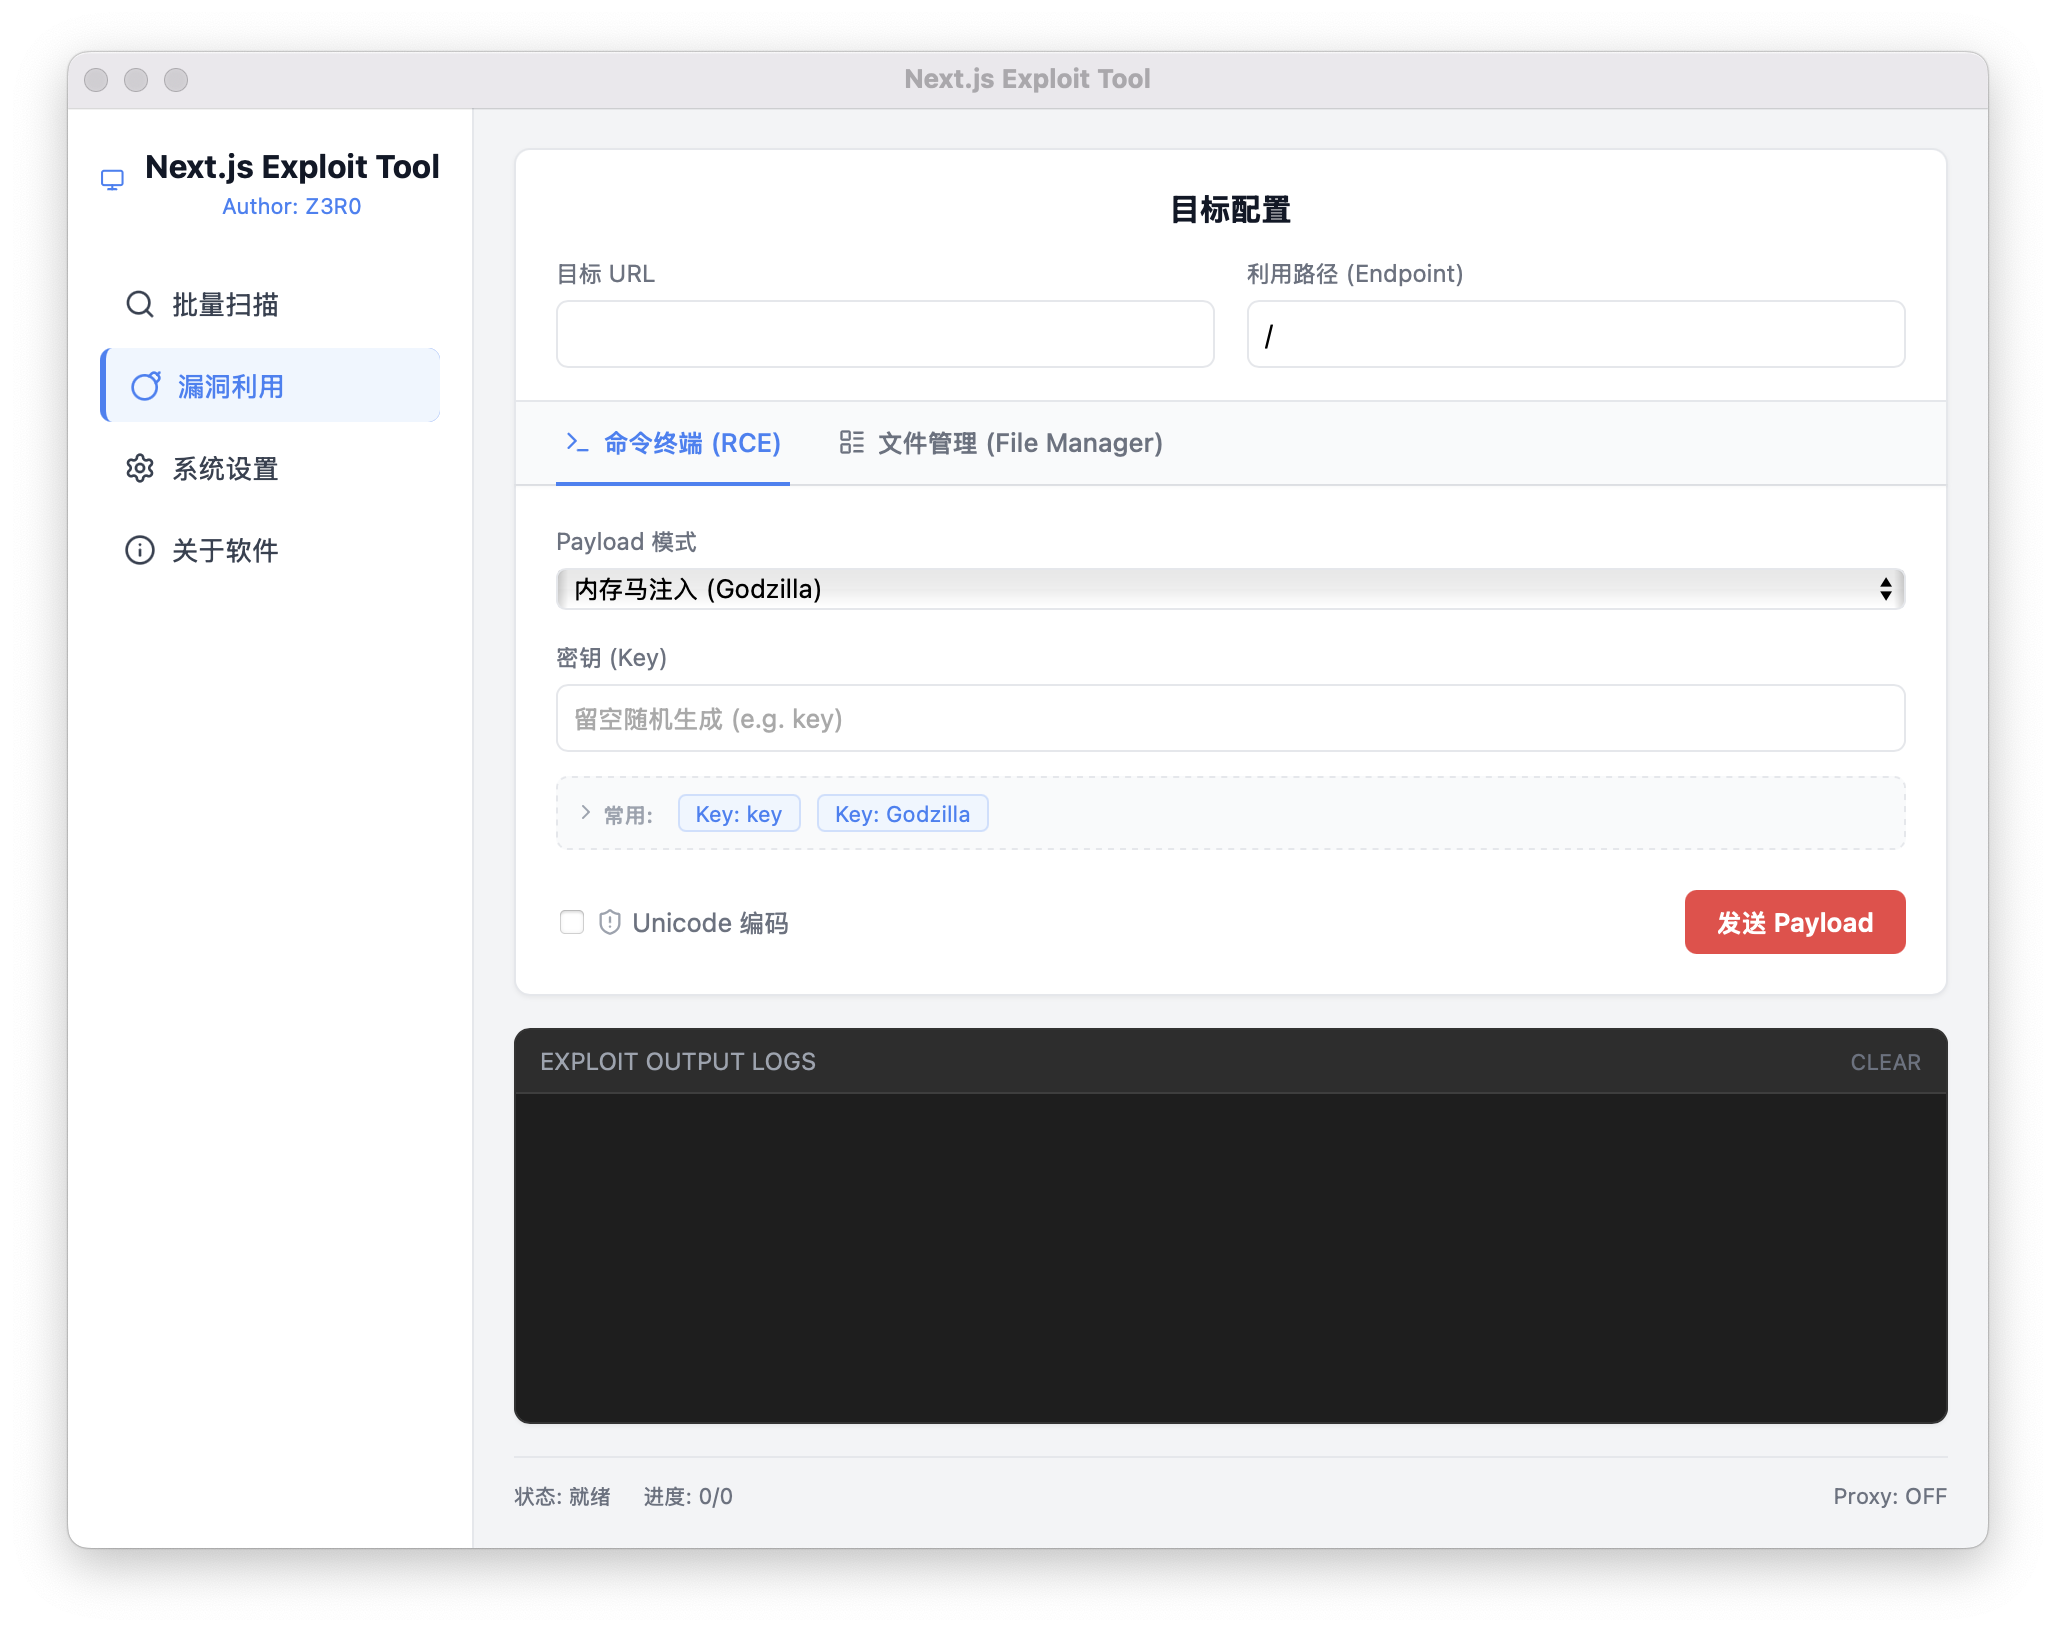
  • Добавлена поддержка веб-шелла Godzilla (Годзилла)
    • Реализована инъекция веб-шелла Godzilla на основе Node.js. Для работы данного Payload требуется проект уважаемого Beichen GodzillaNodeJsPayload.
    • Благодарности: Особая благодарность уважаемому Beichen за открытый проект GodzillaNodeJsPayload.

  • Добавлена поддержка сетевого прокси
    • На боковой панели добавлена страница Системные настройки (Settings) с возможностью настройки HTTP/HTTPS-прокси.
  • Исправлены известные проблемы
    • Оптимизирована логика разбора целевого URL.

    • Исправлена проблема аварийного завершения программы.

    • Исправлена ошибка подключения веб-шелла AntSword (Муравьиный меч) на некоторых целях.
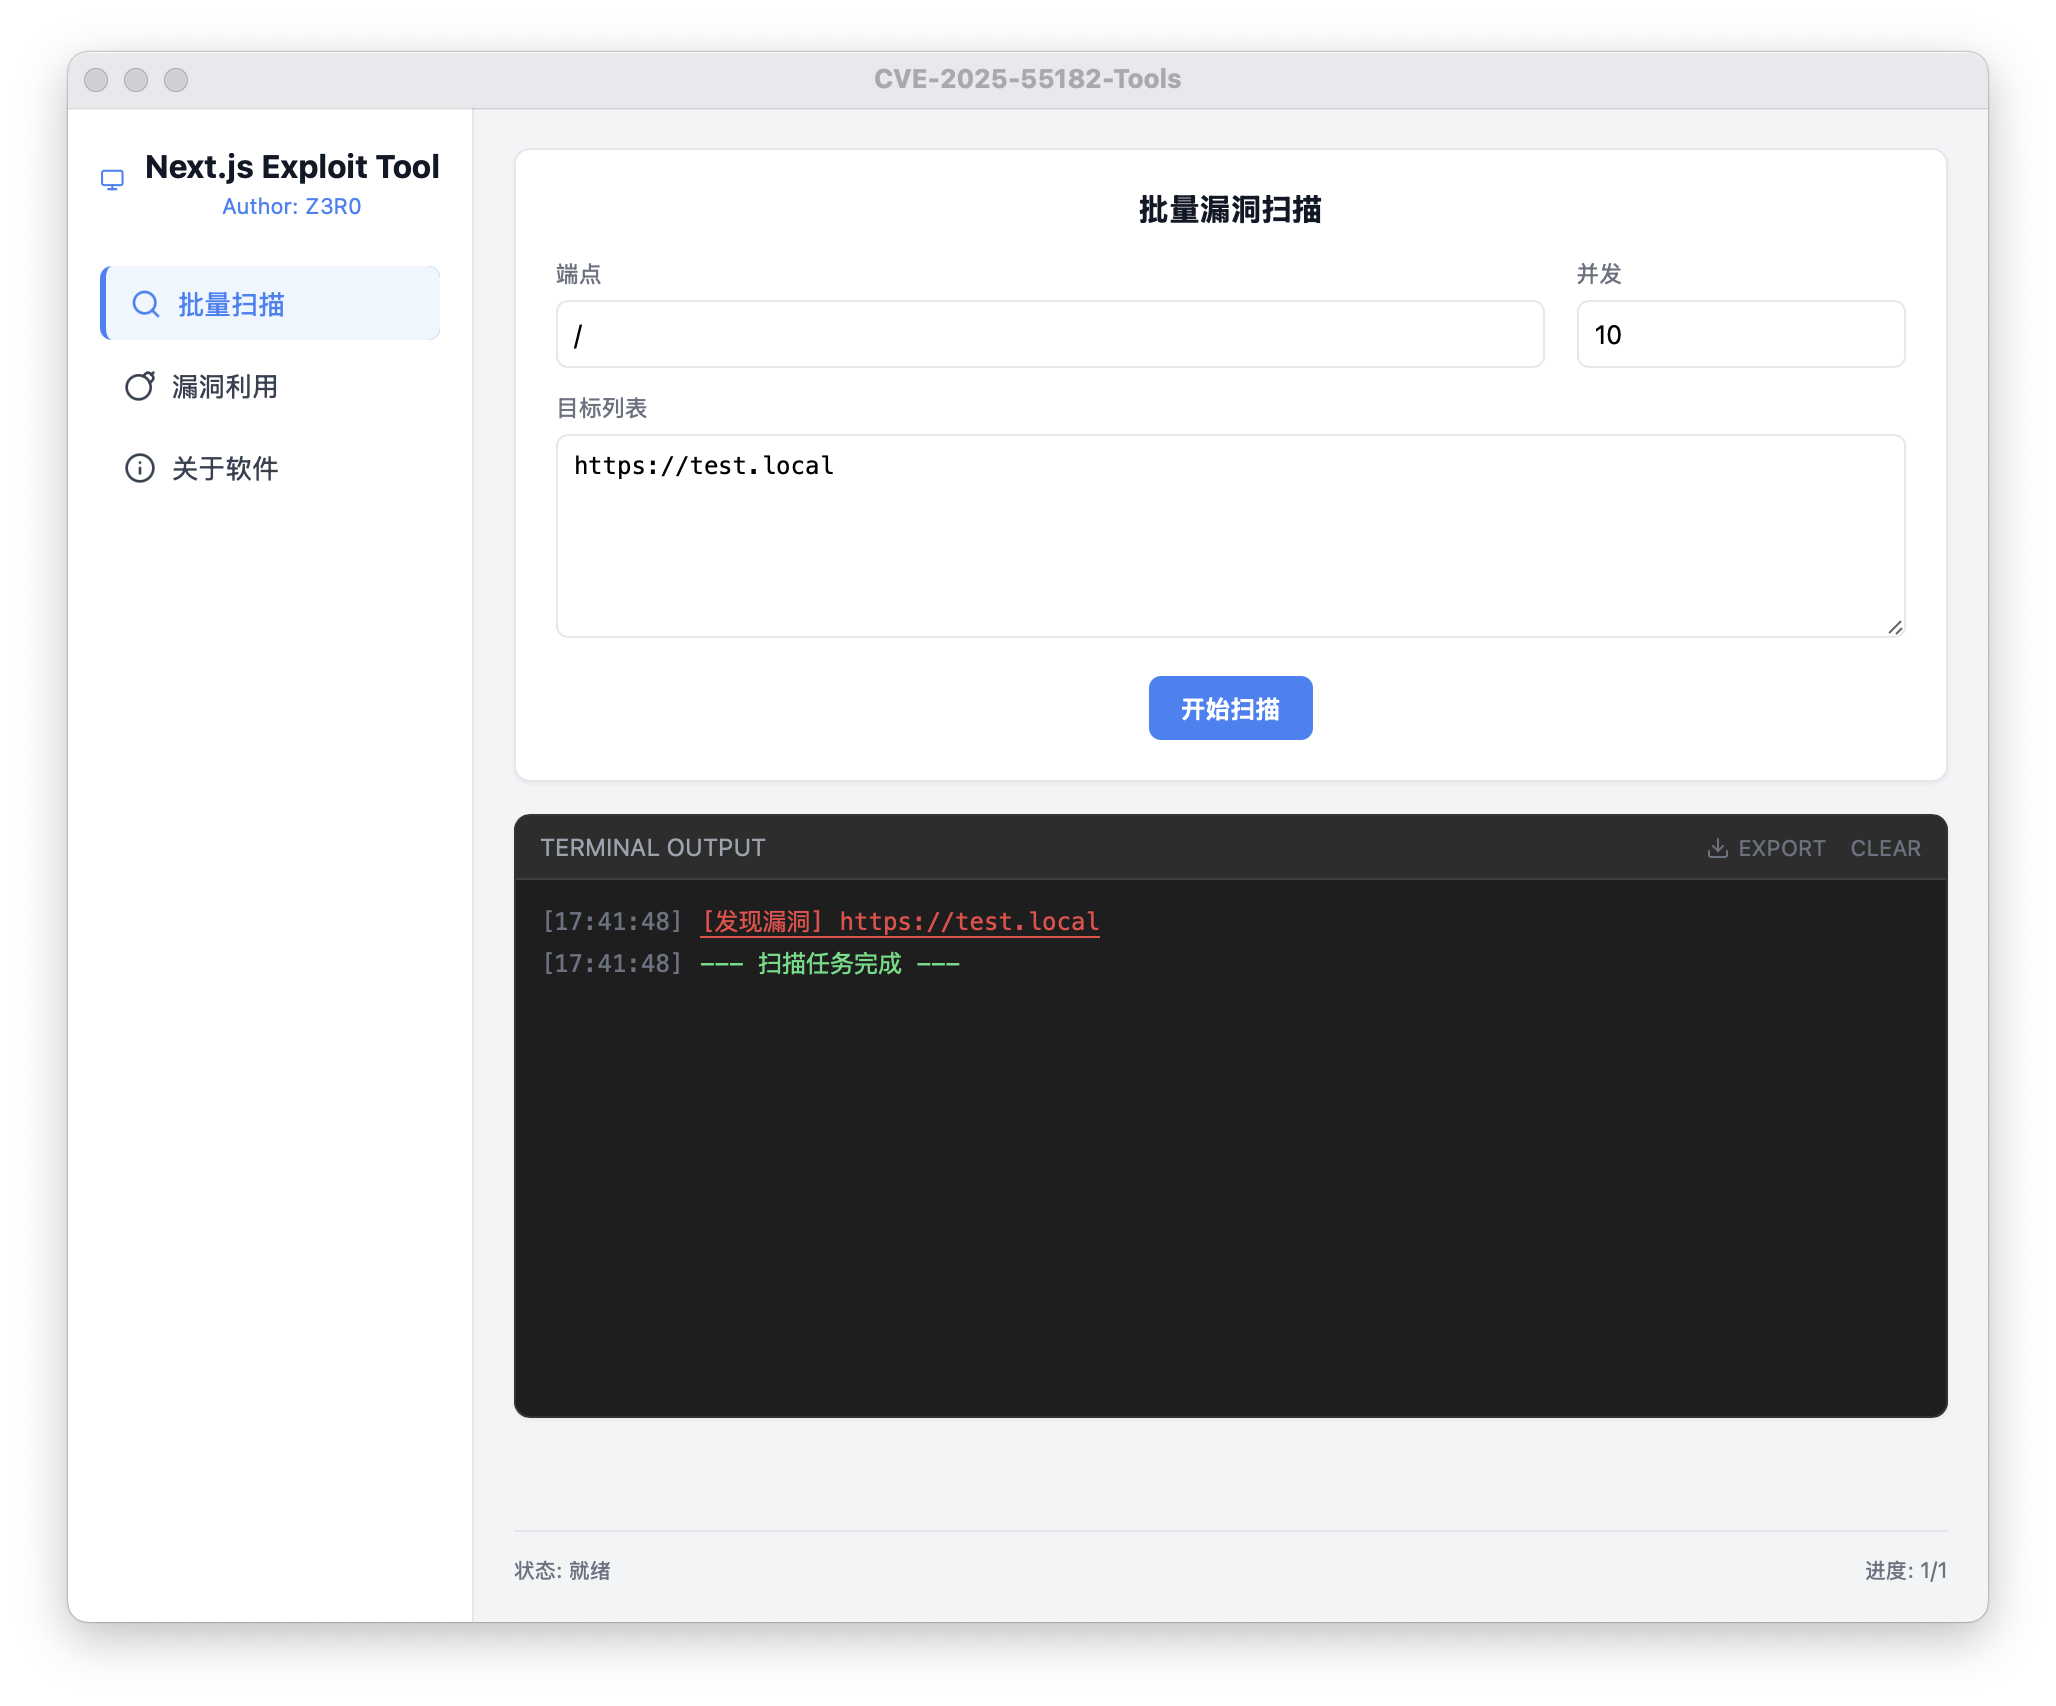
      Scan

v1.2.0

🙌 Благодарности

  • Модуль управления файлами (File Manager): Основная идея реализации взята из открытого проекта pyroxenites.
    • 🔗 https://github.com/pyroxenites/Nextjs_RCE_Exploit_Tool
  • Веб-шелл и экспорт (MemShell & Export): Благодарим уважаемых участников форума T00ls за ценные советы и отзывы.

🔥Обновления ключевых функций

  • Добавлена инъекция веб-шелла Next.js

    • Тип Payload: Добавлен режим атаки MemShell, поддерживающий внедрение постоянного веб-шелла в процесс Next.js.

    • Подключение: После успешного внедрения возможно подключение с помощью AntSword (Муравьиный меч) (тип: CMDLINUX).

    • Автоматическая проверка: После внедрения автоматически выполняется попытка подключения для проверки состояния.

    • Пользовательская настройка: Поддерживается настройка пути монтирования (Path) и пароля подключения (Password), а также быстрая генерация случайных значений.

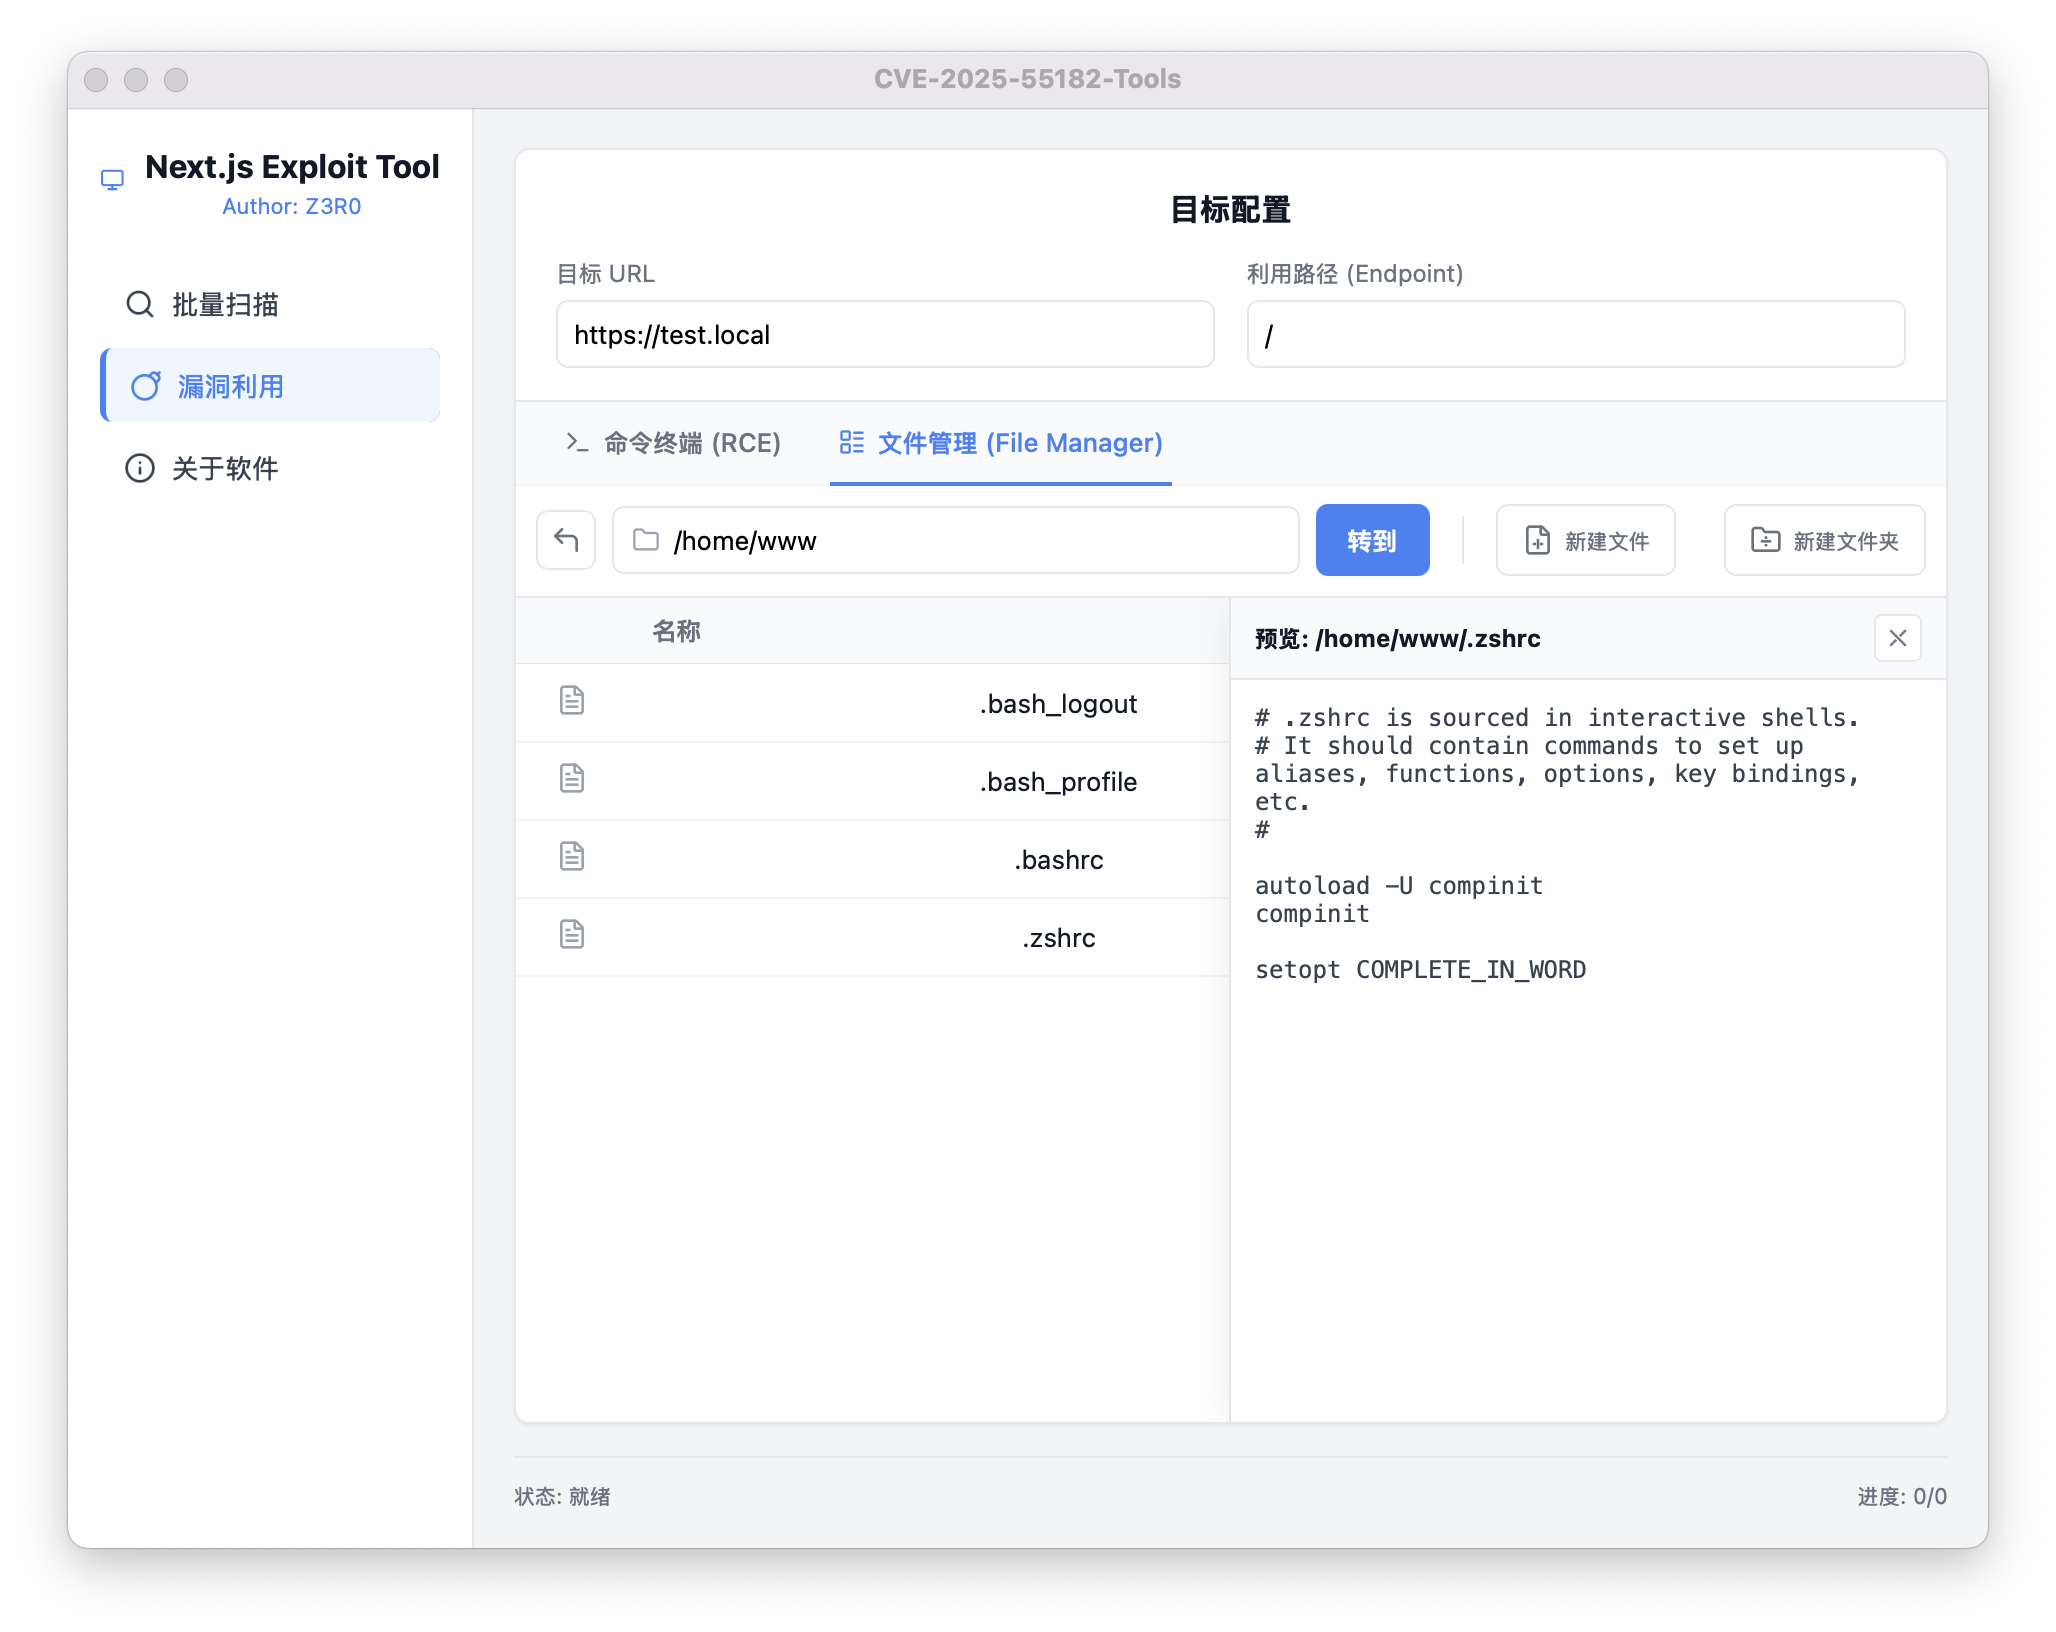
  • Управление файлами

    • Визуальный просмотр: Добавлен графический файловый менеджер.
    • Полнофункциональные операции:
      • Просмотр (Browse): Навигация по каталогам, отображение размера файлов и значков типа.
      • Чтение (Read): Просмотр содержимого текстовых файлов.
      • Редактирование/Запись (Edit/Write): Редактирование файлов или создание новых.
      • Удаление (Delete): Удаление файлов или рекурсивное удаление папок.
  • Экспорт результатов сканирования

    • Добавлена кнопка Export в верхней части терминала массового сканирования.

v1.1.0

  • Переработана логика Payload, добавлен перехват исключений try-catch для предотвращения сбоя целевого сервиса из-за ошибочных команд.
  • Для режимов RCE, LFI, Write добавлены динамические ярлыки для быстрой подстановки часто используемых Payload.
  • При клике на запись уязвимости в журнале сканирования происходит автоматический переход на страницу эксплуатации с заполненными Target и Endpoint.
  • Переработана страница «О программе», добавлена цветовая дифференциация журнала.

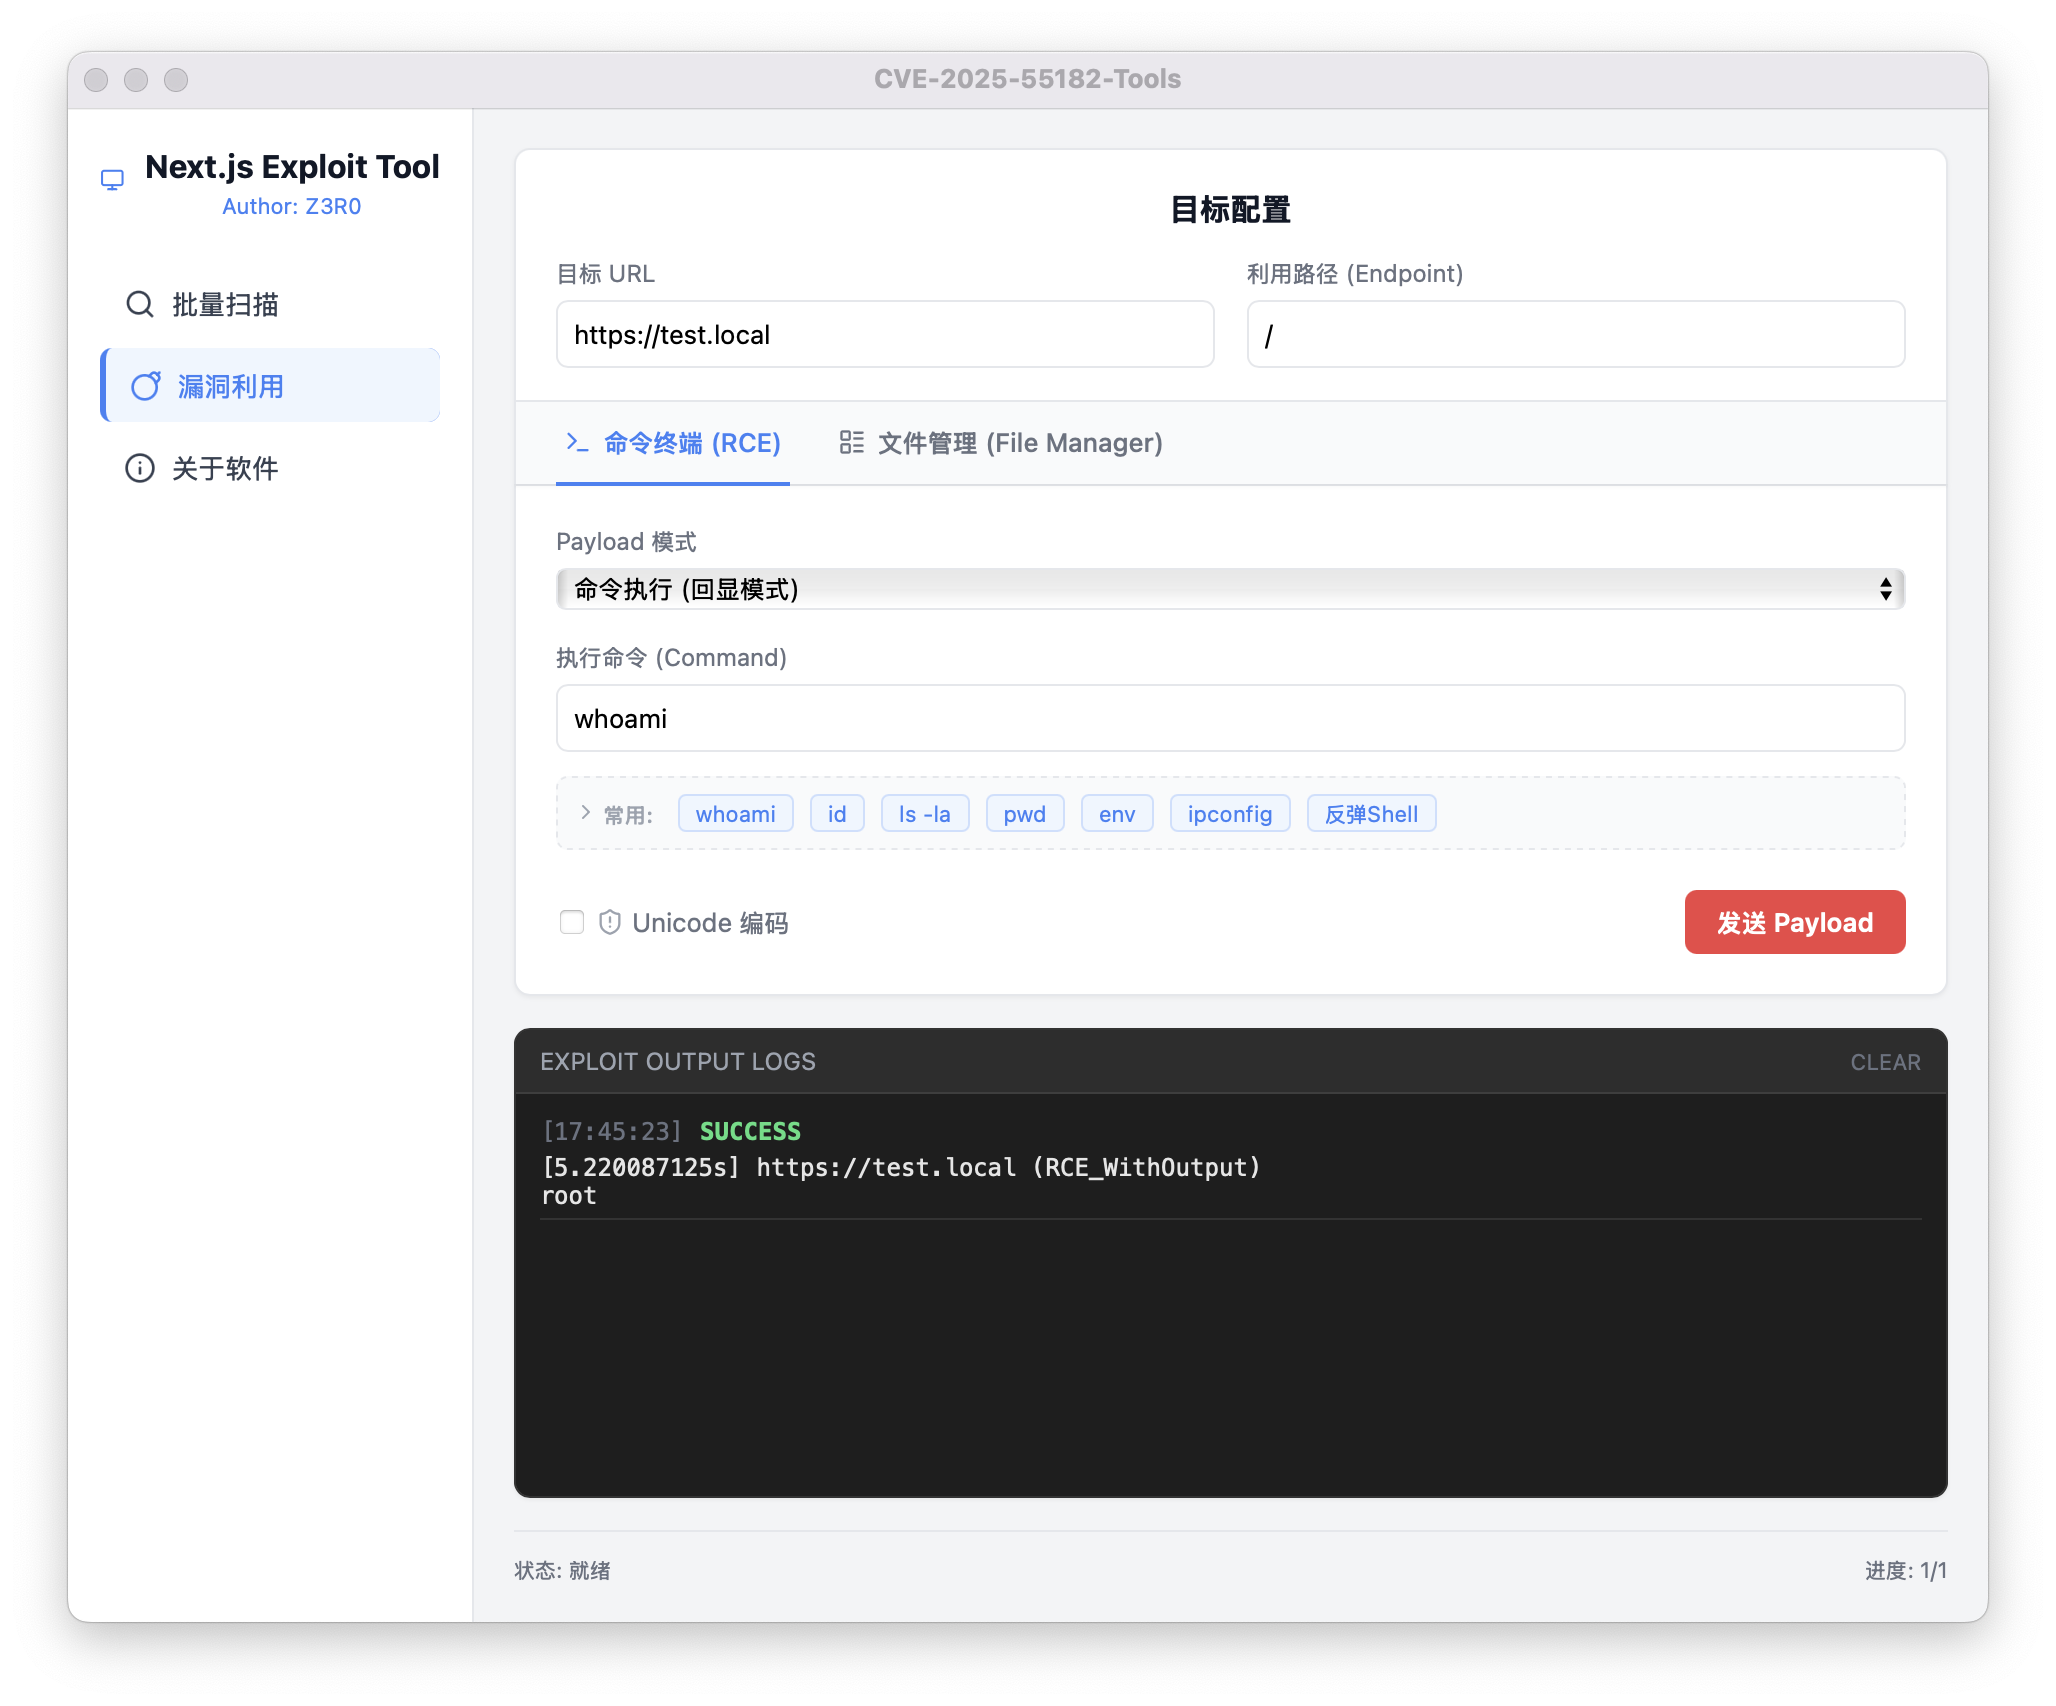
Предварительный просмотр интерфейса

Scan RCE_WithOutput MemShell FsBrowse FsRead FsWrite

Отказ от ответственности

Пожалуйста, внимательно ознакомьтесь со следующими пунктами перед использованием данного инструмента:

  1. Авторизованное использование: Данный инструмент предназначен только для исследований в области безопасности, академического обмена и легитимного тестирования на проникновение с получением соответствующего разрешения.
  2. Запрет несанкционированных атак: Категорически запрещается использовать данный инструмент для сканирования, атак или нанесения вреда неавторизованным целевым системам.
  3. Ответственность пользователя: Все прямые или косвенные последствия (включая, но не ограничиваясь: сбои системы, утечку данных, юридические споры), возникшие в результате использования данного инструмента, полностью возлагаются на пользователя. Автор инструмента не несет какой-либо солидарной ответственности.
  4. Окончательное право толкования: Загрузка или использование данного инструмента означает ваше согласие со всеми вышеуказанными пунктами.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →