Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-25460 — Уязвимость межсайтового скриптинга (XSS) в Flatpress CMS | Kitploit
Инструменты/GitHubGitHub/ronixxcybsec0101/cve-2025-25460
Анализ уязвимостейЭксплуатация веб-приложенийФишингВеб-безопасностьОбучение и Образование
GitHubronixxcybsec0101/cve-2025-25460

CVE-2025-25460

Уязвимость межсайтового скриптинга (XSS) в Flatpress CMS

Репозиторий
1391 год назадЕщё не проверено
Поделиться

FlatPress CMS: Межсайтовый скриптинг (XSS) в v1.3.1

CVE-2025-25460
Автор: Athul S

Описание

Уязвимость сохранённого межсайтового скриптинга (XSS) была обнаружена в FlatPress 1.3.1 в функции «Add Entry». Эта уязвимость позволяет аутентифицированным атакующим внедрять вредоносные JavaScript-полезные нагрузки в записи блога, которые выполняются при просмотре записей другими пользователями. Проблема возникает из-за некорректной очистки входных данных поля «TextArea» в форме отправки записи блога.

Векторы атаки

  • Аутентифицированный атакующий может внедрить вредоносную JavaScript-полезную нагрузку в запись блога.
  • Полезная нагрузка выполняется, когда администратор или другой пользователь посещает затронутую запись блога.
  • Это может привести к угону сессии, фишингу или другим атакам на стороне клиента.

Подтверждение концепции (PoC)

Шаги для воспроизведения:

  1. Войдите как администратор в FlatPress v1.3.1.

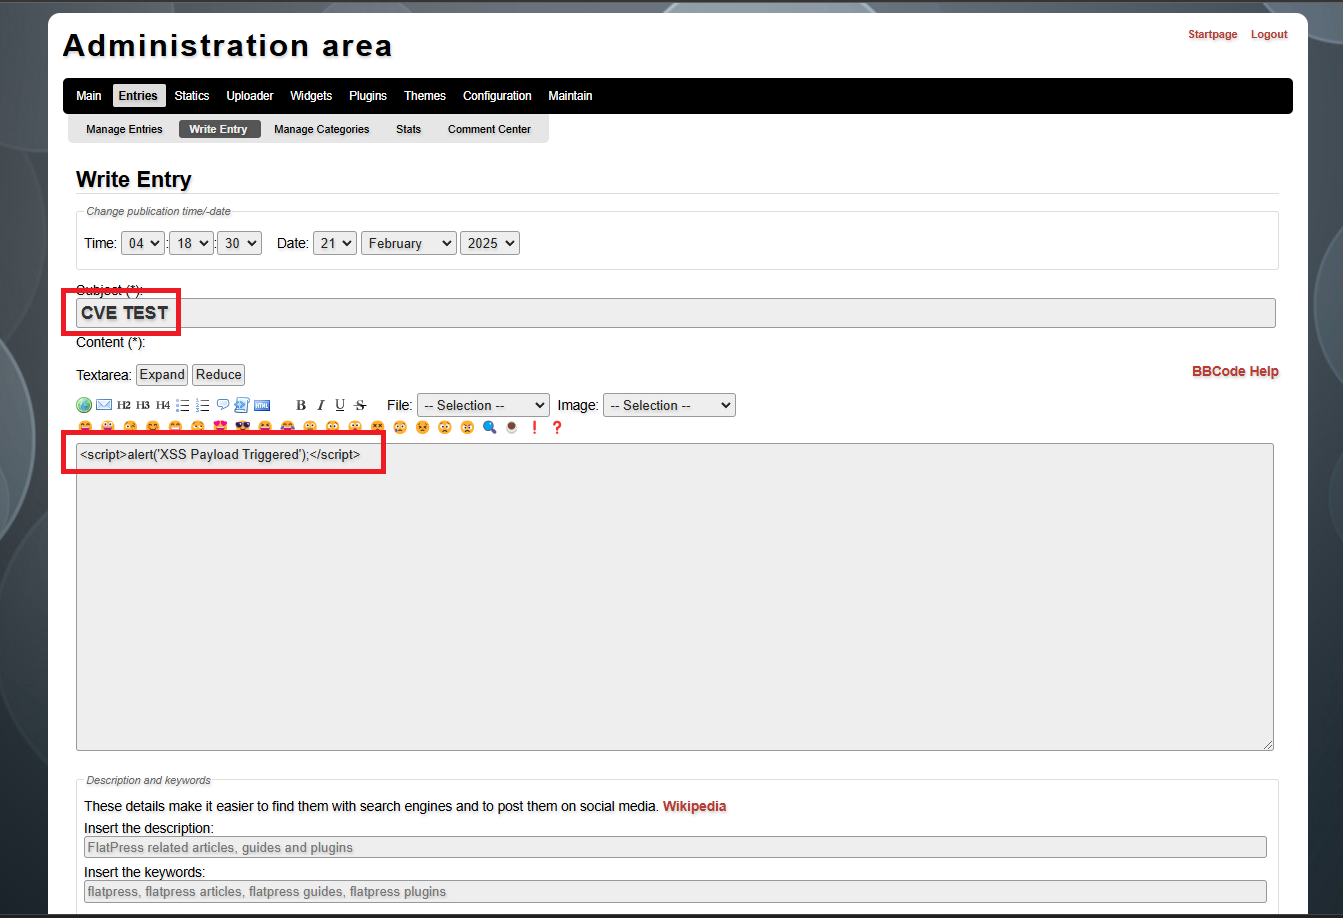
  2. Перейдите в раздел «Add Entry».

  3. Вставьте следующую XSS-полезную нагрузку в текстовое поле:

    <script>alert('XSS Payload Triggered');</script>
    
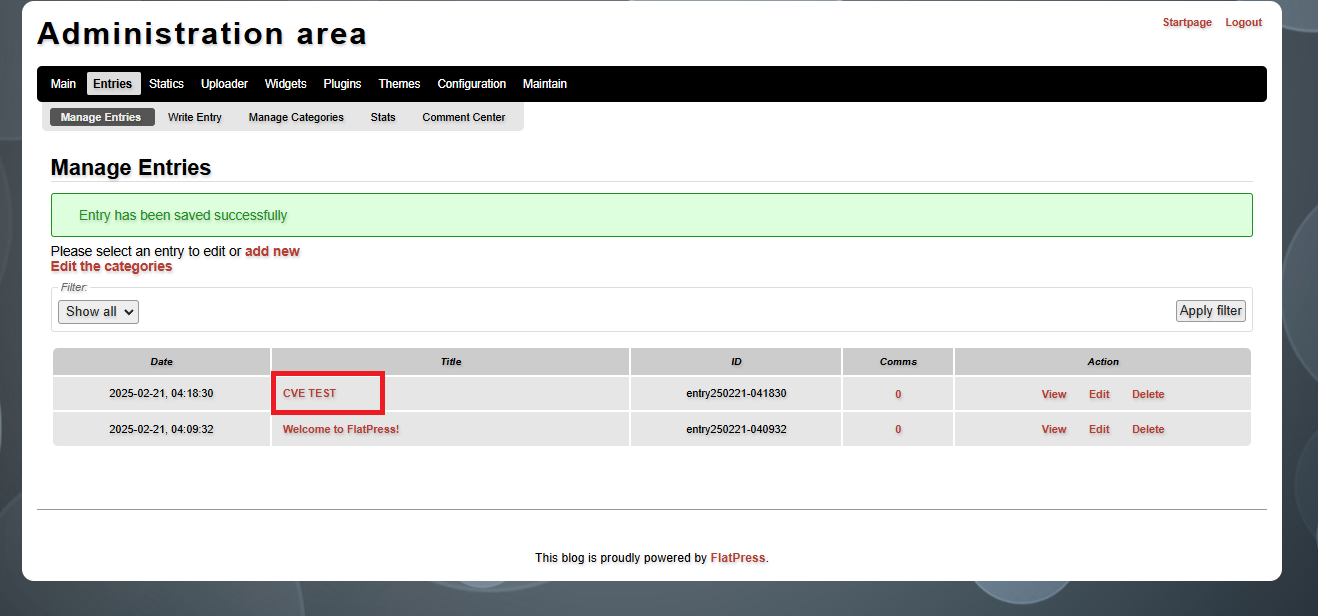
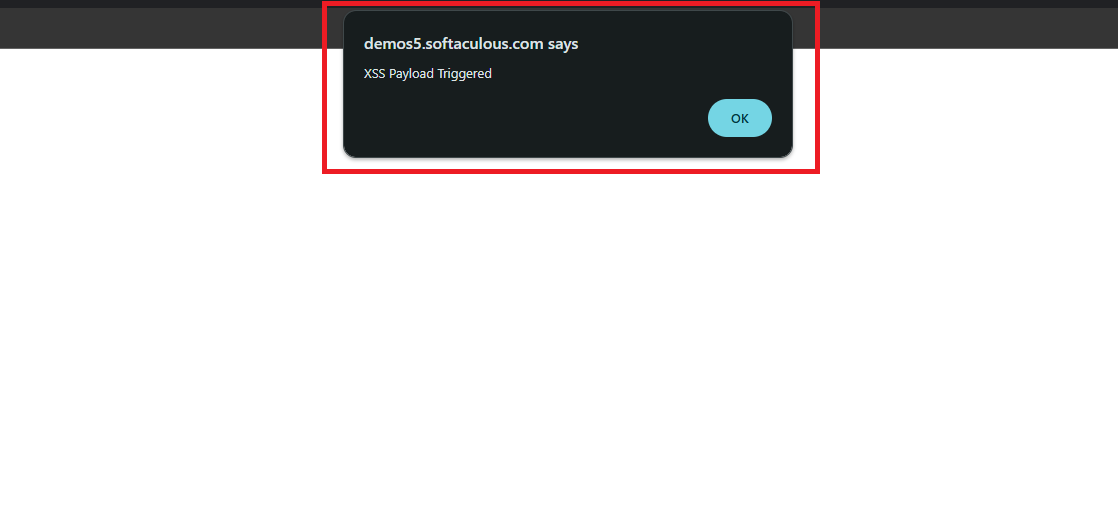
  4. Сохраните запись и просмотрите пост

JavaScript-полезная нагрузка выполнится при загрузке страницы, вызвав XSS-предупреждение.
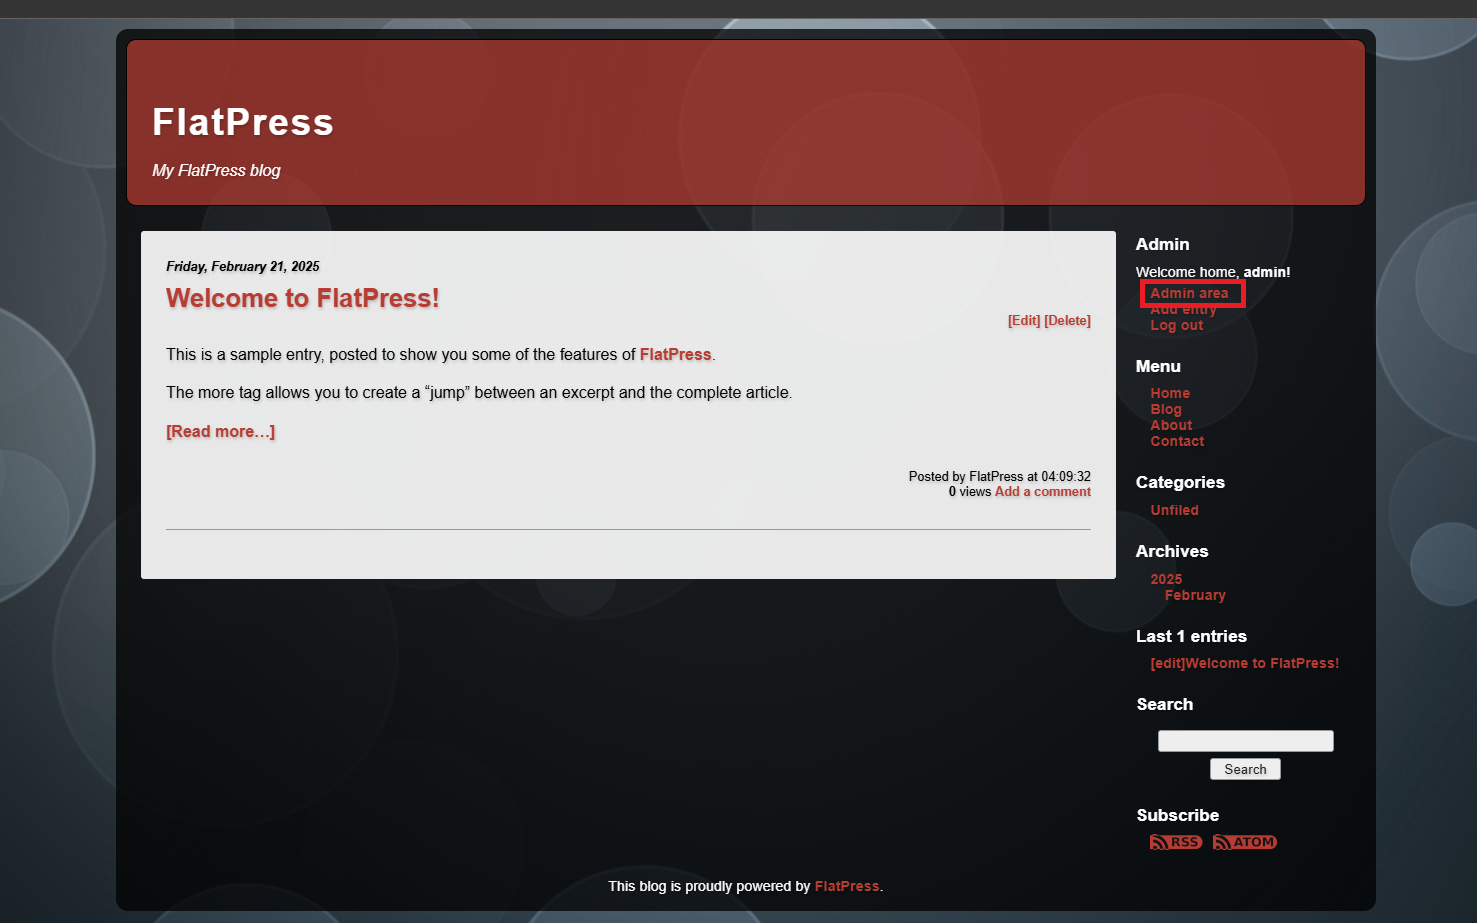
Screenshot 2025-02-21 094902

Screenshot 2025-02-21 094915

Screenshot 2025-02-21 095029

Screenshot 2025-02-21 095046

Screenshot 2025-02-21 095059

Влияние

  • Выполнение кода: ✅ (выполнение JavaScript в браузере жертвы)
  • Потенциальные эксплойты:
    • Угон сессии (кража куки администратора).
    • Фишинговые атаки (перенаправление пользователей на вредоносные сайты).
    • Дефейс (внедрение нежелательного контента на страницу).

Затронутый продукт

  • Продукт: FlatPress
  • Версия: 1.3.1
  • Компонент: Функция «Add Entry» (поле TextArea)

Меры по смягчению

  • Очищайте пользовательские входные данные перед отображением.
  • Внедрите политику безопасности контента (CSP) для блокировки встроенных скриптов.
  • Обновитесь до FlatPress 1.4-dev, где проблема исправлена.

Контакт с разработчиком

  • Связались по электронной почте:
    • [email protected]
    • [email protected]
  • Разработчик подтвердил проблему 12 января 2025 года.
  • Уязвимость исправляется в ветке FlatPress 1.4-dev.

Ссылки

  • Официальный сайт FlatPress
  • Репозиторий FlatPress на GitHub

Обнаружитель

Athul S

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →