Скрипт проверяет ваш Linux на наличие этой уязвимости, по умолчанию ничего не изменяя: то есть он смотрит на ваше ядро — считывает вашу реальную версию Linux (uname -r) и сравнивает её со списком версий, в которых ошибка уже исправлена.

Проверьте, уязвима ли ваша система Linux к CVE-2026-98432 (use-after-free в IPv4/TCP ядра).
by Prf@fEsOr X
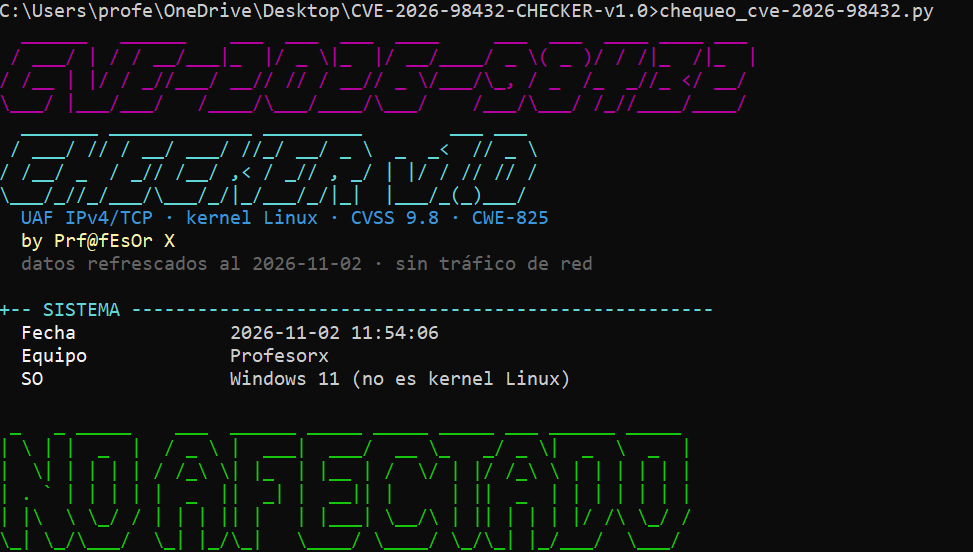
pip install colorama pyfiglet
# Проверить ЭТОТ компьютер
python3 CVE_2026_98432_Checker_1h.py

# Проанализировать версию ядра ДРУГОЙ машины (её uname -r)
python3 CVE_2026_98432_Checker_1h.py --kernel 5.15.0-203-generic

# Без цветов (для логов или скриншотов)
python3 CVE_2026_98432_Checker_1h.py --no-color

# Посмотреть состояние временных мер защиты (ничего не меняя)
python3 CVE_2026_98432_Checker_1h.py --endurecer

# ПРИМЕНИТЬ временные меры защиты (требуется root)
sudo CVE_2026_98432_Checker_1h.py --endurecer --aplicar
| Флаг | Что делает |
|---|---|
| (нет) | Проверка этого компьютера (ядро + дистрибутив + подверженность) |
--kernel X.Y.Z[-algo] | Анализирует указанную версию ядра вместо локальной |
--endurecer | Проверяет временные меры защиты (режим чтения) |
--endurecer --aplicar | Применяет меры защиты: tcp_migrate_req=0, MPTCP off и правило nftables от Red Hat |
--no-color | Вывод без цветов |
--version | Версия скрипта |
| Код | Значение |
|---|---|
0 | Не подвержен |
1 | УЯЗВИМ |
2 | Требует проверки |
3 | Отсутствуют зависимости (pip install colorama pyfiglet) |
4 | --aplicar запущен без root |
Пример для автоматизации:
python3 CVE_2026_98432_Checker_1h.py --no-color
if [ $? -eq 1 ]; then echo "ALERTA: kernel vulnerable"; fi
human.py: тот же чекер без комментариев и с переменными prof_x_*; та же функциональность и те же коды выхода.--endurecer --aplicar являются временными: патч ядра — единственное полное исправление. После обновления перезагрузитесь и снова запустите скрипт.python3 chequeo_cve-2026-98432.py -h.by Prf@fEsOr X · CVE-2026-98432 CHECKER v1.0








