Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/pentestfunctions/cve-2025-8088-multi-document
Механизмы персистентностиАнализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHub
pentestfunctions/cve-2025-8088-multi-document

CVE-2025-8088-Multi-Document

Эксплуатирует системы, использующие старые версии WinRAR, без знания имени пользователя (в отличие от других проектов)

Репозиторий
364281 год назадПроверено Kitploit
Поделиться

Эксплойт обхода пути (Path Traversal) в WinRAR (CVE-2025-8088) — развертывание полезной нагрузки на нескольких уровнях вложенности

Payload

working

Этот Python-скрипт эксплуатирует уязвимость обхода пути (CVE-2025-8088) в WinRAR для развертывания полезных нагрузок в папке автозагрузки Windows, используя несколько относительных глубин пути. Эксплойт создаёт вредоносный RAR-архив, который при извлечении записывает полезные нагрузки в папку автозагрузки жертвы на различных уровнях вложенности каталогов.


Ключевые возможности

  • 🎭 Создаёт несколько файлов-приманок с настраиваемым содержимым
  • 📁 Встраивает полезную нагрузку через альтернативные потоки данных (ADS)
  • 📈 Генерирует несколько глубин обхода (по умолчанию 1–20)
  • 🔄 Патчит RAR-заголовки для эксплуатации уязвимости обхода пути
  • 🎯 Нацелен на папку автозагрузки Windows для закрепления в системе
  • ⚙️ Автоматически определяет установку WinRAR
  • 🔒 Пересчитывает контрольные суммы CRC для создания корректного архива

Основные концепции

1. Стратегия многоуровневого обхода

Скрипт создаёт несколько файлов-приманок (по умолчанию 20), каждый из которых настроен на обход разного количества родительских каталогов:

NUM_DEPTHS = 20  # Number of different traversal depths

Каждый файл использует разную глубину пути:

File1.txt  → ..\Startup\payload.bat
File2.txt  → ..\..\Startup\payload.bat
...
File20.txt → ..\..\..\ (20 times) \Startup\payload.bat
  • ✅ Гарантирует, что независимо от того, куда жертва извлечёт архив (Рабочий стол, Документы, Загрузки или вложенные папки), по крайней мере одна полезная нагрузка достигнет папки автозагрузки.

2. Настройка файлов-приманок

Файлы-приманки по умолчанию содержат обычный текст, но их следует настраивать для реалистичной социальной инженерии:

# Create more convincing decoy content
decoy.write_text("Quarterly Financial Report Q3 2025.docx\n", encoding="utf-8")

Почему стоит изменить содержимое приманок?

  • Делает архив легитимным на вид
  • Повышает вероятность того, что жертва извлечёт архив
  • Не вызывает подозрений благодаря реалистичным именам и содержимому файлов
  • Соответствует ожидаемым типам документов

3. Конфигурация полезной нагрузки

По умолчанию полезная нагрузка представляет собой простой пакетный скрипт, но её можно заменить любым исполняемым файлом:

PAYLOAD = "@echo off\necho Payload executed!\npause\n"

Расположение полезной нагрузки:

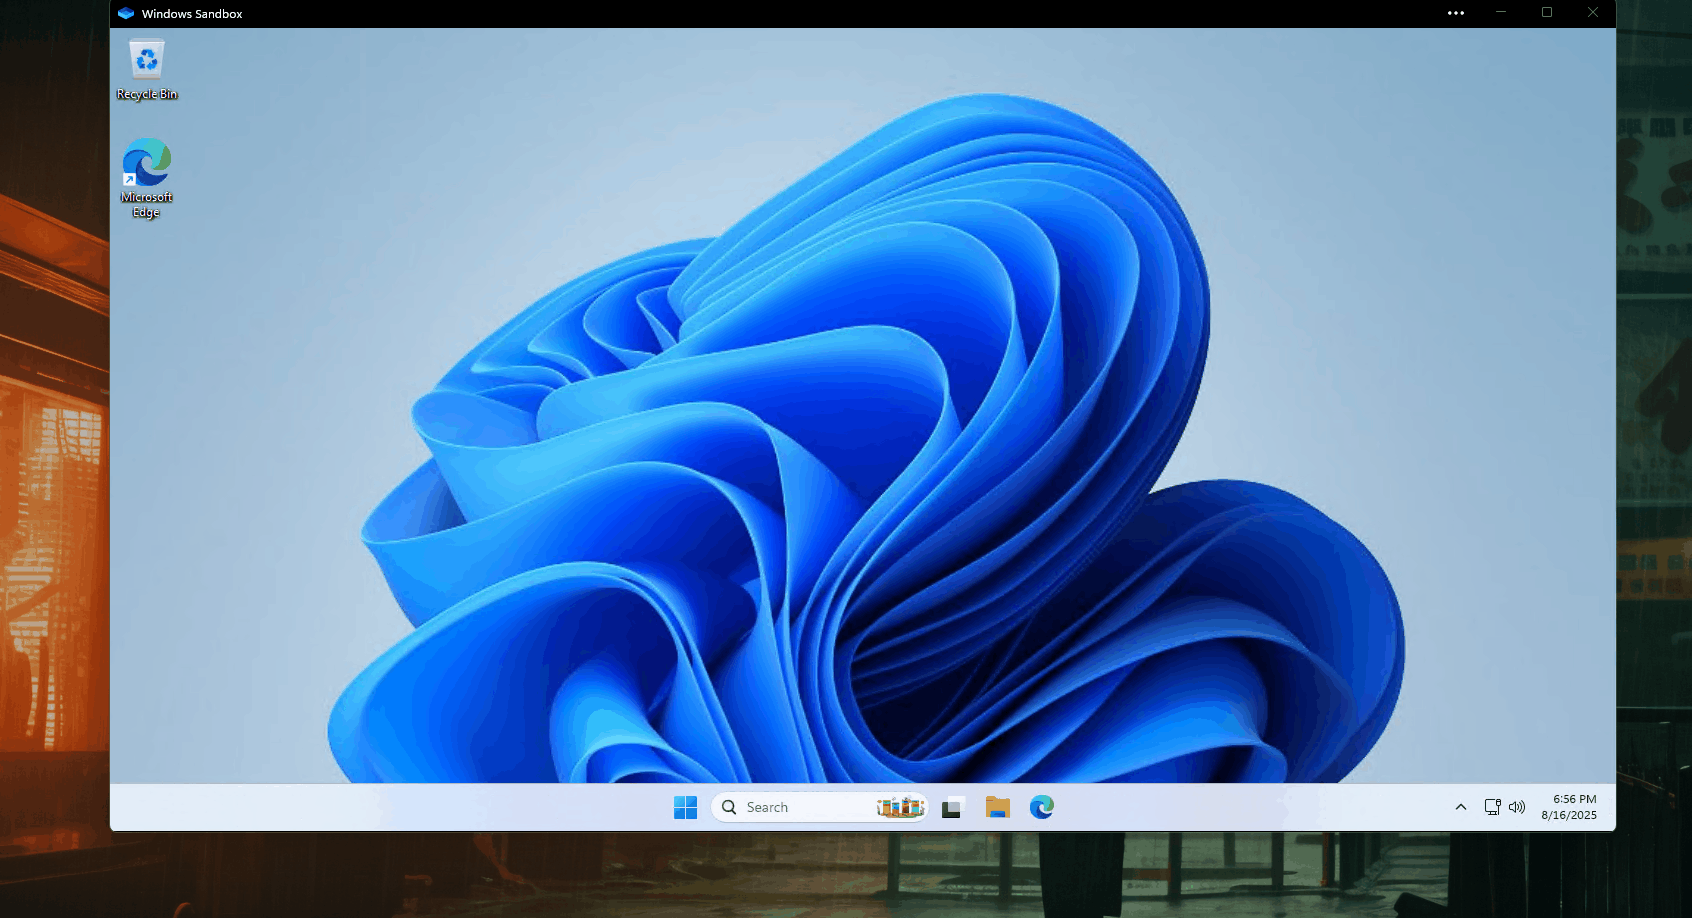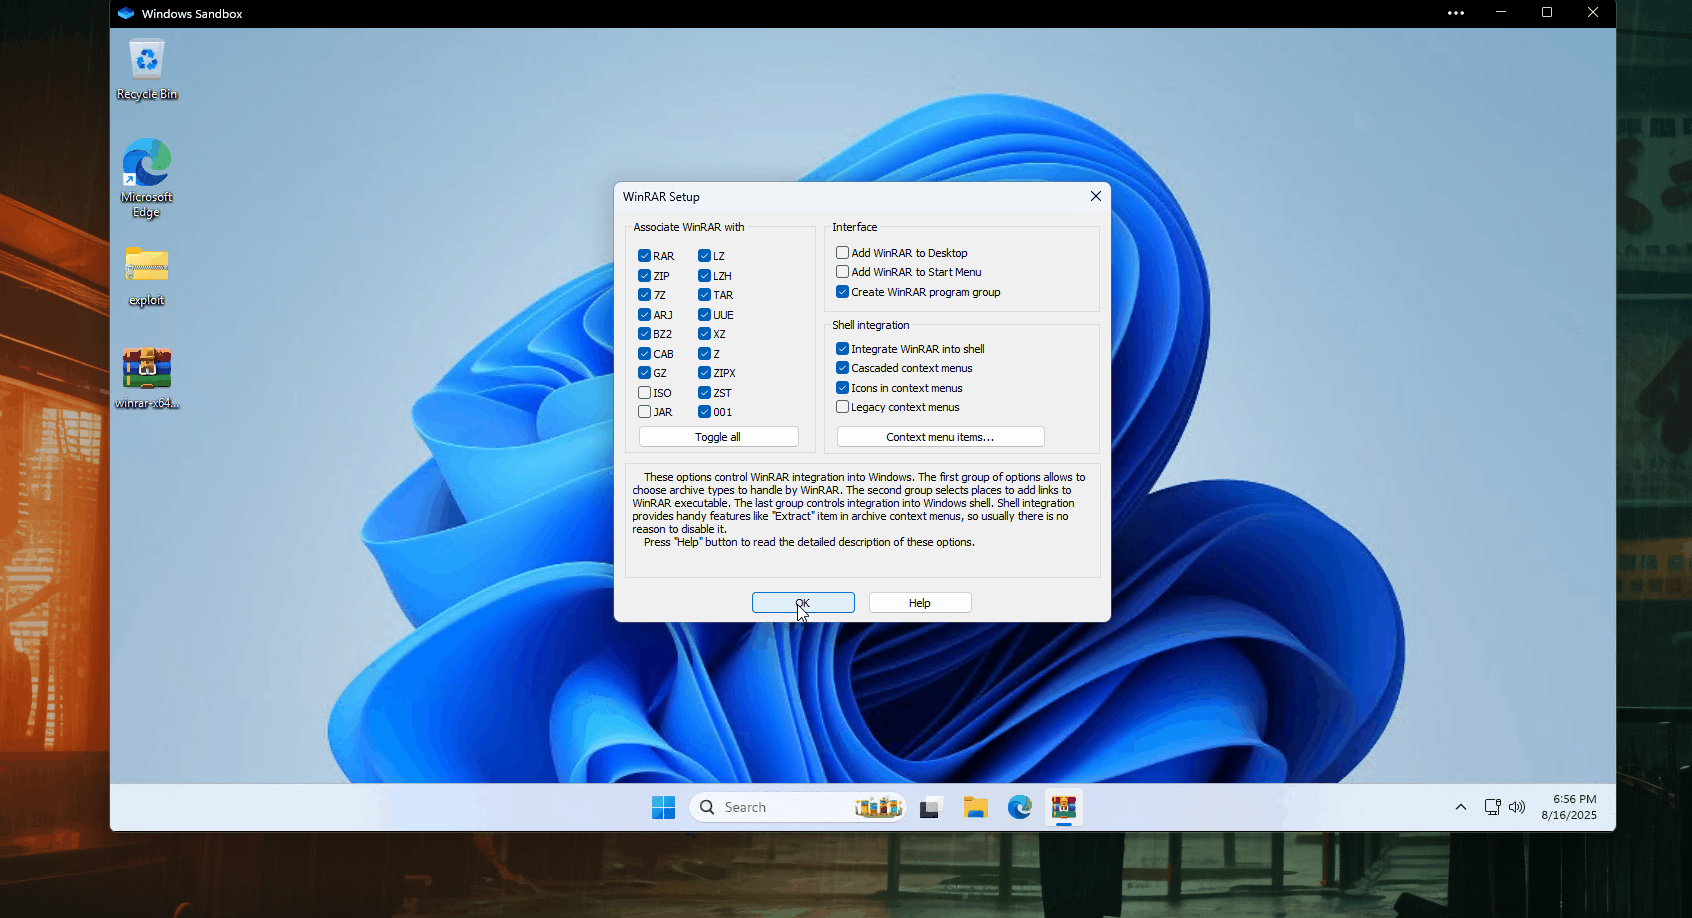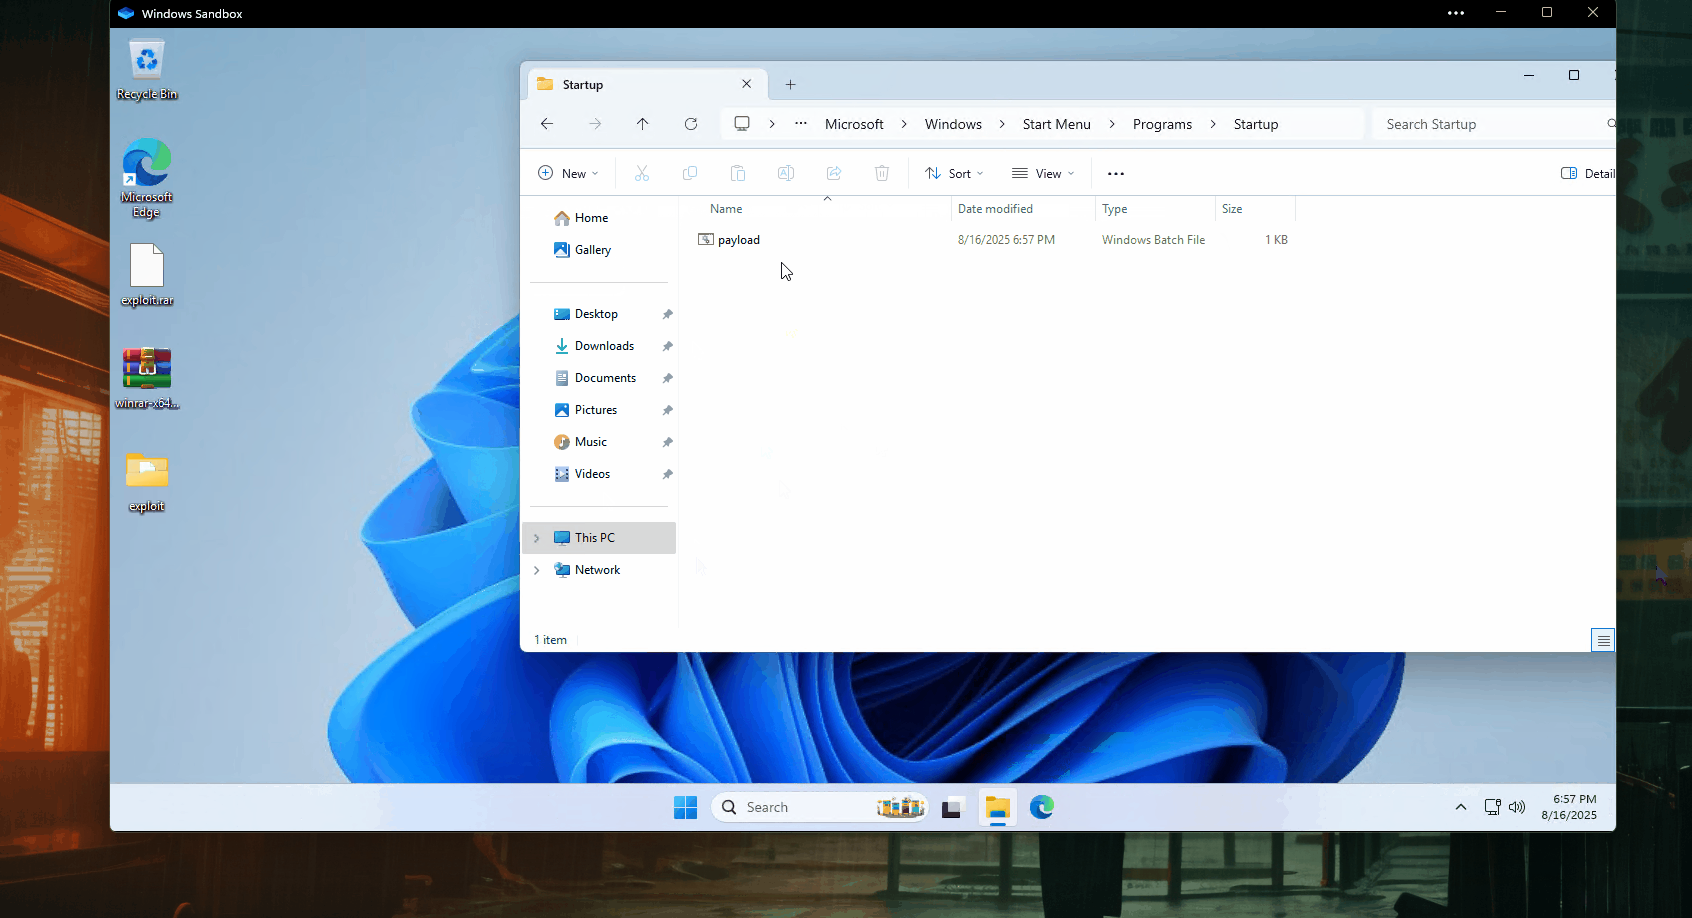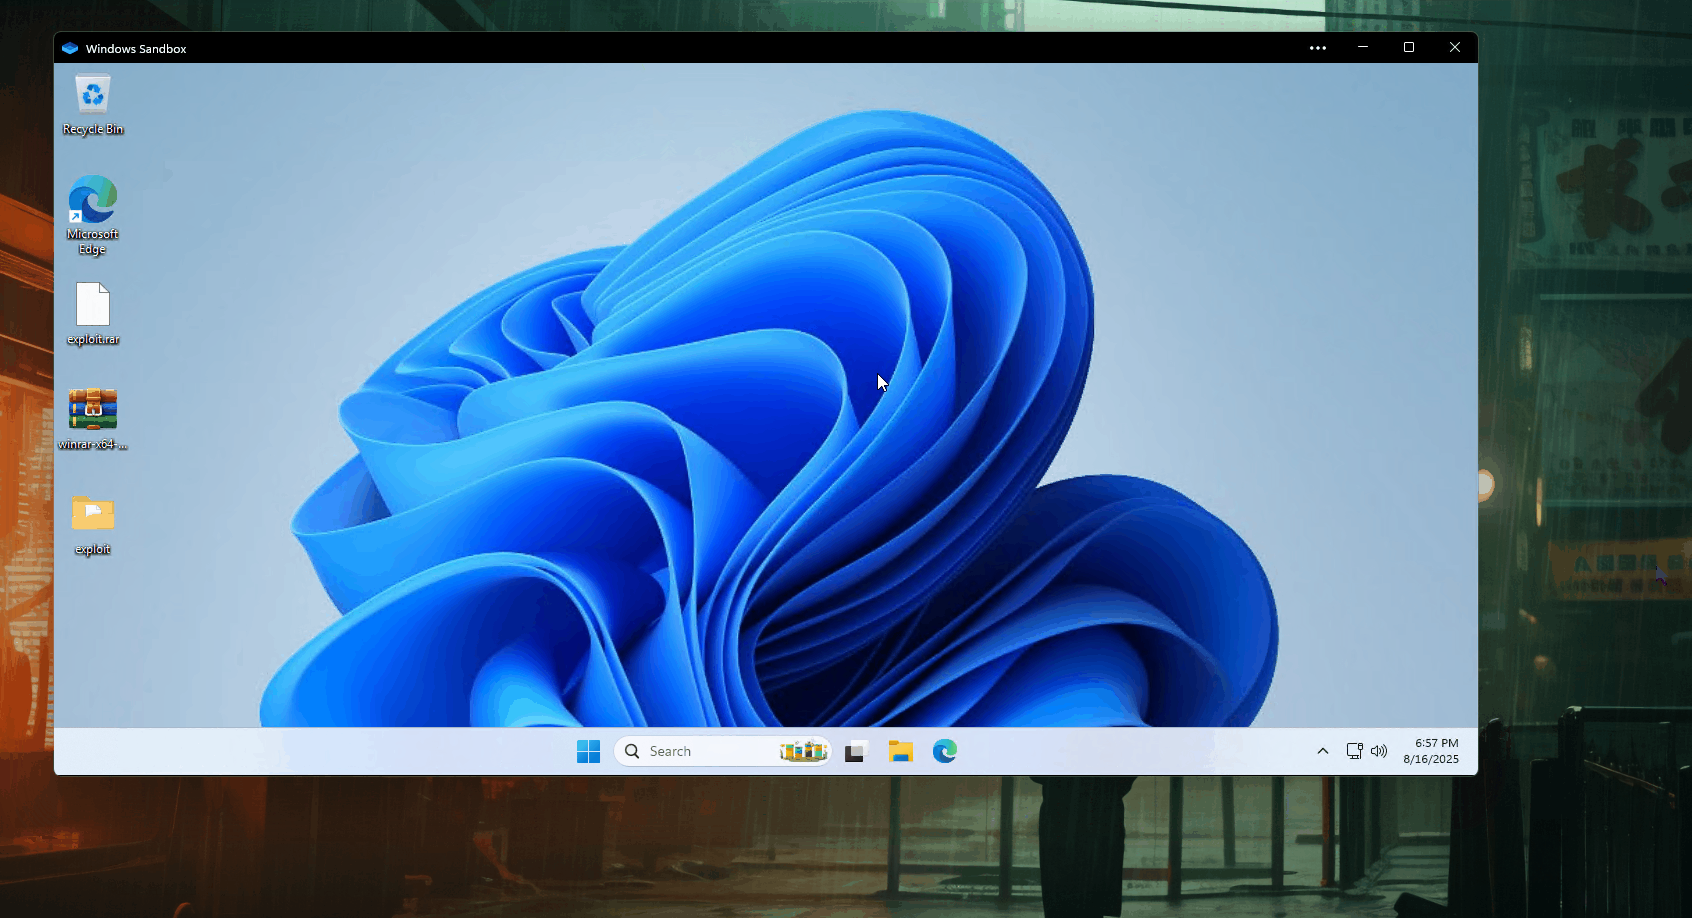
AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.bat
  • Выполняется при входе пользователя в систему
  • Работает для всех пользователей системы

4. Выходной файл

Итоговый вредоносный RAR-архив сохраняется как:

OUT_RAR = "exploit.rar"

Требования к сборке в Windows

Для генерации этого эксплойта требуется окружение Windows по нескольким причинам:

  • Зависимость от альтернативных потоков данных (ADS)
    Эксклюзивная функция NTFS, используемая для присоединения полезных нагрузок:

    ads_path = f"{decoy}:{placeholder}"  # Windows-specific NTFS syntax
    
  • Требование наличия исполняемого файла WinRAR
    Использует Windows CLI WinRAR:

    subprocess.run(f'"{rar_exe}" a -ep -os "{base_rar}" ...')
    
  • Совместимость со структурой путей
    Ориентирован на специфичные для Windows пути:

    RELATIVE_DROP_PATH = "AppData\\Roaming\\Microsoft\\Windows\\Start Menu..."
    
  • Выполнение полезной нагрузки
    Генерирует пакетные файлы Windows:

    @echo off
    start /B notepad.exe
    

Использование

Настройте конфигурацию:

# Configuration
NUM_DEPTHS = 20
RELATIVE_DROP_PATH = "AppData\\Roaming\\Microsoft\\Windows\\Start Menu\\Programs\\Startup\\payload.bat"
PAYLOAD = "@echo off\nstart /B notepad.exe\n"  # Your actual payload
DECOY_FILE_PREFIX = "Financial_Report_Q3_"     # More convincing names

Запустите скрипт:

python CVE-2025-8088.py

Распространите результат:

  • Скрипт создаёт exploit.rar
  • Распространяйте по почте, через USB-накопители и т.д.

infect_premade_rarfiles.py

Эта версия кода просто позволяет запустить, например, python3 infect_premade_rarfiles.py website_backup.rar

Он извлечёт все файлы, внедрит полезную нагрузку в те, в которые это возможно, например .txt, .srt, .sql (не все типы файлов поддерживаются), а затем создаст готовый к запуску rar-файл.


Меры защиты

  • Обновите WinRAR до последней версии
  • Отключите извлечение архивов из ненадёжных источников
  • Отслеживайте записи в папки автозагрузки
  • Используйте защитное ПО, обнаруживающее попытки обхода пути

Правовое и этическое уведомление

⚠️ Этот инструмент предназначен только для образовательных целей и исследований в области безопасности.
Никогда не используйте его против систем без явного разрешения. Несанкционированное использование незаконно и аморально.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    381
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    305

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →