Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Simple-Polymorphic-Engine-SPE32 — Генерирует уникальный полиморфный код дешифрования для шифрования данных, используя случайно выбранные инструкции и ключи, с генерацией мусорных опкодов. Написан на 32-битном ассемблере MASM. | Kitploit
Инструменты/GitHubGitHub/pelock/simple-polymorphic-engine-spe32
Инструменты шифрования/дешифрованияОбратная инженерияШелл-кодАнализ вредоносных программ
GitHubpelock/simple-polymorphic-engine-spe32

Simple-Polymorphic-Engine-SPE32

Генерирует уникальный полиморфный код дешифрования для шифрования данных, используя случайно выбранные инструкции и ключи, с генерацией мусорных опкодов. Написан на 32-битном ассемблере MASM.

Репозиторий
Поделиться
Сайт
16336923 лет назадПроверено Kitploit

Простой полиморфный движок — SPE32

Простой полиморфный движок (SPE32) — это простой полиморфный движок для шифрования кода и данных.

SPE32 позволяет зашифровать любые данные и сгенерировать уникальный код дешифрования для этих данных. Алгоритм шифрования использует случайно выбранные инструкции и ключи шифрования.

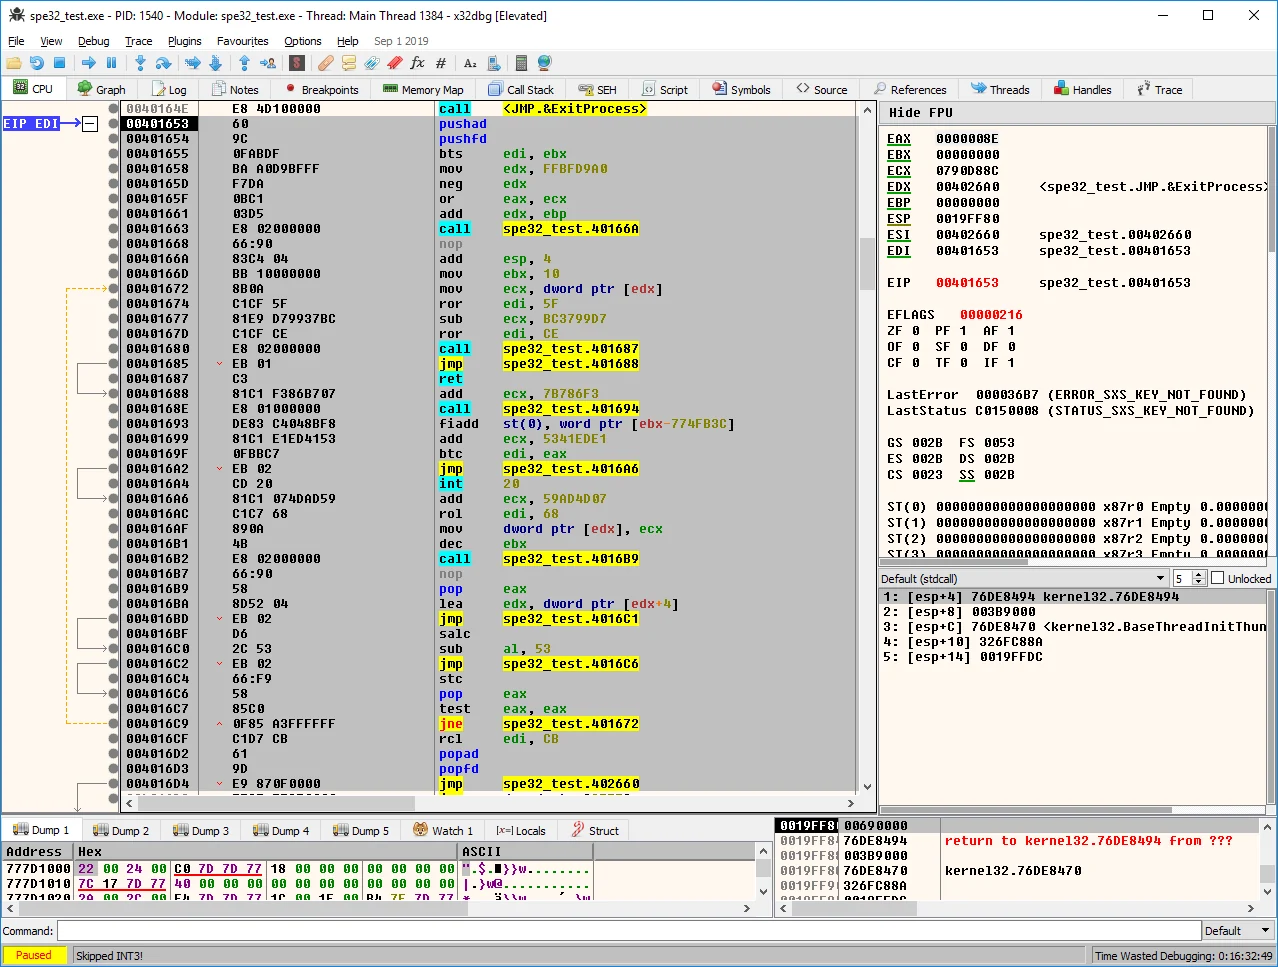
Сгенерированный код дешифрования будет каждый раз разным.
Полиморфный код дешифрования в отладчике x86dbg

Polymorphic code in x86dbg debugger

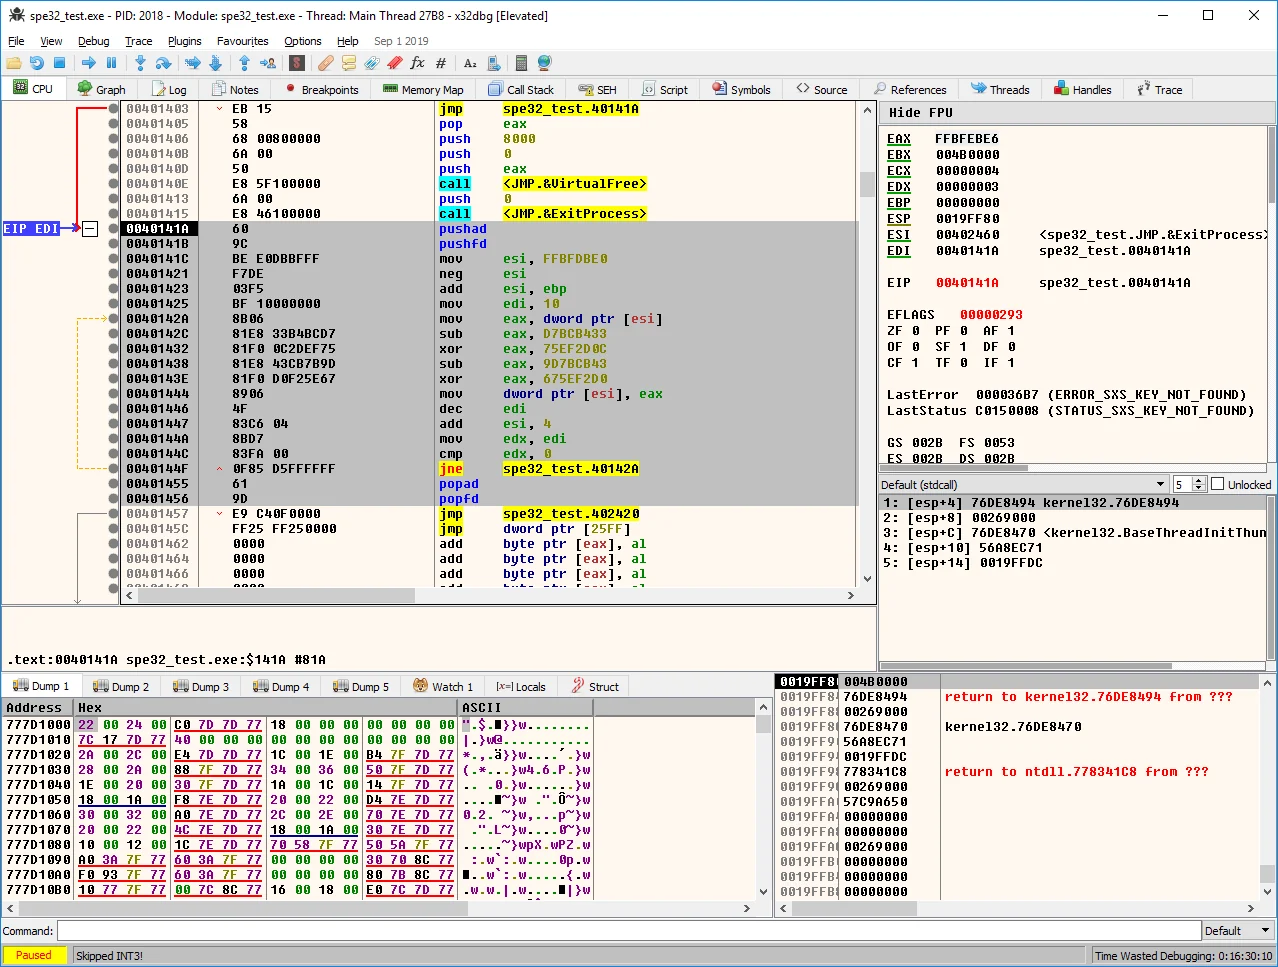
Ещё одна мутация полиморфного кода, на этот раз с мусорными инструкциями

Polymorphic code in x86dbg debugger with junk instructions

Возможности и статус SPE32

Движок SPE32 — это любительский проект, который можно использовать для демонстрации того, что такое полиморфные движки. Я написал его некоторое время назад, но решил, что будет хорошей идеей сделать его публичным.

Весь код был написан на 32-битном ассемблере для компилятора MASM.

Возможности:

  • весь код не зависит от позиции (для доступа к данным используется дельта-смещение)
  • для шифрования используются XOR, ADD, SUB
  • генерация мусорных опкодов — ADD,ADC,SUB,SBB,ROL,ROR,RCR,RCL,SHL,SHR,NOT,NEG,DEC,INC

Я не предоставляю техническую поддержку для SPE32, используйте его на свой страх и риск.

Полноценный коммерческий полиморфный движок

Если вы ищете профессиональное решение, обратите внимание на наш Poly Polymorphic Engine.

  • https://www.pelock.com/products/poly-polymorphic-engine

Poly Polymorphic Engine — это единственный коммерческий полиморфный движок, доступный на рынке. Это узкоспециализированное криптографическое решение, которое используется в системах защиты программного обеспечения от взлома и системах противодействия реверс-инжинирингу. Из-за сложной природы их кода полиморфные движки не являются публично доступными, а их создание требует узкоспециализированных знаний в низкоуровневом программировании на ассемблере и реверс-инжиниринге, а также обширного процесса тестирования.

Poly Polymorphic Engine

Бартош Вуйцик

  • Посетите мой сайт — https://www.pelock.com
  • Twitter — https://twitter.com/PELock
  • GitHub — https://github.com/PELock
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    315

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →