
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/oxfemale/cve-2026-2636_poc
Фреймворки для эксплойтовАнализ уязвимостейЭксплуатация
GitHuboxfemale/cve-2026-2636_poc

CVE-2026-2636_PoC

Доказательство концепции для CVE-2026-2636, уязвимости Windows CLFS.sys, вызывающей BSoD через ReadFile на дескрипторе CreateLogFile, что позволяет непривилегированному пользователю вызвать отказ в обслуживании.

Репозиторий
164568 месяцев назадЕщё не проверено
Поделиться

CVE-2026-2636: Невосстановимое состояние CLFS.sys, приводящее к BSoD

CVE-2026-2636

Обзор

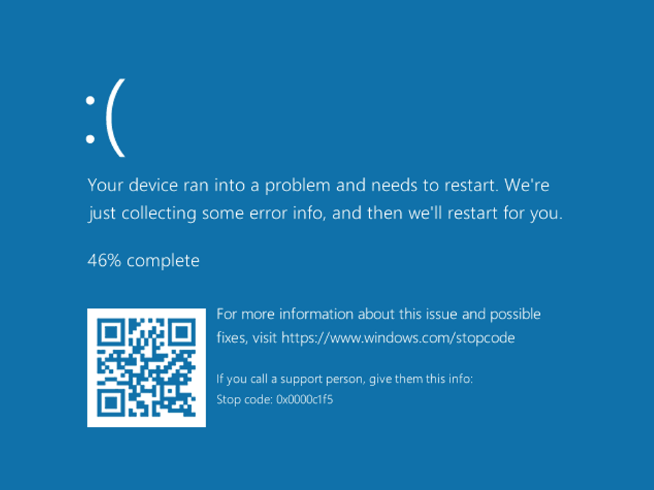
CVE-2026-2636 — это уязвимость в драйвере Windows Common Log File System (CLFS) (CLFS.sys). Непривилегированный пользователь может вызвать невосстановимое состояние системы, вызвав API ReadFile для дескриптора, открытого через CreateLogFile. Это приводит к синему экрану смерти (BSoD) и отказу в обслуживании (DoS).

Вектор CVSS: (Ожидается официальное присвоение)
Воздействие: Отказ в обслуживании (сбой системы)
Обнаружено: 2025
Выпуск исправления: Накопительное обновление за сентябрь 2025 года


Затронутые системы

ВерсияСтатус
Windows 11 23H2 и более ранние? Уязвима
Windows 11 2024 LTSC (до сентября 2025)? Уязвима
Windows Server 2025 (до сентября 2025)? Уязвима
Windows 11 2024 LTSC (с обновлением за сентябрь 2025)? Исправлена
Windows Server 2025 (с обновлением за сентябрь 2025)? Исправлена
Windows 25H2 (выпущена в сентябре 2025)? Исправлена

Технический анализ

Анализ первопричины

Уязвимость связана с CWE-159: Некорректная обработка недопустимого использования специальных элементов. В частности, драйвер CLFS не выполняет надлежащую проверку комбинации флагов в пакете запроса ввода-вывода (IRP), связанном с операцией чтения файла журнала CLFS.

Поведение флагов IRP

Когда операция чтения инициируется через ReadFile для дескриптора, созданного CreateLogFile, система генерирует IRP с определёнными флагами:

ФлагЗначениеОписание
IRP_PAGING_IO0x02Указывает, что операция ввода-вывода связана с подкачкой памяти (файл подкачки или файлы, отображаемые в память)
IRP_INPUT_OPERATIONРазличаетсяУказывает, что операция ввода-вывода включает передачу входных данных

Ключевой вывод: Для корректного поведения функции должен быть включён как минимум один из этих флагов. В сценарии PoC оба отключены, что приводит к некорректному пути обработки и вызывает BSoD.

Почему это важно

Хотя подсистема CLFS уже была источником прошлых уязвимостей (часто связанных со специально созданными файлами .blf), эта проблема уникальна тем, что:

  • ? Она не требует специально созданного вредоносного файла журнала
  • ? Она основана исключительно на неожиданной последовательности легитимных вызовов Windows API
  • ? Она выявляет логический недостаток в том, как драйвер обрабатывает запросы ввода-вывода из пользовательского режима
  • ? Она может быть вызвана непривилегированным пользователем

Доказательство концепции (PoC)

Анализ кода

PoC намеренно минимален и состоит всего из двух основных вызовов API, что демонстрирует простоту триггера:


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




