

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
the-bastion — Аутентификация, авторизация, отслеживаемость и аудируемость для SSH-доступов. | Kitploit

Инструменты/GitHubGitHub/ovh/the-bastion
Аутентификация и авторизацияАудит конфигурацииСетевая безопасностьТестирование на ПроникновениеУтилиты и фреймворкиУправление идентификацией и доступом (IAM)Red Teaming
GitHubovh/the-bastion

the-bastion

Аутентификация, авторизация, отслеживаемость и аудируемость для SSH-доступов.
Репозиторий
2.2k1311172 дней назадПроверено Kitploit
Поделиться
Сайт

Логотип The Bastion

🔒 The Bastion

Обзор

Бастионы — это кластер машин, используемый операционными командами (такими как системные администраторы, разработчики, администраторы баз данных, ...) в качестве единой точки входа для безопасного подключения к устройствам (серверам, виртуальным машинам, облачным инстансам, сетевому оборудованию, ...), обычно с помощью ssh.

The Bastion предоставляет механизмы аутентификации, авторизации, отслеживаемости и аудита для всей вашей инфраструктуры.

Находясь между вашими пользователями и вашей инфраструктурой, The Bastion добавляет промежуточный слой абстракции, чтобы вашей инфраструктуре не нужно было знать каждого члена вашей операционной команды индивидуально.

Каждый член вашей команды имеет индивидуальную учётную запись на The Bastion и может быть участником одной или нескольких групп бастиона, которые могут давать им доступ к одной или нескольким инфраструктурам. Устройствам инфраструктуры нужно знать и доверять только тем группам бастиона, в которые они могут входить.

Детализированный RBAC в The Bastion позволяет делегировать некоторые обязанности любой учётной записи — в рамках группы или всего бастиона, — включая учётные записи, которые могут использоваться вашей автоматизацией, например, для управления жизненным циклом учётных записей (связанных с вашей системой управления персоналом, вашим LDAP или AD), поддержания актуальности ACL группы (связанного с вашей CMDB) и т. д. Автоматизированные процессы легко реализуются через JSON API поверх SSH.

Источники знаний

Хотите узнать больше, рассматривая симпатичные рисунки? Вот серия постов в блоге, которые подробнее раскрывают основные функциональные возможности и принципы The Bastion:

  • Часть 1 — Genesis
  • Часть 2 — Delegation Dizziness
  • Часть 3 — Security at the Core
  • Часть 4 — A new era

Другие ресурсы, которые могут быть интересны:

  • Онлайн-документация
  • (Видео на французском, слайды на английском) The Bastion на Very Tech Trip 2023, практический пример управления инфраструктурой с The Bastion и без него
  • (Видео на французском, слайды на английском) The Bastion на OSSIR, 2021, кратко объясняет основные принципы, затем подробно описывает функциональность realm и, наконец, подробно останавливается на том, почему сделанные технические решения по реализации повышают безопасность (намеренно добавив уязвимость в код, чтобы доказать это!)
  • (Подкаст на французском) The Bastion на NoLimitSecu, 2021, интервью с вопросами и ответами

♻️ Никаких предположений о вашей среде

Для работы The Bastion не требуется ничего особенного ни на стороне входа, ни на стороне выхода.

Для подключения через него нужен только ваш добрый старый клиент ssh, а на другой стороне подойдёт любой стандартный сервер sshd. Это включает, например, сетевое оборудование, на которое у вас может не быть возможности установить какое-либо специализированное программное обеспечение.

Древние устройства, поддерживающие только слабые криптографические алгоритмы или telnet, можно скрыть из Интернета, закрыв их файрволом и разрешив доступ только The Bastion, тем самым избегая компромисса в пользу низкой безопасности и по-прежнему допуская только подключения высокого уровня безопасности на стороне входа бастиона.

➰ Надёжность

  • Используется лишь несколько хорошо известных библиотек — меньше стороннего кода означает меньшую поверхность атаки
  • Bastion спроектирован как самодостаточный: никаких зависимостей вроде баз данных, других демонов, других машин или сторонних облачных сервисов — ни для фазы аутентификации, ни для фазы авторизации, что статистически означает меньше простоев
  • Можно настроить высокую доступность так, чтобы несколько экземпляров bastion образовывали кластер из нескольких экземпляров, при этом любой экземпляр доступен в любое время (схема active/active)

:godmode: Неполный список возможностей

  • Схемы персонального и группового доступа с делегированием ролей групп, чтобы обеспечить автономность команд без компромиссов в безопасности
  • Разрыв SSH-протокола между входящим и исходящим соединениями
  • Запись интерактивных сессий (в стандартные файлы ttyrec)
  • Запись неинтерактивных сессий (stdout и stderr через ttyrec)
  • Обширная поддержка логирования через syslog для удобного использования в SIEM
  • Возможности аутентификации включают поддержку MFA/2FA (пароль, TOTP) в дополнение к аутентификации по открытому ключу
  • Поддерживает проверку и принудительное применение аттестации ключей Yubico PIV на стороне входящего соединения
  • Поддерживает mosh на стороне входящего соединения
  • Поддерживает сквозную передачу scp, sftp и rsync для загрузки и/или скачивания файлов с удалённых серверов и на них
  • Поддерживает сквозную передачу подсистемы netconf SSH
  • Поддерживает realms для создания доверия между двумя bastion, возможно, двух разных компаний, разделяя фазы аутентификации и авторизации при сохранении применения локальных политик
  • Поддерживает автологин по SSH-паролю на стороне исходящего соединения для устаревших устройств, не поддерживающих аутентификацию по открытому ключу, при этом по-прежнему требуя надлежащей аутентификации по открытому ключу на стороне входящего соединения
  • Поддерживает автологин по паролю telnet на стороне исходящего соединения для древних устройств, не поддерживающих SSH, при этом по-прежнему требуя надлежащей аутентификации по открытому ключу SSH на стороне входящего соединения
  • Поддерживает HTTPS-проксирование с обработкой аутентификации и авторизации типа man-in-the-middle для разделения паролей входящего и исходящего соединений (в основном полезно для API сетевых устройств)

🔧 Установка, обновление и использование The Bastion

См. онлайн-документацию или соответствующую текстовую версию в папке doc/.
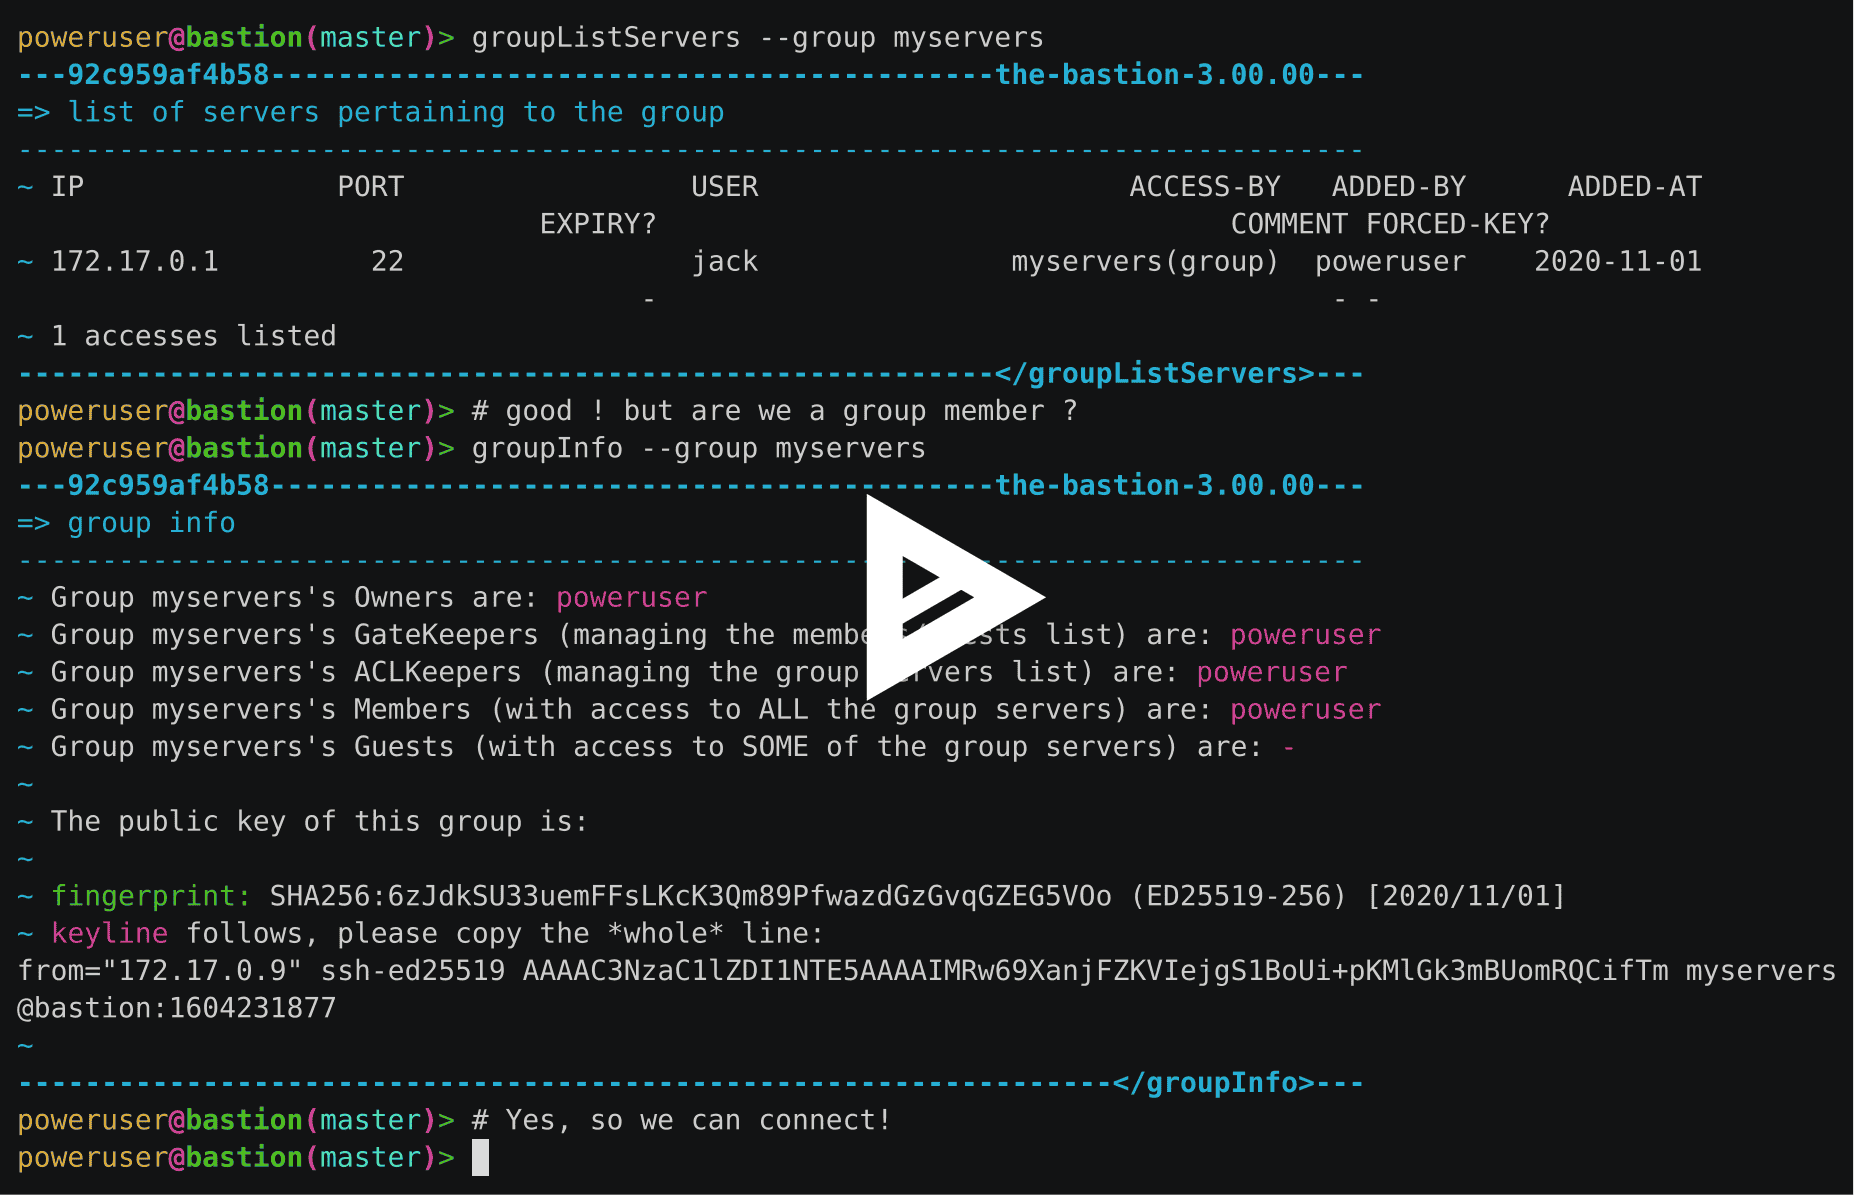
🎥 Краткий пример подключения и воспроизведения

asciicast

⚡ TL;DR: проверьте это: одноразовая песочница с помощью Docker

Это хороший способ протестировать The Bastion за считанные секунды, но прочитайте FAQ, если вы всерьёз рассматриваете использование контейнеризации в продакшене.

Образ песочницы доступен для следующих архитектур: linux/386, linux/amd64, linux/arm/v6, linux/arm/v7, linux/arm64, linux/ppc64le, linux/s390x.

Запустим docker-образ:

docker run -d -p 22 --name bastiontest ovhcom/the-bastion:sandbox

Подготовьте свой публичный SSH-ключ, затем настройте первую учётную запись администратора:

docker exec -it bastiontest /opt/bastion/bin/admin/setup-first-admin-account.sh poweruser auto

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





