 omar-tamerr/horuseye
Платформа атак на Active Directory на базе ИИ

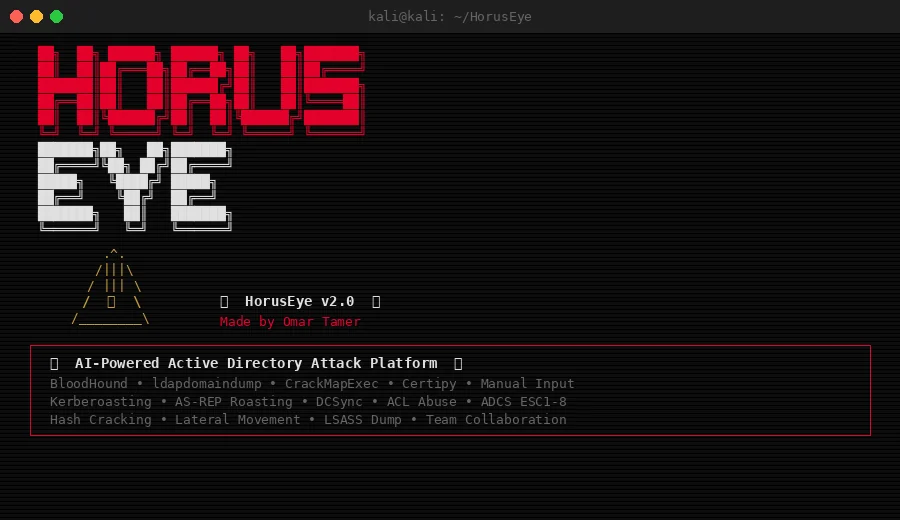
 ██╗  ██╗ ██████╗ ██████╗ ██╗   ██╗███████╗
 ██║  ██║██╔═══██╗██╔══██╗██║   ██║██╔════╝
 ███████║██║   ██║██████╔╝██║   ██║███████╗
 ██╔══██║██║   ██║██╔══██╗██║   ██║╚════██║
 ██║  ██║╚██████╔╝██║  ██║╚██████╔╝███████║
 ╚═╝  ╚═╝ ╚═════╝ ╚═╝  ╚═╝ ╚═════╝ ╚══════╝
 ███████╗██╗   ██╗███████╗
 ██╔════╝╚██╗ ██╔╝██╔════╝
 █████╗   ╚████╔╝ █████╗    v2.3
 ██╔══╝    ╚██╔╝  ██╔══╝
 ███████╗   ██║   ███████╗
 ╚══════╝   ╚═╝   ╚══════╝
Платформа анализа путей атаки на Active Directory с поддержкой ИИ
Превратите необработанные результаты BloodHound, Certipy, ldapdomaindump и NetExec в ранжированный список путей атаки к Domain Admin с оценкой эксплуатируемости — вместе с точной командой для проверки каждого из них.


🌐 omar-tamerr.github.io/HorusEye · Демо интерактивного обозревателя
Сделано с заботой Omar Tamer — Египет
Active Directory — основа практически любой корпоративной среды Windows и наиболее распространённый путь к полному компрометированию домена в тестах на проникновение и CTF-заданиях, таких как HackTheBox Pro Labs (RastaLabs, Offshore, Cybernetics, Dante), OSCP, LPT Master и CPENT. Проблема в том, что инструментарий фрагментирован: BloodHound показывает пути атаки и выдаёт общие команды, но когда вы сталкиваетесь с реальным проектом, где 400 пользователей, 12 сервисных учётных записей и вложенное членство в группах, эти общие команды заставляют вас вручную собирать всё по кусочкам. Impacket даёт вам выполнение, но не анализ. Certipy даёт находки по ADCS, но без контекста о том, какой шаблон действительно стоит атаковать первым. HorusEye связывает всё это воедино. Он принимает вывод BloodHound, Certipy, ldapdomaindump и CrackMapExec, оценивает каждый путь атаки по эксплуатируемости применительно к вашей конкретной среде и выдаёт точные команды, адаптированные к учётным записям и конфигурациям, которые он действительно обнаружил, а не учебный пример.
Он принимает вывод BloodHound, Certipy, ldapdomaindump, CrackMapExec и NetExec, обнаруживает 13 классов путей атаки — Kerberoasting, AS-REP roasting, DCSync, злоупотребление ACL, злоупотребление GPO, неограниченное и ограниченное делегирование, ADCS ESC1–ESC8, доверительные отношения доменов, привилегированные сессии, слабая политика паролей и устаревшие административные учётные записи — оценивает каждый по эксплуатируемости применительно к вашей конкретной среде и точно указывает, что запускать и в каком порядке. Модель привилегий Tier-0 повышает любой путь, ведущий напрямую к Domain Admin, до уровня CRITICAL, поэтому ранжирование отражает реальное воздействие, а не плоский ярлык серьёзности. Опциональный слой ИИ Claude добавляет к каждой находке описание на простом языке, чтобы вы понимали не только что уязвимо, но и почему это важно и как это связать в цепочку.
Специально для участников CTF: HorusEye автоматизирует конвейер от разведки до повышения привилегий, который обычно требует часов ручной работы. Вы запускаете SharpHound, передаёте вывод в HorusEye и в течение секунд получаете ранжированный список путей атаки от вашего текущего пользователя к Domain Admin с готовыми к вставке командами для каждого шага.
--explorer). Один самодостаточный HTML-файл — панель управления, кликабельный граф путей атаки (узлы/рёбра → доказательства, узкие места выделены красным) и фильтруемый проводник находок. Без сервера, без внешних запросов; открывайте где угодно, передавайте клиенту.rule_id, уровень confidence с указанной причиной и структурированные доказательства — фактические ACE/объекты, лежащие в её основе, — так что её можно воспроизвести из исходных данных. Агрегированные находки сохраняют каждый затронутый объект; ничего не теряется ради краткости.corp_domains.json), а отчёт о разборе с предупреждениями о совместимости отличает чистый домен от скудного импорта.--target прокладывает пути к любому критическому активу (не только Tier-0); рёбра помечены как наблюдаемые или выведенные; пути ранжируются с указанным обоснованием; а влияние исправлений называет узкие места — отдельные исправления, которые разрывают путь.SOURCE_DATE_EPOCH), а документированная таксономия кодов выхода (0/1/2/3) позволяет CI отличать «чисто» от «есть находки» и от «неполно».--ai-redact маскирует электронные адреса, IP, имена доменов и учётных записей перед любым запросом; вывод ИИ проверяется и никогда не может перезаписать проверенное поле.SECURITY.md документирует предполагаемое использование, утечку данных и порядок сообщения об уязвимостях.--graph). HorusEye теперь строит ориентированный граф контроля из членства в группах, злоупотребляемых ACL, прав локального администратора, сессий, DCSync и делегирования и находит кратчайший путь от точки опоры до Domain Admin — выводя упорядоченные шаги и команду для каждого. BloodHound показывает граф; HorusEye говорит, в каком порядке по нему идти. Точка опоры задаётся через --owned USER@DOMAIN (по умолчанию: любой доменный пользователь).--markdown) с диаграммами путей атаки Mermaid и версионированная схема JSON.--diff OLD.json показывает Новое / Исправленное / Без изменений относительно предыдущего запуска; --fail-on LEVEL завершается с ненулевым кодом для гейтинга в CI.claude-opus-5-5), описания для каждой находки, отображаемые ошибки и --ai-redact для маскировки имён клиентов перед тем, как что-либо покинет машину.