

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
HardeningMeter — HardeningMeter — это инструмент с открытым исходным кодом на Python, тщательно разработанный для комплексной оценки уровня защиты (hardening) бинарных файлов и систем. | Kitploit
Инструменты/GitHubGitHub/ofriouzan/hardeningmeter
Оборонительные ИнструментыСтатический анализАнализ уязвимостейАудит конфигурацииАппаратная БезопасностьАнализ Бинарных Файлов
GitHubofriouzan/hardeningmeter

HardeningMeter

HardeningMeter — это инструмент с открытым исходным кодом на Python, тщательно разработанный для комплексной оценки уровня защиты (hardening) бинарных файлов и систем.

Репозиторий
667301 год назадПроверено Kitploit
Поделиться

Hardening Meter

Авторские права (c) OfriOuzan (B4MB1)

Хотите узнать больше о механизмах безопасности?

  • Механизмы безопасности двоичных файлов

  • Механизмы безопасности системы

Описание

HardeningMeter — это инструмент с открытым исходным кодом на Python, тщательно разработанный для всесторонней оценки защиты (hardening) двоичных файлов и систем. Его мощные возможности включают тщательные проверки различных механизмов защиты от эксплуатации двоичных файлов, включая Stack Canary, RELRO, рандомизации (ASLR, PIC, PIE), None Exec Stack, Fortify, ASAN, NX bit. Этот инструмент подходит для всех типов двоичных файлов и предоставляет точную информацию о статусе защиты каждого файла, определяя те, которые требуют внимания, и те, которые имеют надежные меры защиты. Hardening Meter поддерживает все дистрибутивы Linux и машинно-читаемый вывод; результаты могут быть выведены на экран в виде таблицы или экспортированы в CSV. (Для получения дополнительной информации см. файл Documentation.md)

Пример выполнения сканирования

Сканируйте каталог '/usr/bin', файл '/usr/sbin/newusers', систему и экспортируйте результаты в CSV-файл.

python3 HardeningMeter.py -f /bin/cp -s
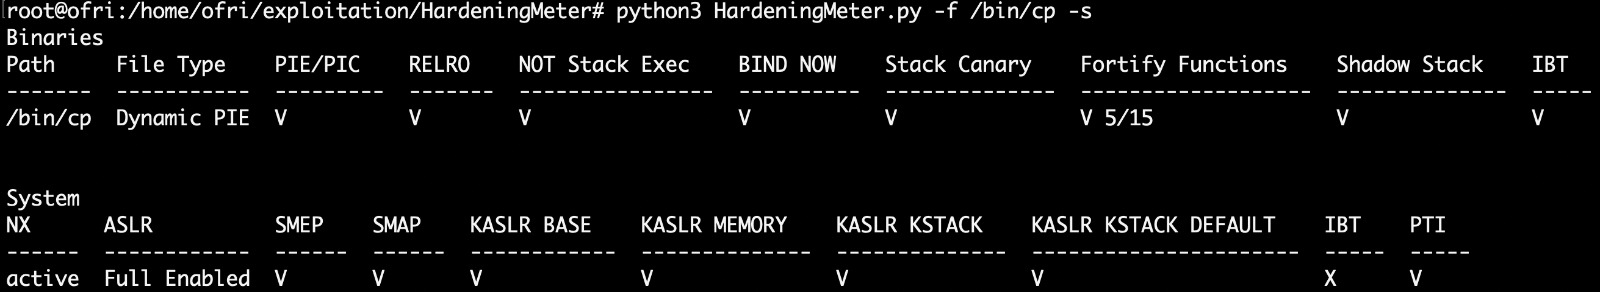
HardeningMeterOutput

Требования к установке

Перед установкой HardeningMeter убедитесь, что ваша машина имеет следующее:

  1. команды readelf и file
  2. python версии 3
  3. pip
  4. tabulate

pip install tabulate

Установка HardeningMeter

Последние наработки можно получить через git.

Клонируйте или загрузите файлы проекта (компиляция или установка не требуются).

git clone https://github.com/OfriOuzan/HardeningMeter

Аргументы

-f --file

Укажите файлы, которые вы хотите сканировать; аргумент может принимать несколько файлов, разделённых пробелами.

-d --directory

Укажите каталог, который вы хотите сканировать; аргумент принимает один каталог и сканирует все ELF-файлы рекурсивно.

-e --external

Укажите, хотите ли вы добавить внешние проверки (по умолчанию False).

-m --show_missing

Выводит в порядке следования только те файлы, в которых отсутствуют механизмы защиты (hardening) и которые требуют дополнительного внимания.

-s --system

Укажите, хотите ли вы сканировать методы защиты системы.

-c --csv_format'

Укажите, хотите ли вы сохранить результаты в CSV-файл (по умолчанию результаты выводятся в виде таблицы в stdout).

-j (--json_format)

Укажите, хотите ли вы сохранить результаты в JSON-файл, который легко анализировать и интегрировать с другими инструментами.

Результаты

Результаты HardeningMeter выводятся в виде таблицы и содержат 3 различных состояния:

  • (X) — это состояние указывает, что механизм защиты двоичного файла отключён.
  • (V) — это состояние указывает, что механизм защиты двоичного файла включён.
  • (-) — это состояние указывает, что механизм защиты двоичного файла не применим в данном конкретном случае.

Примечания

Если язык по умолчанию в Linux не английский, обязательно добавьте 'LC_ALL=C' перед вызовом скрипта.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    249

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




