
 nshalabi/attack-tools
Реляционная модель данных SQLite для MITRE ATT&CK плюс инструмент планирования эмуляции противника, дополненный тестами Red Canary ATOMIC и планами эмуляции APT3.


Утилиты для работы с фреймворком MITRE™ ATT&CK™, включая реляционную модель данных и инструмент планирования эмуляции противника.
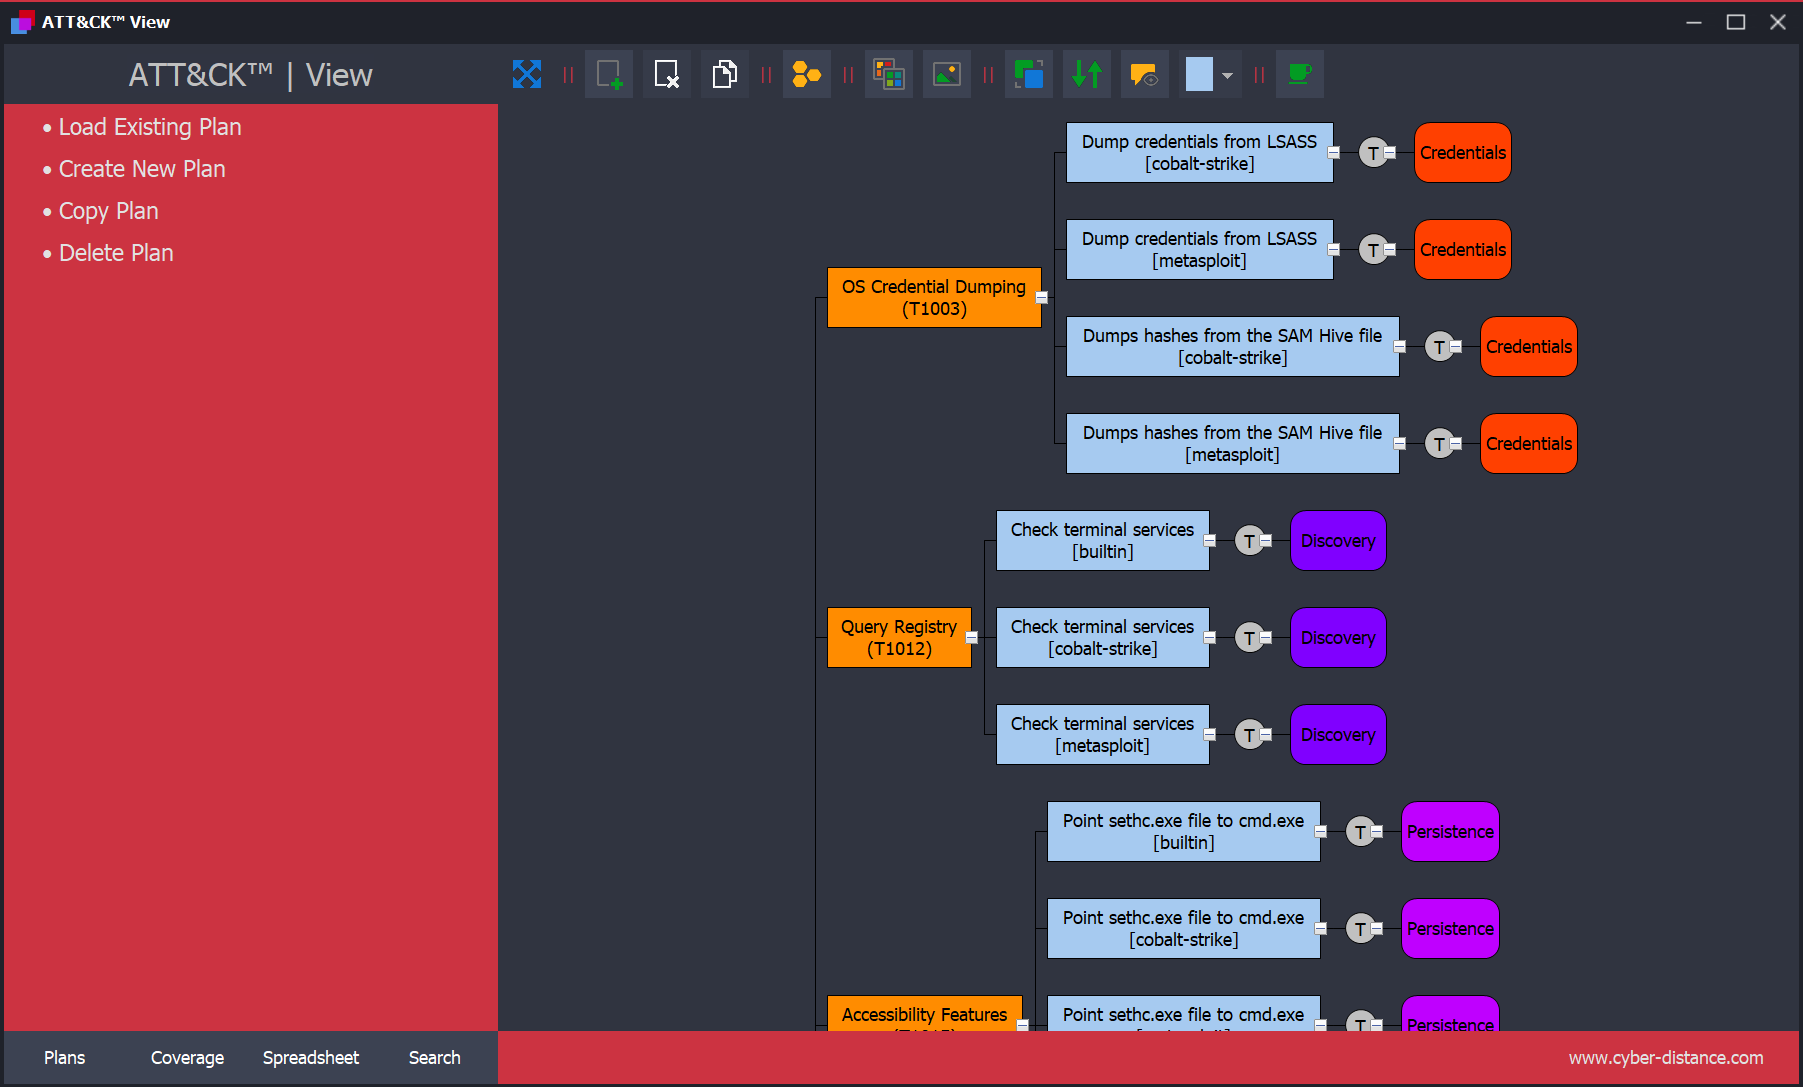
ATT&CK™ View — это инструмент планирования, помогающий защитникам разрабатывать планы эмуляции противника с использованием фреймворка MITRE™ ATT&CK™.
Он обеспечивает структурированный подход и поставляется в комплекте с полным планом эмуляции противника для APT3 (разработанным MITRE™). Он также служит примером использования реляционной модели данных и того, как обогащать (расширять) модель дополнительными данными, такими как тесты Red Canary ATOMIC™.
(Источник: MITRE Adversary Emulation Plans)
Фреймворк ATT&CK™ широко используется, но многие сценарии требуют инструментов с поддержкой ATT&CK.
Этот репозиторий предоставляет реляционную базу данных (SQLite) для упрощения интеграции и позволяет создавать собственные инструменты или объединять ATT&CK с другими фреймворками.
Думайте в терминах модели данных, а не базовой технологии базы данных — схема может быть адаптирована к любой СУБД.
Пример концептуальной модели (может быть реализована в любой реляционной СУБД):

Ниже приведены примеры SQL-запросов для изучения базы данных ATT&CK™.
Для их выполнения используйте любой инструмент управления SQLite (см. SQLite Management Tools).
SELECT name
FROM sdos_object
WHERE type IS "attack-pattern";
ВЫВОД
| название |
|---|
| .bash_profile and .bashrc |
| Access Token Manipulation |
| Accessibility Features |
| Account Discovery |
| Account Manipulation |
| ... |
SELECT id, name
FROM sdos_object
WHERE type IS "attack-pattern";
ВЫВОД
| id | name |
|---|---|
| attack-pattern--01df3350-ce05-4bdf-bdf8-0a919a66d4a8 | .bash_profile and .bashrc |
| attack-pattern--dcaa092b-7de9-4a21-977f-7fcb77e89c48 | Access Token Manipulation |
| attack-pattern--9b99b83a-1aac-4e29-b975-b374950551a3 | Accessibility Features |
| attack-pattern--72b74d71-8169-42aa-92e0-e7b04b9f5a08 | Account Discovery |
| attack-pattern--a10641f4-87b4-45a3-a906-92a149cb2c27 | Account Manipulation |
| ... | |
Поле id — это уникальный ключ, который будет часто использоваться во многих SQL-запросах
Внешние ссылки хранятся в таблице external_references, поскольку одна техника ATT&CK™ может иметь одну или несколько ссылок; связующим звеном между двумя таблицами является идентификатор техники (см. предыдущий запрос). Я перечислю несколько способов доступа к внешним ссылкам
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND external_references.source_name IS "mitre-attack";
ВЫВОД
| name | external_id |
|---|---|
| .bash_profile and .bashrc | T1156 |
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| ... | |
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND x_mitre_platforms_windows IS "true"
  AND external_references.source_name IS "mitre-attack";
ВЫВОД
| name | external_id |
|---|---|
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| AppCert DLLs | T1182 |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "malware";
ВЫВОД
| название | описание |
|---|---|
| 3PARA RAT | 3PARA RAT — это инструмент удалённого доступа (RAT), написанный на C++, который использовался Putter Panda. (Citation: CrowdStrike Putter Panda) Псевдонимы: 3PARA RAT |
| 4H RAT | 4H RAT — это вредоносное ПО, которое использовалось Putter Panda как минимум с 2007 года. (Citation: CrowdStrike Putter Panda) Псевдонимы: 4H RAT |
| ADVSTORESHELL | ADVSTORESHELL — это шпионский бэкдор, который использовался APT28 как минимум с 2012 по 2016 год. Обычно он применяется для долгосрочного шпионажа и развёртывается на целях, признанных интересными после фазы разведки. (Citation: Kaspersky Sofacy) (Citation: ESET Sednit Part 2) Псевдонимы: ADVSTORESHELL, NETUI, EVILTOSS, AZZY, Sedreco |
| ASPXSpy | ASPXSpy — это веб-шелл. Он был модифицирован участниками Threat Group-3390 для создания версии ASPXTool. (Citation: Dell TG-3390) Псевдонимы: ASPXSpy, ASPXTool |
| Agent.btz | Agent.btz — это червь, который в основном распространяется через съёмные устройства, такие как USB-накопители. По сообщениям, в 2008 году он заразил сети вооружённых сил США. (Citation: Securelist Agent.btz) Псевдонимы: Agent.btz |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "intrusion-set";
ВЫВОД







