

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-53359 — 16-летняя ошибка в ядре Linux позволяет арендованной виртуальной машине вырваться наружу и атаковать хост, на котором она работает. Как Intel, так и AMD. Januscape — это уязвимость use-after-free в коде KVM, которая существует там с 2010 года. | Kitploit
Инструменты/GitHubGitHub/ndouglas-cloudsmith/cve-2026-53359
Анализ уязвимостейЭксплуатацияБезопасность облачных средПобег из Контейнера
GitHubndouglas-cloudsmith/cve-2026-53359

CVE-2026-53359

16-летняя ошибка в ядре Linux позволяет арендованной виртуальной машине вырваться наружу и атаковать хост, на котором она работает. Как Intel, так и AMD. Januscape — это уязвимость use-after-free в коде KVM, которая существует там с 2010 года.

Репозиторий
444 месяцев назадЕщё не проверено
Поделиться

CVE-2026-53359

16-летняя ошибка в ядре Linux позволяет арендованной ВМ выйти за пределы своей среды и атаковать хост, на котором она работает.
Januscape — это use-after-free уязвимость в коде KVM, которая существует с 2010 года.
С помощью скрипта exploit-check.sh мы можем получить дополнительную информацию об этой уязвимости ядра Linux — CVE-2026-53359.

wget https://raw.githubusercontent.com/ndouglas-cloudsmith/exploit-check/refs/heads/main/exploit-check.sh
chmod +x exploit-check.sh
./exploit-check.sh update
./exploit-check.sh query CVE-2026-53359 --full
./exploit-check.sh query CVE-2026-46113 --full
./exploit-check.sh query CVE-2016-5195 --full --package-info

На момент написания для этой ошибки не было ни оценки CVSS, ни известных эксплуатируемых уязвимостей.
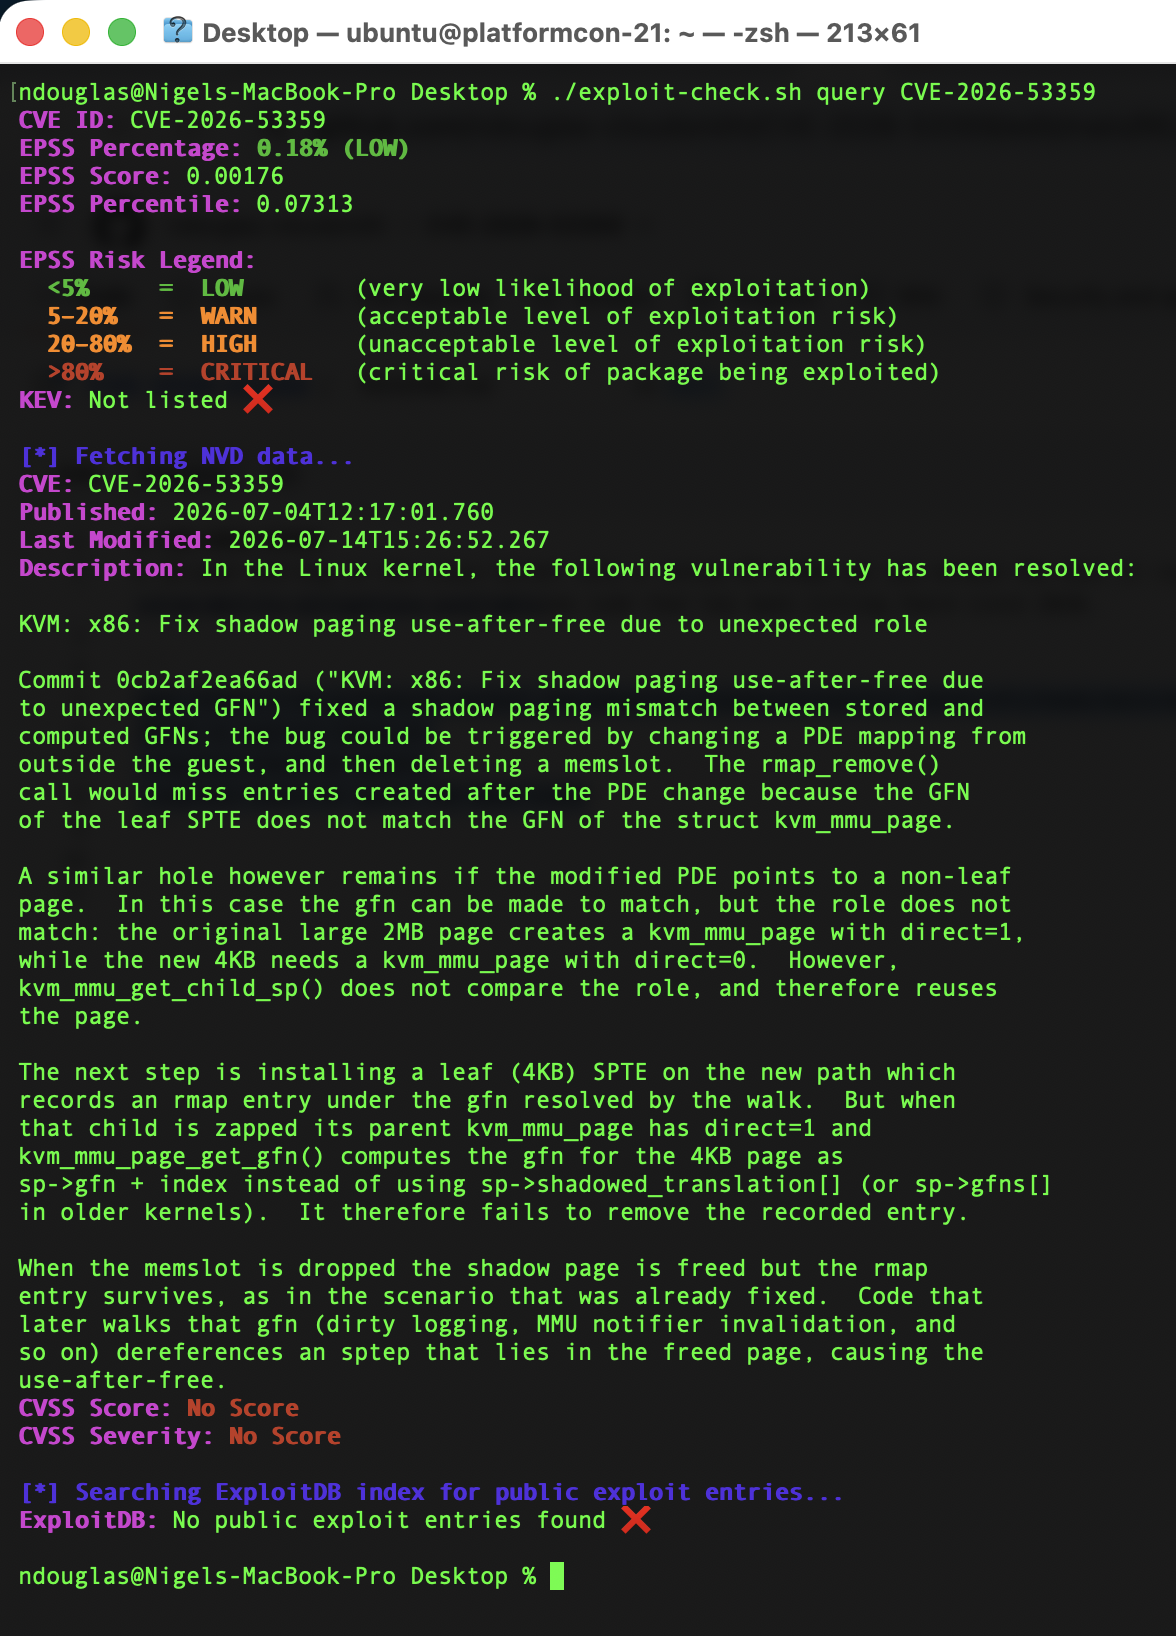
Скриншот 2026-07-15 в 11 57 14

Можно ли эксплуатировать эту уязвимость?

Ни NVD (упомянутый выше), ни Kernel.org не опубликовали собственных оценок CVSS для этой проблемы.
Canonical оценила её в 8.4 CVSS, а другие публиковали оценки 7.8, 8.8 и даже 9.3

wget https://raw.githubusercontent.com/ndouglas-cloudsmith/ExploitPwned/refs/heads/main/exploitPwned.sh
chmod +x exploitPwned.sh
./exploitPwned.sh update
./exploitPwned.sh CVE-2026-53359
./exploitPwned.sh CVE-2026-46113
./exploitPwned.sh CVE-2016-5195 --details
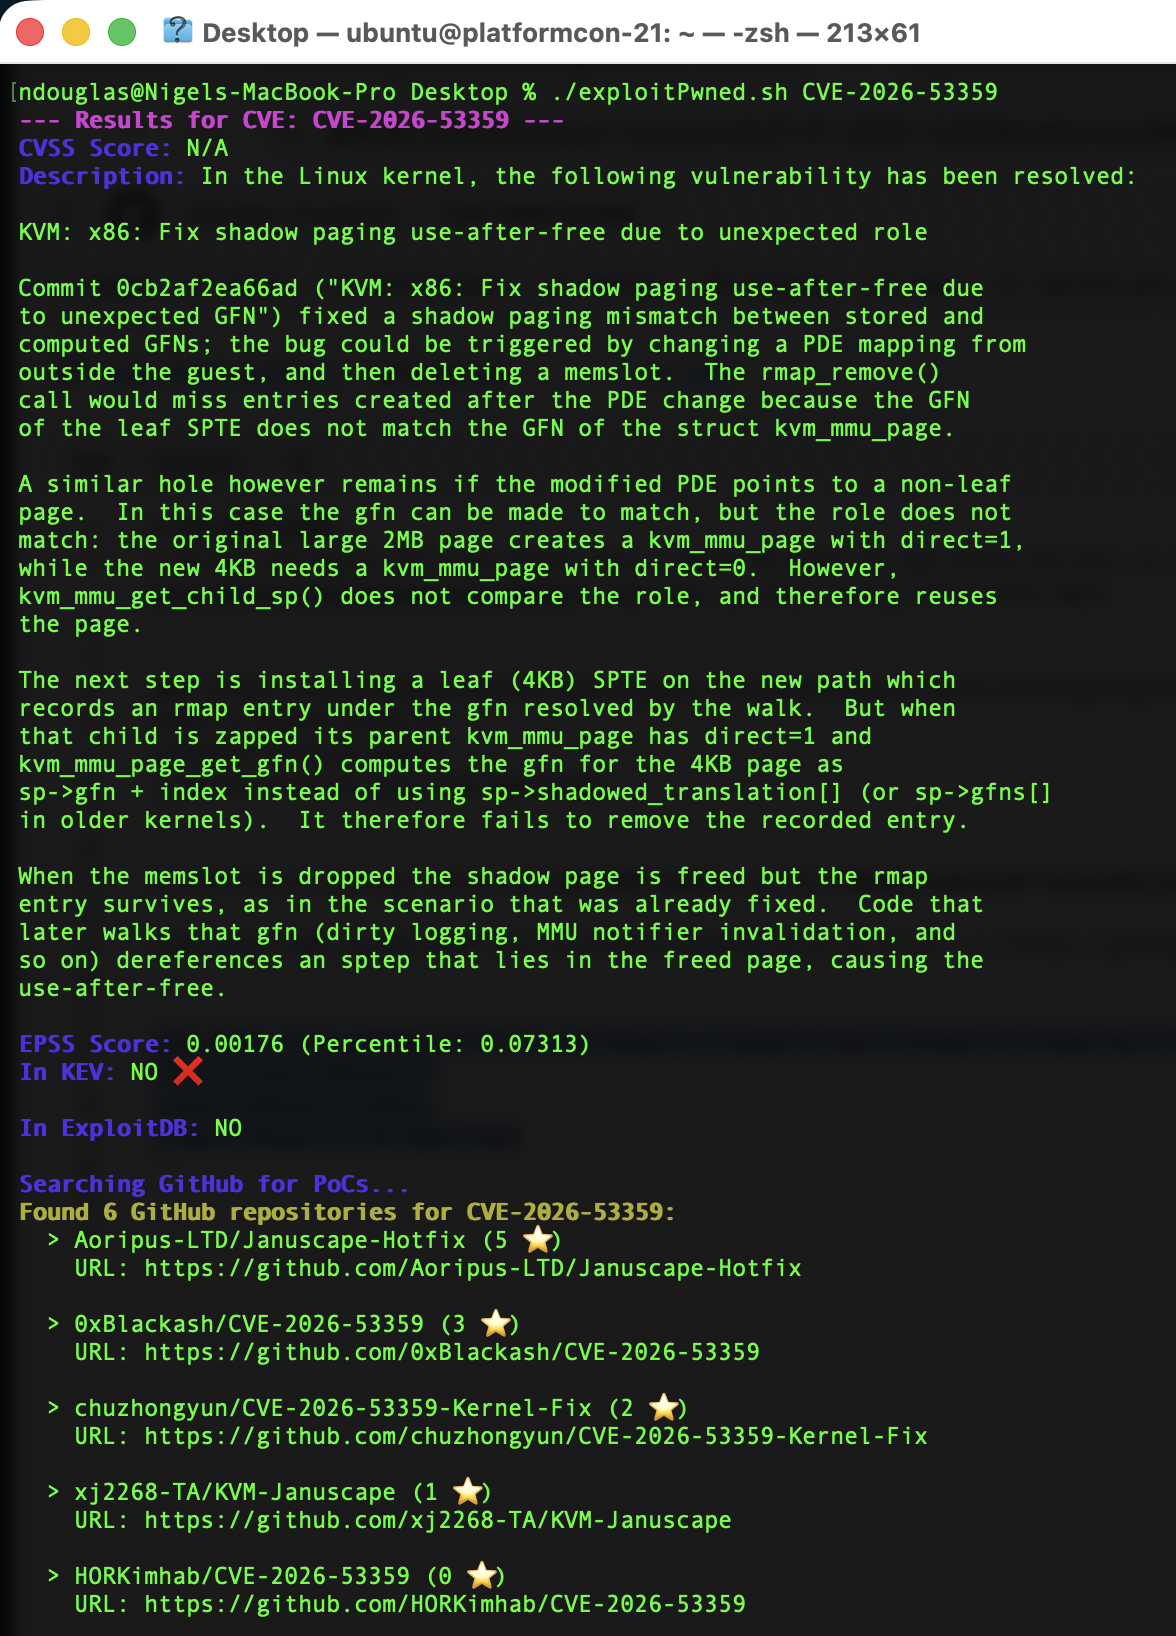
Скриншот 2026-07-15 в 12 05 05

Доказательство того, что нельзя слепо доверять KEV и ExploitDB

С помощью скрипта exploitPwned.sh можно увидеть, что некоторые пользователи уже эксплуатировали эту уязвимость. В одном из сценариев, вместо изменения исходного кода ядра или замены функций, китайский исследователь угроз использовал метод бинарного горячего исправления text_poke (NOP Patch), который напрямую изменяет уязвимые инструкции в активной памяти ядра.

РепозиторийURL
Aoripus-LTD/Januscape-Hotfixhttps://github.com/Aoripus-LTD/Januscape-Hotfix
0xBlackash/CVE-2026-53359https://github.com/0xBlackash/CVE-2026-53359
chuzhongyun/CVE-2026-53359-Kernel-Fixhttps://github.com/chuzhongyun/CVE-2026-53359-Kernel-Fix
xj2268-TA/KVM-Januscapehttps://github.com/xj2268-TA/KVM-Januscape
HORKimhab/CVE-2026-53359https://github.com/HORKimhab/CVE-2026-53359
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






