 nate-ryan-7690/home_soc_suite
Персональный набор инструментов SOC для Windows, созданный на PowerShell — отслеживает сетевые подключения, использование ресурсов, запланированные задачи и события электропитания с классификацией по степени серьезности и обнаружением базовых отклонений.

Персональный центр управления безопасностью (SOC), созданный с нуля во время программы переподготовки Anwendungsentwicklung. Этот пакет отслеживает оконечное устройство Windows на предмет сетевых аномалий, скачков ресурсов, выполнения процессов, изменений реестра, активности журнала событий безопасности, изменений запланированных задач, DNS-запросов и событий электропитания — регистрируя всё в структурированные файлы для еженедельного анализа и корреляции через механизм Python.
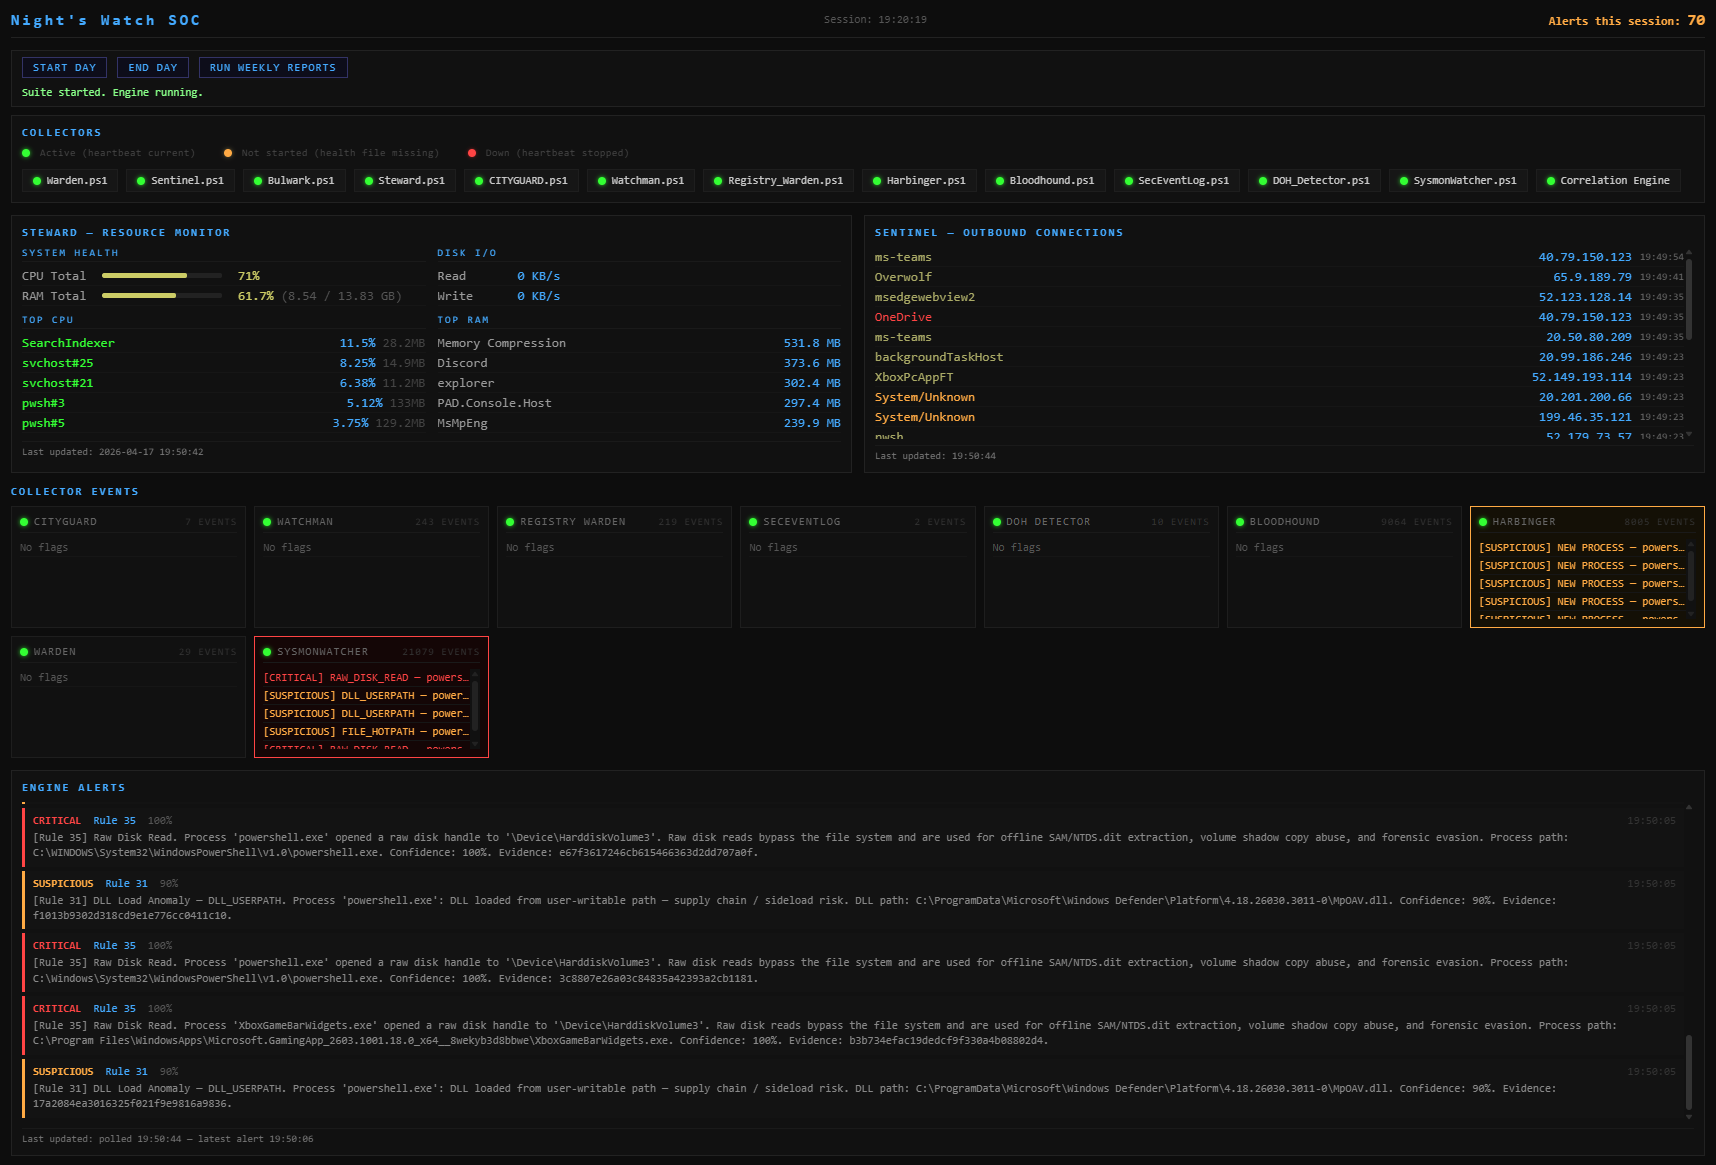
Одностраничная панель Flask. Все 12 коллекторов + механизм корреляции активны, монитор ресурсов в реальном времени, лента исходящих подключений, плитки событий коллекторов и потоковые оповещения механизма.
Создан как практический учебный проект параллельно с формальной переподготовкой по IT, этот пакет применяет реальные концепции SOC — сбор базовых показателей, обнаружение аномалий, классификацию серьезности, агрегацию журналов и кросс-источниковую корреляцию — на персональной машине Windows. Процесс проектирования с самого начала был состязательным: каждый этап проходил нагрузочное тестирование против анализа красной команды перед построением следующего, при этом 48 правил корреляции, определённые на основе этих находок, определили архитектуру механизма Python.
Разработка отслеживается в roadmap.md — текущее состояние, планы на фазу 9
(криминалистический движок) и долгосрочные цели по укреплению.
Панель работает как сервер Flask и требует прав администратора для обнаружения процессов коллекторов. Создайте ярлык один раз после клонирования:
Замените C:\path\to\SOC на ваш фактический путь установки.
3. Назовите его: SOC Dashboard
4. Щелкните правой кнопкой мыши по ярлыку → Свойства → Дополнительно → установите флажок Запуск от имени администратора
5. Нажмите ОК
Ярлык запускает Flask, ожидает его готовности, затем автоматически открывает браузер. Если Flask уже запущен, он пропускает запуск и открывает браузер напрямую. Индикаторы состояния будут серыми, если ярлык запущен без повышения прав администратора.
Панель управления обеспечивает чистую последовательность запуска/остановки, чтобы контрольные точки Auditor (утренняя проверка целостности, вечерняя проверка хеш-цепочек) всегда выполнялись по порядку.
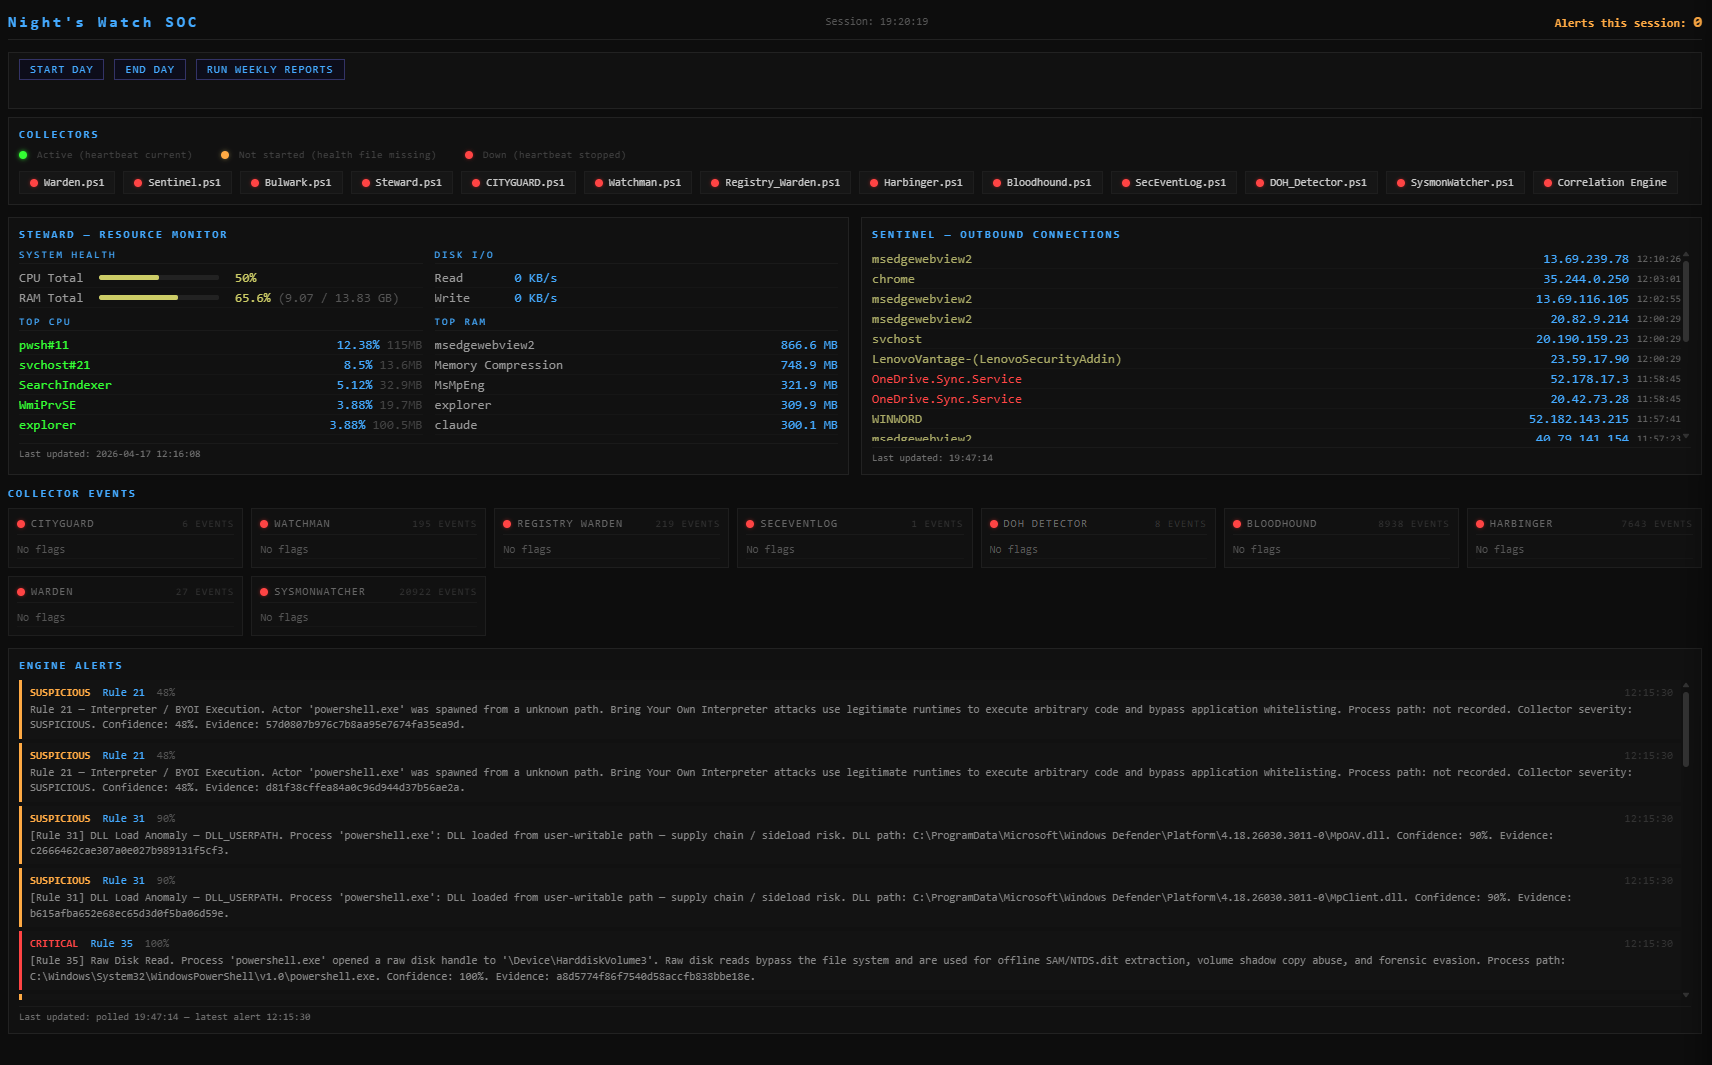
Все сигналы пульса сборщиков красные (файлы состояния отсутствуют или остановлены). Кнопка завершения работы панели управления скрыта — панель не разрешит завершение работы, пока не выполнен End Day.
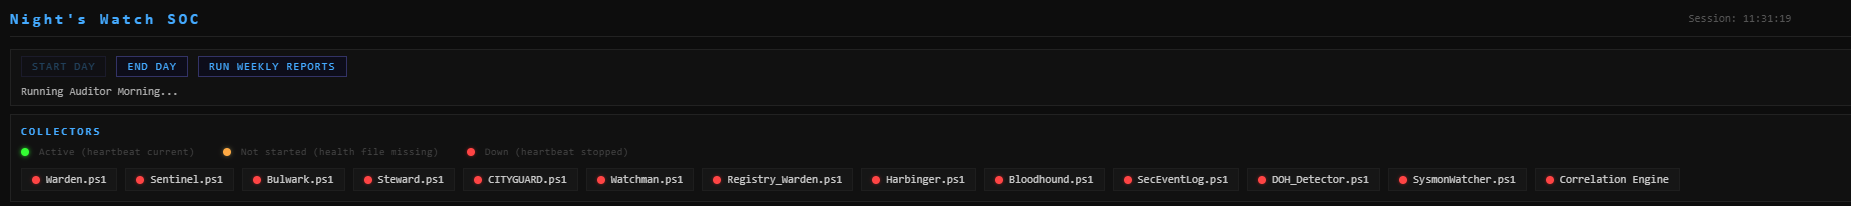
Start Day запускает утреннюю контрольную точку Auditor (проверка SHA256 логов, проверка хеш-цепочек архива) и запускает все 12 сборщиков плюс механизм корреляции. Сигналы пульса становятся зелеными по мере того, как каждый сборщик отчитывается.
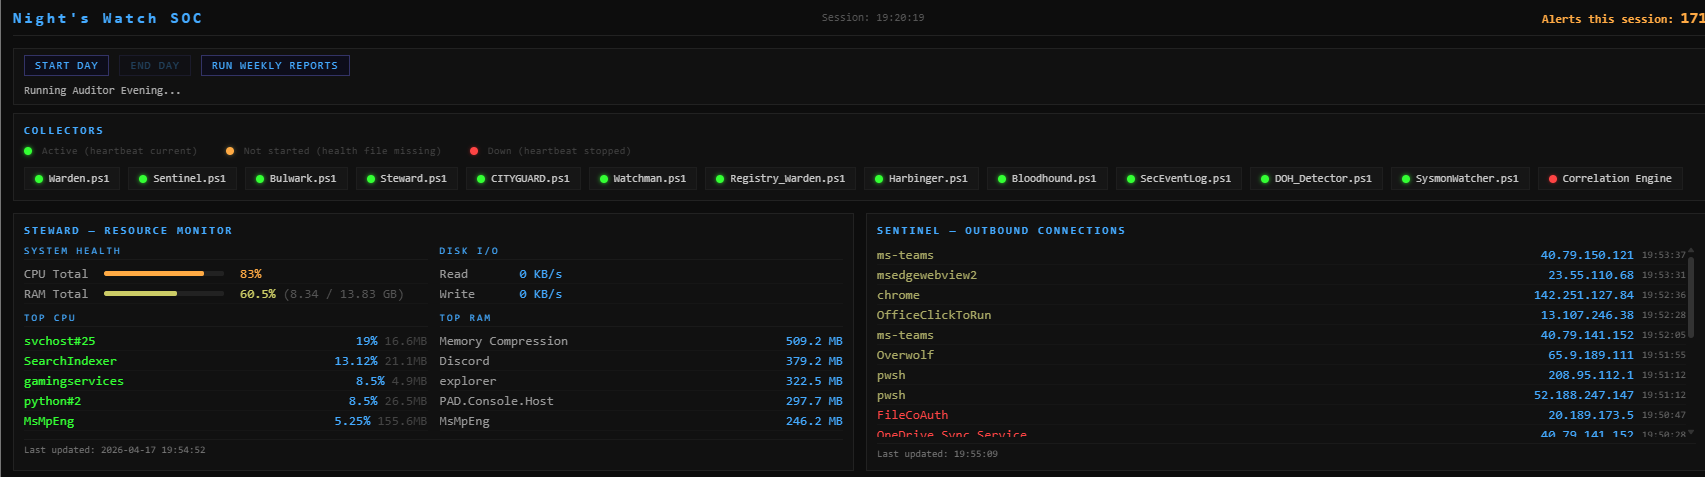
End Day останавливает все сборщики по порядку и запускает вечернюю контрольную точку Auditor. Точки сборщиков остаются зелеными пока выполняется последовательность; строка состояния показывает Running Auditor Evening…
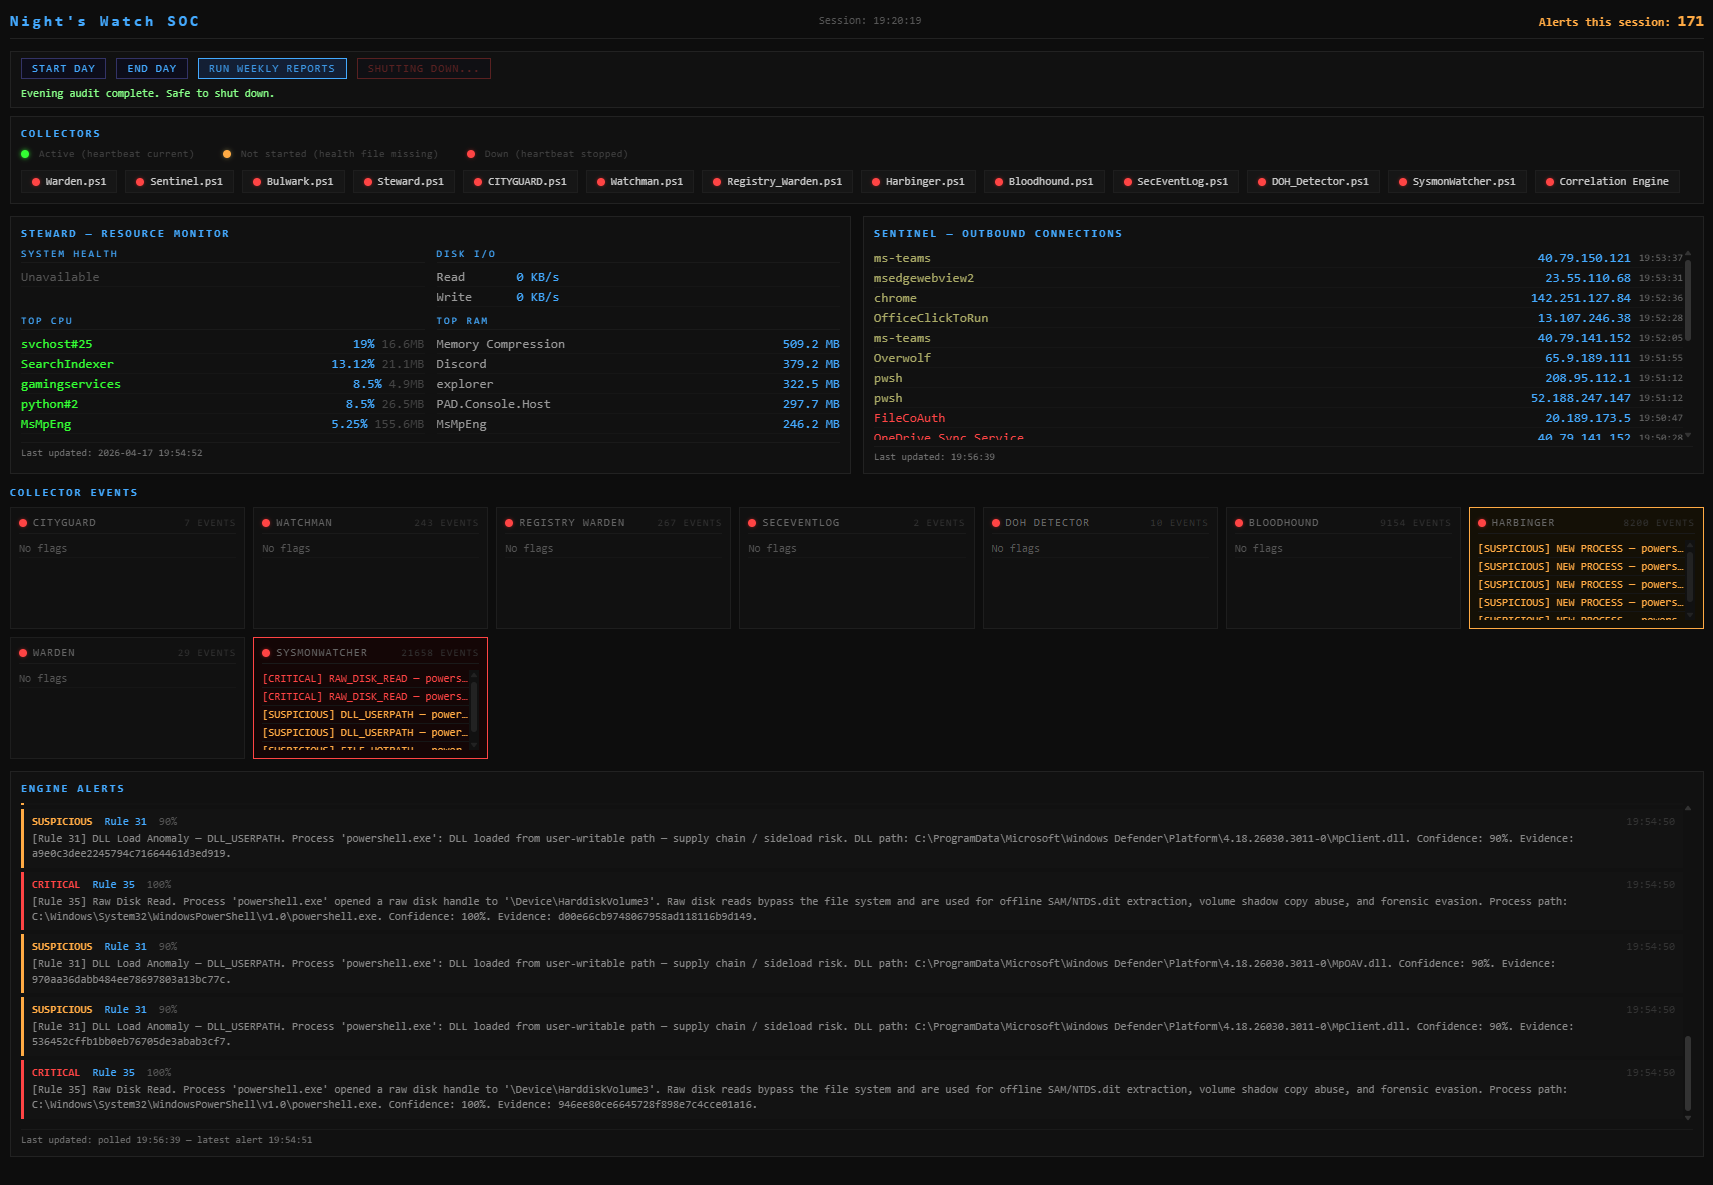
После завершения вечерней проверки все точки сборщиков становятся красными, строка состояния показывает Evening audit complete. Safe to shut down., и появляется кнопка Shutdown Dashboard — нажатие на нее чисто завершает процесс Flask.

Вкладку браузера необходимо закрыть вручную (браузеры не предоставляют API для закрытия внешним процессам).
Плитки событий сборщиков показывают последние события с тегами серьезности для каждого источника. Лента оповещений Engine Alerts в реальном времени транслирует коррелированные результаты от Python-движка, с номером правила, оценкой достоверности, полной цепочкой доказательств и SHA256 хешем доказательств.
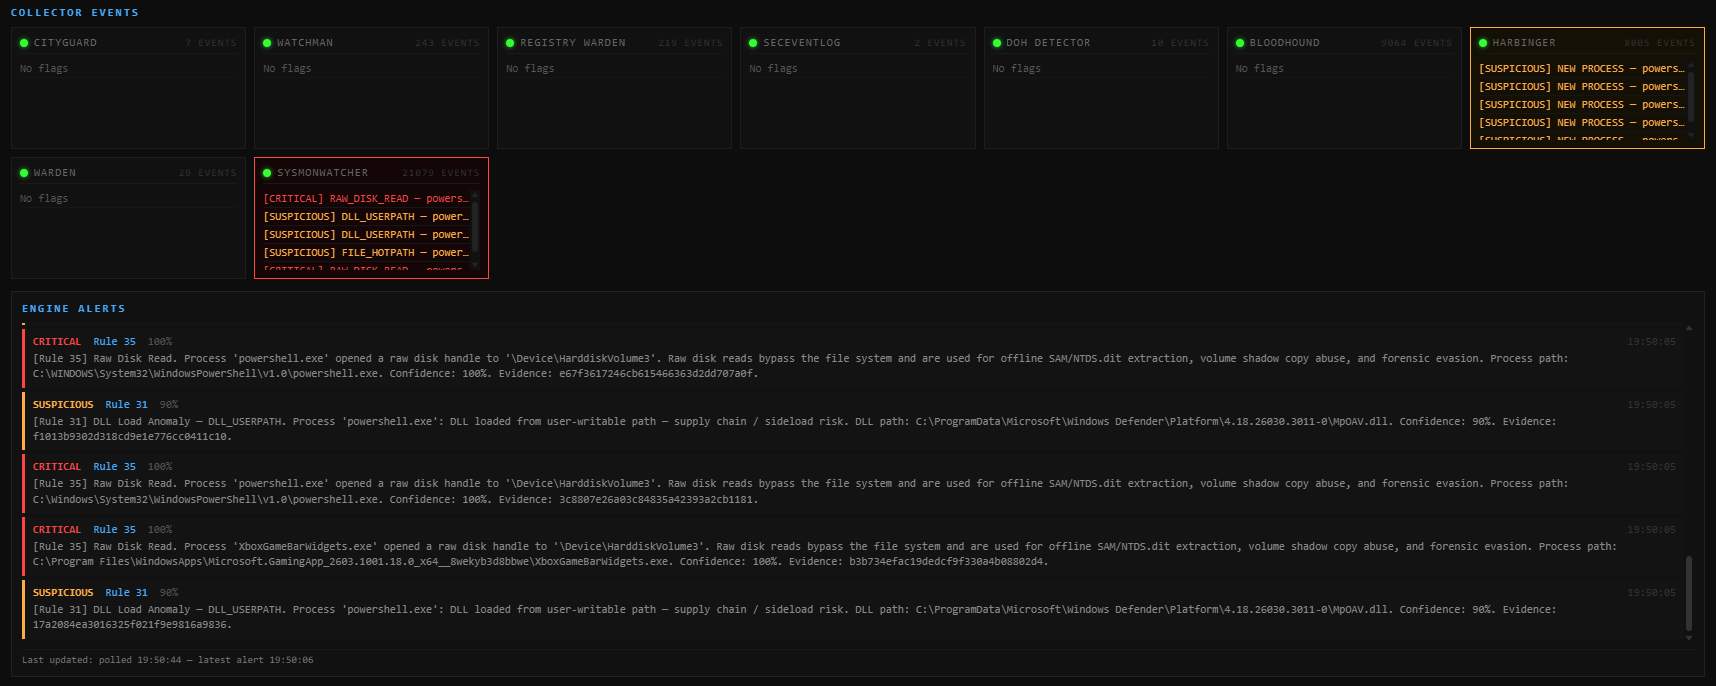
Пример: правило 35 (Raw Disk Read) срабатывает на powershell.exe, открывающем raw-дескриптор к \Device\HarddiskVolume3, и правило 31 (DLL Load Anomaly) отмечает DLL Defender, загружаемые из пути, доступного для записи пользователем. Оба с полной цепочкой процессов и хешами файлов.
Набор следует трехуровневой архитектуре:
Слой сбора — сборщики PowerShell, которые непрерывно работают в фоне, каждый отслеживает определенный источник данных и записывает структурированные записи журнала с тегами серьезности. Все требуют повышения прав администратора.
Слой анализа — аналитические скрипты PowerShell, которые разбирают собранные журналы и генерируют еженедельные сводные отчеты. Запускаются от имени обычного пользователя.
Механизм корреляции (Фаза 7 — завершена) — Python-движок, который потребляет все журналы сборщиков, нормализует события до общей схемы и выполняет корреляцию на основе правил и оценки рисков по всем потокам данных. Три программы:
| Program | Phase | Role |
|---|---|---|
| Correlation Engine | 7 — завершена | Загрузка, нормализация, корреляция, оповещение (операционное хранилище SQLite) |
| SOC Dashboard | 8 — завершена | Оперативная видимость — состояние сборщиков, оповещения, цепочки доказательств (Flask) |
| Forensic Engine | 9 — запланирована | Последующее расследование — супер-таймлайны, линии процессов, анализ маяков, аудит персистентности, банк доказательств с только добавлением |
| Forensic Dashboard | 9 — запланирована | Суммированные криминалистические выводы — цветовой код состояния, генерация отчетов, навигация по доказательствам |
