

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
BadZure — BadZure автоматизирует развертывание намеренно неправильно настроенных клиентов Entra ID и подписок Azure, наполняя их разнообразными сущностями и настраиваемыми, проходимыми путями атак. | Kitploit
Инструменты/GitHubGitHub/mvelazc0/badzure
Повышение привилегийCTFТестирование на ПроникновениеБезопасность облачных средУправление идентификацией и доступом (IAM)Неправильная КонфигурацияОбучение и ОбразованиеRed TeamingЛаборатории и Практика
GitHubmvelazc0/badzure

BadZure

BadZure автоматизирует развертывание намеренно неправильно настроенных клиентов Entra ID и подписок Azure, наполняя их разнообразными сущностями и настраиваемыми, проходимыми путями атак.

51733402 месяцев назадПроверено Kitploit
Поделиться
Репозиторий

BadZure

BlackHat Arsenal 2024 Open_Threat_Research Community Documentation

BadZure logo

BadZure — это Python-инструмент, который автоматизирует создание некорректно настроенных сред Azure, позволяя командам безопасности моделировать методы злоумышленников, разрабатывать и тестировать средства обнаружения, а также проводить упражнения purple team в инфраструктуре Entra ID и Azure. Он использует Terraform для заполнения тенантов Entra ID и подписок Azure сущностями и преднамеренными некорректными конфигурациями, создавая полные цепочки атак, охватывающие уровни идентификации и облачной инфраструктуры.

BadZure автоматизирует создание пользователей, групп, регистраций приложений, субъектов-служб, административных единиц и ресурсов Azure, таких как Key Vaults, Storage Accounts, Virtual Machines, Logic Apps, Automation Accounts, Function Apps, Cosmos DB Accounts и Resource Groups. Для имитации реалистичного тенанта он случайным образом назначает роли Entra ID, разрешения Graph и разрешения на доступ к ресурсам Azure выбранным субъектам безопасности, имитируя органическое разрастание разрешений, встречающееся в реальных средах. Поверх этого реалистичного базового уровня BadZure добавляет преднамеренные некорректные конфигурации через настраиваемые цепочки атак, создавая эксплуатируемые цепочки повышения привилегий для моделирования действий злоумышленника.

Ключевое преимущество BadZure — это возможность быстро заполнять и очищать тенанты с конфигурациями, предварительно настроенным начальным доступом и преднамеренными цепочками атак, что способствует непрерывной и итеративной симуляции действий злоумышленников и разработке средств обнаружения. Он предназначен для специалистов по безопасности, заинтересованных в изучении и понимании безопасности Entra ID и Azure, некорректных конфигураций облачных ресурсов и современных облачных методов атак.

Цели / Варианты использования

BadZure изначально был написан для проведения воркшопа Azure AD Battle School: Hands-on Attack and Defense на X33fcon 2023.

Среда Azure, заполненная с помощью BadZure, теперь позволяет red и blue командам:

  • Экспериментировать с распространенными векторами атак на Entra ID и современными методами атак на облачную инфраструктуру
  • Быстро разворачивать тенанты Azure с преднамеренными цепочками атак и некорректно настроенными облачными ресурсами
  • Получать комплексную телеметрию атак на уровнях идентификации и инфраструктуры для создания, тестирования и улучшения средств обнаружения
  • Выполнять упражнения purple team, охватывающие как традиционные атаки на идентификацию, так и сценарии компрометации облачных сред в безопасной обстановке
  • Проводить практическое обучение безопасности Entra ID и облачных сред с использованием цепочек атак
  • Организовывать динамические соревнования Capture the Flag (CTF) по безопасности облачных сред Azure с многовекторными сценариями атак

Цепочки атак

Начальный доступ

BadZure создает цепочки атак, которые предполагают, что личность, имеющая начальный доступ, уже скомпрометирована. Каждая цепочка атак начинается скомпрометированной учетной записью пользователя или субъектом-службой, имитируя реальные сценарии, в которых злоумышленник получил доступ через кражу учетных данных, фишинг, атаку "злоумышленник посередине" или другие методы начального доступа.

BadZure предоставляет учетные данные для этих скомпрометированных личностей, позволяя специалистам по безопасности немедленно начать изучение путей повышения привилегий без необходимости моделировать начальную компрометацию. Такой подход позволяет командам сосредоточиться на понимании и защите от методов атак после компрометации в средах Azure и Entra ID.

Повышение привилегий

BadZure поддерживает семь различных цепочек атак повышения привилегий, которые вводят некорректные конфигурации как на уровне идентификации Entra ID, так и на уровне облачной инфраструктуры Azure:

Повышение привилегий на основе идентификации

  • ApplicationOwnershipAbuse: Использует владение приложением для добавления учетных данных в принадлежащие приложения с высокими привилегиями
  • ApplicationAdministratorAbuse: Использует роль Application Administrator в Entra ID для управления любым приложением и добавления учетных данных в привилегированные приложения
  • CloudAppAdministratorAbuse: Использует роль Cloud Application Administrator в Entra ID — более узкая область, чем у Application Administrator
  • ManagedIdentityAbuse: Использует доступ к ресурсам Azure (ВМ, Logic Apps, Automation Accounts, Function Apps) с управляемыми удостоверениями для кражи токенов удостоверений и перемещения к другим облачным ресурсам
    • Поддерживаемые источники: Virtual Machines, Logic Apps, Automation Accounts, Function Apps (Linux/Python)
    • Поддерживаемые цели: Key Vault, Storage Account, Cosmos DB
    • Типы учетных данных: Secrets (по умолчанию) или certificates

Повышение привилегий на основе ресурсов

  • KeyVaultSecretTheft: Прямое повышение привилегий через доступ к Azure Key Vault для получения секретов приложения
  • StorageCertificateTheft: Прямое повышение привилегий через доступ к Azure Storage Account для получения сертификатов приложения
  • CosmosDBSecretTheft: Прямое повышение привилегий через доступ к Azure Cosmos DB для получения секретов приложения, хранящихся в виде документов базы данных

Каждая цепочка атак может быть настроена с определенными или случайными назначениями ролей и поддерживает различные типы субъектов в зависимости от метода. Подробные параметры конфигурации и описания цепочек атак см. в документации.

Ниже показан граф, созданный BloodHound, демонстрирующий цепочки атак, которые может создать BadZure.
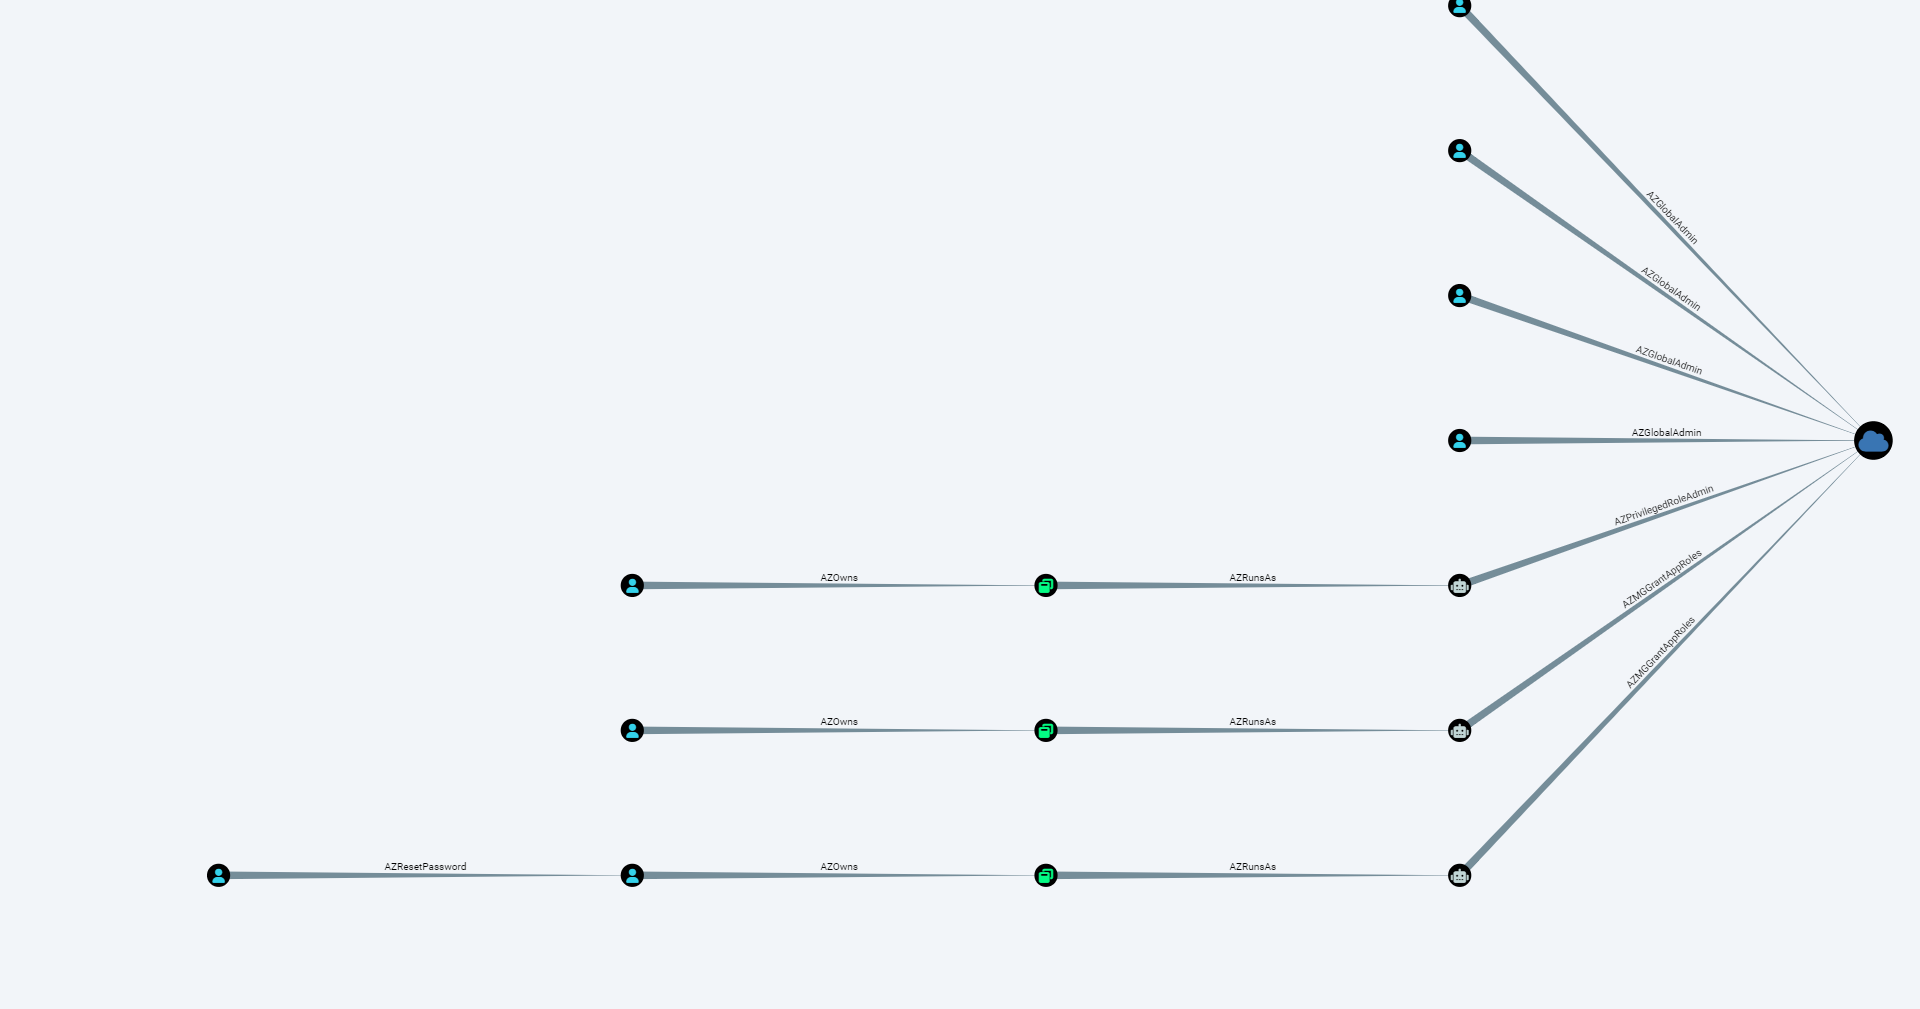
BloodHound

Демонстрация

BadZure

Краткое руководство

Требования

  • Azure CLI: Следуйте инструкциям здесь для установки Azure CLI.
  • Terraform: Следуйте инструкциям здесь для установки Terraform.

Создание тенанта Entra ID

Создание подписки Azure также предоставит вам тенант Entra ID.

Примечание: BadZure использует только функции бесплатного уровня Entra ID и не повлечет дополнительных затрат на лицензирование, хотя ресурсы Azure, такие как Virtual Machines и Function Apps, будут облагаться стандартной платой за вычисления.

Клонирование репозитория

git clone https://github.com/mvelazc0/BadZure
cd BadZure

Создание виртуального окружения и установка зависимостей

# Create a virtual environment
python -m venv venv

# Activate the virtual environment
# On Windows
venv\Scripts\activate

# On Unix or MacOS
source venv/bin/activate

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





