
 msnightmare/signdrop
Уязвимость локального повышения привилегий 0day в системе аутентификации Common Log FileSystem Windows

Эта уязвимость затронет не все машины с Windows, но, по моим оценкам, около 80% мировых установок Windows уязвимы к ней. Чтобы проверить, нужно запустить proof of concept или проверить конфигурацию реестра: если запускается оболочка SYSTEM, вы уязвимы. И вы, как правило, уязвимы, если ваша установка Windows старше 90 дней, так что можно с уверенностью предположить, что каждый, кто это читает, определённо уязвим.
Вы можете спросить почему — это зависит от того, включена ли митигация аутентификации CLFS или нет, из-за этого:
От Microsoft:
В настоящее время период внедрения длится 90 дней, начиная с момента, когда система впервые была запущена с этой версией CLFS. После истечения этого 90-дневного периода внедрения драйвер автоматически перейдёт в режим принудительного применения при следующем запуске, после чего CLFS будет ожидать, что все лог-файлы содержат действительные коды аутентификации. Обратите внимание, что это значение в 90 дней может измениться в будущем.
С 28 октября 2025 года Microsoft выпустила митигацию аутентификации CLFS в официальном канале релизов, чтобы сдержать эксплуатацию уязвимостей CLFS, поскольку CLFS был лёгкой мишенью для эксплуатации — он разбирал сложные лог-файлы в режиме ядра. Так что если что-то пойдёт не так, это повреждение памяти, которое можно эксплуатировать для получения повышенных привилегий. После внедрения митигации произошёл резкий спад публично эксплуатируемых уязвимостей CLFS, поскольку он больше не представлял собой огромную поверхность атаки, но митигация породила новую уязвимость, которую я называю «SignDrop».
Конкретный изъян существует в clfs.sys в том, как он обрабатывает создание файла аутентификации «.cnpf» при создании нового лог-файла путём доступа к открытому устройству в \CLFS
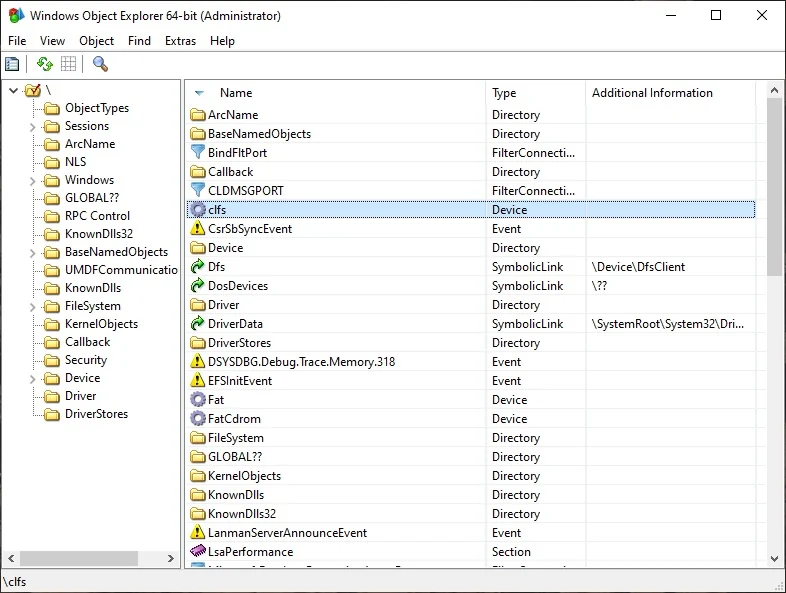
Драйвер создаст для вас лог-файл с расширением «.blf»; вы также можете создавать лог-файлы, связанные с исходным логом, вызывая AddLogContainer, вы можете указать путь нового лога, и этот новый лог также будет подписан другим файлом аутентификации с окончанием C:\Controlled\Path.cnpf. До этого момента CLFS ничего не делает неправильно, поскольку он должным образом обеспечивает проверку доступа, указывая OBJ_FORCE_ACCESS_CHECK, так что новые объекты создаются в контексте вызывающего процесса.
В процедуре CclfsContainer::Create можно найти следующее,
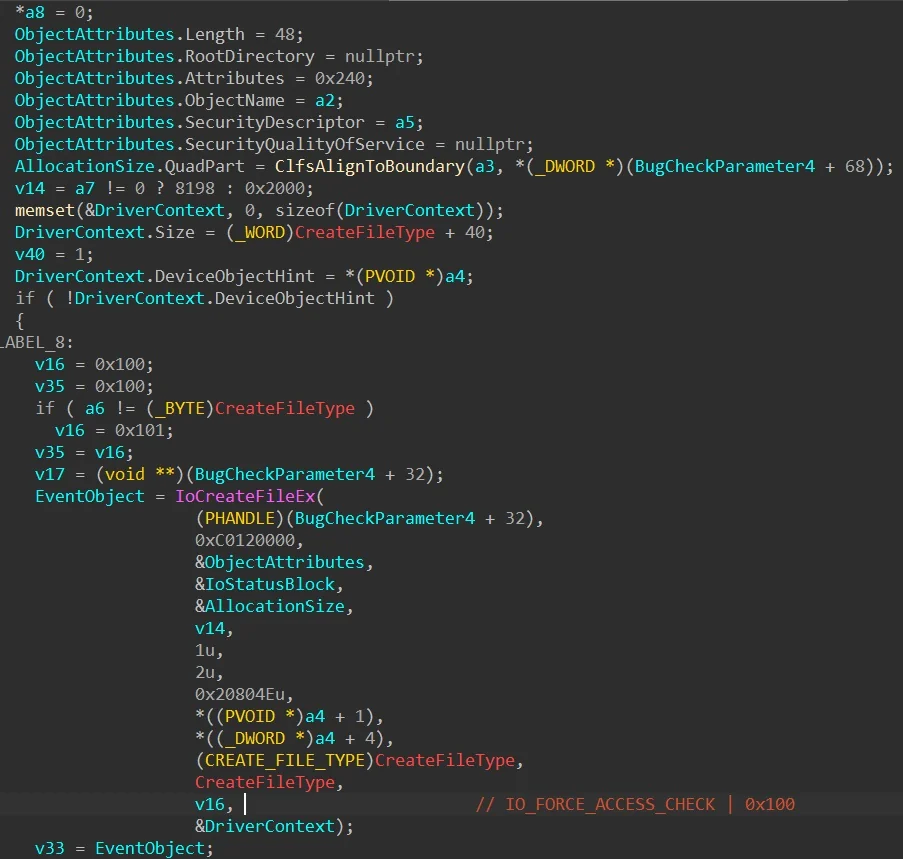
Этот код отвечает за создание/открытие файлов контейнеров, а также файлов аутентификации; интересная часть в том, что если вы связываете лог-файл с исходным контейнером, связанный контейнер всегда будет открываться, если открывается исходный контейнер «.blf». Я обнаружил интересное поведение в CLFS: если вновь связанный файл контейнера пуст, то CLFS попытается подписать файл независимо от того, существует ли файл подписи, что интересно... Опять же, до сих пор реализация в порядке, потому что всё делается в контексте вызывающего процесса, так что ничего не может пойти не так, верно?
Проблема может возникнуть, если вызывающий процесс меняется, поскольку для открытия файла журнала не требуется указывать какие-либо специальные флаги в NtCreateFile, достаточно указать правильный путь, например "\CLFS??\C:\test\t" откроет "t.blf", и файл журнала будет открыт; в этом конкретном случае, если в файле указан связанный файл журнала, то связанный файл также будет открыт.
В этом случае мы можем принудить любой привилегированный процесс открыть файл журнала после того, как он был настроен от имени стандартного пользователя; в этом случае Windows Defender принуждается открыть файлы контейнера путём вызова ServerMpUpdateEngineSignature, манипулируя символьными ссылками диспетчера объектов, вы можете обмануть Windows Defender, чтобы он открыл контейнер CLFS в контексте антивирусного движка, и он будет использовать путь к файлу, указанный в исходном контейнере, чтобы открыть связанный контейнер, и если файл подписи отсутствует, то он будет создан.
Поскольку вызывающий процесс привилегирован, файл аутентификации будет создан как SYSTEM... И что делает ситуацию ещё хуже, так это тот факт, что CLFS всегда будет создавать новый файл аутентификации с DACL исходного файла
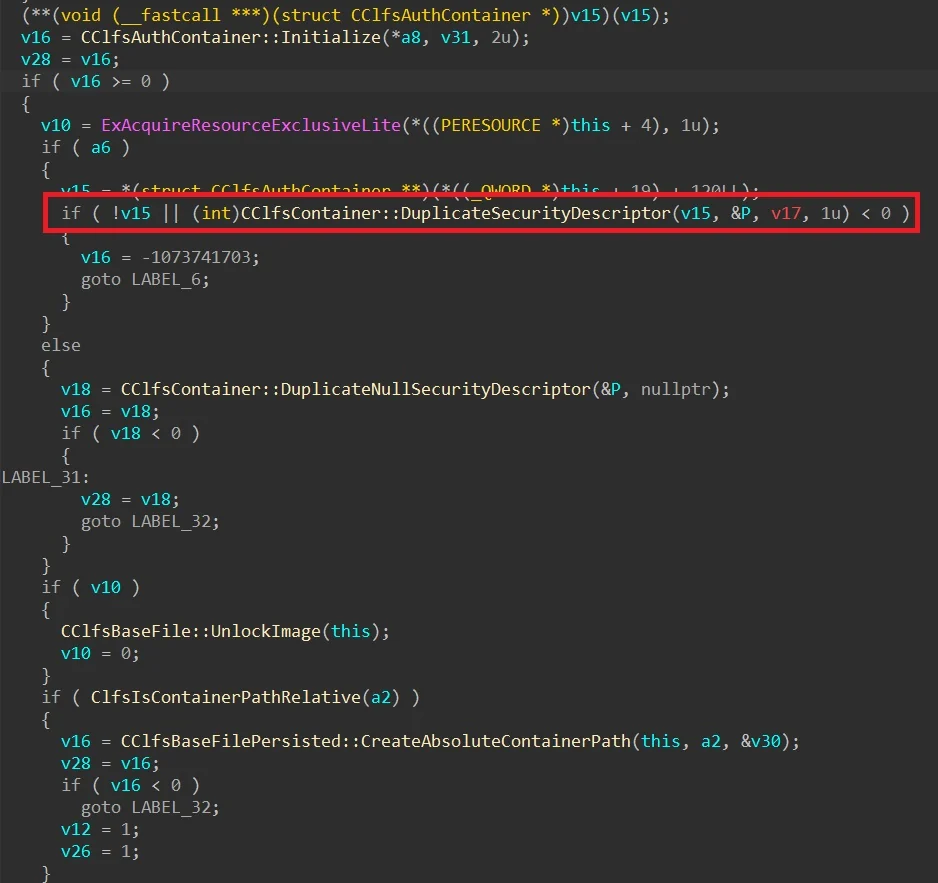
Если всё выстроено в правильную цепочку, забавно, что эта легитимная мера безопасности может быть использована против самой себя и позволить повышение привилегий. Здесь всё сделано Microsoft правильно, но логика допускает злоупотребление. Что ещё забавнее, так это тот факт, что это можно использовать против любого антивирусного движка для обхода их механизма самозащиты (или защиты от несанкционированных изменений), поскольку вы можете вызвать произвольное создание файлов в контексте их собственного антивирусного процесса, так что с точки зрения их драйверов ядра запрос на создание файла исходит от их собственного легитимного процесса, поэтому он проходит; это делает данную уязвимость уникальной, так как её можно использовать для отключения любого антивируса/EDR.

Уязвимость была протестирована в Windows 11 26H2, Windows 11 26H2 Experimental, Windows Server 2025 Experimental
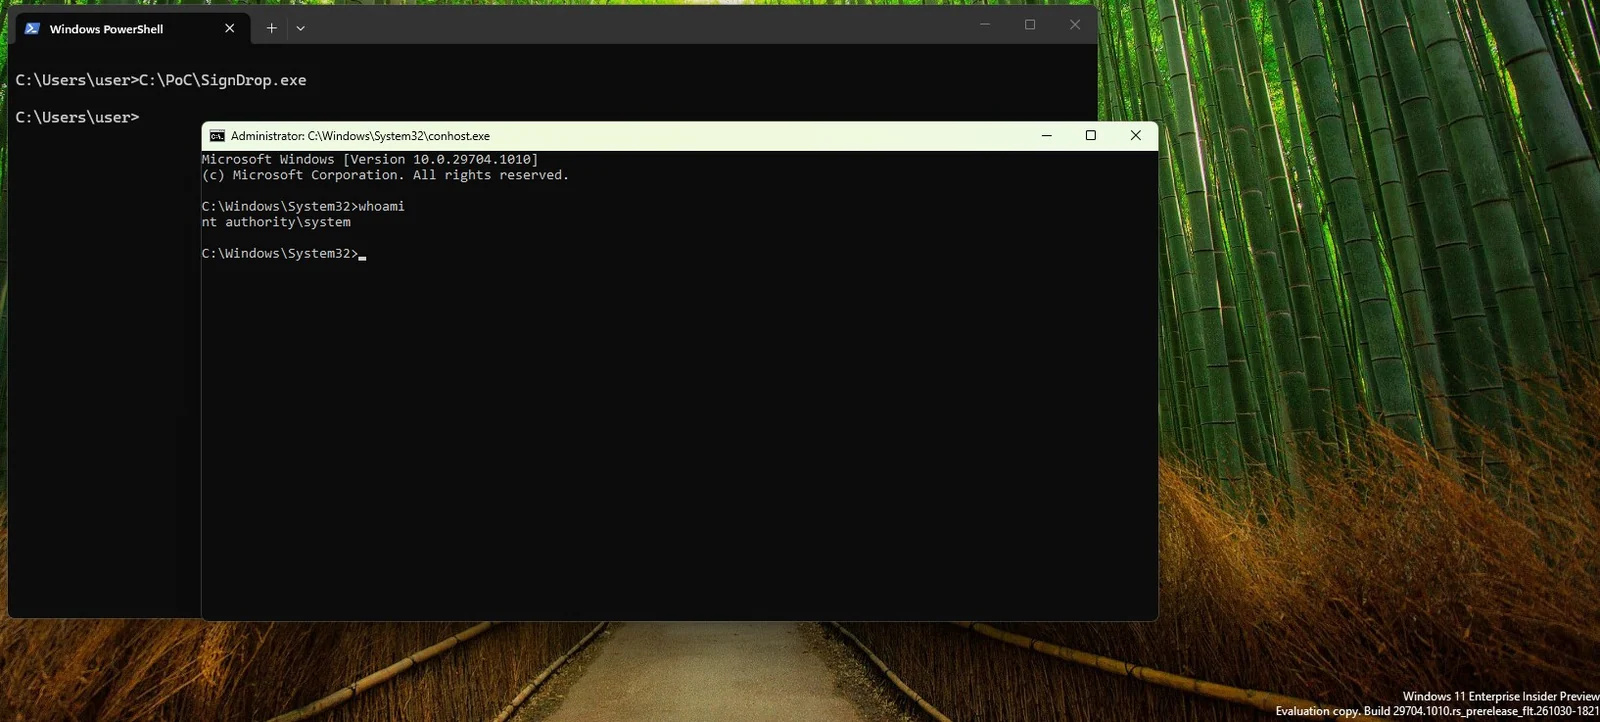
Чтобы проверить, подвержены ли вы этой уязвимости, проверьте режим аутентификации CLFS: если он в режиме обучения или в режиме принудительного применения, то вы уязвимы, и PoC должен породить оболочку SYSTEM.
К сожалению, на данный момент отключение этой меры безопасности подвергнет вашу машину уязвимостям повреждения памяти, поскольку CLFS по-прежнему плохо обрабатывает файлы журналов, поэтому эта мера безопасности и существует; так что на данный момент решения этой проблемы нет, кроме ожидания выпуска патча от Microsoft. Если у вас есть проблемы с этим репозиторием, свяжитесь с [email protected] со своими вопросами.






