
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-55182-Terminal — Это POC для тестирования ваших проектов, уязвимых к CVE-2025-55182, с терминалом и возможностью сканирования списка. | Kitploit
Инструменты/GitHubGitHub/mrsol0/cve-2025-55182-terminal
Сканеры уязвимостейГенерация полезной нагрузкиЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubmrsol0/cve-2025-55182-terminal

CVE-2025-55182-Terminal

Это POC для тестирования ваших проектов, уязвимых к CVE-2025-55182, с терминалом и возможностью сканирования списка.

Репозиторий
3411 месяцев назадЕщё не проверено
Поделиться

Next.js RSC Vulnerability Scanner (CVE-2025-66478 / CVE-2025-55182)

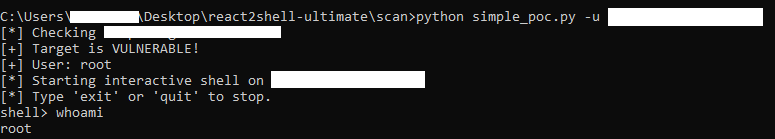
Terminal Preview

Легковесный, многопоточный инструмент Proof of Concept (PoC), предназначенный для обнаружения и демонстрации уязвимости удаленного выполнения кода (React2Shell) в Next.js React Server Components (RSC). Этот инструмент позволяет как проверку одной цели, так и массовое сканирование с высокой степенью параллелизма.

Возможности

  • Точное обнаружение: Определяет уязвимые экземпляры путем проверки строгого доступа к выполнению на уровне root.
  • Массовое сканирование: Многопоточный движок, способный эффективно сканировать большие списки целей.
  • Живая панель: Отображение статуса в реальном времени с отслеживанием прогресса, уязвимых хостов, недоступных целей и безопасных экземпляров.
  • Возможность возобновления: Способность возобновлять прерванные сканирования с определенного индекса.
  • Интерактивная оболочка: Встроенная псевдооболочка для выполнения произвольного кода на уязвимых целях (только при авторизованном использовании).
  • Фильтрация ложных срабатываний: Различает критические уязвимости корневого контекста и другие потенциальные проблемы ("Suspected"), отфильтровывая шум из вывода консоли.

Установка

  1. Клонируйте этот репозиторий или загрузите исходный код.
  2. Установите необходимые зависимости:
pip install -r requirements.txt

Использование

Скрипт simple_poc.py поддерживает два основных режима: режим одного URL и режим списка.

Режим одной цели

Сканирование одного URL. Если цель уязвима, инструмент перейдет в интерактивную оболочку.

python simple_poc.py -u <url>

Режим массового сканирования

Сканирование списка URL из файла. Этот режим использует многопоточность для производительности и отображает панель состояния.

python simple_poc.py -i <targets.txt> [-t THREADS] [--start INDEX]

Аргументы

  • -u, --url: Укажите один целевой URL (например, http://example.com).
  • -i, --input: Укажите текстовый файл, содержащий список URL для сканирования (по одному на строку).
  • -t, --threads: Установите количество параллельных потоков для массового сканирования (по умолчанию: 20).
  • --start: Возобновить сканирование с определенного номера строки (индекс с 0) во входном файле.

Примеры

Сканирование одного сайта:

python simple_poc.py -u https://vulnerable-site.com

Сканирование списка с 50 потоками:

python simple_poc.py -i targets.txt -t 50

Возобновление сканирования с строки 1000:

python simple_poc.py -i targets.txt -t 50 --start 1000

Отказ от ответственности

Это программное обеспечение предоставляется только для образовательных и авторизованных целей тестирования безопасности. Автор не несет ответственности за любое неправомерное использование этого программного обеспечения или за любой ущерб, причиненный его использованием. Убедитесь, что у вас есть неявное разрешение перед сканированием любых целей.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




