

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
behave — Behave! — браузерное расширение для мониторинга страниц, ведущих себя как "bad boi" | Kitploit

Инструменты/GitHubGitHub/mindedsecurity/behave
Оборонительные ИнструментыСканирование портовВеб-безопасностьСетевая безопасностьКонфиденциальностьАнализ DNS
GitHubmindedsecurity/behave

behave

Behave! — браузерное расширение для мониторинга страниц, ведущих себя как "bad boi"
Репозиторий
34823386 лет назадПроверено Kitploit
Поделиться

Behave!

Расширение для браузера (в разработке) для мониторинга страниц, которые ведут себя плохо.

Примечание: Это репозиторий кода проекта. Если вы ищете упакованные расширения:

Firefox: https://addons.mozilla.org/en-US/firefox/addon/behave/

Chrome: https://chrome.google.com/webstore/detail/mppjbkhgconmemoeagfbgilblohhcica/

Введение.

Behave! отслеживает и предупреждает, если веб-страница выполняет любое из следующих действий:

  • Сканирование портов в браузере
  • Доступ к частным IP-адресам
  • DNS-ребндинг атаки на частные IP-адреса

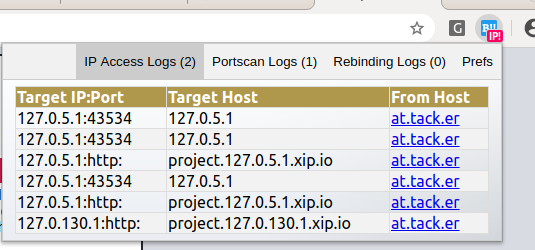
Вот Behave! указывает на страницу at.tack.er в логах:
image

Мониторинг сканирования портов

Behave! предупредит пользователя, если количество портов или протоколов, используемых во время сессии браузера, превысит определенный лимит.

Лимит по умолчанию — 20, но пользователь может изменить его в настройках.

Поскольку Behave не выполняет никаких DNS-запросов,

Мониторинг прямого доступа к частным IP-адресам

Behave! предупредит, если веб-страница попытается напрямую обратиться к IP-адресу, принадлежащему любому из следующих блоков:

  • Адреса loopback IPv4 127.0.0.1/8
  • Адреса loopback IPv6 ::1/128
  • Частные сети IPv4 10.0.0.0/8 - 172.16.0.0/12 - 192.168.0.0/16
  • Уникальные локальные адреса IPv6 fc00::/7

Разрешение DNS в частные IP-адреса

Если вредоносный скрипт указывает браузеру подключиться к FQDN, чей авторитетный DNS разрешается в частный IP, Behave! проверяет, является ли разрешенный IP частным.

Однако информация об IP разрешенного имени хоста доступна только в том случае, если порт открыт.

Поскольку Behave! для предотвращения проблем TOCTOU не выполняет никаких внешних DNS-запросов, если порт закрыт, разрешение IP будет недоступно, и, следовательно, предупреждения не будет.

Обход DNS-ребндинга

Behave! не выполняет никаких прямых DNS-запросов, а IP берется из перехваченного ответа.

Это означает, что он не подвержен атакам типа TOCTOU, таким как DNS-ребндинг.

Мониторинг DNS-ребндинга

Behave! отслеживает, разрешается ли имя хоста с несколькими IP-адресами, и предупредит, если происходит смешивание публичных и частных IP.

Установка

Behave! доступен в виде упакованного расширения на:

Firefox Extension: https://addons.mozilla.org/en-US/firefox/addon/behave/

Chrome Extension: https://chrome.google.com/webstore/detail/mppjbkhgconmemoeagfbgilblohhcica/

Однако, если вы хотите немного поиграться с кодом, вы можете:

  • Клонировать репозиторий или скачать zip и распаковать
  • Открыть Google Chrome/Chromium, перейти на chrome://extensions
  • Включить режим разработчика
  • Нажать "Загрузить распакованное расширение" и выбрать папку Behave.
  • Наслаждайтесь Behave!

Хотите протестировать Behave!?

Посмотрите, что произойдет, если перейти по одному из следующих адресов:

Singularity of Origin DNS Rebinding Attack: http://rebind.it:8080/manager.html

JavaScript Port Scan: http://jsscan.sourceforge.net/jsscan2.html

Nota Bene: На данный момент он не предупредит, если атака DNS-ребндинга выполняется на не приватные IP, например: https://www.alf.nu/BrowserCacheAndDnsRebinding

Хотите помочь?

Мы будем рады вашей помощи! Не стесняйтесь создавать Issue или форкнуть проект и сделать PR.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





